

一筆付款在凌晨 2:14 從客戶的錢包轉出,經過混幣器,最終進入一個兩天前曾與受制裁交易所有過交易的地址。監控系統將其標記。SAR,即可疑活動報告(Suspicious Activity Report),用於標記機構向監管機構報告的、可能涉及洗錢或詐騙的可疑交易。
這個縮寫定義起來容易,但在實務中卻容易被誤用。一位新任交易監控分析師所面臨的問題在於後續的流程:什麼觸發報告、誰有義務提交報告、以及合規團隊的責任在哪裡結束。這項申報屬於 加密貨幣交易監控 工作流程的一部分,而非獨立存在。
SAR 的定義
SAR 是一種強制性申報,用於向金融情報單位標記可疑交易,其法律效力來自於提交的義務,而非交易的規模。FinCEN 將此報告視為機構向監管機構發出的信號,表明某筆交易可能涉及洗錢、詐騙或資助恐怖主義。
「可疑」指的是機構在審查後所做出的判斷,而非已證實的犯罪。之所以提交報告,是因為某筆交易不符合客戶的特徵檔案。「活動」涵蓋單筆轉帳或多筆交易所構成的模式。此義務由機構承擔,而在美國,其法源可追溯至《銀行保密法》(Bank Secrecy Act)。
FinCEN 將洗錢定義為掩飾犯罪所得、使其看似合法的過程。同樣的義務也延伸至虛擬資產服務提供商,其中「活動」指的是某個地址的交易紀錄,而非客戶的書面紀錄。
SAR 與 STR:相同的申報,不同的司法管轄區
FinCEN 稱之為 SAR 的報告,在香港與新加坡則以另一個名稱流通,即 STR,可疑交易報告(Suspicious Transaction Report)。SAR 與香港及新加坡的 STR 相互對應,兩者皆為相同的申報目的而擷取詳盡的交易、地址與交易對手資料。
這兩個術語描述的是同一種工具。美國對客戶行為的涵蓋範圍較廣;香港與新加坡則將觸發條件錨定於特定的轉帳交易。差異在於觸發條件本身;申報義務與報告目的則相同。
| 面向 | 美國 | 香港與新加坡 |
|---|---|---|
| 報告名稱 | SAR | STR |
| 接收機構 | FinCEN | 各國金融情報單位 |
| 觸發條件 | 可能顯示洗錢或詐騙跡象的活動 | 看似異常或無法合理解釋的交易 |
這兩種制度背後的國際標準來自金融行動特別工作組(Financial Action Task Force),其建議設定了 SAR 與 STR 各自實踐的義務。無論最終申報形式是 SAR 還是 STR,Phalcon Compliance 都會匯出同樣有證據支持的草稿。
誰來提交 SAR
提交報告的一方是機構,而非軟體或客戶。提交 SAR 是機構的責任,因此即使工具生成了報告草稿,最終的提交與責任仍歸屬於你的團隊。
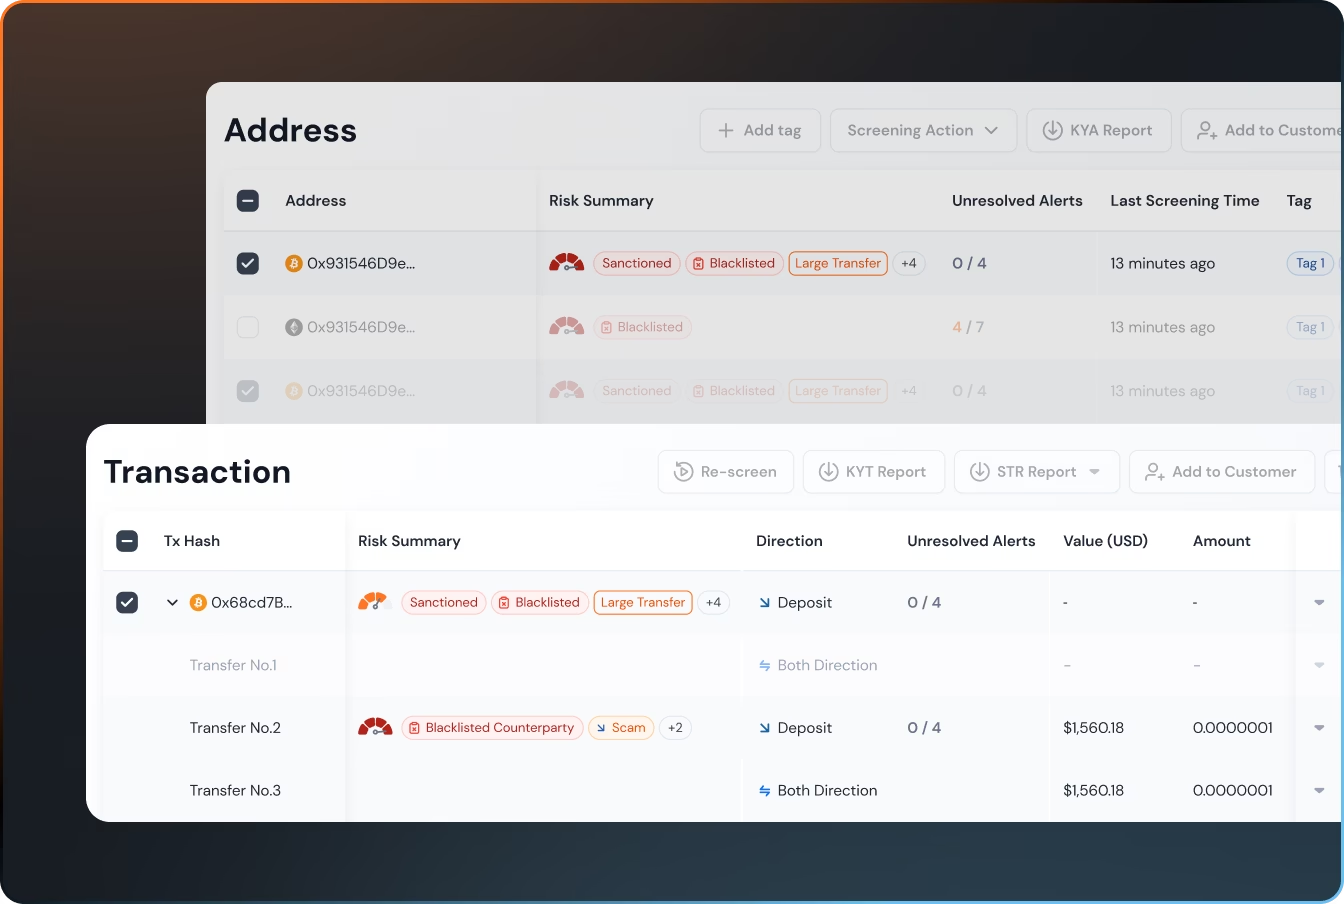
在加密貨幣領域,這種實務上的分工尤為重要。篩查工具可以呈現訊號(受制裁的交易對手、混幣器連結、異常的轉帳模式),並將這些訊號整合成含有交易雜湊值、地址與時間戳記的草稿。但它無法承擔提交的法律義務。審查、提交報告的決定,以及向監管機構提交,全部都由機構負責。
受此規範的機構涵蓋銀行、貨幣服務業務、證券公司,以及在加密貨幣情境下的虛擬資產服務提供商。共同點不在於商業模式,而在於義務:任何被監管機構指定為申報機構的實體,一旦其審查發現可疑活動,就必須提交報告。
BlockSec 將 Phalcon Compliance 定位在該界線的生成端。此平台匯出含有監管機構所期望的詳盡證據的 SAR 草稿;客戶則負責審查並提交。有關逐步流程,請參閱如何撰寫加密貨幣 SAR。
提交報告同時也伴隨保密義務。機構不得告知客戶已提交報告;此種被稱為「洩密」(tipping off)的行為,本身即違反 FATF 建議。客戶可能永遠不會得知某次審查已演變為一份報告,因此機構必須自行保存誰做出決定、依據何種證據的完整紀錄。
SAR 如何融入反洗錢工作流程
SAR 是監控鏈的下游終點,而非孤立的文件。這條鏈從交易觸發規則開始,經過人工審查,最終止於報告。
四個階段依序進行:監控、警示、審查與報告。交易監控系統依據風險規則監看地址活動。當規則被觸發時,便產生一則警示。合規分析師依據客戶的歷史紀錄及工具呈現的證據來審查該警示。若審查確認可疑,平台便會整合出 SAR 草稿,由機構提交。
從警示到審查的交接環節,正是這條鏈最常斷裂之處。某條規則可能因一筆實屬正常的轉帳而被觸發,而真正可疑的模式卻因規則是針對不同市場所調校,而未達門檻。分析師的工作正是彌補這個落差,而報告的品質取決於這次審查的品質。一個能呈現證據(交易對手標籤、混幣器跳轉、時間點)的平台,能讓分析師據以做出具體判斷,而非僅憑一個缺乏背景資訊的分數。
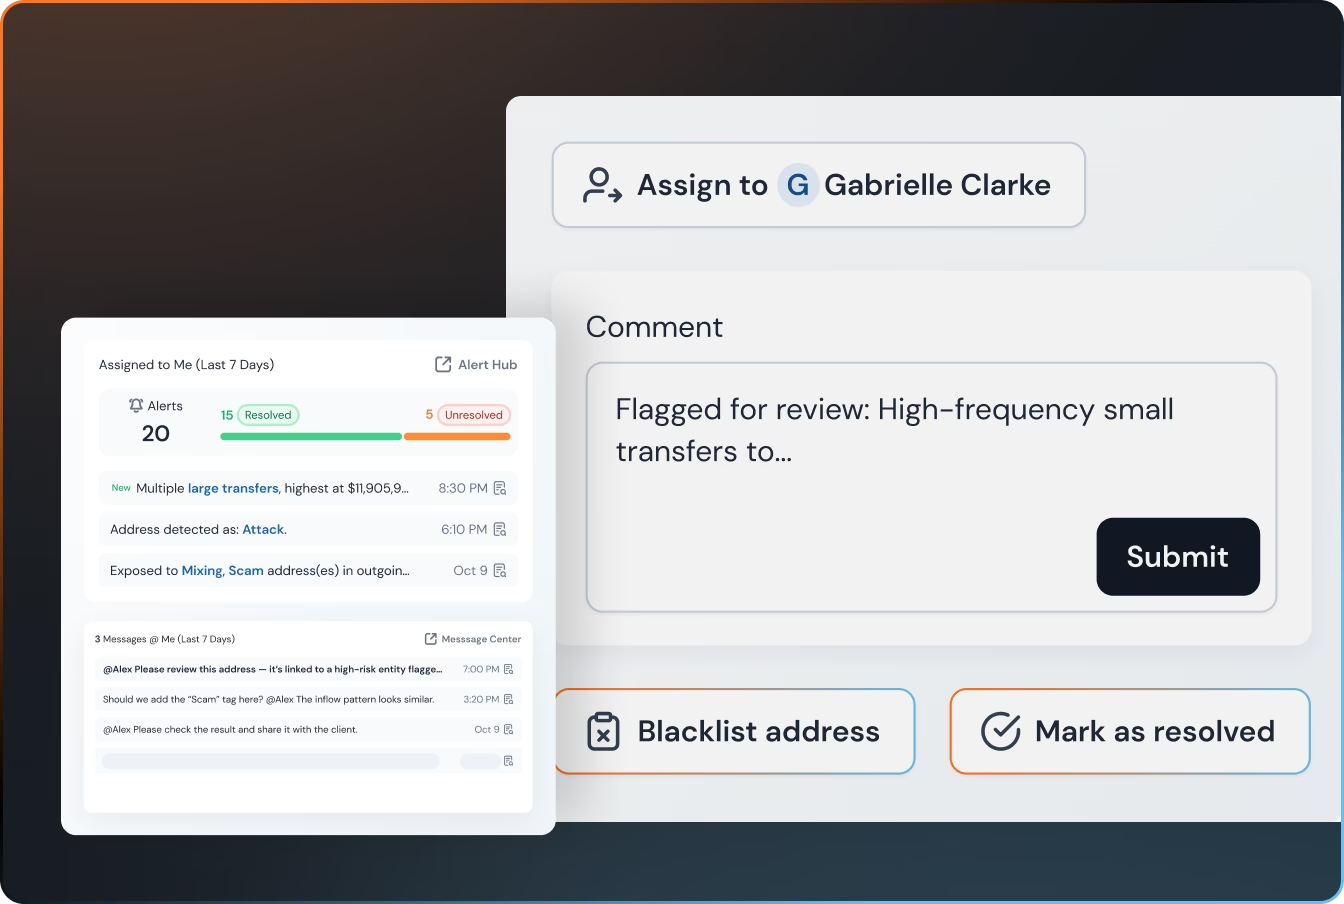
在傳統金融中,證據存在於帳戶對帳單與電匯紀錄之中。在加密貨幣領域,證據則存在於交易圖譜中:篩查工具將地址、跳轉與標籤整合成一段敘事。篩查層將這些鏈上證據帶入 SAR 草稿,使客戶提交的報告符合監管機構所期望的格式,同時每一項內容都以可重新追溯的資料為依據。
該報告接著會回饋到下一個週期。監管機構分析已提交的報告以發現模式,而機構則依據這些模式所揭示的內容來調整其規則。申報正是機構內部訊號轉化為監管機構輸入資料的關鍵節點。
預約示範 Phalcon Compliance,追蹤一筆被標記的交易從警示到可匯出 SAR 草稿的完整過程;若想了解最初觸發警示的風險變化,請參閱乾淨的加密貨幣錢包會變得有風險嗎?。
常見問答:SAR 基礎知識
SAR 與 STR 是同一件事嗎?
是的。美國稱之為可疑活動報告(Suspicious Activity Report);香港與新加坡則稱之為可疑交易報告(Suspicious Transaction Report)。兩者所指的工具與義務相同。
應該說「a SAR」還是「an SAR」?
標準用法是「a SAR」,因為這個縮寫的發音是以子音開頭的單一詞彙。「An SAR」雖然出現在搜尋結果及非正式書寫中,但指的是同一份報告。
實際上是誰提交 SAR?
由申報機構提交。合規工具負責生成草稿;客戶負責審查、決定與提交。
BlockSec 會提交 SAR 嗎?
不會。此平台會匯出含有佐證證據的 SAR 草稿,而客戶團隊則擁有提交報告及合規責任。
什麼時候需要提交 SAR?
當交易審查確認活動看似涉及洗錢、詐騙或資助恐怖主義時,這取決於機構的判斷,而非固定的金額門檻。



