

セキュリティの概要 👀
2024年2月、DeFiの脆弱性を突いた攻撃により、約800万ドルの損失が発生しました。多数の悪意ある提案が検出されており、DAOにとって警戒が必要な状況であることを示しています。さらに、Tornado Cashのフロントエンドで発見されたバックドアにより、悪意のある攻撃者が3200イーサリアム(Ether)以上を盗み出す事件も発生しました。
DeFiの脆弱性を突いた攻撃
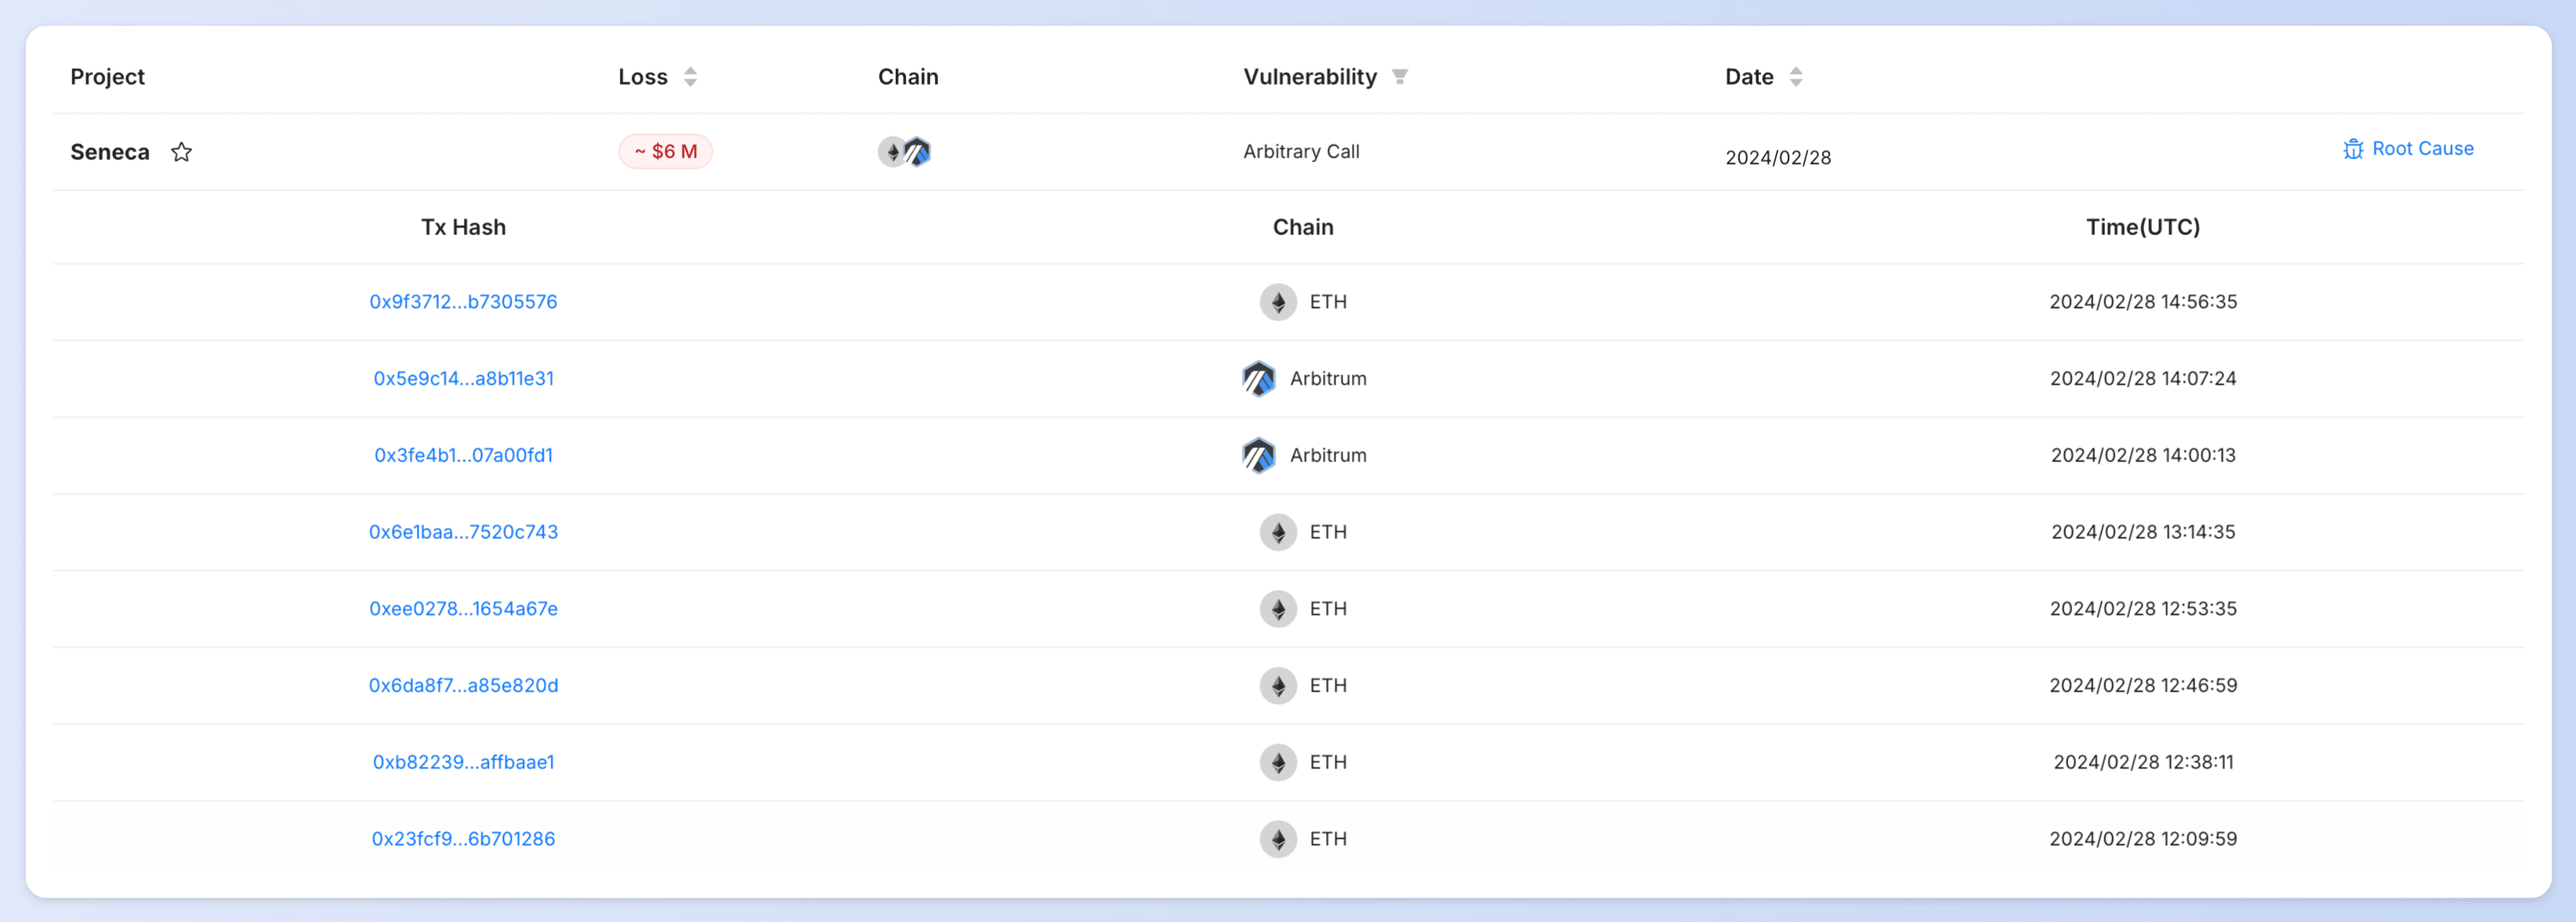
- Seneca攻撃事件
2月29日、イーサリアムおよびArbitrum上の Seneca が攻撃を受け、600万ドルの損失が発生しました。根本的な原因は任意の関数呼び出し(arbitrary call)の問題でした。DeFiユーザーは定期的に承認済みトークンを確認し、常に警戒を怠らないようにしてください! 詳細はこちら。
- Blueberry攻撃事件
2月23日、イーサリアム上の Blueberry が攻撃を受け、140万ドルの損失が発生しました。根本的な原因は、トークン価格の正規化に一貫性のないロジックが使用されていたことで、価格ソースとそれぞれの正規化手法の間に不整合が生じていました。coffeebabe_ethのMEVボットが攻撃を先回り(フロントラン)することに成功し、367 Etherを返還しました。 詳細はこちら。
- DeezNutz_404攻撃事件
2月22日、イーサリアム上の DeezNutz_404 が攻撃を受け、総損失額は約17万ドルと推定されています。根本原因は、セルフ転送(self-transfer)による計算上の不具合でした。ERC404シリーズのトークンでは同様の攻撃が複数発生しています。投資を行う際は十分にご注意ください。 詳細はこちら。
- Particle Trade攻撃事件
2月15日、イーサリアム上の Particle Trade が攻撃を受け、約14万ドルの損失が発生しました。根本原因は、検証されていないユーザー入力でした。 詳細はこちら。
- CheckDot Protocolへの悪意ある提案事件
2月1日、悪意のある攻撃者が Checkdot Protocol に対して悪意ある提案を提出し、12万ドルの損失が発生する可能性がありました。私たちがCheckdotチームに通知した後、彼らはこの脅威の重大性を致命的であると認識し、修正を実装しました。
We thwarted a sneaky attack on @Checkdot_proto and kept users' assets safe. The team acknowledged the severity of the threat as critical and has implemented a fix.
— BlockSec Phalcon (@Phalcon_xyz) February 4, 2024
Here's a breakdown of the incident.
🚨 2月には他にも複数の悪意ある提案(nounsbr、LeagueDAO、wearecultdaoなど)が検出されました。DAOの皆様には、提案攻撃のリスクに対して注意を払うよう改めて警告いたします。
👉 上記のインシデントに関する攻撃トランザクション、根本原因、PoC(概念実証)は、当社のセキュリティインシデントリストで確認できます。
バックドア
- Tornado Cashフロントエンド・バックドア事件
悪意のある開発者がTornado Cashのフロントエンドにバックドアを仕込み、預金者の認証情報を盗み出し、少なくとも3200 Etherの預金が奪われました。Tornado Cashは制裁を受けた後、コミュニティガバナンスへ移行しました。それ以来、同プロジェクトは複数の提案攻撃にさらされています。
ブログ記事
2023年の「素晴らしい」セキュリティインシデント トップ10
"私たちが歴史から学ぶことは、私たちが歴史から何も学ばないということである(What we learn from history is that we do not learn from history)"
このブログでは、2023年に注目すべき10のセキュリティインシデントとその理由を概要としてまとめています。
各セキュリティインシデントについては、以下の個別のブログ記事で根本原因と攻撃手順を紹介しています。
Puffer Protocolのアクセス制御メカニズムを紐解く
#PufferProtocolがどのように資金を安全に保っているか興味はありますか?BlockSecによるアクセス制御アーキテクチャの徹底解説をご覧ください!9億ドル以上の資産を管理するためのロール、スマートコントラクト、戦略について理解しましょう。知識は力なり!
L2ブロックチェーンのセキュリティに関するBlockSecの視点とソリューション
このブログでは、L2ブロックチェーンのセキュリティ上の課題を体系的にレビューし、当社のソリューションを提案します。
ポッドキャスト:BlockSecがWeb3への攻撃をリアルタイムで1500万ドル阻止した方法
当社のCEOであるAndy Zhouが、Scraping BitsポッドキャストのホストDeGatchi氏と対談し、私たちがどのようにWeb3における攻撃をブロックしているかについて語りました。このブログはポッドキャスト内容の書き起こしです。
エキサイティングなパートナーシップ
Puffer Finance(TVL 4億6100万ドルを誇る主要な再ステーキングプロトコル)と協力し、キャンペーンの包括的な監査を実施することを発表いたします。
さらに、彼らのセキュリティ対策を強化するために、当社の攻撃監視・防御プラットフォームであるPhalconをPufferのプロトコルに統合しています。
イベント
3月1日から9日まで、BlockSecチームが米国を訪問します。
コラボレーションや対談、ブロックチェーンに関するあらゆることについてお話ししましょう。ミートアップをご希望の方はDMをください!
📍 第一弾:#ETHDenver、3月1日~3月2日
📍 第二弾:シリコンバレー、3月3日~3月9日
プロダクトアップデート
2月にはPhalcon 3.0ウェビナーを開催し、ユーザーの皆様からPhalconに関する貴重なフィードバックをいただきました。
3月には、**プロトコル、LP/トレーダー、L1/L2チェーン、取引所に最適化された、ハッキングを自動検出し阻止する次世代SaaSプラットフォーム「Phalcon 3.0」**をリリース予定です。
Web3セキュリティの革命に備えてください! 🚀
最新情報を入手し、安全を保ちましょう!またお会いしましょう! 👋


