米国の取引所のコンプライアンス責任者が、検査官からの書簡を開封する。指摘事項は毎周期繰り返されている。モニタリングはオンボーディング時にしか実行されていなかった。不審取引報告(Suspicious Transaction Report)の提出が遅れていた。ライセンス更新は登録の不備で停滞していた。暗号資産取引所にとってのAMLコンプライアンスは、単一のタスクではない。仮想資産サービス提供者(VASP)が継続的に運用しなければならない、5つの義務の積み重ねである。いずれかの層を欠けば、ライセンス、銀行パートナー、あるいはその両方に圧力がかかる。
暗号資産取引所にとってAMLコンプライアンスが意味すること
暗号資産取引所にとってのAMLコンプライアンスとは、VASPが合法的に事業を運営するために満たさなければならない、マネーロンダリング防止およびテロ資金供与対策の義務の総体である。この義務は、仮想資産に関するFATF勧告、そして米国においてはFinCENのマネーサービス事業者(money services business)規則によって定められている。取引所は、オンボーディング時の顧客チェックだけでなく、5つの層すべてを担う。
VASPとは、顧客のために仮想資産を交換、移転、または保管するすべての事業体に対する規制上の呼称である。取引所は、トークンペアを上場した瞬間にこの呼称を負う。その取引所のAML義務は、銀行のプログラムのコピーではない。それらはオンチェーンのアドレスや取引の上に成り立っており、これらは数秒単位で、複数のチェーンをまたぎ、しばしばミキサーを経由して移動する。
このスピードが業務の形を変える。銀行は、支払いを名前リストや取引相手のデータベースと照合してスクリーニングする。取引所は、3ホップ上流でミキサーを経由したかもしれない預金をスクリーニングし、そのエクスポージャーは資金の経路を追跡した時にのみ判明する。顧客ファイルはこの情報を持っていない。チェーンが持っているのだ。これが、5つの義務の1つであるトランザクションモニタリングに、同じスピードで対応できる銀行側の同等物が存在せず、チェーン自体を読み取らなければならない理由である。
この記事はフレームワークを定義し、「何を」の範囲に留まる。運用上の「どのように」、スクリーニングのワークフロー、レポートのエクスポートについては、別の実装ウォークスルーで取り扱う。VASPの呼称とその義務を定義するグローバルスタンダードについては、FATFの仮想資産に関するガイダンスを参照してほしい。
VASPの5つの中核義務を解き明かす
このフレームワークには5つの義務がある。それぞれがFATF勧告と、米国の取引所についてはFinCEN規則に対応している。一部の義務しかカバーしていないコンプライアンスプログラムは、検査に通らない。最初の2つと最後の1つは、従来型のコンプライアンス基盤である。中間の2つは、オンチェーンデータが重い作業を担う部分だ。
1. 登録とライセンス。 顧客にサービスを提供する前に、取引所は管轄の当局に登録しなければならない。米国では、これはFinCENへのマネーサービス事業者(money services business)としての登録、および州ごとのマネートランスミッターライセンスの取得を意味する。EUのMiCA制度やニューヨーク州のBitLicenseは、それぞれ独自の認可手続きを追加している。登録なしで事業を行うこと自体が違反であり、これはその後のAML違反とは別のものである。GENIUS Act(公法119-27)は2025年7月に成立し、FinCENの規則制定を経て2027年1月に施行される予定であり、支払い用ステーブルコインの発行者を銀行秘密法(Bank Secrecy Act)の対象とするため、ステーブルコインの流れを扱う取引所は、発行者自身と同じAMLの範囲内に置かれることになる。
2. 顧客デューデリジェンス。 取引所は、自らの顧客を特定し、そのリスクを評価し、リスクの高い関係には強化されたデューデリジェンスを適用しなければならない。本人確認(identity verification)はこの柱の中に位置づけられる。それは、顧客が名乗る通りの人物であることを確認するものだ。取引そのものを見るものではない。顧客はオンボーディングを通過しつつも、資金がミキサーを起源とする預金を送金することがある。なぜなら、本人確認と資金の流れは別の対象だからだ。
3. トランザクションモニタリング。 取引所は、疑わしいパターンを検知するために継続的な活動をモニタリングしなければならない。暗号資産の世界では、これは顧客ファイルだけでなく、取引所が関与するアドレスや、そのウォレットに触れる取引をスクリーニングすることを意味する。リスクはオンボーディング後にも動くため、モニタリングは継続的かつリアルタイムでなければならない。月曜日にクリアとされたアドレスが、木曜日には不正行為に関連づけられることがあり、金曜日の預金には、3ホップ前ではクリーンで、その源で汚染された資金が含まれていることがある。
4. 不審取引報告(Suspicious transaction reporting)。 モニタリングが、マネーロンダリングやテロ資金供与に見える活動にフラグを立てた場合、取引所は報告を提出しなければならない。米国では、この報告書はsuspicious activity reportと呼ばれる。他の管轄区域では、suspicious transaction reportと呼ばれる。米国では、SARの提出期限は最初の検知から30日以内である(疑いのある人物が特定できない場合は最大60日)。他の管轄区域はより厳格で、香港では24時間以内の提出が求められる。報告書は、検査官を満足させるだけの十分な証拠を伴っていなければならない。
5. 記録の保持。 取引所は、最初の4つの義務を実行したことを証明する記録を保持しなければならない。米国の銀行秘密法(Bank Secrecy Act)のもとでは、これはCDDファイル、モニタリングログ、提出済みの報告書を5年間保持することを意味する。検査官は、記録の欠落を管理体制の欠落として扱う。保持期間は顧客関係よりも長く続くため、ログはウォレットが存在しなくなった後も長期間にわたって監査可能でなければならない。
| # | VASPの義務 | 規制上の根拠 | オンチェーンモニタリングの対象範囲 |
|---|---|---|---|
| 1 | 登録とライセンス | FinCEN MSB(31 CFR Ch. X)、州のMTL、EUのMiCA、NYのBitLicense | 機関(法律顧問) |
| 2 | 顧客デューデリジェンス(本人確認) | FATF勧告10(CDD) | 機関(CDDベンダー) |
| 3 | トランザクションモニタリング | FATF勧告10(継続的なCDD) + 勧告15(VASPに対するリスクベースアプローチ) + 勧告20(STR) | Phalcon Compliance: KYA + KYT |
| 4 | 不審取引報告 | FinCEN SAR / STR | Phalcon Compliance: 複数の主要管轄区域にわたるSTRのエクスポート |
| 5 | 記録の保持 | BSAの5年間の保持義務 | Phalcon Complianceのスクリーニングログがこれに供給される |
これら5つの義務はVASP側の視点である。取引所が何をしなければならないかを記述している。これらは、AMLプログラムの内部的な柱とは異なるものであり、内部的な柱はポリシー、指定されたコンプライアンス責任者、トレーニング、独立した監査、そしてCDDプログラム自体をカバーする。そのプログラム側の視点は、別の読み物で取り扱う別の問いである。ここでは、取引所が履行しなければならない義務にレンズを当て続ける。
トランザクションモニタリングの柱を着地させる
5つの義務のうち、トランザクションモニタリングと不審取引報告は、銀行のツールでは読み取れないオンチェーンデータに依存する2つである。Phalcon Complianceは、KYAとKYTでこの2つの柱をカバーする。CDDの本人確認、登録やライセンスに関する助言、記録保持の基盤は提供しない。その範囲は、モニタリングとスクリーニングの層である。
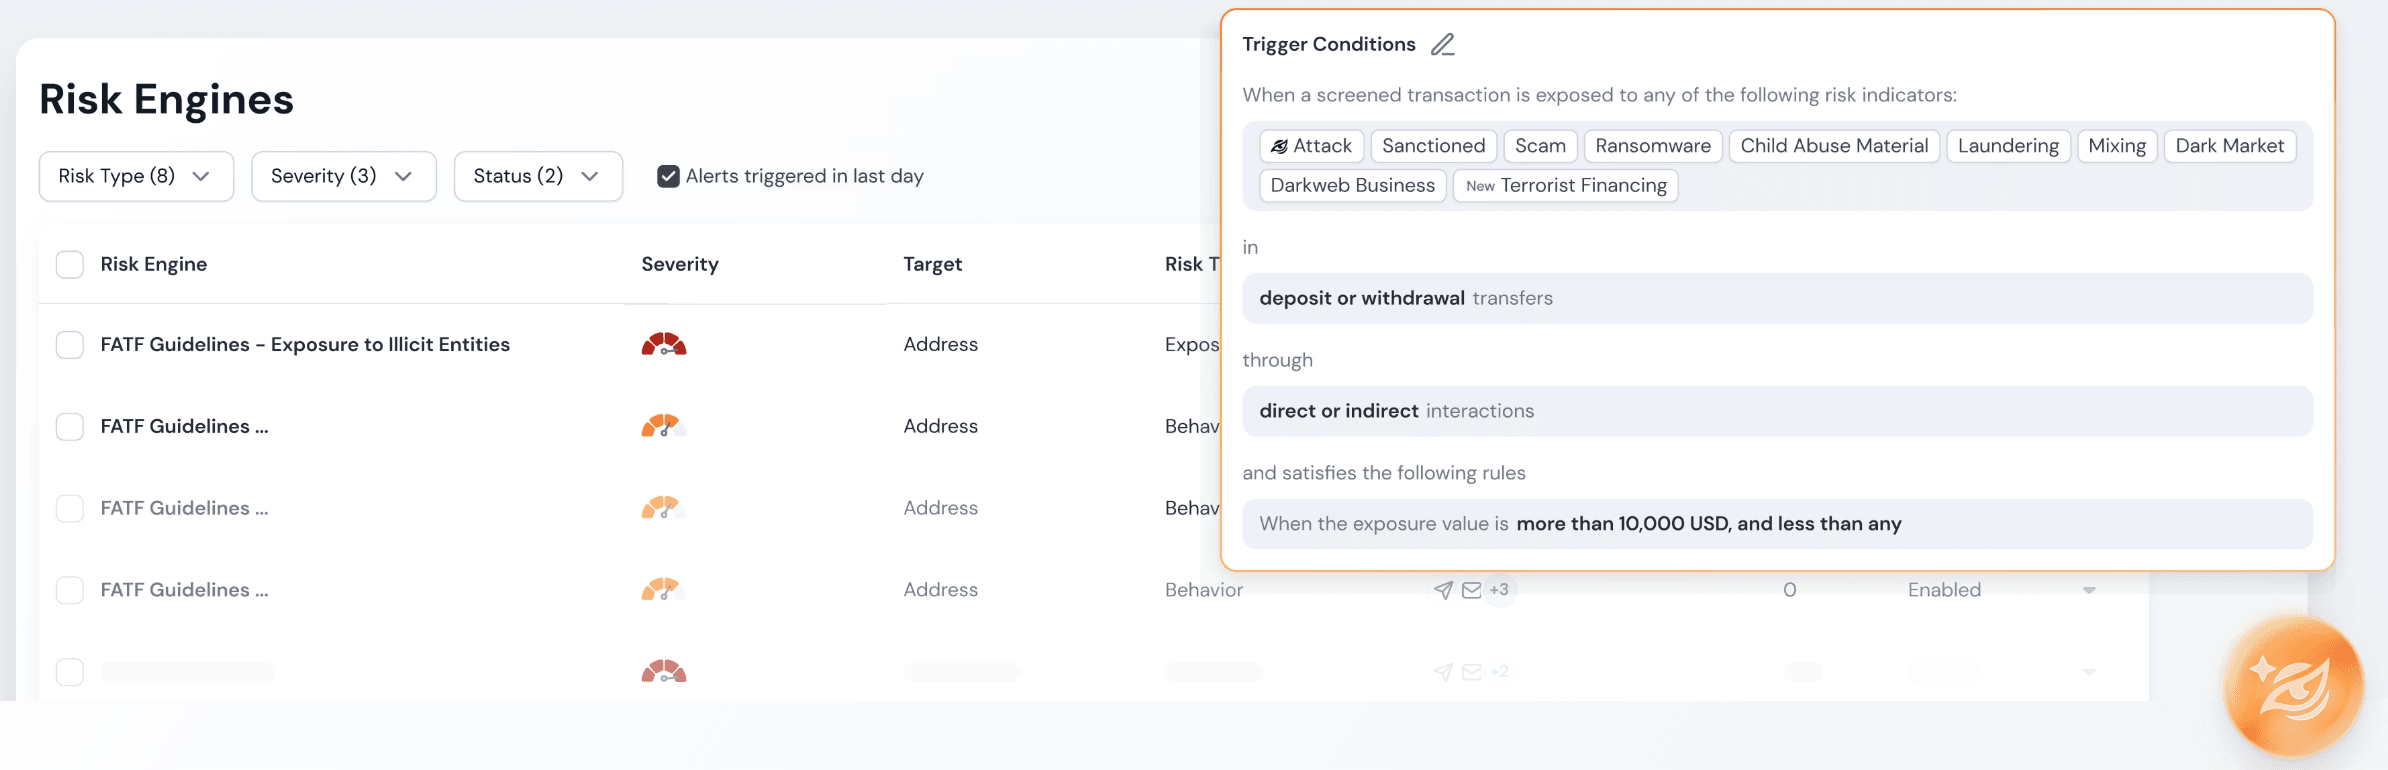
KYA、すなわちKnow Your Addressは、ラベル付きアドレスデータベースとその周辺のインタラクショングラフを用いて、ウォレットアドレスのAMLおよびCFTリスクをスクリーニングする。KYT、すなわちKnow Your Transactionは、取引内の各トークン転送をスクリーニングし、預金または引出しの方向で資金経路を追跡し、リスクレベルを割り当てる。両者は合わせて、2つの異なる問いに答える。KYAは、そのアドレスが何であるかに答える。KYTは、その取引が何をするかに答える。
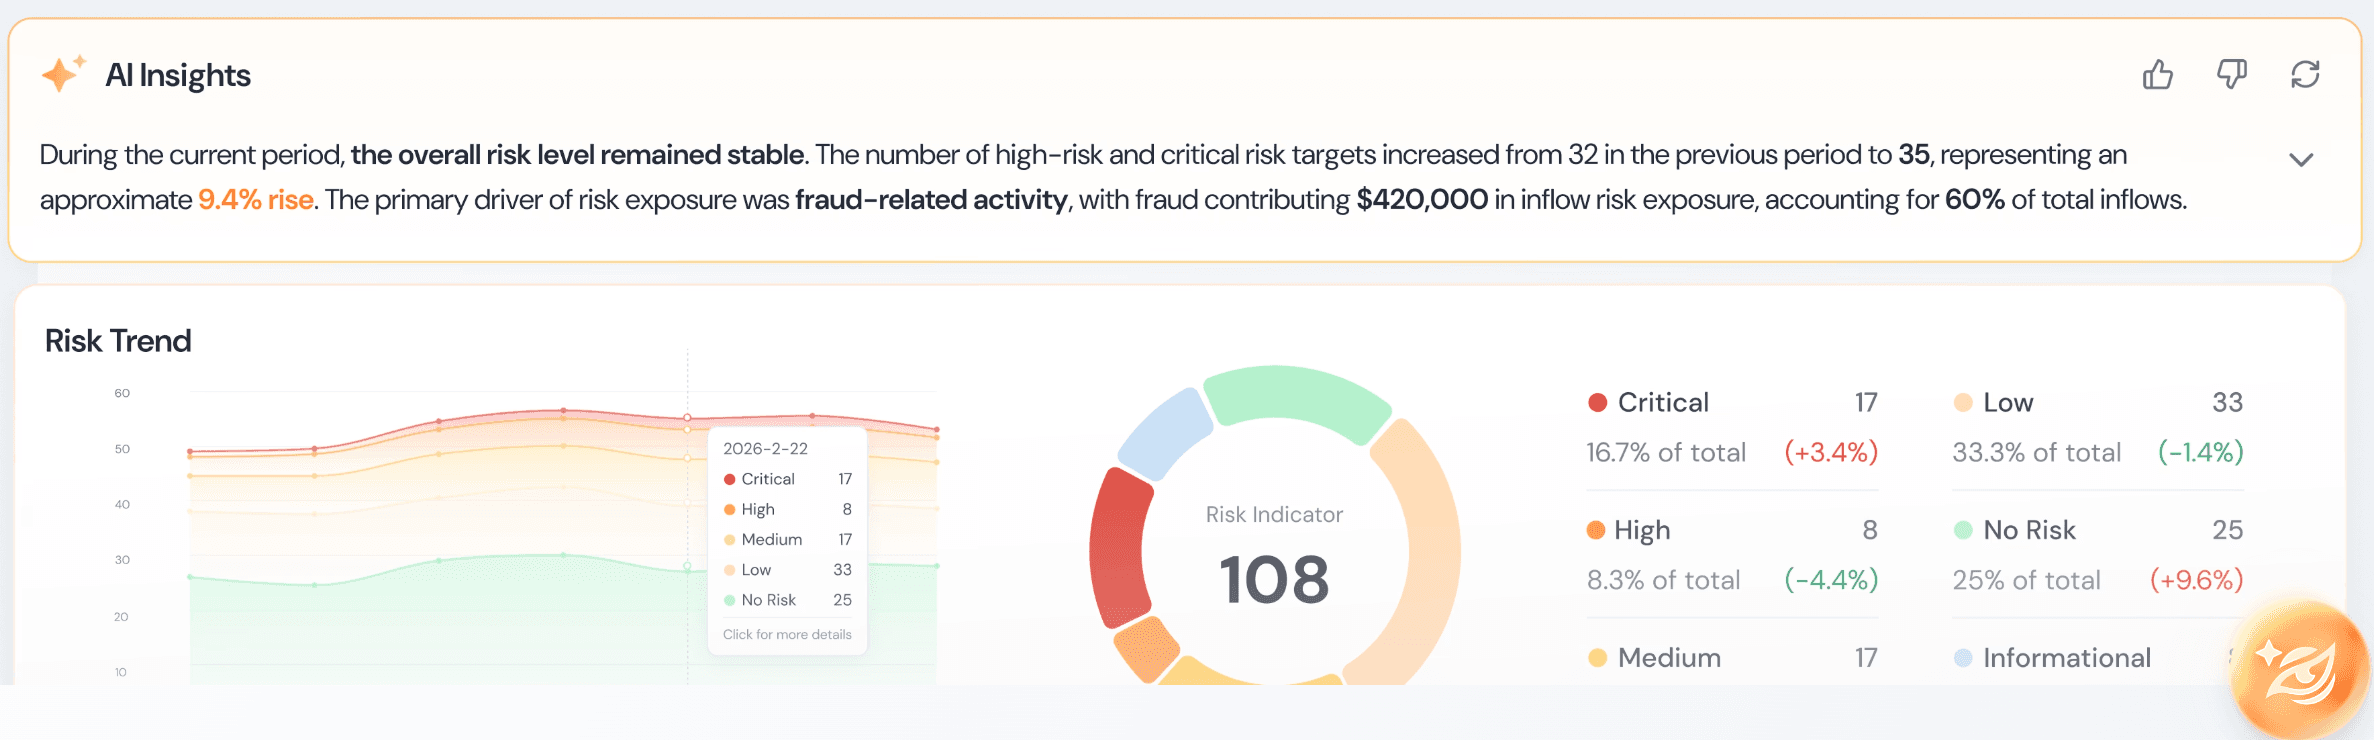
両者を支えるリスクエンジンは、Sanctioned(制裁対象)やTerrorist Financing(テロ資金供与)から、Mixing(ミキシング)、Ransomware(ランサムウェア)、FATF Grey List Jurisdiction(FATFグレーリスト対象地域)まで、17のリスク指標を使用する。スクリーニングされたすべてのアドレスまたは転送は、Critical(重大)からHigh(高)、Medium(中)、Low(低)、No Risk(リスクなし)までの5つのリスクレベルのいずれかに割り当てられる。これらのレベルは設定可能であり、チームは各段階を自社の内部ポリシーとリスク許容度にマッピングする。FATFガイダンスに基づくデフォルトエンジンが標準搭載されており、取引所のリスクベースアプローチに合わせて編集することができる。
スクリーニングが転送にフラグを立てると、チームが選択したチャネルを通じてアラートが発生する。アナリストはそのエクスポージャーを確認し、その転送について、スクリーニング時点で指定された預金または引出しの方向を伴う不審取引報告をエクスポートする。この報告書は主要な規制管轄区域に整合しており、直接提出のために地域特化型のテンプレートを通じてエクスポートできる。エクスポートされたSTRは、報告の柱の証拠となる。スクリーニングログは記録保持の柱に供給される。1つのツールが、2つの義務を完結させる。
BlockSecがカバーしていない3つの柱は、従来型のコンプライアンス基盤である。取引所は、登録を法律顧問から、本人確認をCDDベンダーから、記録保持をレコードシステムから調達する。モニタリングと報告の柱は、オンチェーンネイティブなツールがその存在価値を発揮する場所である。なぜなら、これらの柱が処理すべきデータは、チェーン上に存在するからだ。KYTが取引所のトランザクションライフサイクル全体でどのように機能するかについての運用ウォークスルーについては、KYT Complianceガイドを参照してほしい。
フレームワークから実行へ
定義は出発点であり、到達点ではない。コンプライアンスチームがVASPの5つの義務を名付けられるようになったら、次のステップはそれらを実行することだ。2つの道筋がある。AMLコンプライアンスのフレームワーク全体と、モニタリングの柱を支えるプラットフォームについて読むには、Phalcon Complianceを訪問してほしい。定義から取引所での導入へと進むには、暗号資産取引所向けKYTコンプライアンス実装ガイドに従ってほしい。
北米の取引所は、まずFinCENのMSB登録と州のマネートランスミッターライセンスの層を検討すべきである。なぜなら、これなしで事業を運営すること自体が、単独の違反となるからだ。次に来るのがモニタリングと報告の柱であり、これらはオンチェーンの取引量に応じてスケールするものである。
よくある質問
暗号資産取引所にとってのAMLコンプライアンスとは何か? それは、取引所が継続的に実行しなければならない5つのVASP義務の総体である。登録とライセンス、顧客デューデリジェンス、トランザクションモニタリング、不審取引報告、そして記録の保持である。
5つのVASP義務は、AMLプログラムの5つの柱と同じものか? いいえ。VASP義務は、取引所が何をしなければならないかである。AMLプログラムの柱は、そのコンプライアンス部門がどのように構築されているかである。この記事は義務を取り扱っている。
KYCは別の義務として数えられるか? いいえ。本人確認は、顧客デューデリジェンスの柱の中にあるステップである。それは、顧客が誰であるかを確認するものだ。取引をスクリーニングするものではない。
オンチェーンモニタリングはどの義務をカバーするか? トランザクションモニタリングと不審取引報告である。アドレスと取引のスクリーニングがチェーンを読み取り、エクスポートされたSTRがその報告書となる。
米国の取引所はAML記録をどのくらいの期間保持しなければならないか? 銀行秘密法(Bank Secrecy Act)のもとで5年間である。この保持義務は、CDDファイル、モニタリングログ、提出済みの報告書をカバーする。