Seguridad de un Vistazo 👀
En febrero de 2024, los exploits de DeFi han generado pérdidas de alrededor de $8 millones. Se han detectado numerosas propuestas maliciosas, lo que representa una señal de advertencia para las DAOs. Además, una puerta trasera encontrada en el frontend de Tornado Cash permitió que un actor malicioso robara más de 3200 Ether.
Exploits de DeFi
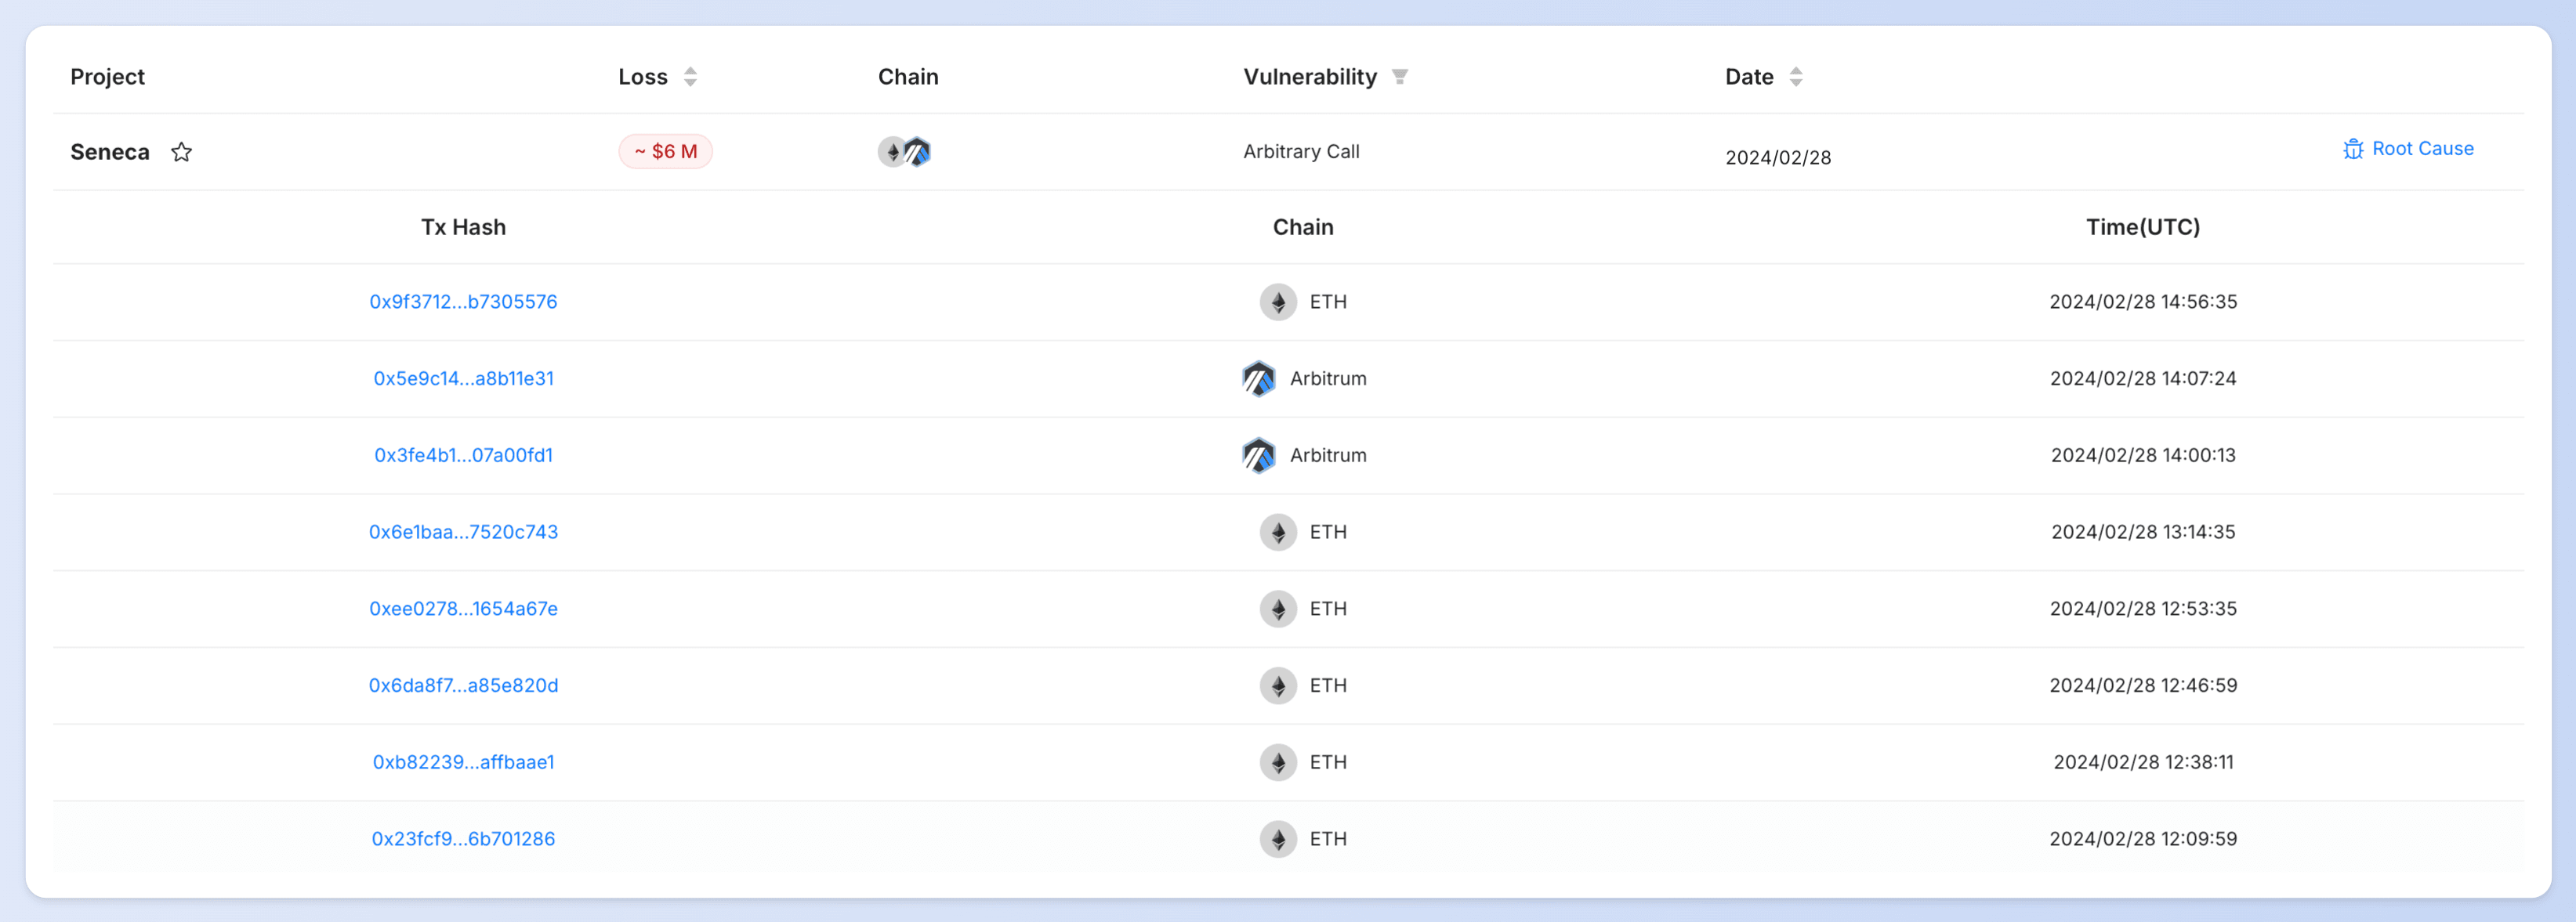
- Incidente de Exploit de Seneca
El 29 de febrero, Seneca en Ethereum y Arbitrum sufrió un exploit que resultó en una pérdida de $6 millones. La causa raíz fue un problema de llamada arbitraria. ¡Los usuarios de DeFi deben verificar regularmente sus aprobaciones y mantenerse vigilantes! Lee más sobre esto.
- Incidente de Exploit de Blueberry
El 23 de febrero, Blueberry en Ethereum sufrió un exploit que resultó en una pérdida de $1.4 millones. La causa raíz fue el uso de lógica inconsistente para la normalización del precio de tokens, lo que involucró una discrepancia entre las fuentes de precios y sus respectivos métodos de normalización. El bot MEV de coffeebabe_eth logró adelantarse al exploit y devolvió 367 Ether. Lee más sobre esto.
- Incidente de Exploit de DeezNutz_404
El 22 de febrero, DeezNutz_404 en Ethereum fue explotado, con pérdidas totales estimadas en alrededor de $170K. La causa raíz fue un problema de cálculo causado por auto-transferencia. La serie de tokens ERC404 ha experimentado múltiples exploits similares. Por favor, tenga precaución al realizar inversiones. Lee más sobre esto.
- Incidente de Exploit de Particle Trade
El 15 de febrero, Particle Trade en Ethereum fue explotado, resultando en aproximadamente $140K en pérdidas. La causa raíz fue una entrada de usuario no verificada. Lee más sobre esto.
- Incidente de Propuesta Maliciosa en CheckDot Protocol
El 1 de febrero, un actor malicioso presentó una propuesta maliciosa a Checkdot Protocol, con pérdidas potenciales de $120K. Después de que informamos al equipo de Checkdot, reconocieron la gravedad de la amenaza como crítica e implementaron una corrección.
We thwarted a sneaky attack on @Checkdot_proto and kept users' assets safe. The team acknowledged the severity of the threat as critical and has implemented a fix.
— BlockSec Phalcon (@Phalcon_xyz) February 4, 2024
Here's a breakdown of the incident.
🚨 Hemos detectado múltiples propuestas maliciosas (nounsbr, LeagueDAO, wearecultdao etc. ) en febrero y nos gustaría recordar a las DAOs que sean conscientes del riesgo de los ataques de propuestas.
👉 Puedes ver las transacciones de ataque, la causa raíz y el PoC de los incidentes anteriores en nuestra Lista de Incidentes de Seguridad.
Puerta Trasera
- Incidente de Puerta Trasera en el Frontend de Tornado Cash
Un desarrollador malicioso implantó una puerta trasera en el frontend de Tornado Cash, robando las credenciales de los depositantes y al menos 3200 Ether en depósitos. Después de que Tornado Cash fue sancionado, el proyecto pasó a la gobernanza comunitaria. Desde entonces, el proyecto ha sido sometido a múltiples ataques de propuestas.
Artículos del Blog
Los Diez Principales Incidentes de Seguridad "Increíbles" de 2023
"Lo que aprendemos de la historia es que no aprendemos de la historia."
En este blog, describimos los diez incidentes de seguridad más destacados de 2023 y sus razones.
Para cada incidente de seguridad, también presentamos la causa raíz y los pasos del ataque en las siguientes publicaciones separadas del blog.
-
#1: Cosechando Bots MEV Explotando Vulnerabilidades en Flashbots Relay
-
#3: Incidente de KyberSwap: Explotación Magistral de Errores de Redondeo con Cálculos Sumamente Sutiles
-
#5: Platypus Finance: Sobreviviendo Tres Ataques con un Golpe de Suerte
-
#8: Incidente de SushiSwap: Un Torpe Intento de Rescate Conduce a una Serie de Ataques Imitadores
-
#9: Bot MEV 0xd61492: De Depredador a Presa en un Ingenioso Exploit
-
#10: Incidente de ThirdWeb: La Incompatibilidad Entre Módulos de Confianza Expone una Vulnerabilidad
Desmitificando el Mecanismo de Control de Acceso en el Protocolo Puffer
¿Tienes curiosidad sobre cómo #PufferProtocol mantiene sus fondos seguros? ¡Consulta el análisis profundo de BlockSec sobre su arquitectura de control de acceso! Comprende los roles, los contratos inteligentes y las estrategias para gestionar más de $900M en activos. ¡El conocimiento es poder!
Perspectivas y Soluciones de BlockSec sobre la Seguridad de las Blockchains L2
En este blog, primero revisaremos sistemáticamente los desafíos de seguridad de las blockchains L2 y luego propondremos nuestras soluciones.
Podcast: Cómo BlockSec Interceptó $15M en Exploits de Web3 en Tiempo Real
Andy Zhou, nuestro CEO, se unió al presentador DeGatchi en el podcast Scraping Bits para hablar sobre cómo bloqueamos ataques en Web3. Este blog es una transcripción del contenido del podcast.
Asociación Emocionante
Nos complace anunciar nuestra colaboración con Puffer Finance (uno de los principales protocolos de restaking, con un TVL de $461M) para una auditoría exhaustiva de la campaña.
Además, estamos integrando Phalcon (nuestra plataforma de monitoreo y bloqueo de ataques) en el protocolo de Puffer para mejorar sus medidas de seguridad.
Eventos
Del 1 al 9 de marzo, el equipo de BlockSec se embarca en nuestro viaje a EE. UU.
¡Estamos abiertos a colaboraciones, charlas y todo lo relacionado con blockchain. Escríbenos para organizar encuentros!
📍 Primera parada: #ETHDenver, del 1 al 2 de marzo
📍 Segunda parada: Silicon Valley, del 3 al 9 de marzo
Actualizaciones de Producto
En febrero, organizamos el Webinar de Phalcon 3.0 y recopilamos comentarios valiosos sobre Phalcon de los usuarios.
En marzo, vamos a lanzar Phalcon 3.0—una plataforma SaaS de próxima generación que detecta y bloquea hackeos automáticamente, diseñada para protocolos, LPs/traders, cadenas L1/L2 e intercambios.
¡Prepárense para una revolución en la seguridad de Web3! 🚀
¡Mantente informado, mantente seguro! ¡Hasta la próxima! 👋