TL;DR
- Sicherheit bleibt eine kritische und andauernde Herausforderung in DeFi, wobei jährlich Milliarden von Dollar verloren gehen.
- Sicherheitsmaßnahmen für ein DeFi-Protokoll sollten den gesamten Lebenszyklus abdecken und sowohl inhärente als auch operative Aspekte vom Pre-Launch bis zum Post-Launch sichern. Es ist entscheidend, präventive Strategien und Notfallpläne zu implementieren, um potenzielle Angriffe abzumildern.
- Pre-Launch-Sicherheit, die sich auf Code-Audits konzentriert, ist zu einem Community-Konsens geworden. Trotz des Aufkommens von Post-Launch-Sicherheitslösungen (z. B. Angriffsüberwachung & -blockierung) wurde ihre Bedeutung von der Community jedoch noch nicht vollständig erkannt.
- Kontinuierliche Verbesserung der Sicherheitspraktiken und ein Wandel hin zu einer Sicherheit-zuerst-Kultur sind unerlässlich, um Nutzervermögen zu schützen und das Vertrauen in das Ökosystem zu stärken.
Einführung
Während DeFi die Finanzlandschaft weiterhin revolutioniert, bleibt Sicherheit ein bedeutendes Anliegen innerhalb des Ökosystems, mit Verlusten von Milliarden Dollar pro Jahr.
Laut Daten von Chainalysis verursachten DeFi-Hacks im Jahr 2023 Verluste von mehr als 1,1 Milliarden Dollar. Obwohl diese Zahl im Vergleich zu 2022 gesunken ist, gibt es mehrere neue Trends bei den DeFi-Hacks im Jahr 2023. Zum Beispiel wurden angesehene Protokolle, z. B. Curve und KyberSwap, die seit Jahren sicher laufen, gehackt. Außerdem wurden ausgeklügelte Angriffe auf Infrastruktur-Schwachstellen aufgedeckt, z. B. Flashbots relay.
In der ersten Hälfte des Jahres 2024 gab es laut der Security Incidents Library mehr als fünfzig Hacks mit Verlusten von über 100.000 Dollar.
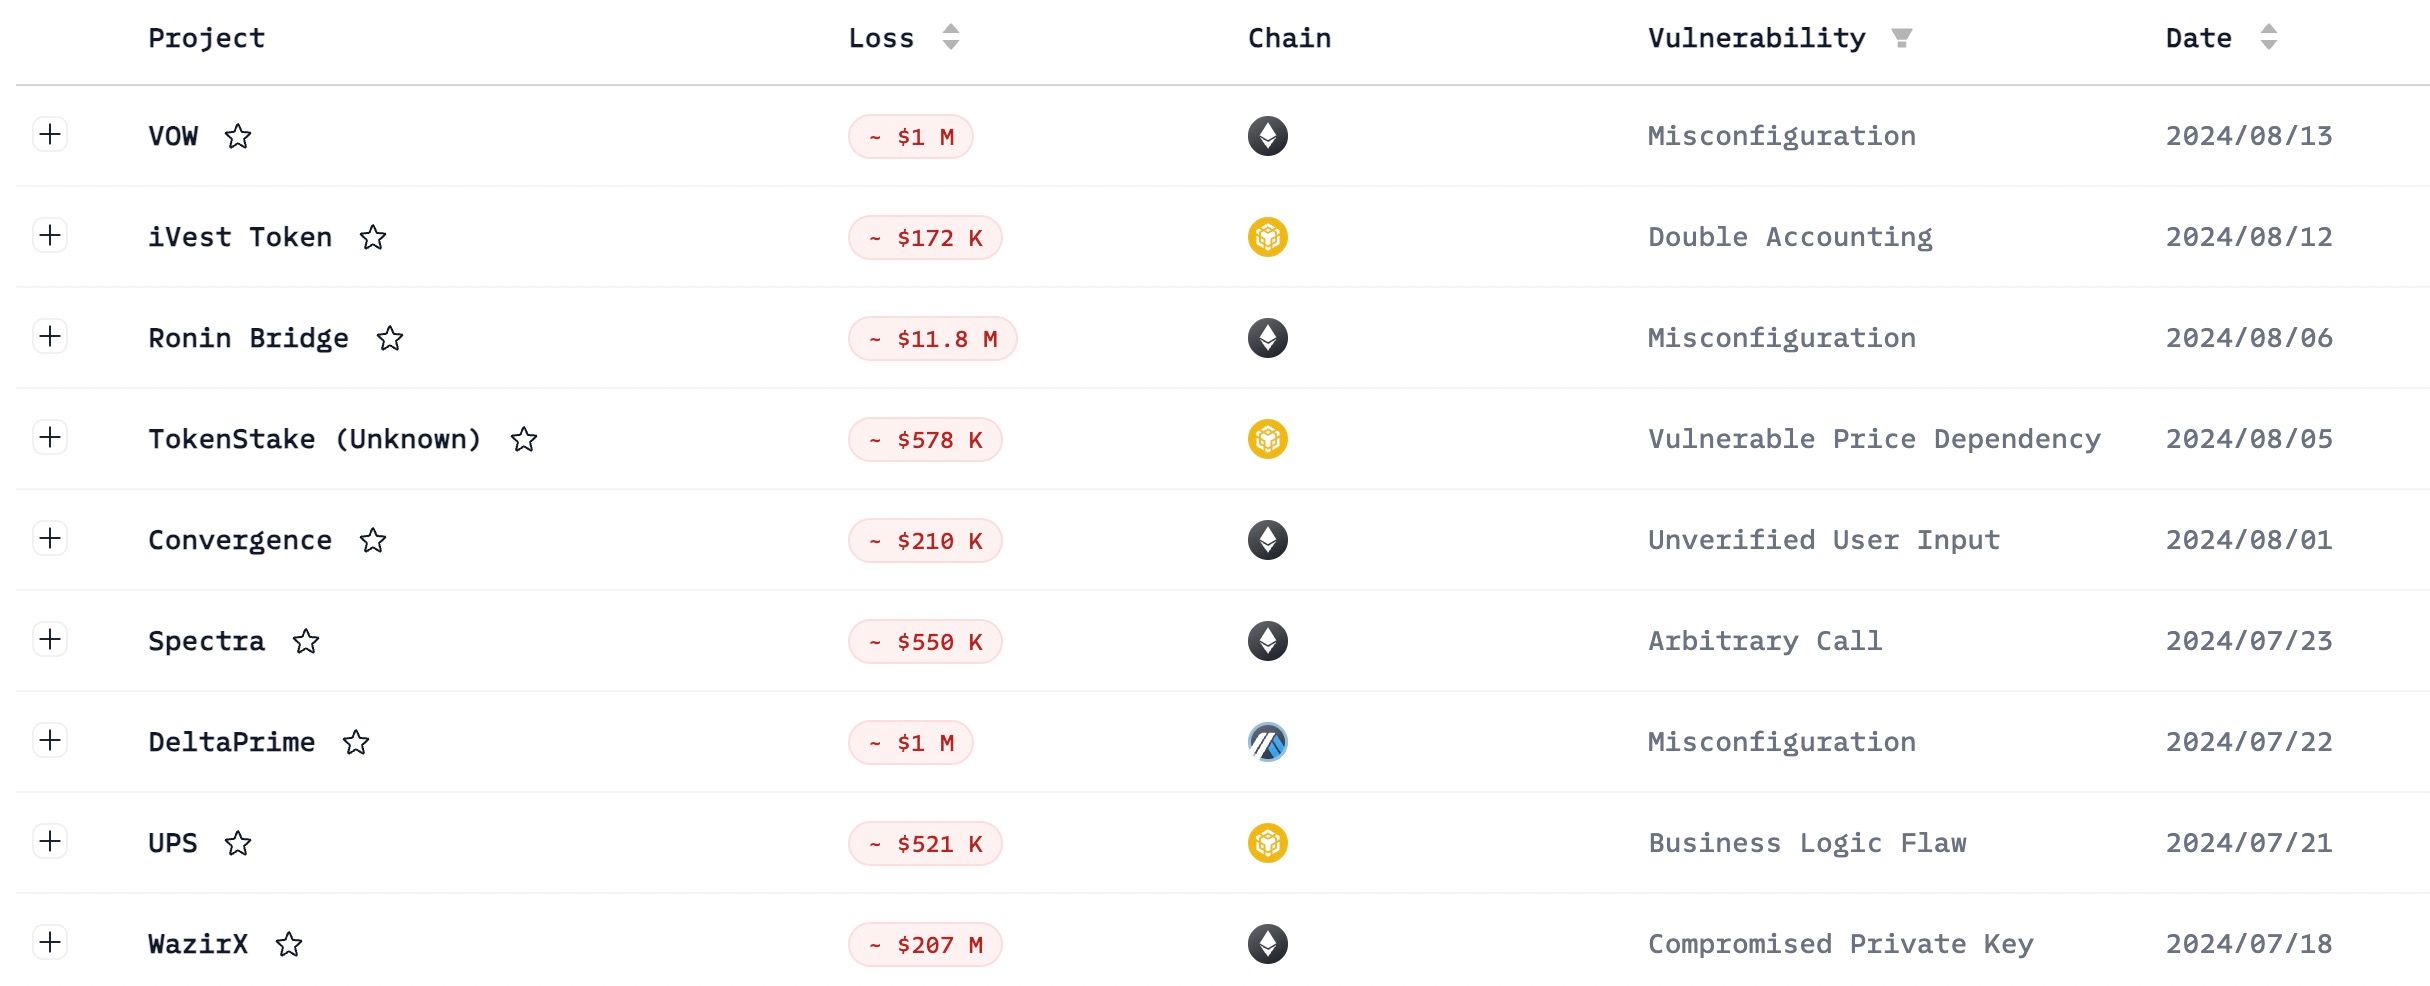
Sicherheit ist ein entscheidender Faktor für das Gedeihen und die massenhafte Verbreitung von DeFi-Anwendungen. Das liegt daran, dass DeFi-Protokolle Milliarden von Dollar an Nutzervermögen verwalten, und jeder Hack, der auf diese Protokolle abzielt, kann zu erheblichen Verlusten für die betroffenen Nutzer führen. Obwohl in einigen Fällen die gehackten Gelder (teilweise) zurückgewonnen werden können (wie beim Euler-Sicherheitsvorfall), können wir uns nicht jedes Mal darauf verlassen. Jeder Angriff untergräbt das Vertrauen der Menschen in DeFi.
Obwohl mehrere Methoden vorgeschlagen wurden, um die DeFi-Sicherheit zu verbessern, gibt es noch viel Raum für Verbesserungen.
- Positiv zu vermerken ist, dass Code-Audits zu einem Community-Konsens für die Gewährleistung der Sicherheit geworden sind. Die meisten Protokolle werden vor dem Launch einem Code-Audit unterzogen, was hilft, Angriffsflächen durch Schwachstellen in den Smart Contracts zu reduzieren.
- Code-Audits allein reichen jedoch bei weitem nicht aus, um alle Sicherheitsprobleme zu lösen. Sie können Hacks nicht verhindern, die aus Schwachstellen resultieren, die während Smart-Contract-Upgrades, Konfigurationsänderungen und Laufzeitabhängigkeiten zwischen verschiedenen Protokollen entstehen.
Aufgrund dieser Einschränkungen sind proaktivere Lösungen wie operatives Monitoring oder Angriffserkennungssysteme entstanden und wurden von einigen Protokollen übernommen.
In diesem Blog werden wir die DeFi Security Landscape untersuchen, indem wir die Sicherheitsreise eines Protokolls in verschiedenen Phasen nachvollziehen, von der Pre-Launch-Phase über die Betriebsphase bis hin zur Reaktion auf Angriffe. Wir werden verschiedene Arten von Sicherheitsmaßnahmen erläutern und die wichtigsten Anbieter (Produkte) in jeder Phase hervorheben und ihre Vor- und Nachteile besprechen. Wir hoffen, dass unsere Erkenntnisse der Community helfen können, den aktuellen Stand der Technik besser zu verstehen und, was noch wichtiger ist, innovative Lösungen für die Zukunft zu inspirieren.
DeFi Security Landscape
Sicherheitsmaßnahmen für ein DeFi-Protokoll müssen den gesamten Lebenszyklus umfassen, von der Pre-Launch-Phase bis zur Post-Launch-Phase, und sowohl die inhärente als auch die operative Sicherheit des Protokolls gewährleisten. Darüber hinaus ist es unerlässlich, präventive Maßnahmen und Notfallpläne bereitzuhalten, um potenzielle Angriffe zu bewältigen. Um den Lesern zu helfen, die verfügbaren Lösungen zu verstehen, gliedern wir DeFi-Sicherheitsanbieter (Produkte) in die folgenden Kategorien.
Pre-Launch-Sicherheit
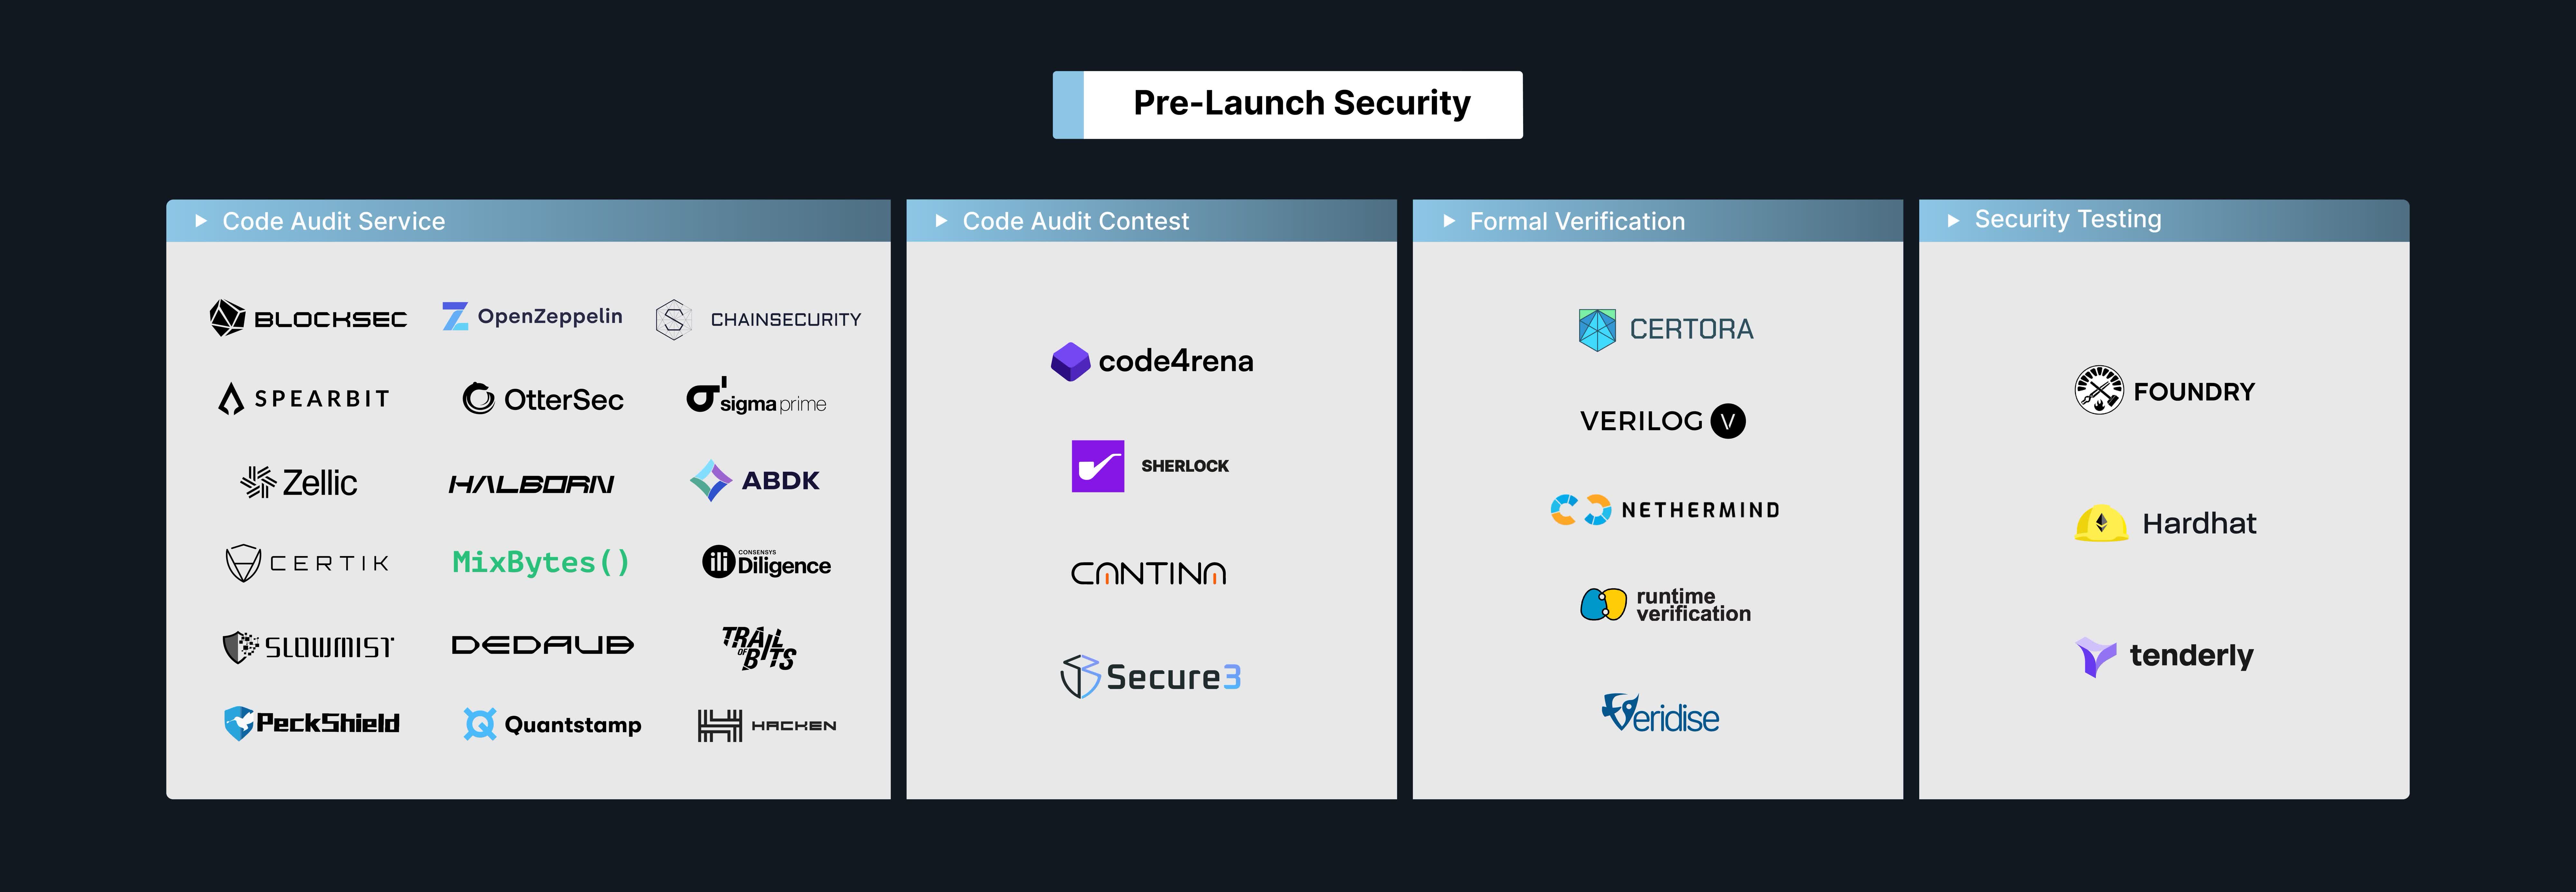
Diese Kategorie umfasst die Sicherheitsmaßnahmen, die vor dem Launch eines Protokolls durchgeführt werden, einschließlich Code-Audits, formaler Verifikation und Sicherheitstests.
Code-Audit-Dienst und -Wettbewerb
Code-Audits sind eine allgemein akzeptierte Sicherheitspraxis in der Community, um ein Protokoll zu sichern. Bei diesem Prozess wird der Code von Sicherheitsunternehmen halbautomatisch überprüft, d. h. der Code wird automatisch auf häufige Schwachstellen gescannt und manuell auf komplizierte Probleme hin überprüft. Repräsentative Unternehmen sind OpenZeppelin, ChainSecurity, BlockSec usw.
Darüber hinaus gibt es Audit-Wettbewerbsplattformen, die sich von Sicherheits-Audit-Unternehmen in der Art und Weise unterscheiden, wie das Audit durchgeführt wird. Diese Plattformen starten den Audit-Wettbewerb, beziehen Sicherheitsforscher aus der Community in die Durchführung des Audit-Wettbewerbs ein und verteilen die Belohnungen an denjenigen, der Probleme im Protokoll gefunden hat. Natürlich können die Plattformen sich in feinen Details unterscheiden, etwa in der Art, wie der Schweregrad bewertet wird, im Algorithmus zur Verteilung der Belohnungen und in den Kriterien für die Einbeziehung von Sicherheitsforschern. Zu solchen Plattformen gehören Code4rena, SHERLOCK, Cantina und Secure3.
Code-Audits (und -Wettbewerbe) sind die primäre Verteidigungslinie für die Protokollsicherheit. Sie haben jedoch praktische Einschränkungen, was erklärt, warum viele Protokolle, die von renommierten Unternehmen auditiert wurden, trotzdem gehackt werden.
- Erstens kann statisches Code-Audit die Sicherheitsprobleme, die durch Protokollabhängigkeiten verursacht werden, nicht vollständig bewerten, insbesondere aufgrund der Komponierbarkeit von DeFi-Protokollen.
- Zweitens wurden die Sicherheitsauswirkungen einiger Probleme während des Code-Audits unterschätzt. Zum Beispiel ist Präzisionsverlust ein häufiges Problem, das sowohl von Auditoren als auch von Protokollen vernachlässigt werden kann. Seine Sicherheitsauswirkung wurde von der Community erst nach den Vorfällen bei Hundred Finance und Channels Finance vollständig erkannt.
- Schließlich bleibt hochwertiges Code-Audit eine prestigeträchtige und knappe Ressource, die multidisziplinäres Talent erfordert, das in Sicherheit, Finanzwesen und Informatik versiert ist. Derzeit können nur wenige Universitäten solches Talent konsequent und in großem Umfang bereitstellen. Daher können Protokolle von Unternehmen auditiert werden, die für dieses Geschäft nicht qualifiziert sind.
Formale Verifikation
„Formale Verifikation ist der Akt, die Korrektheit eines Systems in Bezug auf eine bestimmte formale Spezifikation oder Eigenschaft mithilfe formaler Methoden der Mathematik zu beweisen oder zu widerlegen.“ Da sie die Korrektheit von Systemen beweisen kann, wurde formale Verifikation auf DeFi-Protokolle angewendet. Konkret kann sie sicherstellen, dass das Verhalten eines DeFi-Protokolls die formale Spezifikation erfüllt. Der repräsentative Vertreter formaler Verifikationsprodukte für DeFi-Protokolle ist Prover, entwickelt von Certora. Entwickler stellen die Regeln (Spezifikation) bereit, und Prover vergleicht die Ergebnisse mit den Regeln, um Fehler zu identifizieren, indem jeder mögliche Programmzustand untersucht wird.
Der vielversprechendste Aspekt der formalen Verifikation ist, dass sie die Korrektheit des DeFi-Protokolls mathematisch beweist. In der Praxis hat sie jedoch einige Einschränkungen, die ihrer breiten Akzeptanz im Weg stehen.
- Erstens muss die Spezifikation von den Entwicklern bereitgestellt werden, was voraussetzt, dass die Entwickler eine gut dokumentierte Spezifikation des erwarteten Verhaltens des Protokolls haben. Das ist nicht einfach, wenn man bedenkt, dass die meisten Entwickler keine Experten in diesem Bereich sind.
- Zweitens kann das häufige Upgrade eines Protokolls aktualisierte Spezifikationen und eine erneute Bewertung des Protokolls erfordern. Manche Protokolle können sich den Zeit- und Arbeitsaufwand nicht leisten.
Trotzdem sollte formale Verifikation von Protokollen durchgeführt werden, insbesondere von neuen Protokollen, die noch nicht praxiserprobt sind und beträchtliche Nutzervermögen verwalten. Die Verbesserung der Benutzerfreundlichkeit und die Erhöhung der Akzeptanzrate der formalen Verifikation bleiben jedoch eine kontinuierliche Herausforderung.
Sicherheitstests
Sicherheitstests bezeichnen den Prozess, bei dem Testfälle verwendet werden, um Fehler in einem Protokoll zu finden. Im Vergleich zur formalen Verifikation, die die Korrektheit des Protokolls mathematisch beweist, verwenden Sicherheitstests in der Regel konkrete Eingaben anstelle der symbolischen Eingaben der formalen Verifikation, was sie viel effizienter, aber weniger fundiert macht.
- Foundry ist eines der beliebten Entwicklungs- und Testframeworks für Smart Contracts. Entwickler können Tests in Foundry ausführen. Es bietet auch die Möglichkeit, Fuzz-Tests, Invarianten-Tests und differenzielle Tests an DeFi-Protokollen durchzuführen.
- Weitere Sicherheitstest-Tools sind Tenderly und Hardhat.
Post-Launch-Sicherheit
Diese Kategorie umfasst die Sicherheitsmaßnahmen, die nach dem Launch eines Protokolls (bzw. während es auf dem Mainnet aktiv ist) durchgeführt werden, einschließlich Bug Bounty, Angriffserkennung und operativem Monitoring.
Bug Bounty
Bug-Bounty-Programme schaffen eine Brücke zwischen Protokollen und Sicherheitsforschern. Das Grundkonzept besteht darin, Forscher zu incentivieren, Zero-Day-Schwachstellen im Austausch für Belohnungen zu melden. Konkret können Protokolle ihre Bounties auf Bug-Bounty-Plattformen ausschreiben und dabei den Umfang der Bounty und die Höhe der Belohnung für gemeldete Fehler detailliert angeben. Immunefi ist eine repräsentative Web3-Bug-Bounty-Plattform.
Angriffserkennung
Angriffserkennungsplattformen scannen Transaktionen, um bösartige zu lokalisieren. Konkret überprüft diese Plattform Transaktionen, die mit einem Protokoll interagieren, auf bösartiges Verhalten. Wenn eine solche Transaktion auftritt, wird ein Alarm ausgelöst.
- Zum Beispiel scannt BlockSec Phalcon Security die Transaktionen und verwendet eine verhaltensbasierte Erkennungs-Engine, um bösartige Aktivitäten (wie bösartige Contracts oder Proposals) zu erkennen. Man kann es sich wie einen virtuellen Sicherheitswächter vorstellen, der jeden Schritt einer Finanztransaktion beobachtet und nach verdächtigem Verhalten sucht. Es extrahiert die Verhaltensmuster aus diesen Transaktionen, ähnlich wie ein Detektiv, der Hinweise analysiert, und verwendet dann Finanzmodelle – ähnlich denen, die Banken zur Betrugserkennung nutzen –, um potenzielle Angriffe zu identifizieren.
- Ähnliche Systeme umfassen die Produkte von Hypernative und Hexagate.
- Darüber hinaus bietet das Venn Security network von Ironblocks eine dezentrale Infrastruktur, um die Erkennungsergebnisse aus mehreren Quellen miteinander zu kombinieren.
Operatives Monitoring
Frameworks für operatives Monitoring bieten eine Möglichkeit, operative Sicherheit für DeFi-Protokolle umzusetzen. Zum Beispiel muss das DeFi-Protokoll über Admin-Schlüsseländerungen informiert sein, Smart-Contract-Deployments und -Upgrades durchführen und Pull-Requests automatisch auf Sicherheitslücken scannen.
- OpenZeppelin Defender bietet eine Plattform, die Entwicklern ermöglicht, Smart Contracts sicher zu programmieren, zu deployen und zu betreiben.
- BlockSec Phalcon Security kann Risiken im Zusammenhang mit Contract-Upgrades, der Erstellung von Safe-Wallet-Transaktionen, neuen Signierungen & Ausführungen, Zugriffskontrolle und Governance überwachen.
- Forta Network verfügt über eine Infrastruktur, die Nutzern erlaubt, eigene Bots zu erstellen, um ihre Protokolle zu überwachen, oder bestehende Bots zu abonnieren für Phishing- oder Bedrohungswarnungen.
Reaktion auf Angriffe
Diese Kategorie umfasst die Sicherheitsmaßnahmen, die ausgelöst werden, wenn ein Angriff stattfindet, einschließlich Angriffsblockierung, automatischer Aktion, War Room, Ursachenanalyse und Verfolgung des Geldflusses des Angreifers.
Unter den fünf Maßnahmen im Bereich der Angriffsreaktion ist die Angriffsblockierung besonders bemerkenswert, da sie es Projektteams ermöglicht, präventive Maßnahmen im Voraus einzusetzen, Angriffe erfolgreich vor der Ausführung zu blockieren und Verluste auf null zu reduzieren. Automatische Reaktionsplattformen tragen ebenfalls dazu bei, den durch Angriffe verursachten Schaden zu reduzieren.
Die Einrichtung eines War Rooms, die Durchführung einer Ursachenanalyse und die Verfolgung gestohlener Gelder sind reaktive Schritte, die nach einem Angriff unternommen werden. Während diese Strategien einen Teil des Schadens abmildern und dabei helfen können, ähnliche Angriffe in Zukunft zu verhindern, können Verluste bereits entstanden sein und schwer wiederherzustellen sein. Darüber hinaus kann der Schaden für den Ruf des Projekts und der daraus resultierende Verlust des Nutzervertrauens gravierend sein.
Risiken sind überall und oft außerhalb der Kontrolle, doch die Entscheidung, präventive Verteidigungsmaßnahmen einzusetzen, ist durchaus erreichbar und sehr empfehlenswert.
Angriffsblockierung
Angriffserkennung allein reicht in der Praxis nicht aus, um Hacks zu bekämpfen. Das liegt daran, dass ohne die Fähigkeit, Hacks automatisch zu blockieren, manuelle Reaktionen nicht schnell genug sind. In einigen Fällen (KyberSwap, Gamma Strategies und Telcoin in der folgenden Tabelle) dauert es einige Minuten oder sogar Stunden, bis das Protokoll manuell reagiert, was zu spät ist, um die Vermögenswerte im Protokoll zu retten. Bei jüngsten Hacks auf Velocore und Rho wurde jeweils die gesamte Linea- bzw. Scroll-Chain pausiert, was Bedenken hinsichtlich der Zentralisierung der L2-Chain aufwirft.
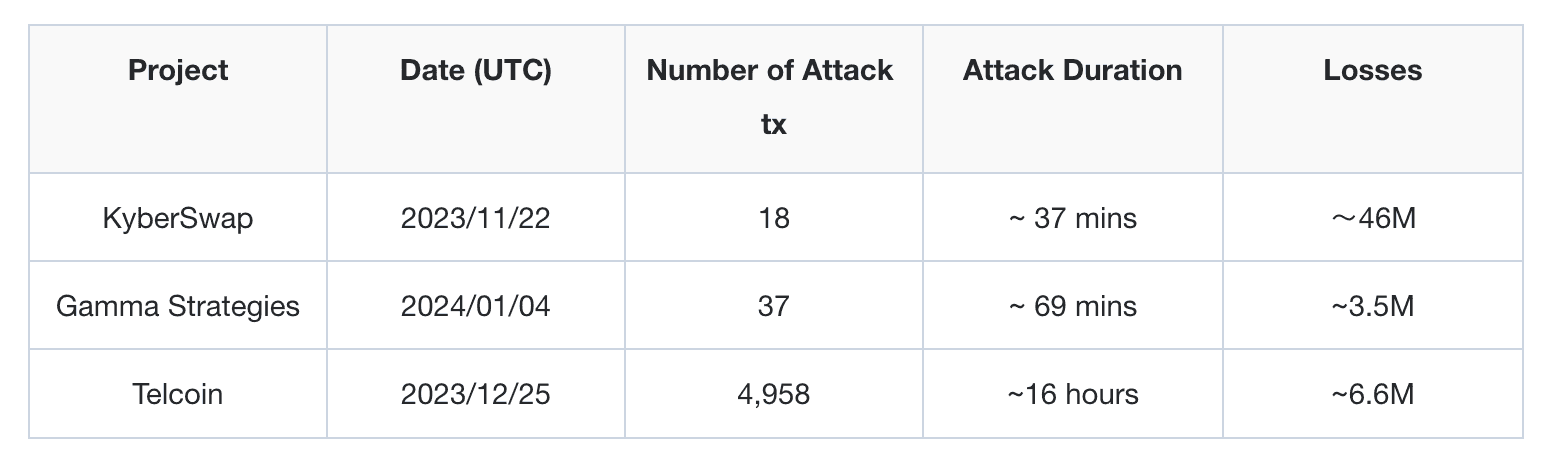
Angriffsblockierung ist die Fähigkeit, Hacks automatisch zu verhindern, was zwei Schlüsseltechniken erfordert: frühzeitige Erkennung und automatisches Frontrunning von Hacks.
- Frühzeitige Erkennung bedeutet, dass das System Angriffstransaktionen erkennen kann, bevor sie auf der Blockchain finalisiert werden, insbesondere während sie noch im Mempool ausstehen.
- Frontrunning des Angriffs bedeutet, eine Transaktion auf der Chain vor der Angriffstransaktion zu platzieren, um das Protokoll zu pausieren und den Angriff effektiv zu stoppen, bevor er ausgeführt werden kann.
In dieser Kategorie ist BlockSec Phalcon Security das einzige Produkt, das diese Schlüsseltechniken besitzt. Nachdem ein Hacker eine Angriffstransaktion einleitet, kann die Angriffsüberwachungs-Engine von Phalcon Security diese Transaktion sofort erkennen, Angriffswarnungen an Nutzer senden und automatisch ein Frontrunning durchführen, um das Protokoll zu pausieren und Verluste auf null zu reduzieren. Seine Schlüsseltechniken wurden in mehr als zwanzig Rettungen von über 20 Millionen USD praxiserprobt.
Automatische Aktion
Plattformen wie Phalcon Security, Hexagate und Hypernative können ebenfalls automatisch reagieren, wenn ein Angriff auftritt.
Nach dem Abonnieren solcher Plattformen können Nutzer Überwachungs- und Reaktionsmaßnahmen für verschiedene Protokollrisiken einrichten. Wenn eine Transaktion den Überwachungsregeln entspricht, initiiert das System automatisch die vom Nutzer vorab festgelegten Reaktionsmaßnahmen (wie das Pausieren des Protokolls) und reduziert so die Verluste.
Einige Plattformen verfügen jedoch nicht über eine Angriffserkennungs-Engine, und das System kann Angriffstransaktionen nicht direkt erkennen und den Nutzer benachrichtigen. Stattdessen müssen Nutzer selbst festlegen, unter welchen Bedingungen eine Transaktion als Angriff gilt. Da die Merkmale von Angriffstransaktionen sehr komplex sind und Nutzer (oft Vertragsentwickler) möglicherweise nicht ausreichend Sicherheitswissen besitzen, kann dies für sie recht herausfordernd sein.
War Room
Die Einrichtung eines War Rooms ist notwendig, wenn ein Protokoll angegriffen wird. Dies kann dem Protokoll helfen zu verstehen, was vor sich geht, die Informationen in der Community zu teilen und Ressourcen für weitere Maßnahmen zu nutzen. Dies erfordert in der Regel Experten aus verschiedenen Perspektiven.
SEAL 911 ist ein Projekt, das „Nutzern, Entwicklern und Sicherheitsforschern eine zugängliche Möglichkeit bieten soll, sich im Notfall mit einer kleinen Gruppe hoch vertrauenswürdiger Sicherheitsexperten in Verbindung zu setzen.“ Es ist über den SEAL 911 Telegram Bot erreichbar. Im Falle eines gehackten Projekts kann ein War Room eingerichtet werden, um das Protokoll zu unterstützen.
Ursachenanalyse
Wenn ein Angriff auftritt, muss das Protokoll die Ursache verstehen, etwa die Schwachstelle innerhalb der Smart Contracts und wie sie ausgenutzt wurde. Dies erfordert einige nützliche Werkzeuge zur Analyse der Angriffstransaktionen. Phalcon Explorer, OpenChain und Tenderly können hierfür verwendet werden.
Verfolgung des Geldflusses
Die Verfolgung des Geldflusses dient dazu, die anfänglichen Gelder des Angreifers und die Angriffsgewinne auf der Blockchain zu verfolgen, um die zugehörigen Adressen und Entitäten zu lokalisieren. Wenn die Vermögenswerte in zentralisierte Entitäten fließen (z. B. zentralisierte Börsen und andere institutionelle Entitäten), können Strafverfolgungsbehörden kontaktiert werden, um zu helfen, die Gelder einzufrieren.
Mehrere Unternehmen und Tools fallen in diese Kategorie, darunter Chainalysis, TRM Labs, ARKHAM, ELLIPTIC, MetaSleuth und andere.
- Zum Beispiel kann MetaSleuth, entwickelt von BlockSec, automatisch die Gelder über verschiedene Chains hinweg verfolgen, mit umfangreichen Labels für Wallet-Adressen.
- ARKHAM verfügt über eine Community, in der das Protokoll eine Bounty für die Untersuchung ausschreiben kann, was die Community anreizt, dabei zu helfen, die Gelder des Angreifers zu verfolgen.
Bildungsressourcen zur Sicherheit
Informierte Köpfe bauen stärkere Verteidigungen auf. Über die oben genannten Sicherheitsanbieter und Produkte hinaus gibt es eine weitere entscheidende Komponente der DeFi-Sicherheit: Bildungsplattformen.
Diese Plattformen bieten wesentliche Ressourcen für DeFi-Praktiker und Nutzer, um Sicherheitserkenntnisse zu verstehen, das Bewusstsein zu schärfen und Sicherheitskompetenzen zu entwickeln. Sie spielen eine entscheidende Rolle für den Fortschritt der DeFi-Sicherheit. Wir danken diesen Bildungsplattformen und führen einige bemerkenswerte Beispiele auf.
- SΞCURΞUM: Eine Discord-Community mit Fokus auf Ethereum-Sicherheit. Sie veranstaltet auch ein monatliches Smart-Contract-Sicherheitsquiz, das „Secureum RACE“.
- Security Incidents Library: Diese Plattform sammelt alle Angriffsvorfälle mit Verlusten von über 100.000 Dollar und dokumentiert Verluste, betroffene Chains, Schwachstellen, Ursachen und PoCs.
- Rekt: Bekannt als das Dark Web des DeFi-Journalismus, bietet Rekt eingehende Analysen von Exploits, Hacks und Betrügereien innerhalb des Ökosystems.
- RugDoc: Eine DeFi-Sicherheits- und Bildungscommunity, die Projektrisiken bewertet. Sie bietet auch eine Plattform namens RugDocWiKi, die das DeFi-Ökosystem und die Technologie vorstellt.
- DeFiHackLabs: Eine Web3-Sicherheitscommunity mit über 2.600 Mitgliedern und fast 200 White-Hat-Hackern, die darauf abzielt, Web2- und Web3-Sicherheitsexpertise zu verbinden.
- Solodit: Eine Plattform, die historische Berichte von verschiedenen Web3-Auditing-Unternehmen zusammenstellt und als wertvolle Ressource für Smart-Contract-Auditoren dient.
- Ethernaut: Ein Web3/Solidity-basiertes Spiel, bei dem Spieler Schwachstellen in Ethereum-Contracts identifizieren, ähnlich wie bei CTF-Herausforderungen.
Fazit
Sicherheit bleibt eine anhaltende und ernste Bedrohung für das DeFi-Ökosystem und verursacht jedes Jahr Verluste in Milliardenhöhe. Derzeit werden die meisten Sicherheitsmaßnahmen in der Pre-Launch-Phase durchgeführt. Es gibt jedoch kein Patentrezept für Sicherheit, und unterschiedliche Methoden sollten über den gesamten Lebenszyklus eines DeFi-Protokolls hinweg angewendet werden. Wir erwarten, dass die Branche Post-Launch-Sicherheitslösungen einführen wird, um zu überwachen und, was noch wichtiger ist, Angriffe automatisch zu blockieren. Wir gehen davon aus, dass sich im Ökosystem eine Sicherheit-zuerst-Kultur etablieren wird, um die Vermögenswerte der Nutzer vollständig zu schützen.