Ein Compliance-Beauftragter gibt eine Wallet-Adresse in eine Suchleiste ein und wartet. Die Adresse war bei einer Hintergrundprüfung im letzten Quartal unauffällig, doch die Gegenparteien-Landschaft um sie herum verändert sich mit jedem Block. Was der Beauftragte braucht, ist keine weitere Identitätsakte. Was er braucht, ist eine Risikoeinschätzung der Adresse selbst, schnell genug geliefert, um zu handeln, bevor die Gelder weiterbewegt werden. Crypto Address Risk Screening ist genau diese Einschätzung. Man übermittelt eine einzelne Wallet-Adresse. Das System gleicht sie mit einer beschrifteten Adressdatenbank ab, prüft sie gegen einen festen Satz von Risikoindikatoren und liefert ein Risikoniveau mit einer Expositionskennzahl, auf deren Grundlage das Team handeln kann.
Was Crypto Address Risk Screening tatsächlich bedeutet
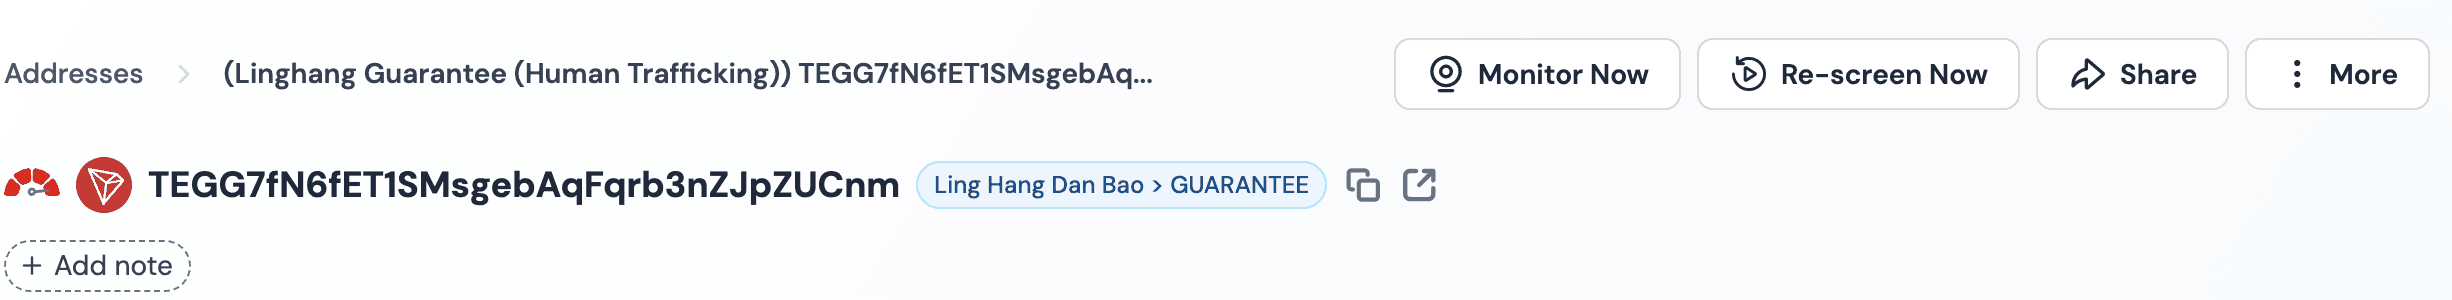
Crypto Address Risk Screening ist die einmalige AML- und CFT-Risikobewertung einer einzelnen Wallet-Adresse. Man übermittelt eine Adresse, das System bewertet sie gegen alle aktiven adressbasierten Risiko-Engines und liefert ein Risikoniveau mit Expositionskennzahlen. Das Screening überprüft nicht, wer der Kunde ist. Es liest das Risikoprofil der Adresse selbst aus, als Momentaufnahme zum Zeitpunkt der Abfrage.
Das Schlüsselwort ist einmalig. Screening beantwortet eine punktuelle Frage: Wie hoch ist das Risiko dieser Adresse gerade jetzt. Ein Compliance-Team führt ein Screening durch, wenn eine Einzahlung aussteht, wenn eine Gegenpartei auftaucht, oder wenn ein Analyst eine Adresse zur Überprüfung heranzieht. Das Ergebnis ist ein Standbild, kein Feed.
Das unterscheidet Screening von Monitoring. Screening ist eine einzelne Bewertung, ausgelöst durch eine manuelle Abfrage oder eine API-Abfrage. Monitoring ist kontinuierlich. Sobald eine Adresse ins Monitoring aufgenommen wird, führt das System die Analyse nach einem dynamischen Zeitplan erneut durch und sendet Warnmeldungen, wenn sich das Risikoniveau ändert oder ein neuer Risikoindikator auftritt, ohne dass jemand die Adresse erneut übermitteln muss. Screening ist die Momentaufnahme. Monitoring ist der Live-Feed. Die definitorische Erläuterung der kontinuierlichen Seite findet sich im address-based AML monitoring guide.
Screening ist die kleinste Handlungseinheit von Know Your Address, oder KYA. Es ist der atomare Schritt, auf dem jeder umfassendere AML-Workflow aufbaut. Ein Compliance-Programm kann Tausende Screenings durchführen, die riskanten eskalieren und eine Teilmenge ins Monitoring überführen. Aber das Screening ist die Basiseinheit, und sie präzise zu definieren, ist der Einstiegspunkt für den Rest des Kontrollstapels. Diese Pflicht ist Teil des risikobasierten FATF-Ansatzes, der von einem VASP erwartet, das Risiko vor der Transaktion zu bewerten. Das Adress-Screening ist die kleinste Einheit, die dies auf der Wallet-Ebene erfüllt, gemäß der FATF RBA Guidance for VASPs.
Wie Screening funktioniert: Der vierstufige Mechanismus
Der Screening-Vorgang gliedert sich in vier aufeinanderfolgende Schritte, und jeder Schritt bildet einen konkreten Daten- oder Entscheidungsknoten ab. Der Mechanismus ist nicht abstrakt. Er ist die Produktlogik des KYA-Moduls (Address Screening) von Phalcon Compliance, sodass die Definition, wie Screening funktioniert, zugleich die Definition ist, wie das Produkt funktioniert.
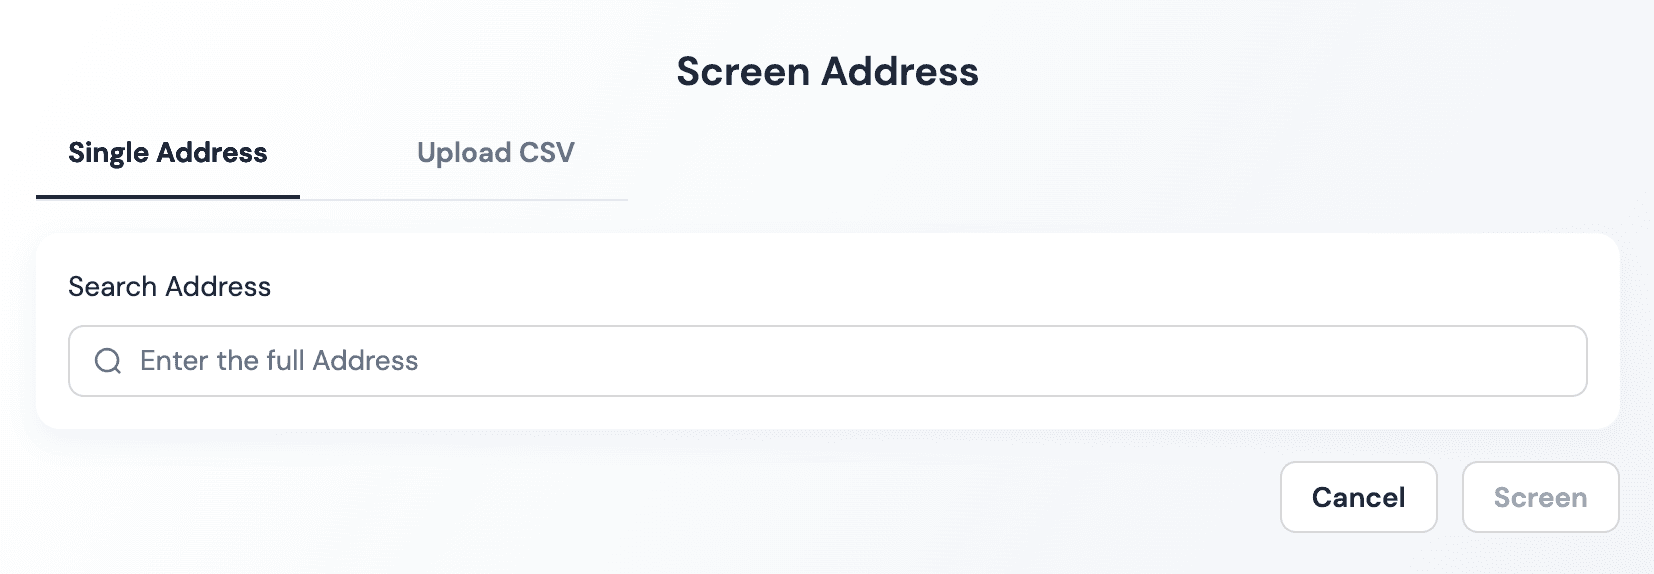
Schritt eins ist die Adresseingabe. Ein Compliance-Analyst übermittelt eine einzelne Adresse über die Aktion „Adresse screenen“ oder lädt eine CSV-Datei mit bis zu einhundert Adressen pro Datei hoch. Die Adresse wird automatisch gegen jede aktive adressbasierte Risiko-Engine im Projekt gescreent. Eine Auswahl der Engine ist zum Zeitpunkt der Abfrage nicht erforderlich, da die Adresse gegen das gesamte aktive Set läuft.
Schritt zwei ist der Abgleich mit der Label-Bibliothek. Die übermittelte Adresse wird mit der verifizierten Adressdatenbank von BlockSec abgeglichen, die über 600 Millionen beschriftete Adressen enthält. Labels werden systemseitig generiert und sind unveränderlich, entnommen aus dieser verifizierten Datenbank, sodass ein Analyst ein Label nicht manuell bearbeiten kann, um ein Ergebnis abzuschwächen. Ein Label könnte etwa eine bekannte Exchange-Hot-Wallet oder einen bekannten illegalen Dienst ausweisen. Neben den Labels trägt die Adresse Tags. System-Tags, wie sanktioniert oder Mixer, sind unveränderlich. Benutzerdefinierte Tags sind bearbeitbar, mit einer Obergrenze von insgesamt fünf Tags pro Adresse.
Schritt drei ist der Treffer bei den Risikoindikatoren. Die Risk Exposure Engine bewertet, ob die Adresse mit einem der siebzehn Risikoindikatoren in Verbindung steht. Der vollständige Indikatorensatz:
-
Sanktioniert
-
Angriff
-
Betrug
-
Ransomware
-
Kindesmissbrauchsmaterial
-
Geldwäsche
-
Mixing
-
Dark Market
-
Darkweb-Geschäft
-
Blockiert
-
Glücksspiel
-
Exchange ohne KYC
-
Terrorismusfinanzierung
-
FATF-Gerichtsbarkeit auf der grauen Liste
-
FATF-Hochrisikogerichtsbarkeit
-
Menschenhandel
-
Drogenhandel
Die Engine wertet drei Vorlagen aus: Entity, ein Risiko-Label an der Adresse selbst; Interaction, eine Verbindung zu einer bekannten Risiko-Entität im Interaktionsgraphen; und Blacklist, eine direkte Transaktion mit einer Blacklist-Adresse.
Schritt vier ist die Risikobewertung und Ausgabe der Exposition. Die Adresse landet in einem von fünf Risikoniveaus, von Critical über High, Medium und Low bis No Risk. Neben dem Niveau liefert die Engine den Exposure Value. Das ist der gesamte USD-Wert der Vermögenswerte, die aus einer Risikoquelle stammen oder jemals mit ihr interagiert haben. Zudem wird der Exposure Percentage ausgegeben, der Anteil kontaminierter Vermögenswerte im Verhältnis zum gesamten Zufluss- oder Abflusswert der Adresse. Das Niveau sagt dem Team, wie schwerwiegend es ist. Die Expositionskennzahlen sagen ihm, wie viel.
Diese vierstufige Pipeline, von der Eingabe bis zur Ausgabe der Exposition, ist es, worauf sich der Begriff Address Risk Screening in der Praxis bezieht. Um zu sehen, wie dieselbe Pipeline innerhalb eines Wallet-Screening-Workflows läuft, findet sich die operative Erläuterung im Bereich crypto wallet screening.
Risikoniveaus und die siebzehn Risikoindikatoren
Die Ausgabe eines Screenings ist zweidimensional. Eine Achse ist der Schweregrad, erfasst durch die fünf Risikoniveaus. Die andere ist die Kategorie, erfasst durch die siebzehn Risikoindikatoren. Zusammen sagen sie einem Compliance-Beauftragten sowohl, wie schlimm es ist, als auch, um welche Art es sich handelt.
Die Bedeutung jedes Risikoniveaus im Sinne der Richtlinien wird von der Organisation selbst festgelegt, konfiguriert passend zu ihrem internen Compliance-Programm und ihrer Risikobereitschaft. Die Plattform liefert das Framework. Das Team legt die Schwellenwerte fest.
Die siebzehn Risikoindikatoren bilden den festen Kategoriensatz, aufgeführt im Mechanismus-Abschnitt oben. Für eine ausführlichere Erläuterung, wie jeder Indikator einem Risikoniveau zugeordnet wird, siehe unseren tiefergehenden Beitrag zum Address Screening.
Zwei Override-Mechanismen sitzen über der Standard-Engine. Einer Blacklist-Adresse wird automatisch das Risiko Critical zugewiesen, und sie umgeht das Standard-Risiko-Engine-Screening. Jede Adresse, die direkt mit einer Blacklist-Adresse transagiert, wird ebenfalls als Critical markiert. Einer Whitelist-Adresse wird automatisch No Risk zugewiesen, und auch sie umgeht die Standard-Engine. Diese Overrides sind harte Overrides, keine bloßen Empfehlungen. Sie ermöglichen es einem Compliance-Team, eine bekanntermaßen schlechte oder gute Adresse festzulegen, sodass kein zukünftiges Screening sie über den normalen Regelpfad abschwächt oder eskaliert.
Vom Screening zum kontinuierlichen Monitoring
Die Definition ist der Einstiegspunkt. Sobald ein Compliance-Team benennen kann, was ein Screening ist, wie die vier Schritte ablaufen und was die Ausgabe im Format sechs-mal-siebzehn bedeutet, stellt sich die nächste Frage: Was geschieht nach der Momentaufnahme? Eine Adresse, die heute unauffällig ist, kann nächste Woche mit illegaler Aktivität in Verbindung gebracht werden. Ein einmaliges Screening erfasst diese Drift nicht. Der naheliegende nächste Schritt ist, die Adresse ins Monitoring aufzunehmen. Das System führt dann die Analyse nach einem dynamischen Zeitplan erneut durch und alarmiert das Team, wenn sich das Risikoniveau ändert oder ein neuer Indikator auftritt, ohne dass eine manuelle erneute Abfrage nötig ist. Im nordamerikanischen Kontext ist Address Screening zudem die Mindestmaßnahme, die den Erwartungen des OFAC-Sanktions-Screenings und des FinCEN-AML-Programms auf der Wallet-Ebene entspricht, bevor eine Einzahlung gutgeschrieben wird.
Diese kontinuierliche Seite ist eine eigenständige Definition, die in der Monitoring-Erläuterung behandelt wird. Für eine vertiefte Betrachtung, wie sich KYA-Screening in den umfassenderen AML- und CFT-Compliance-Stack einfügt, findet sich die Hauptlinie im Phalcon Compliance-Hub.
Häufig gestellte Fragen
Ist Crypto Address Risk Screening dasselbe wie Monitoring?
Nein. Screening ist eine einmalige Risikobewertung einer einzelnen Adresse, ausgelöst durch eine manuelle oder API-Abfrage. Monitoring ist kontinuierlich. Einmal aktiviert, führt das System die Analyse nach einem dynamischen Zeitplan erneut durch und sendet Warnmeldungen, wenn sich das Risiko ändert, ohne dass die Adresse erneut übermittelt werden muss.
Was ist die kleinste Screening-Einheit für eine Adresse?
Eine einzelne Wallet-Adresse. Ein Analyst kann jeweils eine Adresse screenen oder eine CSV-Datei mit bis zu einhundert Adressen pro Datei hochladen. Jede Adresse wird automatisch gegen jede aktive adressbasierte Risiko-Engine im Projekt gescreent.
Was messen Exposure Value und Exposure Percentage?
Exposure Value ist der gesamte USD-Wert der Vermögenswerte, die aus einer Risikoquelle stammen oder jemals mit ihr interagiert haben. Exposure Percentage ist der Anteil kontaminierter Vermögenswerte im Verhältnis zum gesamten Zufluss- oder Abflusswert der Adresse. Der erste Wert sagt Ihnen, wie viel exponiert ist. Der zweite sagt Ihnen den Anteil.
Wie wirken sich Blacklist- und Whitelist-Adressen auf das Screening aus?
Einer Blacklist-Adresse wird automatisch das Risiko Critical zugewiesen, und sie umgeht die Standard-Risiko-Engine. Jede Adresse, die direkt mit einer Blacklist-Adresse transagiert, wird ebenfalls als Critical markiert. Einer Whitelist-Adresse wird automatisch No Risk zugewiesen, und auch sie umgeht die Standard-Engine. Beide sind harte Overrides, keine bloßen Empfehlungsregeln.