Blockchain-Sicherheitssoftware deckt zwei Seiten ab: Schutz vor Angriffen und die Compliance-Überwachung, die der Betrieb erfordert. Die Kategorie ist rund um die erste Seite gewachsen, Audits und Schwachstellenerkennung, und die zweite Seite kam mit der Regulierung hinzu. Käufer, die beide als separate Anschaffungen behandeln, landen bei doppelten Informationsständen und uneinheitlichen Nachweisen, während Käufer, die die Überschneidung verstehen, eine Schicht erhalten, die beiden Seiten dient. Dieser Leitfaden beschreibt, was jede Seite leistet, wo sie sich überschneiden und wie ein kombinierter Stack zusammenpasst. Die Compliance-Seite ist dort, wo die AML-Pflichten ansetzen.
Was jede Seite abdeckt
| Seite | Schützt vor | Typisches Toolset |
|---|---|---|
| Angriffsprävention | Exploits, anfälliger Code, bösartige Transaktionen | Auditing, Simulation, Transaktionsblockierung |
| Compliance-Überwachung | Sanktionierte, gestohlene und illegale Mittelexposition | Screening, Monitoring, Alarmierung, Reporting |
Die Angriffsseite wirkt vor und während Vorfällen: Code-Audits vor der Bereitstellung, Transaktionssimulation, um vorherzusehen, was eine Contract-Interaktion bewirken wird, Runtime-Blockierung, um einen Exploit mitten im Ablauf zu stoppen. Die Compliance-Seite wirkt über den gesamten Beziehungslebenszyklus: Screening von Gegenparteien beim Einstieg, Monitoring bei sich verändernden Risiken und Zusammenstellung von Nachweisen, wenn sich Aktivitäten zuspitzen. FinCEN und die FATF-Empfehlungen bilden den Rahmen für die Pflichten, denen die zweite Seite dient, und diese Pflichten sind das On-Chain-AML-Programm selbst.
Warum Audits nicht die Ziellinie sind
Sicherheitsteams, die Audits als Ziellinie behandeln, übersehen die Runtime-Hälfte des Schutzes. Ein Audit ist eine Momentaufnahme über den Code; der Betrieb läuft kontinuierlich weiter. Die Risiken, die zur Laufzeit schaden, eine Gegenpartei, die sanktioniert wird, eine Wallet, die gestohlene Gelder erhält, eine saubere Adresse, die in die Umlaufbahn eines Hack-Clusters gerät, sind für statische Prüfungen unsichtbar. Für Teams, die einmalig kaufen, stellt sich die Frage, ob Monitoring und Untersuchung in derselben Informationsschicht laufen. Die Lektion wiederholt sich branchenweit: Ein Projekt besteht sein Audit, geht live und sammelt Runtime-Risiken an, die niemand beobachtet. Kontinuierliches Monitoring existiert, weil die Alternative wäre, es erst durch einen Vorfall zu erfahren.
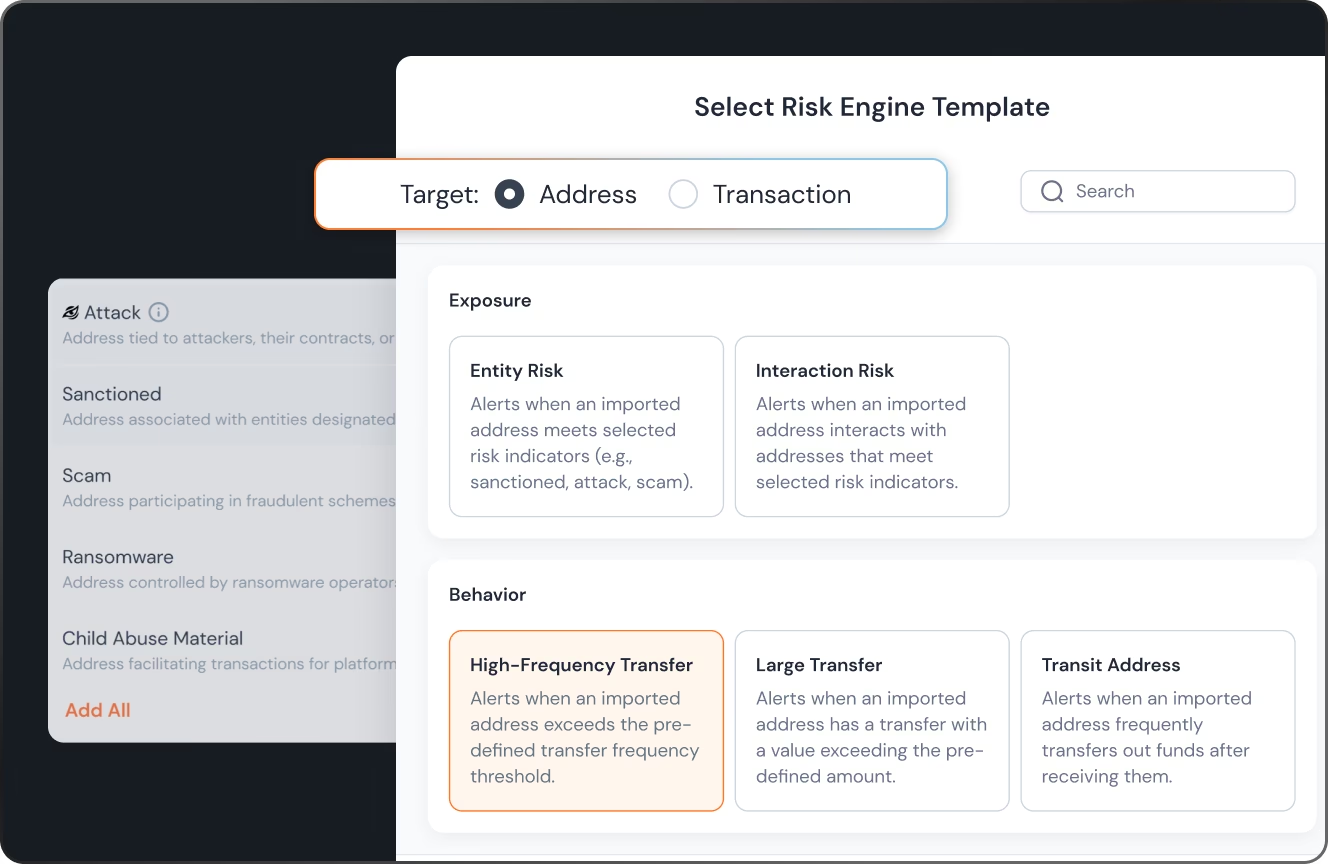
Die Compliance-Seite liefert diese Beobachtung. Screening-Abfragen gegen gekennzeichnete Informationen, im Millisekundenbereich ausgeführt, damit sie sich in operative Abläufe einfügen können, bewerten das Gegenparteirisiko, wie es sich verändert, statt wie es beim Onboarding war. Laut BlockSec pflegt Phalcon Compliance gekennzeichnete Adressinformationen für über 600 Millionen Adressen, fortlaufend aktualisiert, und bewertet über 200 Risikosignale pro Transaktion, was die Tiefe ist, auf der Runtime-Beobachtung beruht.
Die Überschneidung: Eine Informationsschicht, zwei Aufgaben
Die Überschneidung ist die Einsicht beim Kauf: Beide Seiten nutzen dieselben zugrunde liegenden Informationen. Die Kennzeichnung, die eine Adresse als Hacking-Operation markiert, dient der Angriffsseite, indem sie die Interaktion blockiert oder markiert, und der Compliance-Seite, indem sie die Gegenpartei screent. Wenn Monitoring und Untersuchung in derselben Informationsschicht laufen, trägt ein Alarm in der einen seine Nachweise ohne erneute Zusammenstellung in die andere.
| Kaufmuster | Ergebnis |
|---|---|
| Zwei Anbieter, zwei Informationsschichten | Doppelte Kosten, widersprüchliche Auswertungen, Nachweise, die abgeglichen werden müssen |
| Eine Schicht, die beiden Seiten dient | Gemeinsame Nachweise, ein Risikobild, die Untersuchung übernimmt den Monitoring-Kontext |
Aufgebaut auf einer einzigen Informationsschicht, umfasst der kombinierte Stack: Prävention für den Code, Monitoring für die Laufzeit, Untersuchung für die Nachwirkungen, alles gestützt auf ein einziges gekennzeichnetes Bild der Chain. Buchen Sie eine Demo von Phalcon Compliance und sehen Sie, wie die Compliance-Seite auf diese eine Informationsschicht zurückgreift; der Leitfaden zu Krypto-Compliance-Software bildet die Pflichten ab, die die Compliance-Seite trägt, und der Vergleich von sechs Compliance-Plattformen zeigt, wo ein kombinierter Stack einzuordnen ist.
FAQ: Blockchain-Sicherheitssoftware
Brauchen wir beide Seiten, wenn wir kein Finanzinstitut sind? Wenn Sie On-Chain-Transaktionen mit Gegenparteien durchführen, die Sie nicht persönlich geprüft haben, ist die Compliance-Seite bereits relevant; die Pflichten folgen der Aktivität, nicht den Lizenzen.
Ist Compliance-Monitoring Teil der Sicherheit? Beide teilen sich eine Informationsschicht, beantworten aber unterschiedliche Fragen: Sicherheit fragt, ob diese Transaktion uns ausnutzt, Compliance fragt, ob diese Gegenpartei uns exponiert. Phalcon Compliance beantwortet die zweite Frage.
Was deckt ein Audit nicht ab? Alles, was sich nach dem Bericht ändert: Gegenparteirisiko, Sanktionslistungen, neue Zuordnungen, Risiken, die zur Laufzeit entstehen.
Wie teilen sich die beiden Seiten Nachweise? Wenn beide auf dieselben gekennzeichneten Informationen zurückgreifen, trägt jeder Alarm seine Grundlage weiter, und Untersuchungen beginnen mit Nachweisen statt bei null.