

為了解決區塊鏈的可擴展性問題,L2 解決方案近期在區塊鏈領域廣受歡迎。借助 L2 解決方案,應用程式甚至可以開發自己的鏈(稱為應用鏈)來處理高頻交易。根據 L2beat 的數據顯示,目前有 37 個活躍項目,且總鎖倉量(TVL,截至 2024 年 2 月 1 日)為 207.9 億美元。
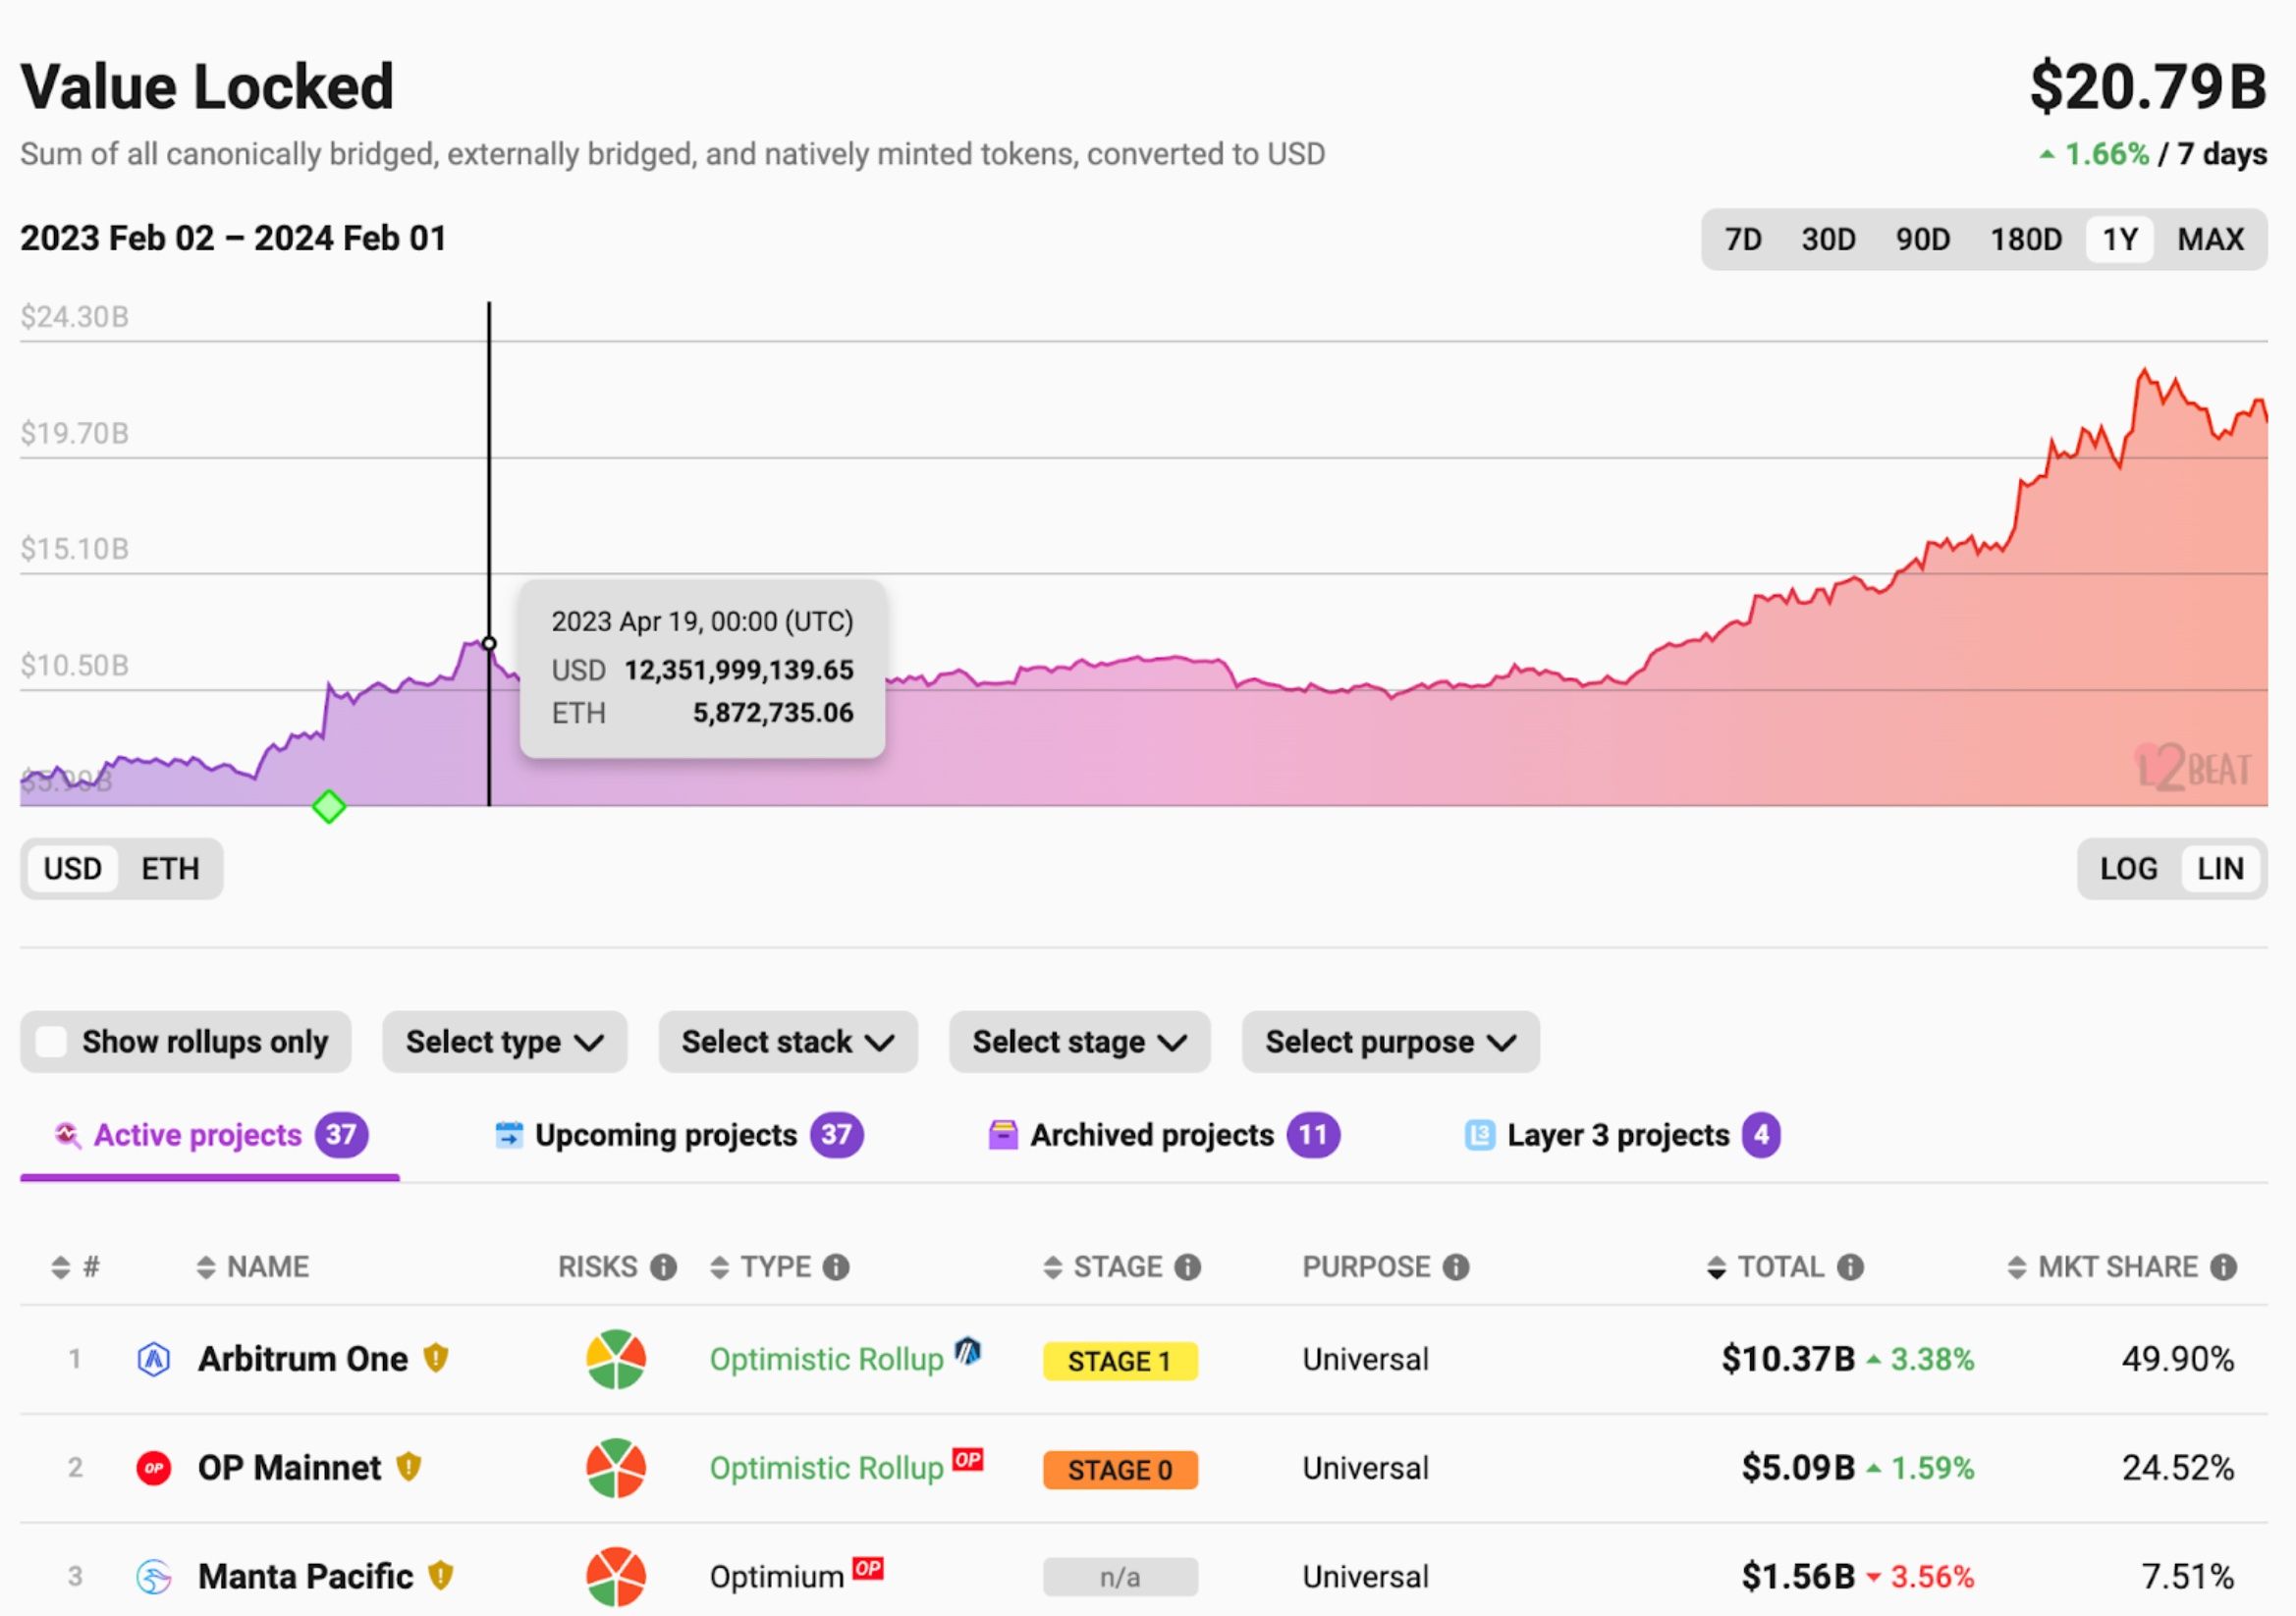
然而,隨著 L2 區塊鏈的普及,我們發現了一些亟待解決的安全挑戰,包括如何確保私鑰安全、如何保障跨鏈和頂層協議交易的安全、如何為開發者提供安全開發基礎設施等。
在本篇部落格中,我們將首先系統地回顧這些挑戰,然後提出我們的解決方案。
為什麼需要 L2
為什麼我們需要 L2 區塊鏈?我們認為技術和財務層面都有其原因。
技術層面
L2 區塊鏈的背後動機是解決 L1 區塊鏈的可擴展性問題。其基本理念是:與其將所有交易提交到 L1 鏈(由於區塊大小和共識機制,L1 鏈目前已十分擁堵),不如在獨立鏈(稱為 L2 鏈)上執行交易,僅將狀態變更的摘要提交到 L1 鏈上,如下圖 Chainlink 所示。
 圖片來源:ChainLink
財務層面
另一個動機來自財務層面,即在新的應用鏈上構建生態系統。這對應用程式有多方面好處:
-
首先,應用鏈可以擁有更快的交易處理速度和更低的 Gas 消耗,從而節省用戶成本並提高易用性。這能為應用鏈帶來更大的經濟增長。
-
其次,該鏈可以為開發者和業務合作夥伴提供客製化的激勵機制。例如,他們可以分享 Gas 費用,甚至能開啟諸如交易拍賣等新市場。
-
第三,通過構建生態系統,該鏈可以邀請更多業務合作夥伴加入系統,並滿足在 L1 區塊鏈上無法滿足(或成本過高)的需求。
當然,我們目前討論的是基於以太坊的 L2 鏈。我們也看到了一些稱為 BTC L2 的解決方案。雖然我們不在此詳細說明,但我們觀察到其中一些方案正致力於將 BTC 網路提供的流動性(包括 BTC 及 NFT 和銘文等其他代幣)橋接到 EVM 兼容鏈上。
安全需求與挑戰
我們認為 L2 區塊鏈運營商需要考慮多項安全挑戰。由於 L2 區塊鏈發展過快,導致支撐其運行的底層基礎設施、運維經驗和安全知識相對滯後,這使得上述問題尤為關鍵。這可能對每個 L2 鏈的整個生態系統造成損害。
-
首先,L2 鏈本身應該對鏈上頂層協議的安全性有良好的感知能力,特別是對於那些 TVL 主要集中在少數協議上的應用鏈。這需要具備即時檢測可疑和惡意智慧合約及交易的能力,並能立即採取行動。應建立應對安全事件的標準作業程序,以處理攻擊。
-
其次,應使用架構來保護 L2 鏈所使用的私鑰。例如,在 OP rollup 堆疊中,定序器(sequencer)用於在 L2 上簽署區塊,而批處理器(batcher)用於在 L1 上發佈交易。如果這些關鍵私鑰洩露,L2 鏈的整體安全性將受到威脅。
-
第三,應為鏈開發安全工具或框架。例如,開發用於分析可疑交易和執行安全測試的工具。社群中的安全研究人員可以利用這些工具分析交易,以快速了解其安全影響。
-
最後但同樣重要的一點是,必須考慮 L2 鏈底層雲基礎設施的安全性。例如,L2 節點可能會遭受 DDoS 攻擊,而雲基礎設施的存取權杖(access token)也可能透過社交工程攻擊等各種方式洩露。因此,必須提前準備好緩解措施和安全策略。
我們的解決方案
作為全棧安全供應商,BlockSec 可以成為深度的安全合作夥伴,透過我們的服務和工具協助保障 L2 區塊鏈的安全。
-
高品質安全程式碼審計。BlockSec 為 DeFi 協議提供嚴謹的程式碼審計服務。透過利用學術研究支援的靜態分析工具、動態模糊測試(fuzzing)和差分測試框架,我們的程式碼審計涵蓋了各種協議及底層 EVM 執行引擎。我們已成功檢測到區塊鏈執行引擎(EVM 和 RBPF)中的多個漏洞,並獲得了超過 100 萬美元的獎勵。
-
攻擊交易監控與阻斷。憑藉久經考驗的技術,BlockSec Phalcon 可以協助 L2 監控攻擊交易,包括直接針對 L2 的交易以及來自 L1 的跨鏈交易。此外,我們也能透過代幣橋(如 LayerZero 或 Celer)協助保障從其他 L1/L2 鏈跨鏈而來的資產安全。同時,我們還能提供更主動的解決方案,將攻擊交易阻斷功能深度整合至 L2 鏈中(詳情請聯繫我們)。
-
保護私鑰的硬體解決方案。我們提供在安全硬體內生成和管理私鑰並簽署交易的服務。它兼具熱錢包的優勢與冷錢包的安全性,能夠安全地簽署交易,且具備擴展性,必要時可支援更多演算法。相較於 MPC 和 HSM 等其他解決方案,它更靈活、更高效且更實用。
-
安全開發工具與平台。Phalcon Explorer 是安全社群分析攻擊交易並理解根本原因的事實標準工具。社群已利用它分析了數百起安全事件。Phalcon Fork 是一個利用鏡像狀態在分叉網路(Forked network)上執行安全測試的平台。請隨時聯繫我們,利用我們的工具為您的 L2 鏈提供支援。
-
安全事件應急響應。BlockSec 始終是業界最快(如果不是第一個)識別 DeFi 駭客攻擊根源和漏洞的安全廠商。我們可以協助協議審查安全補丁(如 Telcoin)、進行「白帽」資金救援(例如 AnySwap、TransitSwap、Paraspace、Loot])、追蹤駭客資金流向(Metasleuth),甚至查明 HopeLand 攻擊者的身分。
總結
L2 區塊鏈的普及創造了機會,但也面臨著嚴峻的安全挑戰。我們的安全解決方案可以協助 L2 區塊鏈進行程式碼審計、檢測並阻斷駭客攻擊、保護私鑰、提供安全開發工具,並協助解決各類安全事件。
立即採取行動聯繫我們 ([email protected]),為您的 L2 鏈保駕護航,贏得用戶的信任!



