

21 Temmuz'da, DeFiRanger sistemimiz birkaç şüpheli işlem bildirdi. Manuel analizin ardından, bu işlemlerin Sanshu Inu'ya yönelik saldırılar olduğunu doğruluyoruz. Özellikle, Sanshu Inu'nun Memstake sözleşmesi, deflasyon mekanizmasının kötüye kullanılmasıyla saldırıya uğradı.
Aşağıda, saldırı sürecini açıklamak için birden fazla saldırı işlemi kullanacağız.
Saldırı Akışı
Aşağıdaki şekil, saldırgan (0x333) tarafından başlatılan işlemlerin bir kısmını listelemektedir.
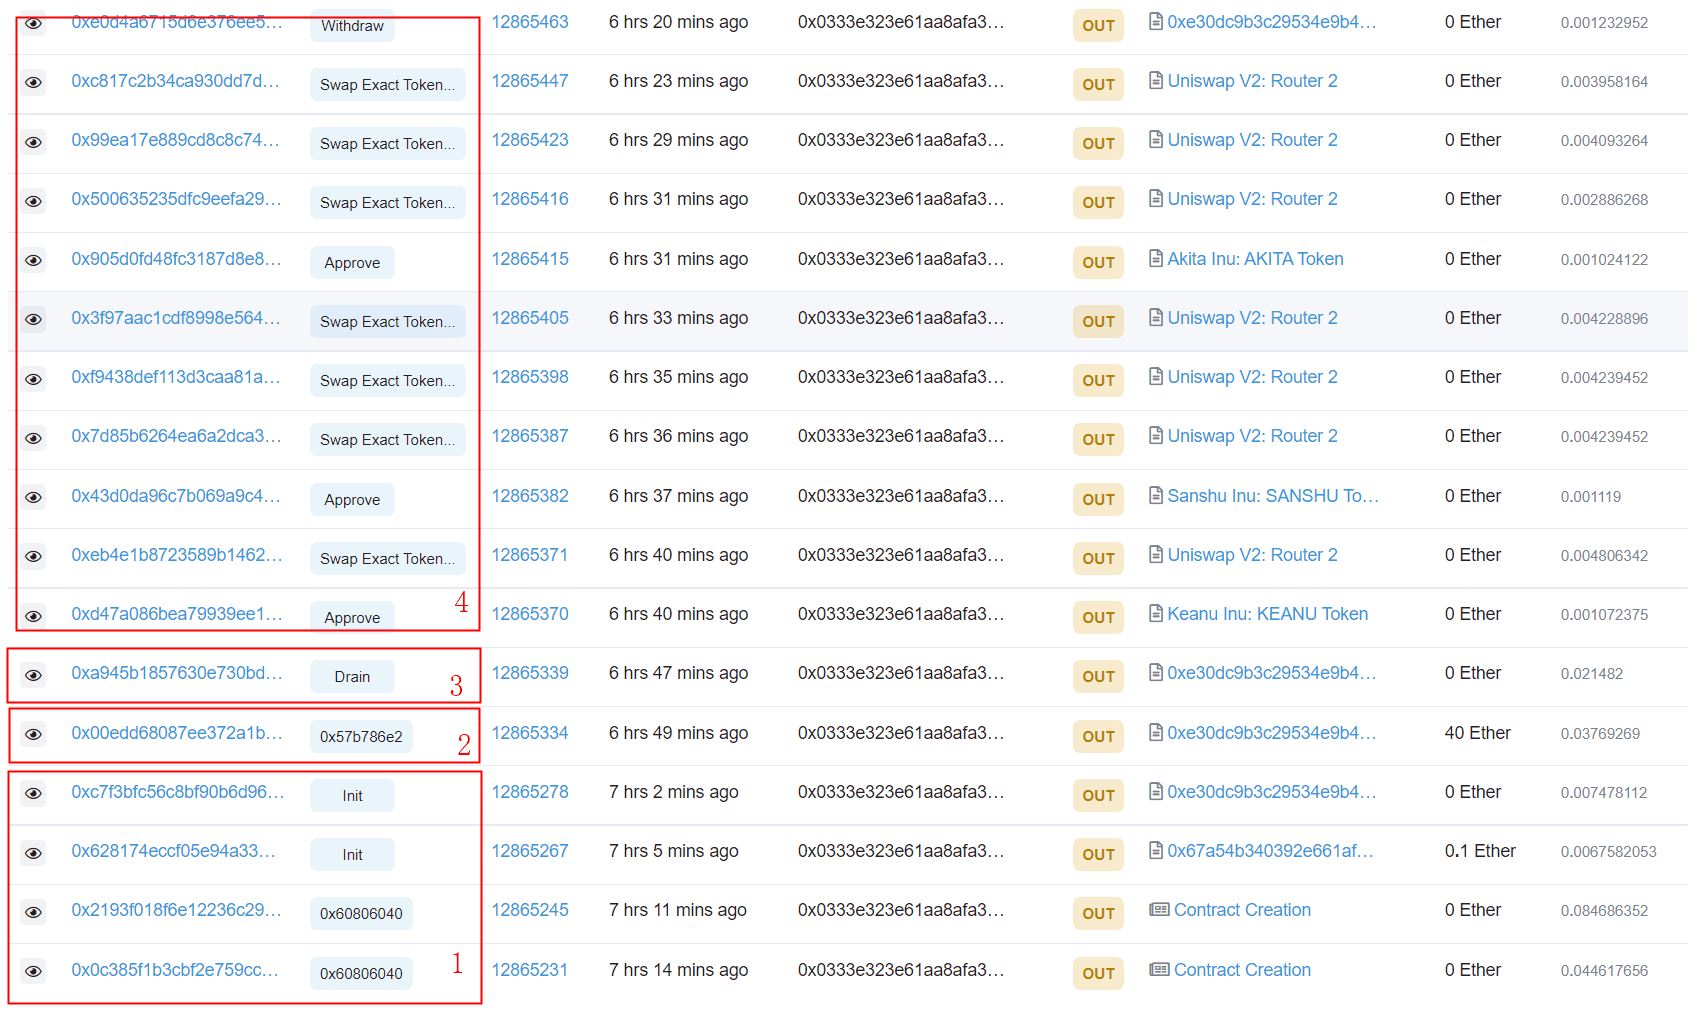
Saldırı dört adımdan oluşmaktadır. En kritik olanı, Memstake akıllı sözleşmesinin ödül hesaplamasını manipüle etmek için ERC20 token'ının deflasyon mekanizmasından yararlanan ikinci adımdır.
-
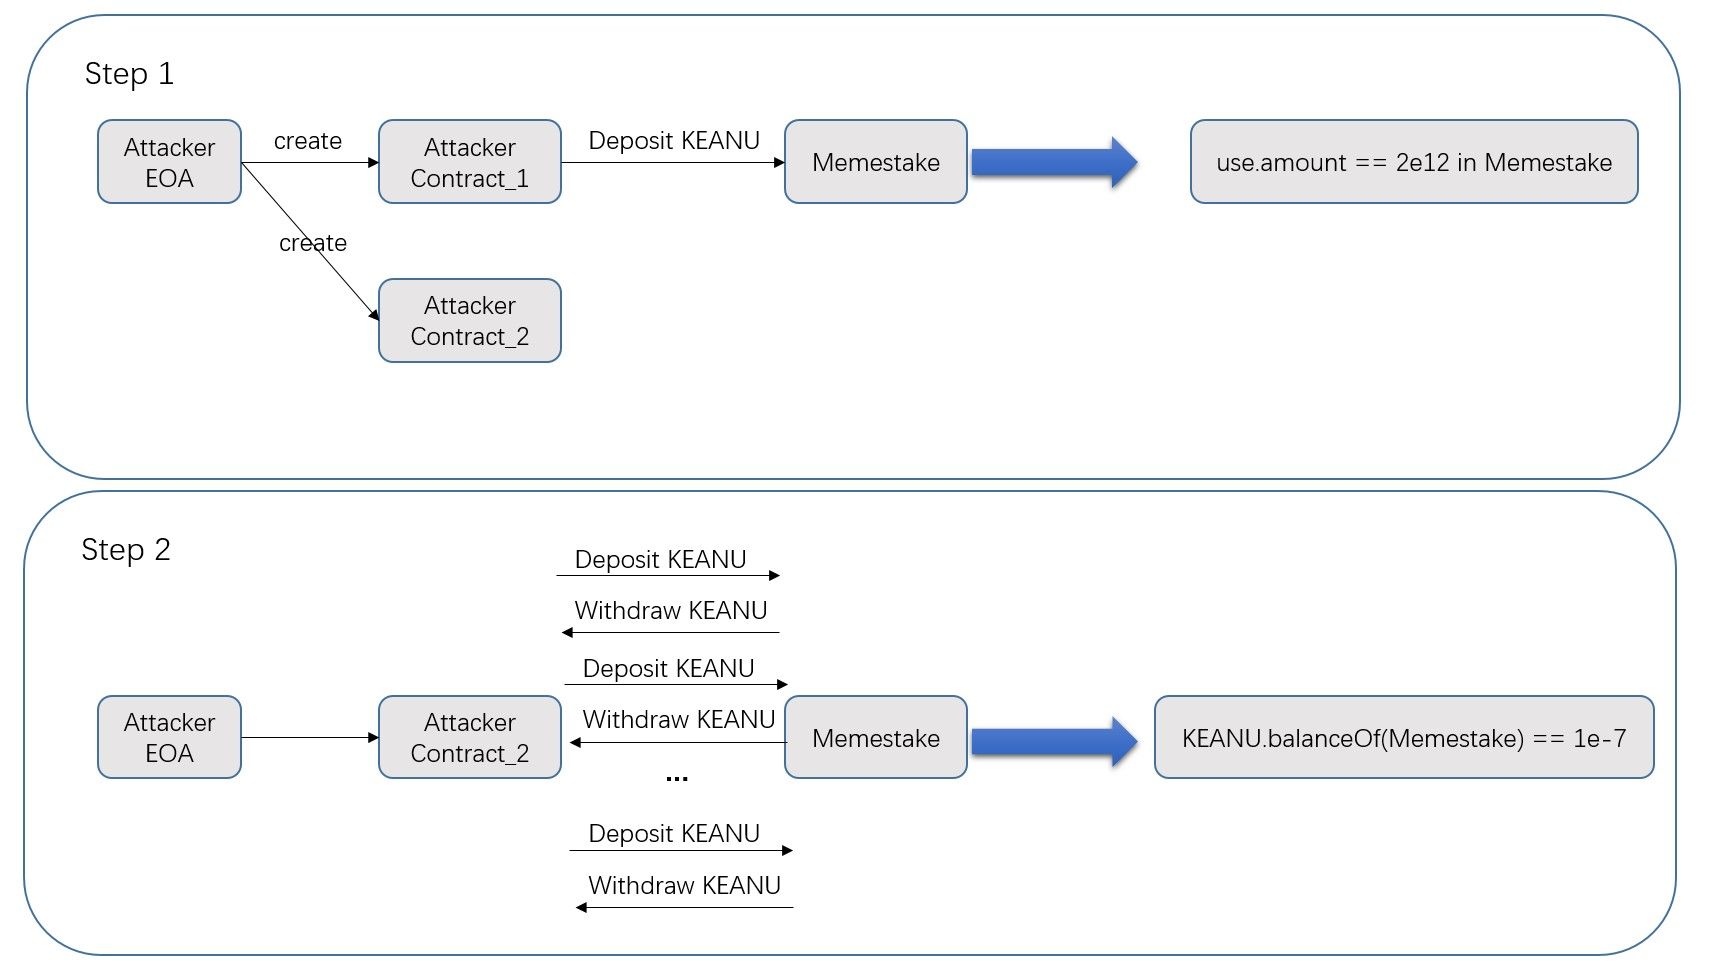
Adım 1 (hazırlık): Saldırgan iki saldırı sözleşmesi oluşturur. Birinci sözleşme, 2.049 milyar KEANU yatıran bir sözleşmedir. İkincisi ise saldırı sözleşmesidir.
-
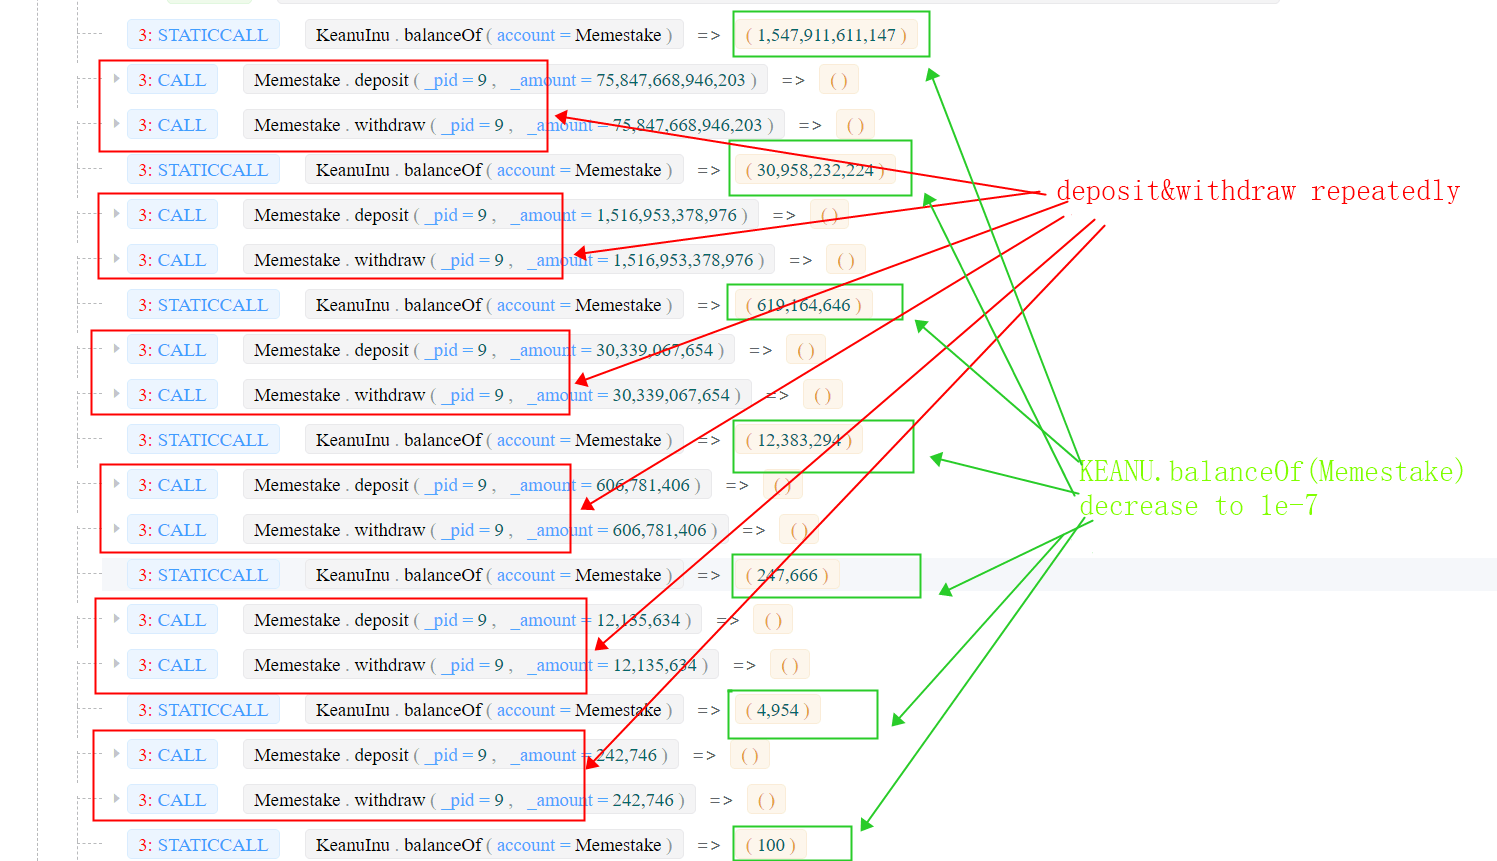
Adım 2 (manipülasyon): Saldırgan önce uniswapV2'den flaş kredi (DeFi Ekosisteminde Flaş Krediyi ve Uygulamalarını Anlamak İçin İlk Adıma Doğru (SBC 2021)) kullanarak çok sayıda KEANU token'ı ödünç alır, ardından adım 1'de oluşturulan ikinci akıllı sözleşmeyi kullanarak token'ları Memestake'e yatırır/çeker. KEANU'nun her işlemde %2 token yakan bir deflasyon mekanizması bulunduğundan, Memestake'e yatırılan gerçek token sayısı, Memestake sözleşmesinin tuttuğu değerden (
user.amount) daha azdır. Saldırgan bu işlemi tekrarlayarak Memestake içindeki KEANU token sayısını küçük bir değere (1e-07) düşürür. 0x00ed işlemine ve aşağıdaki şekle bakınız.
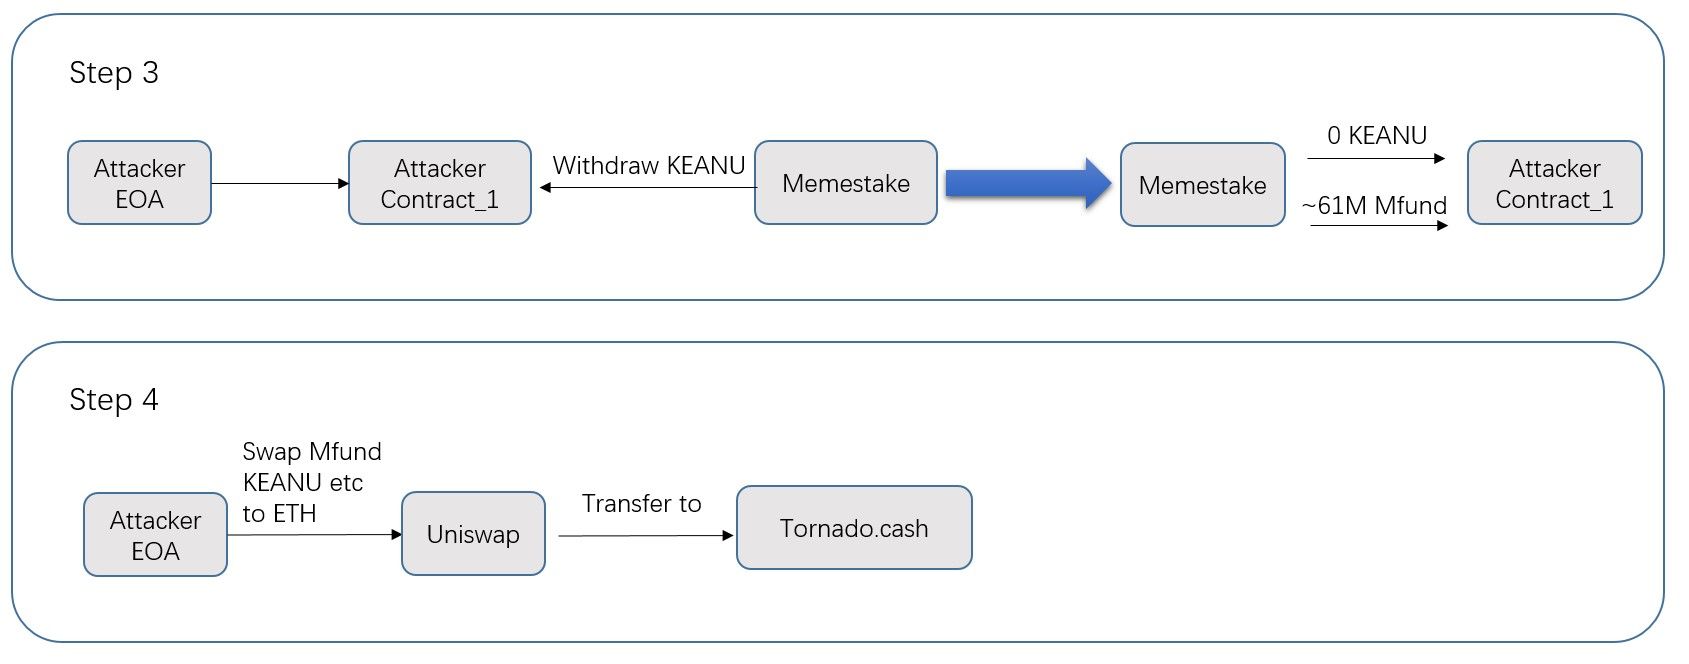
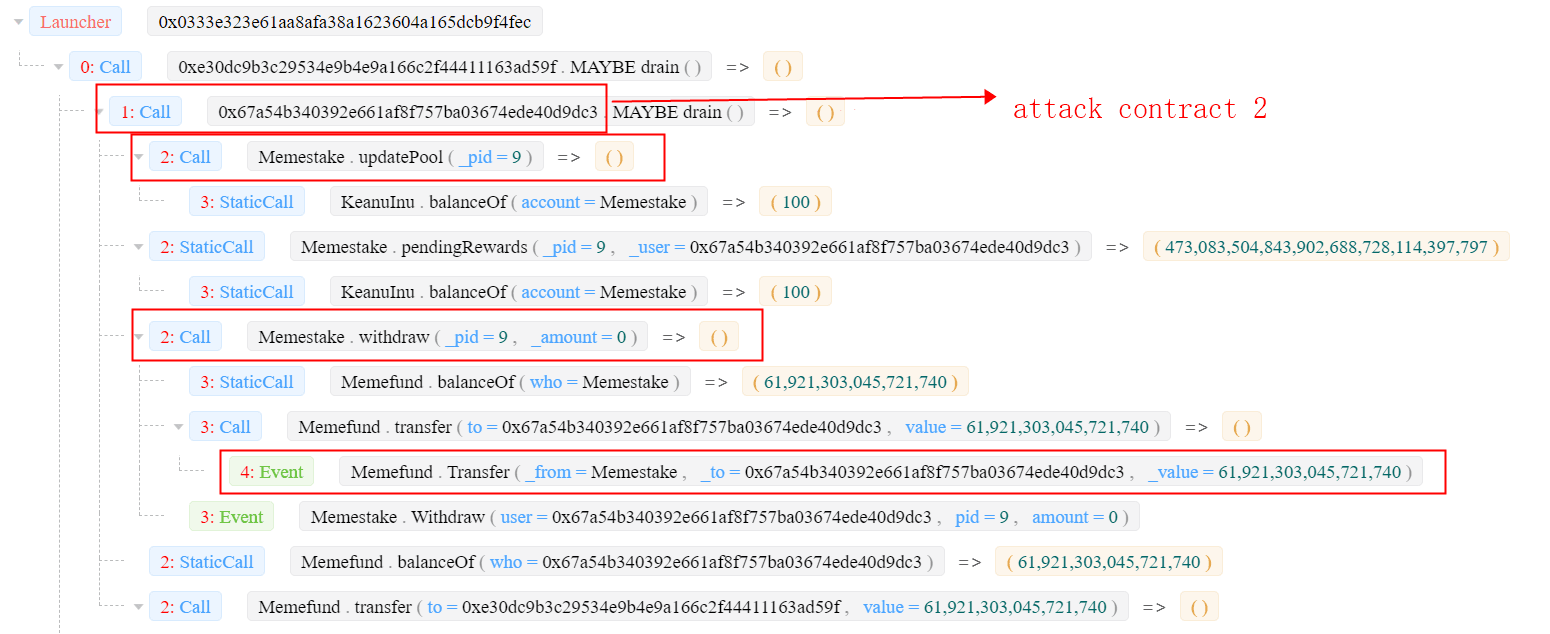
- Adım 3 (kâr elde etme): Saldırgan,
accMfundPerSharedeğerini güncellemek içinMemestake.updatePool()fonksiyonunu çağırır. Bu değer, ikinci adımda manipüle edilen KEANU token sayısına bağlıdır. Ardından saldırgan çok sayıda Mfund (~61 milyon) elde eder. Daha fazla ayrıntı için 0xa945 işlemine bakınız.
- Adım 4 (WETH'e dönüştürme): Saldırgan, MFund ve KEANU'yu WETH'e dönüştürür ve parayı Tornado.Cash aracılığıyla aklar. Saldırgan 55,9484578158357 ETH kâr elde etti.
ÇEŞİTLİ
İlginç bir şekilde, saldırının ikinci/üçüncü adımı Flashbots ile ilgilidir. İkinci adımda, 38 ETH ile KEANU satın alınmaktadır (0x00ed). Bu işlem, (Flashbots aracılığıyla) bir sandviç saldırısına uğramaktadır -- bu da saldırganın kendisini bir sandviç saldırısının kurbanı haline getirmektedir. Üçüncü adımda (0xa945) MFund, uniswap'te satılmakta ve bu durum bir Flashbots arayıcısı tarafından yakalanan bir arbitraj fırsatı yaratmaktadır.
BlockSec Hakkında
BlockSec, 2021 yılında küresel alanda tanınmış bir grup güvenlik uzmanı tarafından kurulmuş öncü bir blok zinciri güvenlik şirketidir. Şirket, kitlesel benimsenmesini kolaylaştırmak amacıyla gelişmekte olan Web3 dünyasının güvenliğini ve kullanılabilirliğini artırmaya adanmıştır. Bu doğrultuda BlockSec; akıllı sözleşme ve EVM zinciri güvenlik denetim hizmetleri, güvenli geliştirme ve tehditleri proaktif olarak engellemeye yönelik Phalcon platformu, fon takibi ve soruşturma için MetaSleuth platformu ve kripto dünyasında verimli gezinen web3 geliştiricileri için MetaDock eklentisi sunmaktadır.
Bugüne kadar şirket, MetaMask, Uniswap Foundation, Compound, Forta ve PancakeSwap gibi 300'den fazla saygın müşteriye hizmet vermiş; Matrix Partners, Vitalbridge Capital ve Fenbushi Capital gibi önde gelen yatırımcılardan iki finansman turunda on milyonlarca ABD Doları almıştır.
Resmi web sitesi: https://blocksec.com/
Resmi Twitter hesabı: https://twitter.com/BlockSecTeam



