Back to Blog

Tether Gold Akıllı Sözleşmesinin Genel Transfer Güvenlik Açığı

Code Auditing
27 Mayıs 2023
2 min read

0x0. Güvenlik Açığı

İç analiz aracımız, 5 Nisan'da Tether Gold sözleşmesinde bir saldırganın herhangi birinin XAUt (Tether Gold) token'ını önceden tanımlanmış bir adrese transfer etmesine olanak tanıyan bir hata keşfetti. Ekip raporumuzu aldı ve bu sorunu dahili olarak tespit ettiklerini söyledi. Bugün sorunun giderildiğini öğrendik ve ayrıntıları burada paylaşmak istiyoruz. Ayrıca, bu güvenlik açığının PoC'unu geliştirmek ve hata ayıklamak için Phalcon Fork'un nasıl kullanılacağını göstereceğiz.

0x0. Güvenlik Açığı
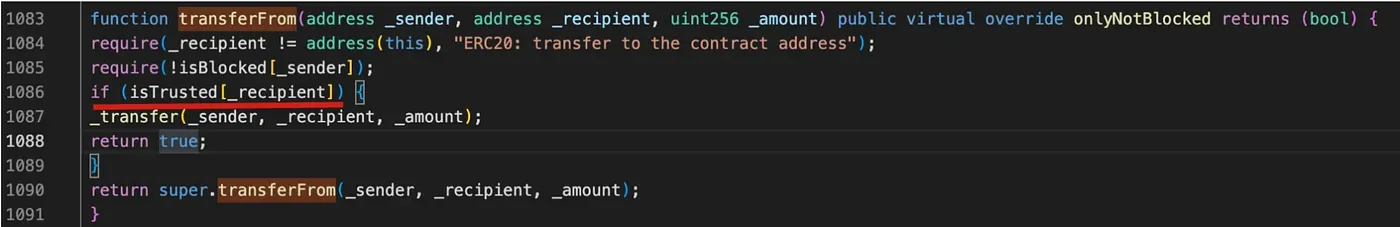
Sözleşmenin transferFrom fonksiyonunda, herhangi biri bu fonksiyonu çağırarak diğer kullanıcıların token'larını, token Sahibi tarafından tanımlanmış güvenilir bir alıcıya transfer edebilir. Bu güvenlik açığı doğrudan saldırganın hesabına token transferi için kullanılamasa da, saldırgan yine de havuzun token'larını transfer ederek havuzdaki (örneğin WETH-XAUt havuzu) token fiyatını manipüle edip kâr elde edebilir.

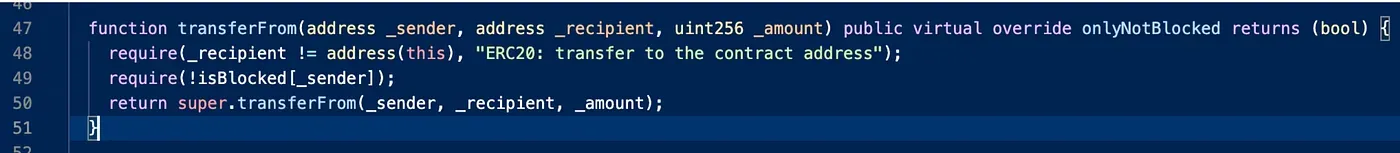
Bu güvenlik açığının düzeltmesi, aşağıda gösterildiği gibi oldukça basittir.
0x1. Güvenlik Açığından Nasıl Yararlanılır

PoC'u yazmak ve hata ayıklamak için Phalcon Fork'u bu amaçla kullanabiliriz. Öncelikle, güvenlik açığı yamalanmadan önce bir Fork oluşturabiliriz. Fork'u Fork API aracılığıyla oluştururken 17038763 blok yüksekliğini kullandım.
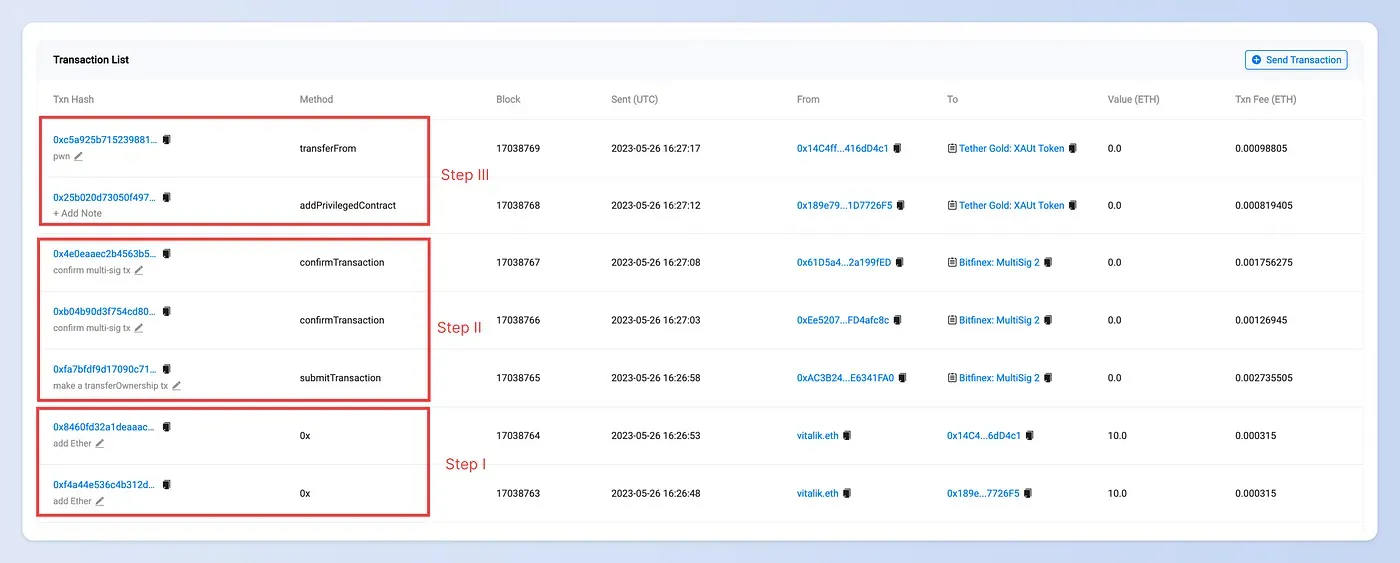
Adım I: Yeterli Miktarda Ether Hazırlayın

İlk adım, saldırgan için gas ücreti ödemek amacıyla yeterli miktarda Ether temin etmektir. Hesapta Ether bulunmuyorsa, vitalik.eth'den Ether gönderen işlem başlatılacaktır.

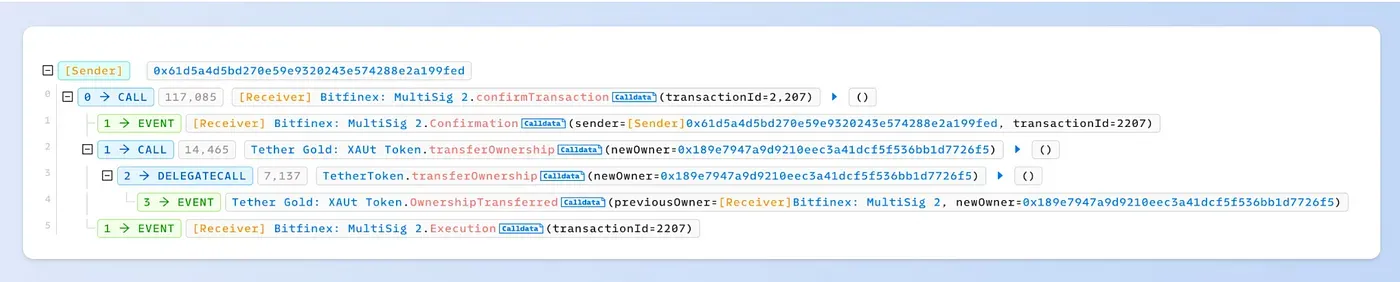
Adım II: Tether Gold Sözleşmesinin Sahipliğini Transfer Edin

Tether Gold sözleşmesinin sahibi bir çoklu imza cüzdanıdır (0xC6CDE7C39eB2f0F0095F41570af89eFC2C1Ea828). Sahipliği saldırgana devretmek için bir çoklu imza işlemi göndermemiz ve ardından işlemi onaylamamız gerekmektedir.
Adım III: Tether Gold Sözleşmesine Ayrıcalıklı Bir Hesap Ekleyin

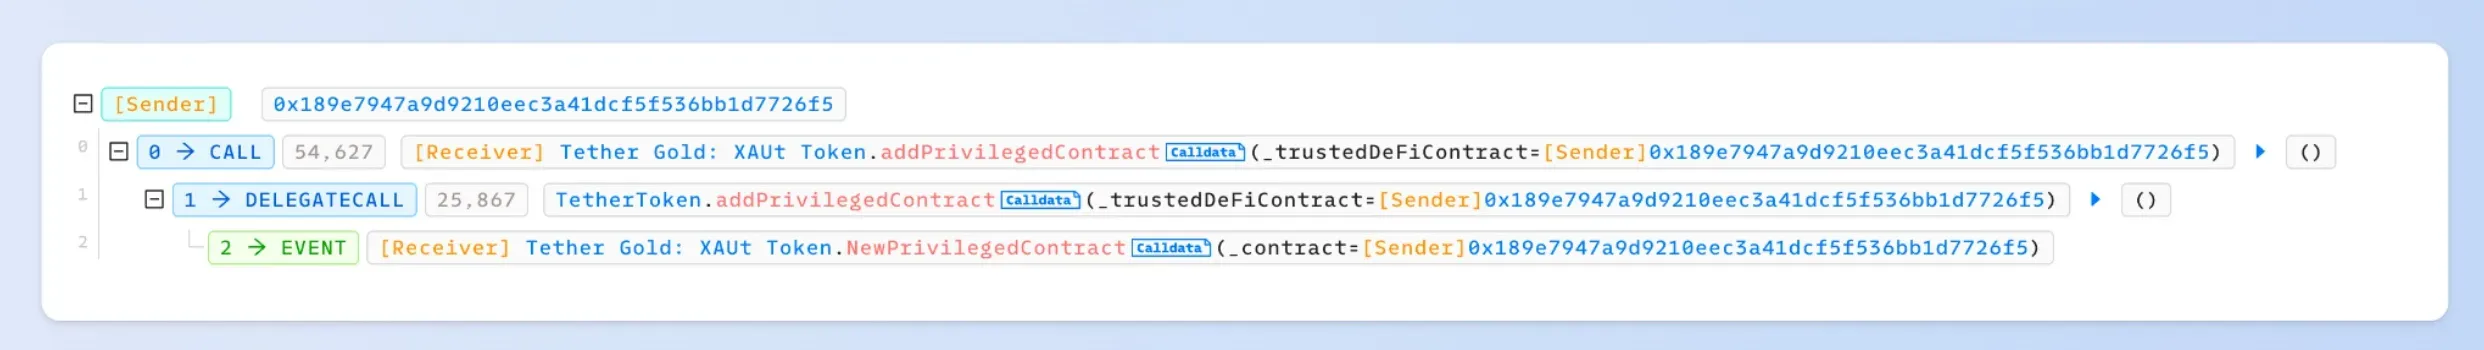
0x189e7947a9d9210eec3a41dcf5f536bb1d7726f5 adresini ayrıcalıklı bir hesap olarak ekledik. Ardından, XAUt token'ını bir kurban hesabından ayrıcalıklı hesaba transfer etmek için transferFrom fonksiyonunu çağırıyoruz.
0x2. PoC

PoC'u bu GitHub bağlantısında bulabilirsiniz:

Sign up for the latest updates
Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 19.10.2026–25.10.2026 tarihleri arasında Ethereum ve BNB Chain'de yaşanan iki güvenlik olayını ele alıyor. X100 Freezer'ın flaş krediyle finanse edilen yönetişim kontrolünün ele geçirilmesini ve BNB Chain'deki bir NEM tokeninin likidite havuzunu etkileyen vergi hesaplaşması kusurunu inceliyor. Raporun kapsamındaki tahmini kayıplar toplam yaklaşık 5,57 milyon USD: temsili X100 işleminden ~4,75 milyon USD, NEM havuzu olayından ise ~820 bin USD. Bu toplama, ayrıca bildirilen sonraki X100 fon çıkışları dahil değil.

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 12.10.2026–18.10.2026 tarihleri arasındaki 3 güvenlik olayını ve toplamda yaklaşık 3,87 milyon USD tutarındaki tahmini kaybı ele alıyor. Autheo Network, yaklaşık 1,76 milyon USD tutarında kayba yol açan bir özel anahtar ele geçirilmesi olayı yaşadı; Qubic Wallet, zayıf seed oluşturma nedeniyle yaklaşık 1,30 milyon USD kaybetti. UNCX Network’ün Smart Token Vesting V2 sözleşmelerinde ise Ethereum, BNB Chain, Base ve Robinhood Chain üzerinde yaklaşık 807 bin USD tutarında bir muhasebe hatası meydana geldi. Öne çıkarılan UNCX analizi, hatalı toplam pay hesaplamasının farklı token/pay oranlarıyla oluşturulan hak ediş dilimlerini nasıl birbirine karıştırdığını ve ortak havuzlardan hak edilenden fazla çekim yapılmasına nasıl olanak tanıdığını açıklıyor.

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni
Security Insights

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni

Ethereum'da 2026/10/05-2026/10/11 döneminde 1 güvenlik olayı yaşandı; kayıp yaklaşık 542 bin $. Kötü amaçlı adaptör, erişim kontrolü olmayan MakerDaoBot işleviyle botun MakerDAO bakiyelerinde yetki aldı; 4 eski ETH-A ihalesini kapatıp 200 ETH-A teminatını WETH'ye çevirdi. WETH, 200 ETH olarak saldırgana gönderildi.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit

