Bir Bakışta Güvenlik 👀
Şubat 2024'te DeFi açıkları yaklaşık 8 milyon dolarlık kayba yol açtı. Çok sayıda kötü niyetli öneri tespit edildi ve bu durum DAO'lar için bir uyarı niteliği taşıyor. Ayrıca, Tornado Cash'in ön yüzünde bulunan bir arka kapı, kötü niyetli bir aktörün 3200'den fazla Ether çalmasına olanak tanıdı.
DeFi Açıkları
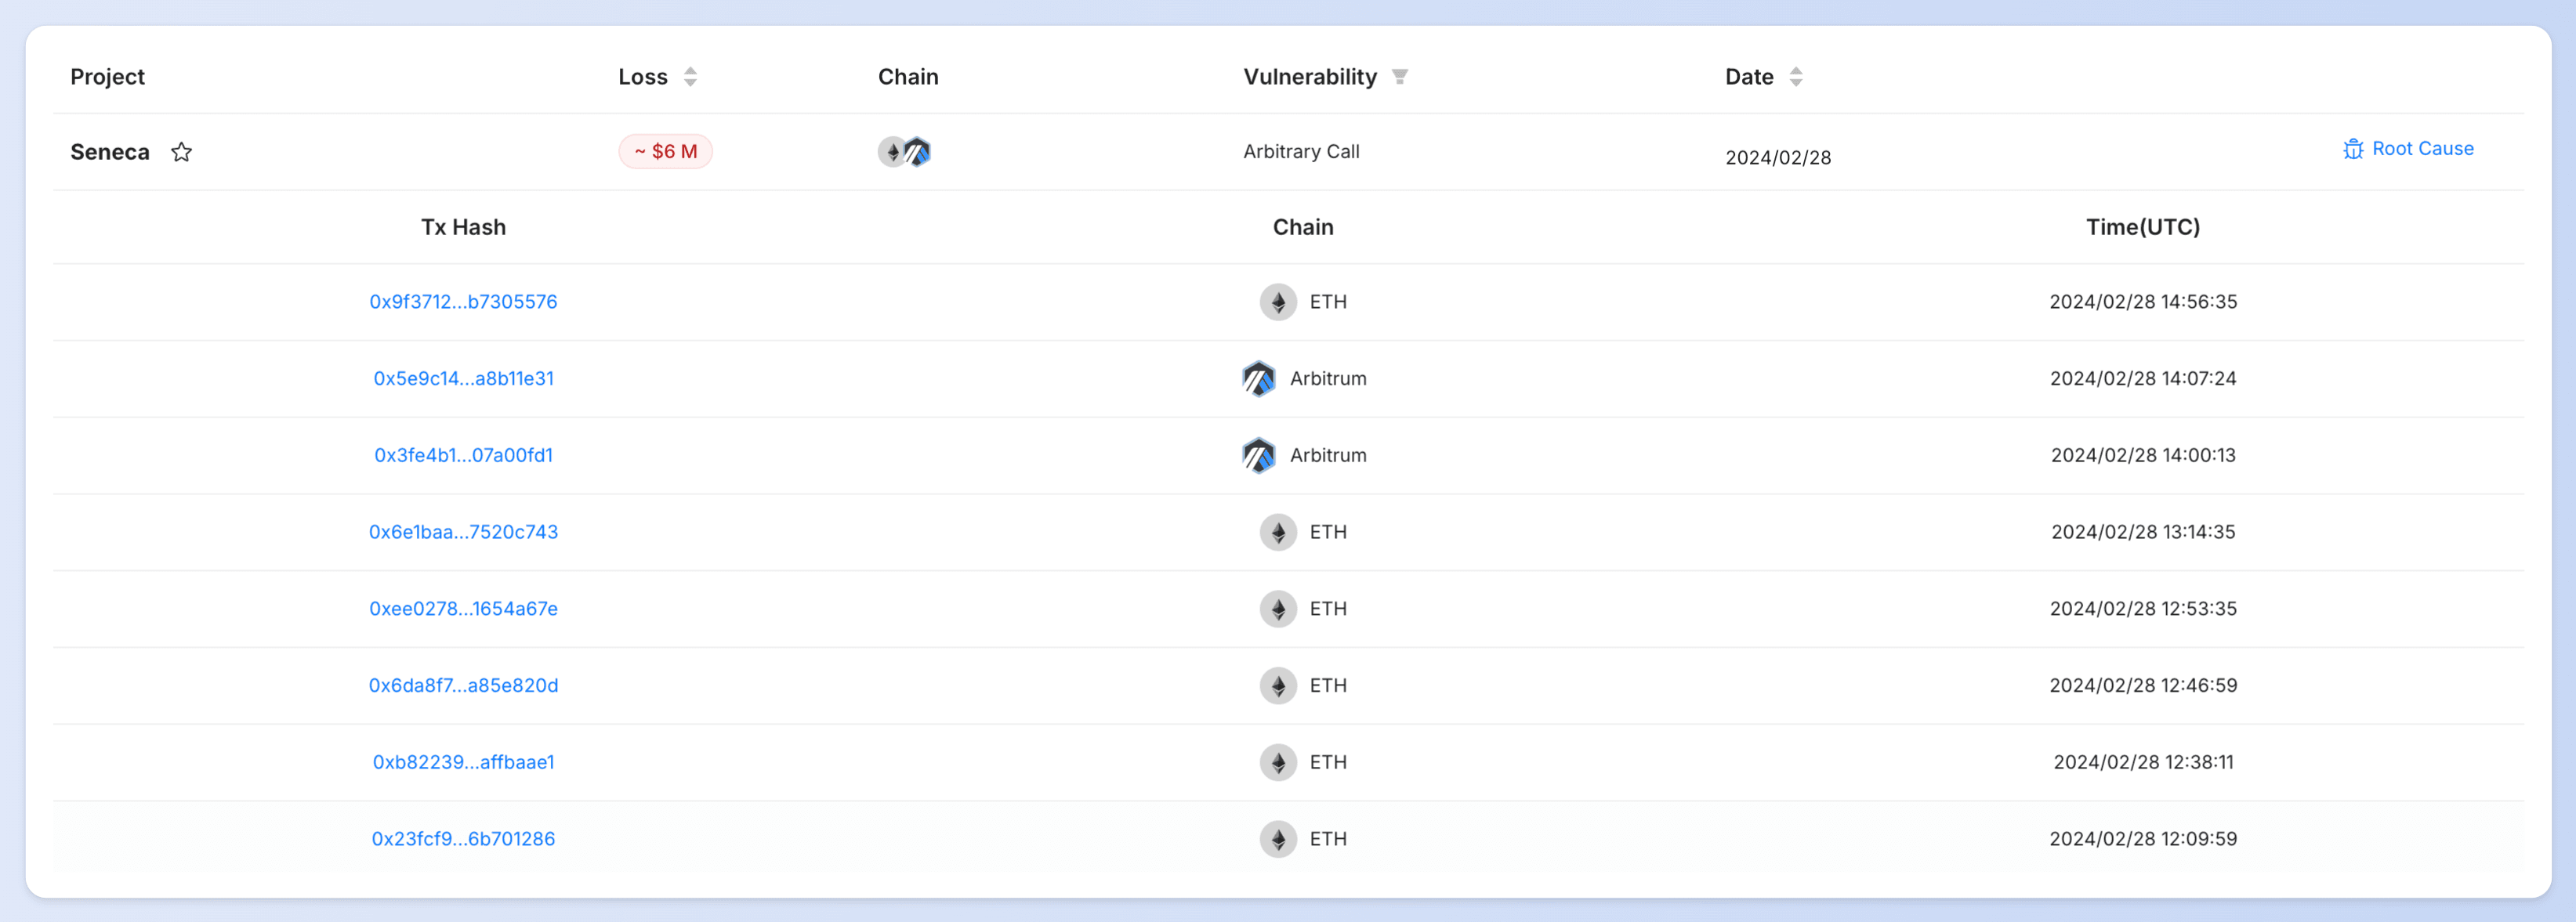
- Seneca Açığı Olayı
29 Şubat'ta, Ethereum ve Arbitrum üzerindeki Seneca, 6 milyon dolar kayıpla sonuçlanan bir açıktan etkilendi. Temel neden, keyfi çağrı sorunuydu. DeFi kullanıcıları onaylarını düzenli olarak kontrol etmeli ve dikkatli olmalıdır! Daha fazla bilgi edinin.
- Blueberry Açığı Olayı
23 Şubat'ta, Ethereum üzerindeki Blueberry, 1,4 milyon dolar kayıpla sonuçlanan bir açıktan etkilendi. Temel neden, token fiyatı normalleştirmesi için tutarsız mantık kullanımıydı; bu durum, fiyat kaynakları ile ilgili normalleştirme yöntemleri arasındaki uyumsuzluğu içeriyordu. coffeebabe_eth'in MEV botu, açığın önüne geçmeyi başardı ve 367 Ether'i iade etti. Daha fazla bilgi edinin.
- DeezNutz_404 Açığı Olayı
22 Şubat'ta, Ethereum üzerindeki DeezNutz_404 açıktan etkilendi; toplam kayıplar yaklaşık 170 bin dolar olarak tahmin edildi. Temel neden, kendi kendine transferin neden olduğu hesaplama sorunuydu. ERC404 serisi tokenlar, birden fazla benzer açıkla karşılaştı. Lütfen yatırım yaparken dikkatli olun. Daha fazla bilgi edinin.
- Particle Trade Açığı Olayı
15 Şubat'ta, Ethereum üzerindeki Particle Trade açıktan etkilendi ve yaklaşık 140 bin dolar kayıp oluştu. Temel neden, doğrulanmamış kullanıcı girdisiydi. Daha fazla bilgi edinin.
- CheckDot Protocol Kötü Niyetli Öneri Olayı
1 Şubat'ta, kötü niyetli bir aktör Checkdot Protocol'e kötü niyetli bir öneri sundu ve potansiyel kayıplar 120 bin dolar olarak belirlendi. Checkdot ekibini bilgilendirmemizin ardından, tehdidin ciddiyetini kritik olarak kabul ettiler ve bir düzeltme uyguladılar.
We thwarted a sneaky attack on @Checkdot_proto and kept users' assets safe. The team acknowledged the severity of the threat as critical and has implemented a fix.
— BlockSec Phalcon (@Phalcon_xyz) February 4, 2024
Here's a breakdown of the incident.
🚨 Şubat ayında birden fazla kötü niyetli öneri tespit ettik (nounsbr, LeagueDAO, wearecultdao vb.) ve DAO'ları öneri saldırıları riskine karşı dikkatli olmaya davet ediyoruz.
👉 Yukarıdaki olaylara ait saldırı işlemlerini, temel nedenleri ve PoC'leri Güvenlik Olayları Listesi sayfamızda inceleyebilirsiniz.
Arka Kapı
- Tornado Cash Ön Yüz Arka Kapı Olayı
Kötü niyetli bir geliştirici, Tornado Cash'in ön yüzüne bir arka kapı yerleştirerek yatırımcıların kimlik bilgilerini ve en az 3200 Ether tutarındaki yatırımları çaldı. Tornado Cash'e yaptırım uygulandıktan sonra proje, topluluk yönetimine geçti. O tarihten bu yana proje, birden fazla öneri saldırısına maruz kaldı.
Blog Yazıları
2023'ün En İyi On "Harika" Güvenlik Olayı
"Tarihten öğrendiğimiz şey, tarihten ders almadığımızdır."
Bu blogda, 2023 yılında dikkat çekmeye değer en iyi on güvenlik olayını ve nedenlerini özetliyoruz.
Her güvenlik olayı için, aşağıdaki ayrı blog yazılarında temel nedeni ve saldırı adımlarını da sunuyoruz.
-
#1: Flashbots Relay'deki Açıklardan Yararlanarak MEV Botlarını Avlamak
-
#3: KyberSwap Olayı: Son Derece İnce Hesaplamalarla Yuvarlama Hatalarının Ustaca Sömürülmesi
-
#4: Curve Olayı: Derleyici Hatası, Masum Kaynak Koddan Hatalı Bayt Kodu Üretiyor
-
#7: ParaSpace Olayı: Sektörün En Kritik Saldırısını Püskürtmek İçin Zamana Karşı Yarış
-
#8: SushiSwap Olayı: Beceriksiz Bir Kurtarma Girişimi, Bir Dizi Taklitçi Saldırıya Yol Açıyor
-
#10: ThirdWeb Olayı: Güvenilir Modüller Arasındaki Uyumsuzluk Açığı Ortaya Çıkarıyor
Puffer Protokolündeki Erişim Kontrol Mekanizmasını Anlamak
#PufferProtocol'ün fonlarını nasıl güvende tuttuğunu merak ediyor musunuz? BlockSec'in erişim kontrol mimarisine yönelik derinlemesine incelemesine göz atın! 900 milyon doların üzerindeki varlıkları yönetmek için roller, akıllı sözleşmeler ve stratejileri anlayın. Bilgi güçtür!
BlockSec'in L2 Blokzincirlerinin Güvenliğine İlişkin Perspektifleri ve Çözümleri
Bu blogda, önce L2 blokzincirlerinin güvenlik zorluklarını sistematik olarak inceleyecek, ardından çözümlerimizi sunacağız.
Podcast: BlockSec Web3 Açıklarından 15 Milyon Doları Gerçek Zamanlı Nasıl Engelledi
CEO'muz Andy Zhou, Web3'te saldırıları nasıl engellediğimizi konuşmak üzere Scraping Bits podcast'inde DeGatchi ile bir araya geldi. Bu blog, podcast içeriğinin bir transkripsiyonudur.
Heyecan Verici İş Birliği
Kampanyanın kapsamlı denetimi için Puffer Finance (461 milyon dolarlık TVL ile önde gelen yeniden staking protokollerinden biri) ile iş birliğimizi duyurmaktan heyecan duyuyoruz.
Ayrıca, güvenlik önlemlerini güçlendirmek amacıyla Phalcon'u (saldırı izleme ve engelleme platformumuz) Puffer'ın protokolüne entegre ediyoruz.
Etkinlikler
1-9 Mart tarihleri arasında BlockSec ekibi ABD turuna çıkıyor.
İş birlikleri, sohbetler ve blockchain ile ilgili her şey için açığız. Buluşmalar için bize DM gönderin!
📍 İlk durak: #ETHDenver, 1 Mart - 2 Mart
📍 İkinci durak: Silikon Vadisi, 3 Mart - 9 Mart
Ürün Güncellemeleri
Şubat ayında Phalcon 3.0 Web Seminerini düzenledik ve kullanıcılardan Phalcon hakkında değerli geri bildirimler topladık.
Mart ayında Phalcon 3.0'ı—hack'leri otomatik olarak tespit edip engelleyen, protokoller, LP'ler/yatırımcılar, L1/L2 zincirleri ve borsalar için özelleştirilmiş yeni nesil bir SaaS platformunu kullanıma sunacağız.
Bir Web3 güvenlik devrimine hazır olun! 🚀
Bilgili kalın, güvende kalın! Bir sonraki sefere görüşmek üzere! 👋