


SEAL Certifications, Security Alliance (SEAL) tarafından yayımlanan açık kaynaklı bir operasyonel güvenlik sertifikasyon programıdır. Programın mevcut temel çerçevesi, kontroller olarak adlandırılan 99 belirli operasyonel gerekliliği; bir kripto protokolü çevresindeki kişileri, hesapları, imza yetkililerini, alan adlarını, altyapıyı, hazine süreçlerini ve müdahale kabiliyetlerini kapsayan altı modülde düzenler [1, 2].
BlockSec, programın ilk akredite değerlendiricilerinden biridir ve şu anda merkezi Asya'da bulunan tek akredite değerlendiricisidir. SEAL tarafından akredite edilmiş bir değerlendirici olarak müşteriyle birlikte kapsamı belirliyor, seçilen kontrolleri ve kanıtları değerlendiriyor, eksiklikleri belgeliyor ve kapsam dahilindeki gerekliliklerin karşılanıp karşılanmadığını tespit ediyoruz. Gereklilikler karşılandığında, SEAL akreditasyonumuz kapsamında zincir üstü tasdiki düzenliyoruz [4].
Bu makale, bir kuruluşun neden SEAL sertifikasyonu almak isteyebileceğini, sertifikasyonun ne anlama geldiğini, hangi modüllerin uygulanabileceğini, değerlendirmeyi nasıl yürüttüğümüzü ve bir ekibin bu çalışmaya nasıl hazırlanabileceğini açıklıyor.
1. Neden SEAL sertifikasyonu alınmalı?
SEAL'in bu çerçeveyi oluşturma gerekçesi, kriptodaki istismarların başlıca kaynağının akıllı sözleşme güvenlik açıklarından operasyonel aksaklıklara kaymış olmasıdır [1]. Bu durum, değerlendirmede dikkati imza yetkilileri, çoklu imza düzenekleri, alan adları, kimlik bilgileri, altyapı izleme ve olay müdahalesiyle ilgili kontrollere yöneltir. SEAL sertifikasyon değerlendirmesi, bu kontrollerin uygulamada işleyip işlemediğini ve kanıtlarla desteklenip desteklenemediğini sorgular. Böylece kripto kuruluşlarına hangi kontrollerin temel çerçeveyi karşıladığı ve nerelerde eksiklik bulunduğu konusunda bağımsız bir değerlendirme sunar [1, 3].
SEAL sertifikasyonu tek bir güvence sorusunu yanıtlar: Üzerinde mutabık kalınan kapsamdaki operasyonel kontroller bağımsız olarak değerlendirilmiş ve kamuya açık, kriptoya özgü bir operasyonel güvenlik temel çerçevesini karşıladığı tespit edilmiş midir? Protokoller, borsalar, ödeme platformları ve saklama hizmeti sağlayıcıları gibi kripto kuruluşları; yatırımcılar, listeleme ekipleri, uyum paydaşları, iç yönetişim organları, sigortacılar veya durum tespiti incelemelerini yürütenler operasyonel kontrollerine ilişkin bağımsız kanıt istediğinde bu güvenceye ihtiyaç duyabilir. Sonuç, değerlendirilen modülleri ve sınırları belirtir ve bu kapsamın temel çerçeveyi karşılayıp karşılamadığını kayda geçirir [5, 6].
Bu güvencenin kapsamı, ilgili diğer güvenlik faaliyetleriyle karşılaştırıldığında daha net anlaşılır. Değerlendirme; depo, CI/CD ve altyapı kontrollerine ilişkin kodla bağlantılı operasyonel kanıtları inceleyebilir: izinler, dal koruma ayarları, kod inceleme kayıtları, güvenlik taraması sonuçları, işlem hattı kontrolleri ve altyapı yapılandırmaları [7]. Ancak uygulama güvenlik açıklarını bulmak veya protokol mantığının doğru olup olmadığını belirlemek için kaynak kodu incelemez [1]. Aşağıdaki tablo, SEAL sertifikasyonunu Kod Denetimi ve Sızma Testi ile karşılaştırır.
| Karşılaştırma | SEAL sertifikasyonu | Kod Denetimi | Sızma Testi |
|---|---|---|---|
| Başlıca değerlendirme konusu | Üzerinde mutabık kalınan modüller ve sınırlar kapsamındaki operasyonel kontroller ile destekleyici kanıtlar | Üzerinde mutabık kalınan denetim kapsamındaki kaynak kod ve protokol mantığı | Üzerinde mutabık kalınan ortam ve çalışma kuralları kapsamındaki sistemler ile saldırı yüzeyleri |
| Temel soru | Kapsam dahilindeki operasyonel kontroller, yeterli destekleyici kanıtla birlikte SEAL'in gerekliliklerini karşılıyor mu? | Kapsam dahilindeki kod, uygulama güvenlik açıkları veya protokol mantığı kusurları içeriyor mu? | Üzerinde mutabık kalınan ortamda istismar edilebilir bir yol yeniden üretilebilir mi? |
| Değerlendirme yaklaşımı | Kontrollerin uygulanışını belgeler, operasyonel kayıtlar, yapılandırmalar, görüşmeler ve uygun olduğunda test kanıtları üzerinden incelemek | Kapsam dahilindeki kaynak kodu ve destekleyici teknik şartnameleri uygulama ve mantık kusurları açısından incelemek | Üzerinde mutabık kalınan saldırı yüzeylerini test etmek ve tespit edilen zayıflıkların çalışma kuralları dahilinde istismar edilip edilemeyeceğini doğrulamak |
| Sonuç | Kapsam dahilindeki gereklilikler karşılandığında sertifikasyon ve buna karşılık gelen zincir üstü tasdik; gereklilikler karşılanmadığında eksiklik bulguları | Denetlenen kapsama ilişkin güvenlik bulguları ve düzeltme önerileri | Test edilen kapsama ilişkin güvenlik bulguları ve düzeltme önerileri |
Bu hizmetlerin değerlendirme amaçları farklıdır. Testler bazı SEAL kontrolleri için kanıt sağlayabilir, ancak bir denetim veya sızma testi tek başına SEAL sertifikasyonunu sağlamaz.
SEAL sertifikasyonu bağımsız bir değerlendirme programıdır. Sertifikasyon yalnızca seçilen kapsam SEAL'in gerekliliklerini karşıladığında verilir [6]. Kod Denetimi ve Sızma Testi ayrı faaliyetlerdir; hiçbiri sertifikasyon için ön koşul değildir.
Aynı ayrım daha geniş kapsamlı güvence standartları için de geçerlidir. SEAL'in görüş talebi yazısına göre SOC 2 ve ISO 27001 değerini korumaktadır ve nihayetinde birçok kuruluş için gerekli olacaktır; ancak bunlar, zincir üzerinde önemli miktarda değeri kontrol eden küçük ve dağıtık ekipler gibi kriptoya özgü faaliyet modelleri esas alınarak tasarlanmamıştır [5]. SEAL çerçevesi, kripto operasyonel kontrolleri için daha odaklı bir başlangıç noktası sunar ve bu daha geniş standartlarla birlikte kullanılabilir.
2. Sertifikasyon neyi kanıtlar?
SEAL sertifikasyon sonucu, çalışma için seçilen operasyonel kontrollere, modüllere ve sınırlara uygulanır. Seçilen kontroller SEAL'in gerekliliklerini karşıladığında, BlockSec gibi SEAL tarafından akredite edilmiş bir değerlendirme firması, ilgili SEAL rozetiyle birlikte zincir üstü tasdiki Ethereum Attestation Service aracılığıyla ve kendi akreditasyonu kapsamında düzenler [4]. Tasdik kamuya açıktır; ayrıntılı değerlendirme raporları ve kanıtlar ise değerlendirme firması ile müşteri arasında gizli kalır [1]. Tablo, başarılı bir sonucun desteklediği çıkarımlarla kapsamı dışında kalan iddiaları birbirinden ayırır.
| Başarılı bir SEAL sertifikasyon sonucu şunları ortaya koyar... | Şunları ortaya koymaz... |
|---|---|
| Değerlendirilen kuruluşun, üzerinde mutabık kalınan kapsamdaki modüller ve sınırlar için SEAL'in gerekliliklerini karşıladığını | Listelenmeyen modüllerin veya operasyonel sistemlerin değerlendirildiğini |
| Kapsam dahilindeki operasyonel kontrollerin ve destekleyici kanıtların bağımsız bir üçüncü tarafça incelendiğini | Kaynak kodun uygulama kusurları açısından incelendiğini, saldırı yollarının test edildiğini veya protokolün güvenlik açıklarından arınmış olduğunu |
| Üzerinde mutabık kalınan kapsamda kontrol bazında uygunluğu | Bir güvenlik puanını, olgunluk seviyesini, kod kalitesi görüşünü veya düzenleyici onayı |
| Yeniden değerlendirme gerektiren, belirli bir andaki durumu yansıtan ve süresi sınırlı bir sertifikasyonu | Sürekli uyumu veya bir olay yaşanmayacağının garantisini |
Bu sınırlar, tasdik düzenlendikten sonra da geçerlidir. SEAL tasdiki, bir protokolde güvenlik sorunu bulunmadığını göstermez [1]. Tasdik süreyle sınırlıdır, periyodik yeniden değerlendirme gerektirir ve devam eden uyumsuzluk durumunda iptal edilebilir; SEAL sabit bir geçerlilik süresi yayımlamaz [1].
3. Çerçeve neleri kapsar?
Altı modül ayrı ayrı veya birlikte değerlendirilebilir. Mevcut temel çerçeve 99 kontrol içerir [1, 2]. When it may apply sütunu, modül tanımlarına dayanan editoryal bir kılavuzdur; SEAL'in resmî kapsam belirleme kuralı değildir. Nihai kapsamı çalışma sırasında müşteriyle teyit ederiz.
| Modül | Neleri kapsar | Ne zaman uygulanabilir |
|---|---|---|
| Çoklu İmza İşlemleri (24 kontrol) | İmza yetkililerinin yapılandırılması, işlemlerin yürütülmesi, koordinasyon, süreklilik ve acil durum prosedürleri | Çoklu imza cüzdanları, imza yetkilisi grupları veya koordineli işlem onayı |
| Hazine İşlemleri (23 kontrol) | Saklama mimarisi, varlık yönetimi, işlem yönetişimi, mutabakat, izleme, tedarikçi yönetimi, sigorta ve hazineyle ilgili müdahale süreçleri | Hazine varlıkları, varlık tahsisi, saklama ilişkileri veya fon hareketleri |
| Olay Müdahalesi (13 kontrol) | Hazırlık, eskalasyon, iletişim, müdahale planları, tatbikatlar ve koordineli müdahale | Güvenlik olaylarını tespit etmesi, kontrol altına alması, bunlara ilişkin iletişimi yürütmesi ve olaylardan sonra toparlanması gereken bir ekip |
| DevOps ve Altyapı (15 kontrol) | Depo yönetişimi, kod inceleme ve tarama kontrolleri, CI/CD, tedarik zinciri yönetimi, altyapı erişimi, izleme ve dayanıklılık | Kod depoları, dağıtım işlem hatları, bulut altyapısı veya üretim ortamı yönetimi |
| DNS ve Alan Adı Kayıt Kuruluşu (16 kontrol) | Alan adı sahipliği, kayıt kuruluşu erişimi, DNS yapılandırması, izleme, kurtarma ve ele geçirme girişimlerine müdahale | Kritik alan adları, kayıt kuruluşu hesapları, DNS kayıtları veya e-posta kimlik doğrulaması |
| Kimlik ve Hesaplar (8 kontrol) | Hesap envanteri, sahiplik, kimlik avına dayanıklı kimlik doğrulama, kimlik bilgisi yönetimi, kurtarma, erişim incelemesi, yaşam döngüsü yönetimi, izleme ve üçüncü taraf erişimi | Depolar, bulut platformları, alan adı kayıt kuruluşları, saklama sistemleri veya dahili araçlardaki insan, hizmet veya ayrıcalıklı hesaplar |
DNS ve Alan Adı Kayıt Kuruluşu modülü hakkında daha fazla bilgi için Akıllı Sözleşmenin Ötesinde: Web3'te Alan Adı ve DNS Operasyonel Güvenliği makalesine bakın.
Modüller bağımsız olarak değerlendirildiğinde bile operasyonel açıdan bağlantılı kalır. DevOps ve Altyapı ile DNS ve Alan Adı Kayıt Kuruluşu modüllerindeki bazı kontroller, Kimlik ve Hesaplar modülünde tanımlanan hesap güvenliği uygulamalarına dayanır. Bir olay sırasında çoklu imza yetkililerinin koordinasyonu veya hesapların kurtarılması gibi olay müdahalesi gereklilikleri de çeşitli modüllerde yer alır [2].
Modüller arası bu atıflar, kapsam dahilindeki bir kontrol için gereken kanıtları etkiler; atıf yapılan modülü otomatik olarak sertifikalandırmaz, zorunlu bir sertifikasyon sırası oluşturmaz veya çalışmanın kapsamını genişletmez. Bir DNS kontrolü hesap güvenliği uygulamalarına dayanıyor diye DNS ve Alan Adı Kayıt Kuruluşu tasdiki, Kimlik ve Hesaplar tasdikine dönüşmez. Tasdik yalnızca kapsamında belirtilen modüllere ve sınırlara uygulanır [1, 6].
4. Değerlendirme nasıl yürütülür?
SEAL, çerçevenin güncelliğini sağlar ve sertifikasyon programını yürütür. SEAL tarafından akredite edilmiş bir değerlendirme firması olarak her müşteri değerlendirmesini beş adımda yürütüyoruz [1, 4]:
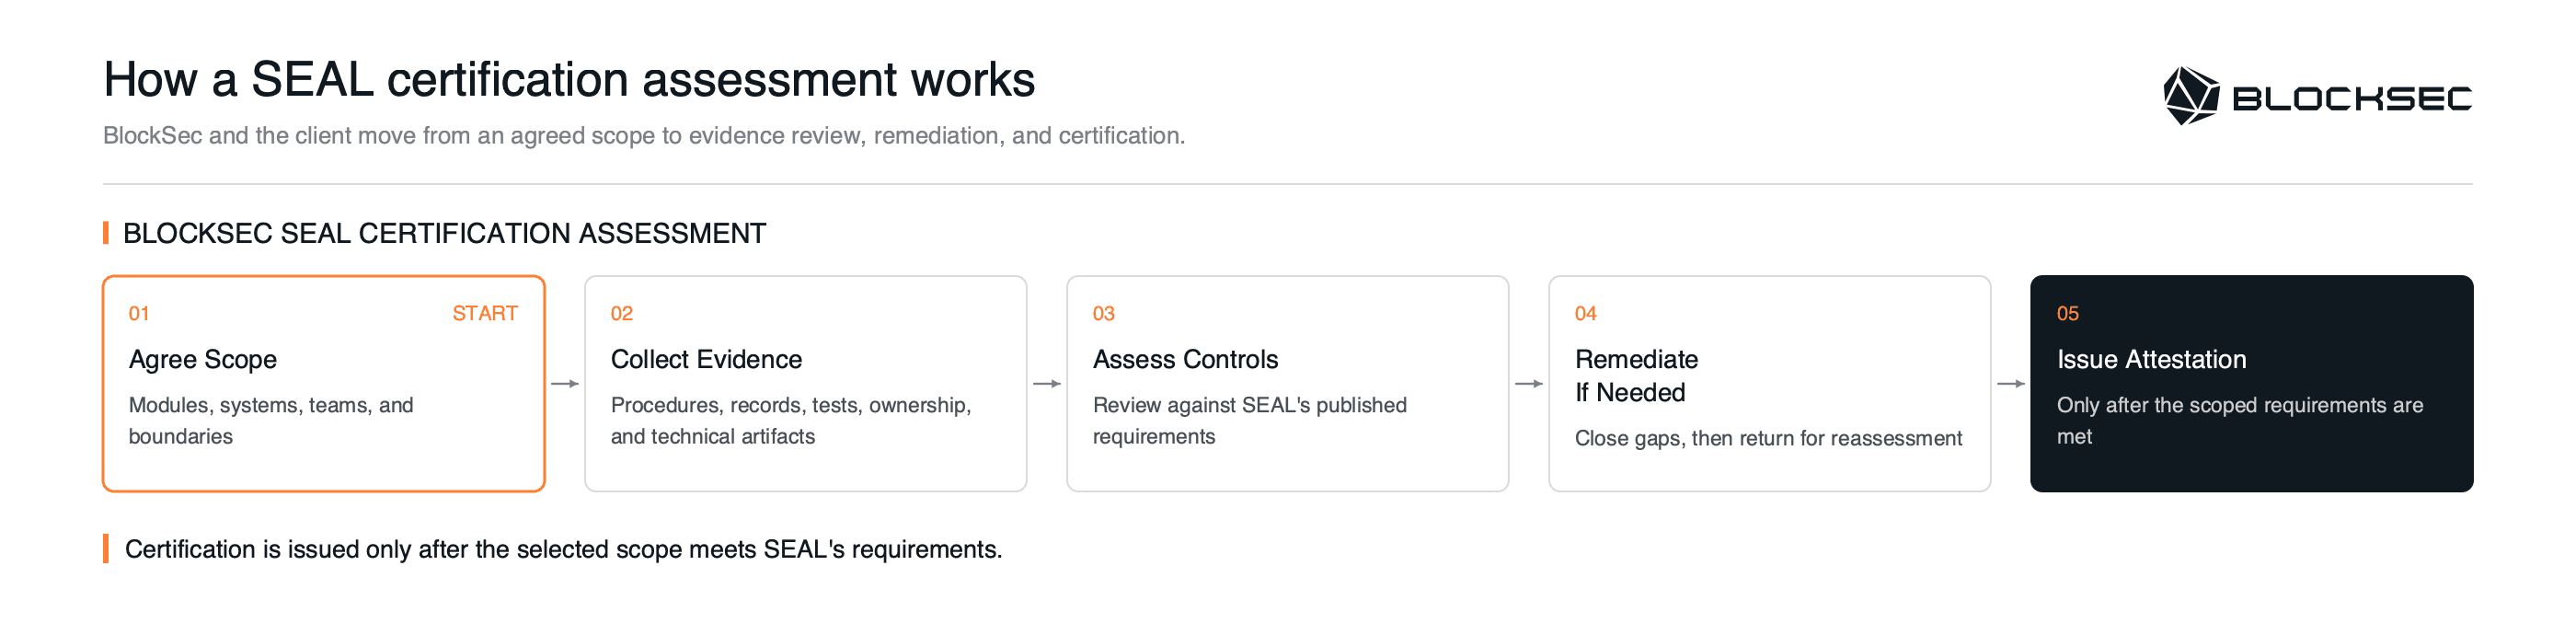
Şekil 1. SEAL sertifikasyon çalışması, tasdik düzenlenmeden önce üzerinde mutabık kalınan kapsamdan kanıt incelemesine, düzeltmeye ve yeniden değerlendirmeye ilerler.
-
Kapsam belirleme. Hangi modüllerin, kontrollerin, sistemlerin, operasyonların ve kuruluş sınırlarının kapsam dahilinde olacağı konusunda müşteriyle mutabık kalırız.
-
Kanıt toplama. Müşteri, kapsam dahilindeki kontrollerin nasıl tasarlandığını, sorumluluğunun nasıl atandığını, nasıl işletildiğini ve gözden geçirildiğini gösteren materyalleri sağlar.
-
Değerlendirme. Bu kanıtları SEAL'in yayımlanmış gerekliliklerine göre değerlendirir ve eksik veya yetersiz desteği belirleriz.
-
Düzeltme ve Yeniden Değerlendirme. Üzerinde mutabık kalınan kapsam temel çerçeveyi karşılamıyorsa bir eksiklik raporu sunarız. Müşteri, belirlenen eksiklikleri giderir ve yeniden değerlendirme için güncellenmiş kanıtları iletir.
-
Sertifikasyon. Üzerinde mutabık kalınan kapsam temel çerçeveyi karşıladığında, SEAL akreditasyonumuz kapsamında resmî zincir üstü tasdiki düzenleriz.
Kanıt toplama ve değerlendirme birlikte yürütülür: müşteri destekleyici materyalleri sağlar; BlockSec ise bunların her bir kontrolün uygulamada işlediğini gösterip göstermediğini değerlendirir. SEAL'in Sertifikasyon Kılavuzu, destekleyici kanıtları beş kategoride toplar. Bu kategoriler, kılavuzdan ve modül temel çerçevesinden örneklerle aşağıda özetlenmiştir [2, 3, 7]:
| Kanıt kategorisi | Neyi göstermeye yardımcı olur |
|---|---|
| Prosedür belgeleri | Politikalar, sürümler ve onay tarihleri dahil olmak üzere öngörülen kontrolü |
| Operasyonel kanıt | Günlükler, kayıtlar, destek talepleri veya ekip üyeleriyle görüşmeler aracılığıyla sürecin uygulamada kullanıldığını |
| Test/doğrulama | Bir koruma önleminin veya müdahale sürecinin uygulandığını ya da kontrol edildiğini |
| Sorumluluk bilgileri | Kontrolün sorumluluğunu kimin üstlendiğini, ne sıklıkla gözden geçirildiğini ve en son ne zaman güncellendiğini |
| Teknik çıktılar | Depo ve CI/CD ayarları, bulut yapılandırmaları, alan adı kayıt kuruluşu veya DNS dışa aktarımları ve kapsam dahilindeki diğer teknik kanıtlar dahil olmak üzere yapılandırmaları, ekran görüntülerini veya sistem dışa aktarımlarını |
BlockSec, bu kanıtları kullanarak kapsam dahilindeki her kontrolü gerekçesiyle birlikte Uygulanmış, Kısmen Uygulanmış, Uygulanmamış veya N/A olarak kaydeder. Resmî sertifikasyon için, iddiaları destekleyen kanıtlarla birlikte, üzerinde mutabık kalınan kapsamdaki kontrollerin Uygulanmış olması veya N/A olarak gerekçelendirilmesi gerekir. Dolayısıyla altta yatan değerlendirme kontrol bazında yapılsa da genel sertifikasyon kararı, üzerinde mutabık kalınan kapsamın tamamı için ikili bir karardır [3, 6].
5. Nasıl hazırlanmalı?
Bir SEAL sertifikasyon çalışmasına başlamadan önce dört şeyi hazırlayın:
-
Önerilen kapsam: hedeflenen sertifikasyon iddiası açısından önemli olan modüller, sistemler, tüzel kişilikler, ekipler ve sınırlar.
-
Kontrol bazında öz değerlendirme: her yanıtın dayanağıyla birlikte hangi gerekliliklerin Uygulanmış, Kısmen Uygulanmış, Uygulanmamış veya N/A göründüğü.
-
Kanıt envanteri: önerilen kapsamla eşleştirilmiş mevcut prosedürler, operasyon kayıtları, test sonuçları, sorumluluk kayıtları ve teknik çıktılar.
-
Belirlenmiş katılımcılar: kapsam kararlarından, kanıt toplamadan ve düzeltme çalışmalarının koordinasyonundan sorumlu kişiler.
Çerçeve ve kontrol listeleri kamuya açık olduğundan, bir ekip bu çalışmaya resmî değerlendirme başlamadan önce koyulabilir. Öz değerlendirme; belgelenmemiş süreçleri, eksik operasyonel kanıtları, sorumlusu atanmamış kontrolleri ve bilinen düzeltme ihtiyaçlarını belirlemede yararlıdır. Ancak kurum içi bir kontrol noktası olarak kalır: bağımsız olarak doğrulanmaz ve SEAL tasdiki sağlamaz [1, 3].
Bu dört unsur ilk kapsam belirleme aşamasını destekler; ayrıntılı materyal talebi ise seçilen modüllere bağlıdır. Yukarıdaki modül adları konu alanlarını tanımlar, zorunlu bir sertifikasyon sırasını değil. Modüllere özel makaleler yayımlandıkça kontrol düzeyinde rehberlik sunacaktır. Modül seçimini, kanıt hazırlığını ve çalışma kapsamını görüşmek için lütfen [email protected] adresinden bizimle iletişime geçin.
Kaynaklar
- Security Alliance, SEAL Sertifikasyon Çerçevesi: Genel Bakış.
- Security Alliance, Tüm Sertifikasyonları Dışa Aktar (XLSX), çerçevenin genel bakış sayfasından erişilebilir. Kontrol sayıları ve modüller arası atıflar da Ekim 2026'da yayımlanmış altı modül sayfasıyla karşılaştırılarak kontrol edildi.
- Security Alliance, Sertifikasyon Kılavuzu.
- Security Alliance, Denetçi Akreditasyonu; SEAL Certifications.
- Security Alliance Radar, Görüş Talebi: SEAL Certifications.
- Isaac Patka, Security Alliance Radar, SEAL Certifications: Artık Hizmette (02.06.2026).
- Security Alliance, SFC: DevOps ve Altyapı.


