


SEAL Certifications ist ein von Security Alliance (SEAL) veröffentlichtes Open-Source-Programm zur Zertifizierung der operativen Sicherheit. Sein aktueller Anforderungskatalog umfasst 99 konkrete operative Anforderungen, sogenannte Kontrollen, in sechs Modulen. Diese decken die Personen, Konten, Signierer, Domains, Infrastruktur, Treasury-Prozesse und Reaktionsfähigkeiten rund um ein Kryptoprotokoll ab [1, 2].
BlockSec gehört zu den ersten akkreditierten Prüfern des Programms und ist derzeit der einzige akkreditierte Prüfer mit Hauptsitz in Asien. Als von SEAL akkreditierter Prüfer legen wir gemeinsam mit dem Kunden den Prüfungsumfang fest, prüfen die ausgewählten Kontrollen und Nachweise, dokumentieren Lücken und stellen fest, ob die Anforderungen innerhalb des festgelegten Umfangs erfüllt wurden. Ist dies der Fall, stellen wir im Rahmen unserer SEAL-Akkreditierung die On-Chain-Attestierung aus [4].
Dieser Artikel erläutert, warum eine Organisation eine SEAL-Zertifizierung anstreben kann, was die daraus resultierende Zertifizierung bedeutet, welche Module relevant sein können, wie wir die Prüfung durchführen und wie sich ein Team auf einen Auftrag vorbereiten kann.
1. Warum eine SEAL-Zertifizierung anstreben?
SEAL begründet das Framework damit, dass sich die Hauptursache für Exploits im Kryptobereich von Schwachstellen in Smart Contracts zu operativen Fehlern verlagert hat [1]. Bei einer Prüfung rücken damit die Kontrollen für Signierer, Multisigs, Domains, Zugangsdaten, Infrastrukturüberwachung und Reaktion auf Sicherheitsvorfälle in den Mittelpunkt. Eine Prüfung für die SEAL-Zertifizierung untersucht, ob diese Kontrollen in der Praxis funktionieren und sich belegen lassen. So erhalten Kryptoorganisationen eine unabhängige Einschätzung dazu, welche Kontrollen den Anforderungen entsprechen und wo noch Lücken bestehen [1, 3].
Die SEAL-Zertifizierung beantwortet eine Frage zur Sicherheitsgewährleistung: Wurden die operativen Kontrollen innerhalb eines vereinbarten Umfangs unabhängig geprüft und wurde festgestellt, dass sie einen öffentlichen, speziell für den Kryptobereich entwickelten Anforderungskatalog für operative Sicherheit erfüllen? Kryptoorganisationen wie Protokolle, Börsen, Zahlungsplattformen und Verwahrstellen können diese Gewährleistung benötigen, wenn Investoren, Listing-Teams, Compliance-Verantwortliche, interne Governance-Gremien, Versicherer oder mit Due-Diligence-Prüfungen betraute Personen unabhängige Nachweise für ihre operativen Kontrollen verlangen. Das Ergebnis benennt die geprüften Module und Grenzen und hält fest, ob dieser Umfang die Anforderungen erfüllt hat [5, 6].
Der Umfang dieser Gewährleistung wird im Vergleich mit benachbarten Sicherheitsmaßnahmen deutlicher. Die Prüfung kann codebezogene operative Nachweise für Repository-, CI/CD- und Infrastrukturkontrollen untersuchen: Berechtigungen, Einstellungen zum Branch-Schutz, Aufzeichnungen zu Code-Reviews, Ergebnisse von Sicherheitsscans, Pipeline-Kontrollen und Infrastrukturkonfigurationen [7]. Sie prüft nicht den Quellcode, um Implementierungsschwachstellen zu finden oder festzustellen, ob die Protokolllogik korrekt ist [1]. Die folgende Tabelle vergleicht die SEAL-Zertifizierung mit einem Code-Audit und einem Penetrationstest.
| Vergleich | SEAL-Zertifizierung | Code-Audit | Penetrationstest |
|---|---|---|---|
| Primärer Prüfgegenstand | Operative Kontrollen und unterstützende Nachweise innerhalb der vereinbarten Module und Grenzen | Quellcode und Protokolllogik innerhalb des vereinbarten Auditumfangs | Systeme und Angriffsflächen innerhalb der vereinbarten Umgebung und Prüfregeln |
| Kernfrage | Erfüllen die operativen Kontrollen im Prüfungsumfang die Anforderungen von SEAL, und liegen dafür ausreichende Nachweise vor? | Enthält der Code im Prüfungsumfang Implementierungsschwachstellen oder Fehler in der Protokolllogik? | Lässt sich in der vereinbarten Umgebung ein ausnutzbarer Angriffspfad reproduzieren? |
| Prüfungsansatz | Prüfung der Umsetzung von Kontrollen anhand von Dokumentation, Betriebsaufzeichnungen, Konfigurationen, Interviews und gegebenenfalls Testnachweisen | Prüfung des Quellcodes im Auditumfang und der zugehörigen Spezifikationen auf Implementierungs- und Logikfehler | Testen der vereinbarten Angriffsflächen und Überprüfen, ob sich festgestellte Schwachstellen innerhalb der Prüfregeln ausnutzen lassen |
| Ergebnis | Eine Zertifizierung und die entsprechende On-Chain-Attestierung, wenn die Anforderungen im festgelegten Umfang erfüllt sind; Feststellungen zu Lücken, wenn Anforderungen nicht erfüllt sind | Sicherheitsfeststellungen und Empfehlungen zur Behebung für den auditierten Umfang | Sicherheitsfeststellungen und Empfehlungen zur Behebung für den getesteten Umfang |
Diese Leistungen verfolgen unterschiedliche Prüfziele. Tests können Nachweise für einige SEAL-Kontrollen liefern, doch ein Audit oder Penetrationstest begründet für sich genommen keine SEAL-Zertifizierung.
Die SEAL-Zertifizierung ist ein eigenständiges Prüfprogramm. Eine Zertifizierung wird nur ausgestellt, wenn der ausgewählte Umfang die Anforderungen von SEAL erfüllt [6]. Code-Audit und Penetrationstest sind separate Tätigkeiten; keines von beiden ist Voraussetzung für die Zertifizierung.
Dieselbe Unterscheidung gilt für umfassendere Standards zur Sicherheitsgewährleistung. Laut dem Request-for-Comments-Beitrag von SEAL bleiben SOC 2 und ISO 27001 wertvoll und werden für viele Organisationen letztlich notwendig sein. Sie wurden jedoch nicht für kryptospezifische Betriebsmodelle konzipiert, etwa kleine, verteilte Teams, die beträchtliche On-Chain-Werte kontrollieren [5]. Das SEAL-Framework bietet einen stärker fokussierten Ausgangspunkt für operative Kontrollen im Kryptobereich und kann neben diesen umfassenderen Standards bestehen.
2. Was die Zertifizierung belegt
Ein SEAL-Zertifizierungsergebnis gilt für die operativen Kontrollen, Module und Grenzen, die für den Auftrag ausgewählt wurden. Wenn die ausgewählten Kontrollen die Anforderungen von SEAL erfüllen, stellt eine von SEAL akkreditierte Prüffirma wie BlockSec im Rahmen ihrer Akkreditierung über den Ethereum Attestation Service die On-Chain-Attestierung zusammen mit dem entsprechenden SEAL-Abzeichen aus [4]. Die Attestierung ist öffentlich; detaillierte Prüfberichte und Nachweise bleiben zwischen der Prüffirma und dem Kunden vertraulich [1]. Die Tabelle unterscheidet zwischen den Schlussfolgerungen, die ein positives Ergebnis stützt, und Aussagen, die außerhalb seines Geltungsbereichs liegen.
| Ein positives SEAL-Zertifizierungsergebnis belegt ... | Es belegt nicht ... |
|---|---|
| Die geprüfte Organisation hat die Anforderungen von SEAL für die Module und Grenzen im vereinbarten Umfang erfüllt | Dass nicht aufgeführte Module oder operative Systeme geprüft wurden |
| Eine unabhängige Prüfung der operativen Kontrollen im Prüfungsumfang und der unterstützenden Nachweise durch Dritte | Dass der Quellcode auf Implementierungsfehler geprüft oder Angriffspfade getestet wurden oder dass das Protokoll frei von Schwachstellen ist |
| Die Erfüllung der Anforderungen für jede einzelne Kontrolle im gesamten vereinbarten Umfang | Einen Sicherheitswert, eine Reifegradstufe, eine Beurteilung der Codequalität oder eine behördliche Genehmigung |
| Eine auf einen bestimmten Zeitpunkt bezogene, zeitlich begrenzte Zertifizierung, die eine erneute Prüfung erfordert | Fortlaufende Einhaltung der Anforderungen oder eine Garantie, dass kein Vorfall eintreten wird |
Diese Grenzen gelten auch nach der Ausstellung weiter. Eine SEAL-Attestierung bedeutet nicht, dass ein Protokoll frei von Sicherheitsproblemen ist [1]. Sie ist zeitlich begrenzt, erfordert regelmäßige erneute Prüfungen und kann bei anhaltender Nichterfüllung der Anforderungen widerrufen werden; SEAL veröffentlicht keine feste Gültigkeitsdauer [1].
3. Was das Framework abdeckt
Die sechs Module können einzeln oder gemeinsam geprüft werden. Der aktuelle Anforderungskatalog enthält 99 Kontrollen [1, 2]. Die Spalte When it may apply dient als redaktionelle Orientierung auf Grundlage der Moduldefinitionen und ist keine offizielle Regel von SEAL zur Festlegung des Prüfungsumfangs; den endgültigen Umfang bestätigen wir während des Auftrags mit dem Kunden.
| Modul | Was es abdeckt | Wann es relevant sein kann |
|---|---|---|
| Multisig Operations (24 Kontrollen) | Einrichtung von Signierern, Ausführung von Transaktionen, Koordination, Kontinuität und Notfallverfahren | Multisig-Wallets, Signierergruppen oder koordinierte Transaktionsfreigaben |
| Treasury Operations (23 Kontrollen) | Verwahrungsarchitektur, Vermögensverwaltung, Transaktionsgovernance, Abstimmung, Überwachung, Anbietermanagement, Versicherung und Reaktion bei Treasury-Vorfällen | Treasury-Vermögenswerte, Vermögensallokation, Verwahrungsbeziehungen oder Mittelbewegungen |
| Incident Response (13 Kontrollen) | Vorbereitung, Eskalation, Kommunikation, Handlungspläne, Übungen und koordinierte Reaktion | Ein Team, das Sicherheitsvorfälle erkennen, eindämmen, darüber kommunizieren und sich davon erholen muss |
| DevOps & Infrastructure (15 Kontrollen) | Repository-Governance, Kontrollen für Code-Reviews und Scans, CI/CD, Lieferkettenmanagement, Infrastrukturzugriff, Überwachung und Resilienz | Code-Repositories, Deployment-Pipelines, Cloud-Infrastruktur oder Administration von Produktionssystemen |
| DNS & Registrar (16 Kontrollen) | Domaininhaberschaft, Registrar-Zugriff, DNS-Konfiguration, Überwachung, Wiederherstellung und Reaktion auf Übernahmen | Kritische Domains, Registrar-Konten, DNS-Einträge oder E-Mail-Authentifizierung |
| Identity & Accounts (8 Kontrollen) | Kontenverzeichnis, Zuständigkeiten, phishingresistente Authentifizierung, Verwaltung von Zugangsdaten, Wiederherstellung, Überprüfung von Zugriffsrechten, Lifecycle-Management, Überwachung und Zugriff durch Dritte | Personen-, Dienst- oder privilegierte Konten in Repositories, Cloud-Plattformen, bei Registraren, in Verwahrungssystemen oder internen Tools |
Weitere Informationen zum Modul DNS & Registrar finden Sie unter Über den Smart Contract hinaus: Operative Sicherheit von Domains und DNS in Web3.
Die Module bleiben operativ miteinander verbunden, auch wenn sie unabhängig voneinander geprüft werden. Einige Kontrollen in DevOps & Infrastructure und DNS & Registrar stützen sich auf Praktiken zur Kontosicherheit, die unter Identity & Accounts definiert sind. Anforderungen an die Reaktion auf Sicherheitsvorfälle finden sich ebenfalls in mehreren Modulen, etwa zur Koordination von Multisig-Signierern oder zur Wiederherstellung von Konten während eines Vorfalls [2].
Diese modulübergreifenden Verweise wirken sich auf die Nachweise aus, die für eine Kontrolle im Prüfungsumfang benötigt werden; sie zertifizieren weder automatisch das referenzierte Modul noch begründen sie eine vorgeschriebene Reihenfolge der Zertifizierung oder erweitern den Auftrag. Eine Attestierung für DNS & Registrar wird nicht allein deshalb zu einer Attestierung für Identity & Accounts, weil sich eine DNS-Kontrolle auf Praktiken zur Kontosicherheit stützt. Die Attestierung gilt nur für die in ihrem Umfang benannten Module und Grenzen [1, 6].
4. So läuft die Prüfung ab
SEAL pflegt das Framework und betreibt das Zertifizierungsprogramm. Als von SEAL akkreditierte Prüffirma führen wir jede Kundenprüfung in fünf Schritten durch [1, 4]:
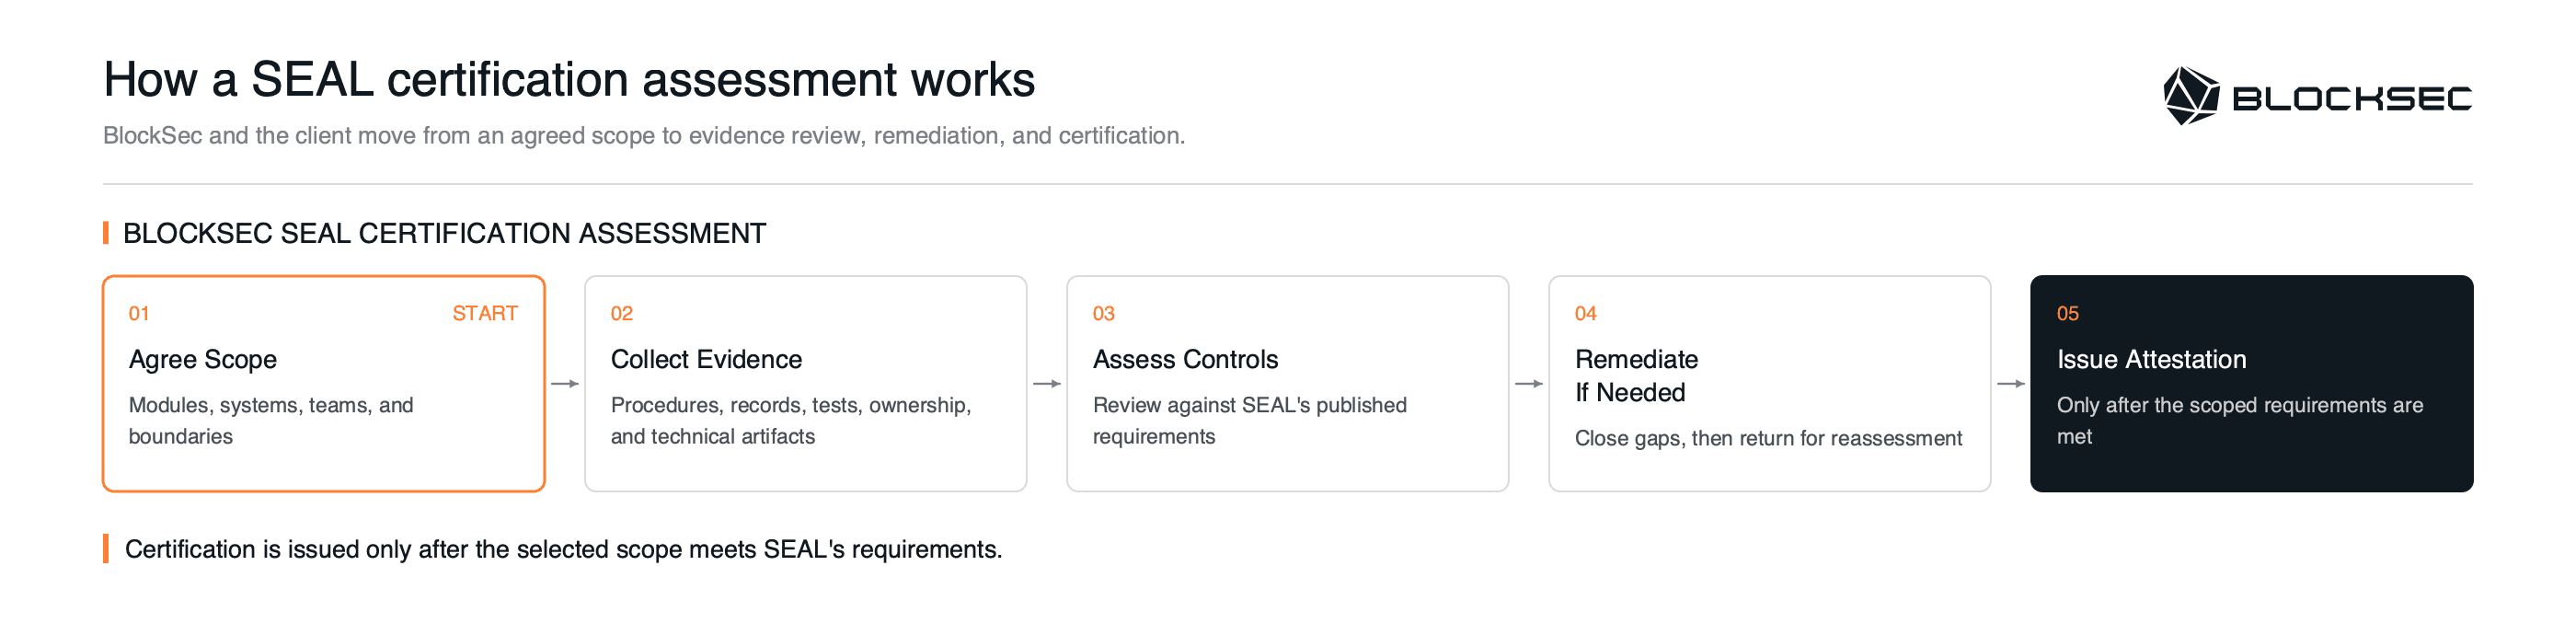
Abbildung 1. Ein Auftrag zur SEAL-Zertifizierung führt vom vereinbarten Umfang über die Nachweisprüfung, die Behebung von Lücken und die erneute Prüfung bis zur Ausstellung einer Attestierung.
-
Festlegung des Prüfungsumfangs. Wir vereinbaren mit dem Kunden, welche Module, Kontrollen, Systeme, Abläufe und organisatorischen Grenzen in den Prüfungsumfang fallen.
-
Sammlung von Nachweisen. Der Kunde stellt Unterlagen bereit, die zeigen, wie die Kontrollen im Prüfungsumfang konzipiert, zugewiesen, betrieben und überprüft werden.
-
Prüfung. Wir bewerten diese Nachweise anhand der veröffentlichten Anforderungen von SEAL und ermitteln fehlende oder unzureichende Belege.
-
Behebung von Lücken und erneute Prüfung. Wenn der vereinbarte Umfang die Anforderungen nicht erfüllt, stellen wir einen Bericht über die Lücken bereit. Der Kunde behebt die festgestellten Lücken und reicht aktualisierte Nachweise für eine erneute Prüfung ein.
-
Zertifizierung. Wenn der vereinbarte Umfang die Anforderungen erfüllt, stellen wir im Rahmen unserer SEAL-Akkreditierung die formelle On-Chain-Attestierung aus.
Die Sammlung und Prüfung von Nachweisen greifen ineinander: Der Kunde stellt unterstützende Unterlagen bereit, und BlockSec bewertet, ob sie belegen, dass jede Kontrolle in der Praxis funktioniert. Die Certification Guidelines von SEAL fassen unterstützende Nachweise in fünf Kategorien zusammen, die nachfolgend anhand von Beispielen aus den Guidelines und dem Anforderungskatalog der Module beschrieben werden [2, 3, 7]:
| Nachweiskategorie | Was sie belegen hilft |
|---|---|
| Verfahrensdokumentation | Die vorgesehene Kontrolle, einschließlich Richtlinien, Versionen und Genehmigungsdaten |
| Nachweise aus dem Betrieb | Dass der Prozess in der Praxis angewendet wird, belegt durch Protokolle, Aufzeichnungen, Tickets oder Interviews mit Teammitgliedern |
| Tests/Validierung | Dass eine Schutzmaßnahme oder ein Reaktionsprozess erprobt oder überprüft wurde |
| Angaben zur Zuständigkeit | Wer die Kontrolle betreut, wie häufig sie überprüft wird und wann sie zuletzt aktualisiert wurde |
| Technische Artefakte | Konfigurationen, Screenshots oder Systemexporte, einschließlich Repository- und CI/CD-Einstellungen, Cloud-Konfigurationen, Registrar- oder DNS-Exporten und weiterer technischer Nachweise im Prüfungsumfang |
Auf Grundlage dieser Nachweise stuft BlockSec jede Kontrolle im Prüfungsumfang mit Begründung als Implemented, Partially Implemented, Not Implemented oder N/A ein. Für die formelle Zertifizierung müssen die Kontrollen im vereinbarten Umfang als Implemented eingestuft oder begründet als N/A ausgewiesen sein; die entsprechenden Aussagen müssen durch Nachweise gestützt werden. Die Zertifizierungsentscheidung für den gesamten vereinbarten Umfang ist daher binär, auch wenn die zugrunde liegende Prüfung weiterhin für jede Kontrolle einzeln erfolgt [3, 6].
5. So bereiten Sie sich vor
Bereiten Sie vor Beginn eines Auftrags zur SEAL-Zertifizierung vier Dinge vor:
-
Einen vorgeschlagenen Prüfungsumfang: die Module, Systeme, Einheiten, Teams und Grenzen, die für die angestrebte Zertifizierungsaussage relevant sind.
-
Eine Selbstbewertung für jede einzelne Kontrolle: welche Anforderungen offenbar als Implemented, Partially Implemented, Not Implemented oder N/A einzustufen sind, jeweils mit einer Begründung.
-
Ein Nachweisverzeichnis: vorhandene Verfahrensdokumente, Betriebsaufzeichnungen, Testergebnisse, Aufzeichnungen zu Zuständigkeiten und technische Artefakte, die dem vorgeschlagenen Umfang zugeordnet sind.
-
Namentlich benannte Beteiligte: die Personen, die für Entscheidungen zum Prüfungsumfang, die Sammlung von Nachweisen und die Koordination der Behebung von Lücken verantwortlich sind.
Da das Framework und die Checklisten öffentlich sind, kann ein Team mit diesen Arbeiten schon vor einem formellen Auftrag beginnen. Die Selbstbewertung hilft dabei, undokumentierte Prozesse, fehlende Nachweise aus dem Betrieb, Kontrollen ohne zugewiesene Zuständigkeit und bereits bekannte Arbeiten zur Behebung von Lücken zu identifizieren. Sie bleibt jedoch ein interner Prüfpunkt: Sie wird nicht unabhängig verifiziert und führt nicht zu einer SEAL-Attestierung [1, 3].
Diese vier Punkte unterstützen die anfängliche Festlegung des Prüfungsumfangs; welche Unterlagen im Einzelnen angefordert werden, hängt von den ausgewählten Modulen ab. Die oben genannten Modulnamen bezeichnen Themenbereiche und keine vorgeschriebene Reihenfolge der Zertifizierung. Eigene Artikel werden nach ihrer Veröffentlichung Hinweise zu den Kontrollen der einzelnen Module geben. Bitte kontaktieren Sie uns unter [email protected], um die Auswahl der Module, die Verfügbarkeit von Nachweisen und den Auftragsumfang zu besprechen.
Quellen
- Security Alliance, SEAL-Zertifizierungsframework: Überblick.
- Security Alliance, Alle Zertifizierungen exportieren (XLSX), verfügbar über den Überblick zum Framework. Die Anzahl der Kontrollen und die modulübergreifenden Verweise wurden im Oktober 2026 auch anhand der sechs veröffentlichten Modulseiten überprüft.
- Security Alliance, Zertifizierungsrichtlinien.
- Security Alliance, Akkreditierung von Prüfern; SEAL Certifications.
- Security Alliance Radar, Bitte um Stellungnahmen: SEAL Certifications.
- Isaac Patka, Security Alliance Radar, SEAL Certifications: Ab sofort verfügbar (02.06.2026).
- Security Alliance, SFC: DevOps & Infrastructure.


