


SEAL Certifications es un programa de certificación de seguridad operativa de código abierto publicado por Security Alliance (SEAL). Su marco de referencia actual organiza 99 requisitos operativos específicos, denominados controles, en seis módulos que abarcan las personas, las cuentas, los firmantes, los dominios, la infraestructura, los procesos de tesorería y las capacidades de respuesta en torno a un protocolo cripto [1, 2].
BlockSec es una de las primeras firmas evaluadoras acreditadas del programa y, actualmente, la única con sede en Asia. Como firma evaluadora acreditada por SEAL, definimos el alcance con el cliente, evaluamos los controles seleccionados y las evidencias, documentamos las brechas y determinamos si se han cumplido los requisitos incluidos en el alcance. Cuando se cumplen, emitimos la certificación en cadena conforme a nuestra acreditación de SEAL [4].
Este artículo explica por qué una organización puede buscar la certificación SEAL, qué significa la certificación resultante, qué módulos pueden corresponder, cómo realizamos la evaluación y cómo puede prepararse un equipo para el proceso.
1. Por qué buscar la certificación SEAL
La justificación que SEAL da al marco es que la principal fuente de ataques contra el sector cripto ha pasado de las vulnerabilidades de los contratos inteligentes a las fallas operativas [1]. En una evaluación, esto dirige la atención hacia los controles relativos a firmantes, esquemas multifirma, dominios, credenciales, monitoreo de infraestructura y respuesta a incidentes. Una evaluación para la certificación SEAL examina si esos controles funcionan en la práctica y pueden respaldarse con evidencias, lo que ofrece a las organizaciones cripto una perspectiva independiente sobre qué controles cumplen el marco de referencia y dónde persisten brechas [1, 3].
La certificación SEAL responde a una pregunta sobre garantías: ¿se han evaluado de forma independiente los controles operativos comprendidos en un alcance acordado y se ha determinado que cumplen un marco de referencia público de seguridad operativa diseñado para el sector cripto? Las organizaciones cripto, como protocolos, exchanges, plataformas de pago y custodios, pueden necesitar esta garantía cuando inversores, equipos de listado, partes interesadas en cumplimiento, órganos de gobierno interno, aseguradoras o responsables de debida diligencia solicitan evidencias independientes de sus controles operativos. El resultado identifica los módulos y límites evaluados y deja constancia de si ese alcance cumplió el marco de referencia [5, 6].
El alcance de esa garantía se entiende mejor al compararlo con actividades de seguridad relacionadas. La evaluación puede examinar evidencias operativas relacionadas con el código para controles de repositorios, CI/CD e infraestructura: permisos, configuraciones de protección de ramas, registros de revisión de código, resultados de análisis de seguridad, controles de canalizaciones y configuraciones de infraestructura [7]. No revisa el código fuente para encontrar vulnerabilidades de implementación ni determina si la lógica del protocolo es correcta [1]. La siguiente tabla compara la certificación SEAL con la auditoría de código y las pruebas de penetración.
| Comparación | Certificación SEAL | Auditoría de código | Pruebas de penetración |
|---|---|---|---|
| Objeto principal de evaluación | Controles operativos y evidencias de respaldo dentro de los módulos y límites acordados | Código fuente y lógica del protocolo dentro del alcance de auditoría acordado | Sistemas y superficies de ataque dentro del entorno y las reglas de ejecución acordados |
| Pregunta principal | ¿Cumplen los controles operativos incluidos en el alcance los requisitos de SEAL, con suficientes evidencias de respaldo? | ¿Contiene el código incluido en el alcance vulnerabilidades de implementación o fallas en la lógica del protocolo? | ¿Puede reproducirse una vía explotable en el entorno acordado? |
| Enfoque de evaluación | Revisar la implementación de los controles mediante documentación, registros operativos, configuraciones, entrevistas y evidencias de pruebas cuando corresponda | Revisar el código fuente incluido en el alcance y las especificaciones de respaldo para detectar fallas de implementación y lógica | Probar las superficies de ataque acordadas y verificar si las debilidades identificadas pueden explotarse dentro de las reglas de ejecución |
| Resultado | Una certificación y su correspondiente acreditación en cadena cuando se cumplen los requisitos incluidos en el alcance; hallazgos sobre brechas cuando no se cumplen | Hallazgos de seguridad y recomendaciones de remediación para el alcance auditado | Hallazgos de seguridad y recomendaciones de remediación para el alcance sometido a pruebas |
Estos servicios responden a distintos objetivos de evaluación. Las pruebas pueden aportar evidencias para algunos controles de SEAL, pero una auditoría o una prueba de penetración no establece por sí sola la certificación SEAL.
La certificación SEAL es un programa de evaluación independiente. La certificación se emite únicamente cuando el alcance seleccionado cumple los requisitos de SEAL [6]. La auditoría de código y las pruebas de penetración son actividades separadas; ninguna es un requisito previo para la certificación.
La misma distinción se aplica a normas de aseguramiento más amplias. Según la publicación de SEAL en la que solicita comentarios, SOC 2 e ISO 27001 siguen siendo valiosas y, en última instancia, serán necesarias para muchas organizaciones, pero no se diseñaron en torno a modelos operativos específicos del sector cripto, como los de equipos pequeños y distribuidos que controlan un valor considerable en cadena [5]. El marco de SEAL ofrece un punto de partida más centrado en los controles operativos del sector cripto y puede coexistir con esas normas más amplias.
2. Qué demuestra la certificación
El resultado de una certificación SEAL se aplica a los controles operativos, módulos y límites seleccionados para el proceso de evaluación. Cuando los controles seleccionados cumplen los requisitos de SEAL, una firma evaluadora acreditada por SEAL, como BlockSec, emite la acreditación en cadena a través de Ethereum Attestation Service, junto con la insignia SEAL correspondiente, conforme a su acreditación [4]. La acreditación en cadena es pública; los informes detallados de evaluación y las evidencias permanecen confidenciales entre la firma evaluadora y el cliente [1]. La tabla distingue las conclusiones que respalda un resultado favorable de las afirmaciones que quedan fuera de su alcance.
| Un resultado favorable en la certificación SEAL establece... | No establece... |
|---|---|
| Que la organización evaluada cumplió los requisitos de SEAL para los módulos y límites del alcance acordado | Que se evaluaron módulos o sistemas operativos no incluidos |
| Una revisión independiente por parte de un tercero de los controles operativos incluidos en el alcance y las evidencias de respaldo | Que se revisó el código fuente en busca de fallas de implementación, que se probaron vías de ataque o que el protocolo está libre de vulnerabilidades |
| La conformidad de cada control en todo el alcance acordado | Una puntuación de seguridad, un nivel de madurez, una opinión sobre la calidad del código o una aprobación regulatoria |
| Una certificación válida para un momento determinado y por un tiempo limitado, que requiere una nueva evaluación | Cumplimiento continuo o la garantía de que no ocurrirá un incidente |
Esos límites siguen vigentes después de la emisión. Una acreditación SEAL en cadena no indica que un protocolo esté libre de problemas de seguridad [1]. Tiene una duración limitada, requiere reevaluaciones periódicas y puede revocarse tras un incumplimiento sostenido; SEAL no publica un período fijo de validez [1].
3. Qué abarca el marco
Los seis módulos pueden evaluarse por separado o en conjunto. El marco de referencia actual contiene 99 controles [1, 2]. La columna When it may apply es una guía editorial basada en las definiciones de los módulos, no una regla oficial de SEAL para definir el alcance; confirmamos el alcance final con el cliente durante el proceso de evaluación.
| Módulo | Qué abarca | Cuándo puede corresponder |
|---|---|---|
| Operaciones multifirma (24 controles) | Configuración de firmantes, ejecución de transacciones, coordinación, continuidad y procedimientos de emergencia | Billeteras multifirma, grupos de firmantes o aprobación coordinada de transacciones |
| Operaciones de tesorería (23 controles) | Arquitectura de custodia, gestión de activos, gobernanza de transacciones, conciliación, monitoreo, gestión de proveedores, seguros y respuesta de tesorería | Activos de tesorería, asignación de activos, relaciones de custodia o movimientos de fondos |
| Respuesta a incidentes (13 controles) | Preparación, escalamiento, comunicaciones, procedimientos de respuesta, simulacros y respuesta coordinada | Un equipo que debe detectar y contener incidentes de seguridad, comunicar lo ocurrido y recuperarse de ellos |
| DevOps e infraestructura (15 controles) | Gobernanza de repositorios, controles de revisión y análisis de código, CI/CD, gestión de la cadena de suministro, acceso a la infraestructura, monitoreo y resiliencia | Repositorios de código, canalizaciones de despliegue, infraestructura en la nube o administración de producción |
| DNS y registrador (16 controles) | Titularidad de dominios, acceso al registrador, configuración de DNS, monitoreo, recuperación y respuesta ante la toma de control | Dominios críticos, cuentas de registradores, registros DNS o autenticación del correo electrónico |
| Identidad y cuentas (8 controles) | Inventario de cuentas, titularidad, autenticación resistente al phishing, gestión de credenciales, recuperación, revisión de accesos, gestión del ciclo de vida, monitoreo y acceso de terceros | Cuentas de personas, de servicio o con privilegios en repositorios, plataformas en la nube, registradores, sistemas de custodia o herramientas internas |
Para obtener más información sobre el módulo DNS y registrador, consulte Más allá del contrato inteligente: seguridad operativa de dominios y DNS en Web3.
Los módulos siguen estando conectados desde el punto de vista operativo incluso cuando se evalúan de forma independiente. Algunos controles de DevOps e infraestructura y de DNS y registrador dependen de prácticas de seguridad de cuentas definidas en Identidad y cuentas. Los requisitos de respuesta a incidentes también aparecen en varios módulos, por ejemplo, para coordinar a los firmantes de un esquema multifirma o recuperar cuentas durante un incidente [2].
Estas referencias entre módulos afectan las evidencias necesarias para un control incluido en el alcance; no certifican automáticamente el módulo al que hacen referencia, no establecen un orden obligatorio de certificación ni amplían el proceso de evaluación. Una acreditación en cadena de DNS y registrador no se convierte en una acreditación de Identidad y cuentas por el mero hecho de que un control de DNS dependa de prácticas de seguridad de cuentas. La acreditación en cadena se aplica únicamente a los módulos y límites indicados en su alcance [1, 6].
4. Cómo funciona la evaluación
SEAL mantiene el marco y administra el programa de certificación. Como firma evaluadora acreditada por SEAL, realizamos cada evaluación de cliente en cinco pasos [1, 4]:
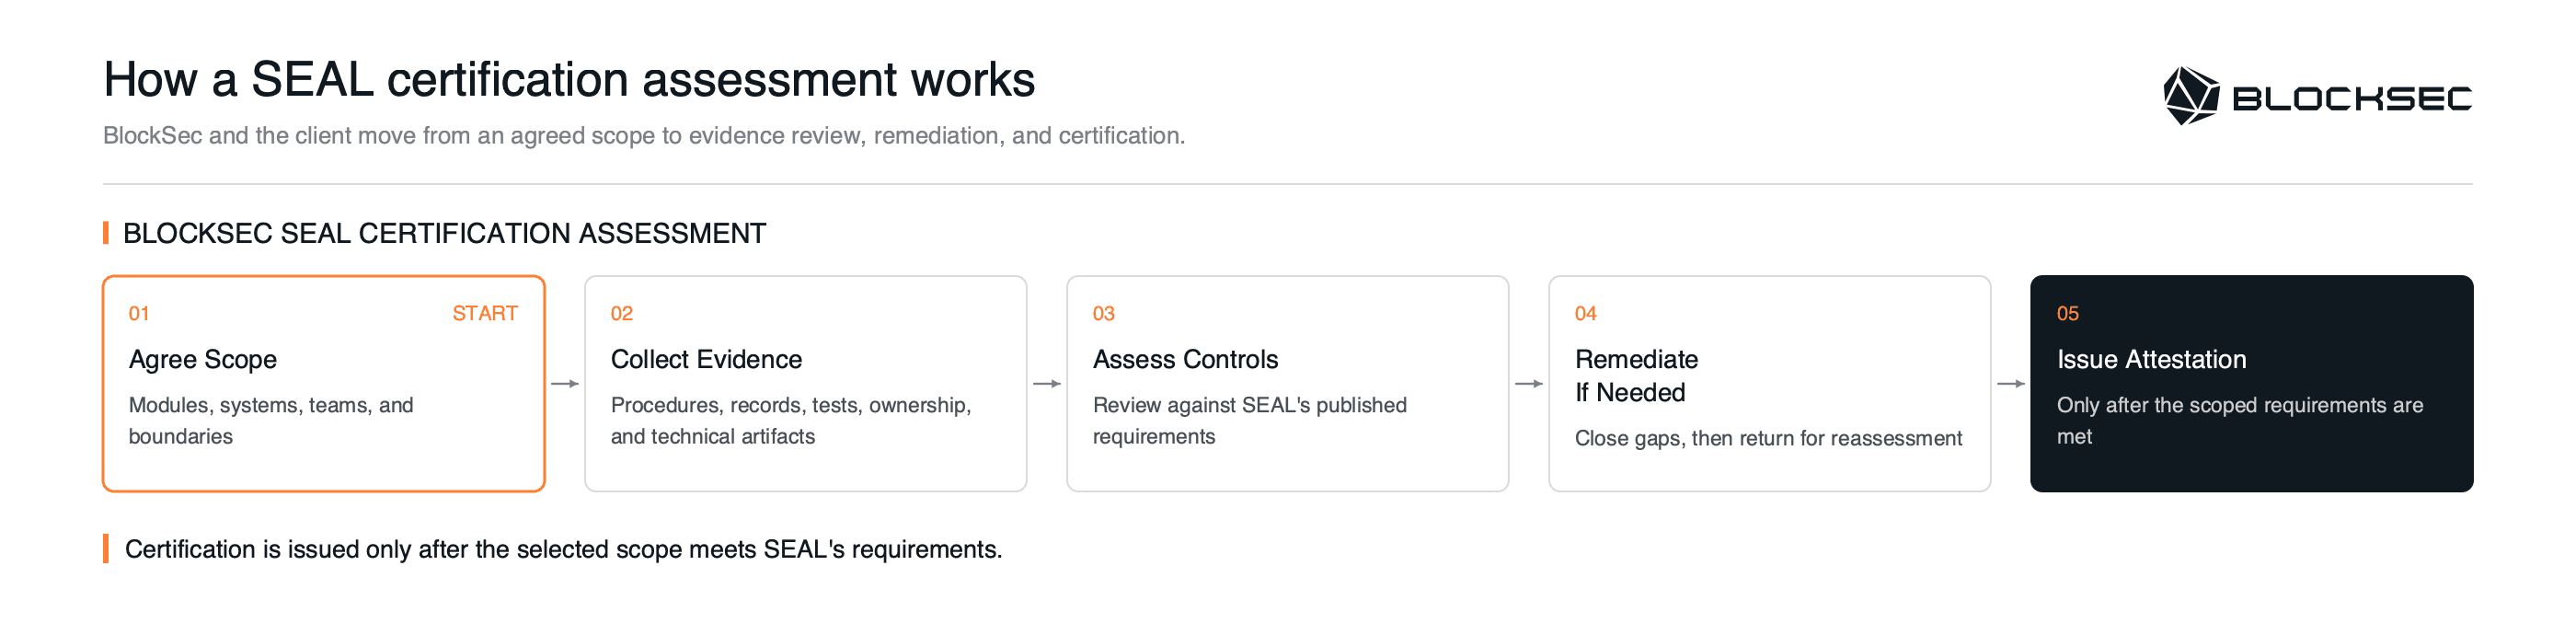
Figura 1. Un proceso de certificación SEAL avanza desde un alcance acordado hasta la revisión de evidencias, la remediación y la reevaluación antes de que se emita una acreditación en cadena.
-
Definición del alcance. Trabajamos con el cliente para acordar qué módulos, controles, sistemas, operaciones y límites organizativos quedan incluidos en el alcance.
-
Recopilación de evidencias. El cliente proporciona materiales que muestran cómo se diseñan, asignan, aplican y revisan los controles incluidos en el alcance.
-
Evaluación. Evaluamos esas evidencias frente a los requisitos publicados por SEAL e identificamos las que faltan o son insuficientes.
-
Remediación y reevaluación. Si el alcance acordado no cumple el marco de referencia, proporcionamos un informe de brechas. El cliente aborda las brechas identificadas y presenta evidencias actualizadas para su reevaluación.
-
Certificación. Cuando el alcance acordado cumple el marco de referencia, emitimos la acreditación formal en cadena conforme a nuestra acreditación de SEAL.
La recopilación de evidencias y la evaluación se complementan: el cliente proporciona los materiales de respaldo y BlockSec evalúa si demuestran que cada control funciona en la práctica. Las directrices de certificación de SEAL agrupan las evidencias de respaldo en cinco categorías, resumidas a continuación con ejemplos tomados de las directrices y del marco de referencia de los módulos [2, 3, 7]:
| Categoría de evidencias | Qué ayuda a demostrar |
|---|---|
| Documentación de procedimientos | El control previsto, incluidas las políticas, versiones y fechas de aprobación |
| Pruebas operativas | Que el proceso se utiliza en la práctica, mediante logs, registros, tickets o entrevistas con miembros del equipo |
| Pruebas/validación | Que se ha puesto a prueba o verificado una medida de protección o un proceso de respuesta |
| Datos sobre los responsables | Quién mantiene el control, con qué frecuencia se revisa y cuándo se actualizó por última vez |
| Artefactos técnicos | Configuraciones, capturas de pantalla o exportaciones de sistemas, incluidas configuraciones de repositorios y CI/CD, configuraciones en la nube, exportaciones del registrador o de DNS y otras evidencias técnicas incluidas en el alcance |
A partir de esas evidencias, BlockSec registra cada control incluido en el alcance como Implementado, Parcialmente implementado, No implementado o N/A, con una justificación. La certificación formal exige que los controles del alcance acordado estén Implementados o justificados como N/A, con evidencias que respalden las afirmaciones. Por tanto, la decisión general de certificación es binaria para todo el alcance acordado, aunque la evaluación subyacente siga realizándose control por control [3, 6].
5. Cómo prepararse
Antes de iniciar un proceso de certificación SEAL, prepare cuatro elementos:
-
Un alcance propuesto: los módulos, sistemas, entidades, equipos y límites pertinentes para la certificación que se pretende obtener.
-
Una autoevaluación control por control: qué requisitos parecen estar Implementados, Parcialmente implementados, No implementados o ser N/A, con el fundamento de cada respuesta.
-
Un inventario de evidencias: procedimientos existentes, registros operativos, resultados de pruebas, registros de responsables y artefactos técnicos vinculados al alcance propuesto.
-
Participantes designados: las personas responsables de las decisiones sobre el alcance, la recopilación de evidencias y la coordinación de la remediación.
Como el marco y las listas de verificación son públicos, un equipo puede comenzar este trabajo antes de iniciar formalmente el proceso de evaluación. La autoevaluación sirve para detectar procesos no documentados, evidencias operativas faltantes, controles sin un responsable asignado y tareas de remediación ya conocidas. Sigue siendo una comprobación interna: no se verifica de forma independiente ni produce una acreditación SEAL en cadena [1, 3].
Estos cuatro elementos facilitan la definición inicial del alcance; la solicitud detallada de materiales depende de los módulos seleccionados. Los nombres de los módulos anteriores definen áreas temáticas, no una secuencia obligatoria de certificación. A medida que se publiquen, artículos específicos ofrecerán orientación sobre los controles de cada módulo. Comuníquese con nosotros en [email protected] para analizar la selección de módulos, la preparación de las evidencias y el alcance del proceso de evaluación.
Referencias
- Security Alliance, Marco de certificación SEAL: descripción general.
- Security Alliance, Exportar todas las certificaciones (XLSX), disponible desde la descripción general del marco. Los recuentos de controles y las referencias entre módulos también se verificaron con las seis páginas publicadas de los módulos en octubre de 2026.
- Security Alliance, Directrices de certificación.
- Security Alliance, Acreditación de auditores; Certificaciones SEAL.
- Security Alliance Radar, Solicitud de comentarios: certificaciones SEAL.
- Isaac Patka, Security Alliance Radar, Certificaciones SEAL: ya disponibles (02/06/2026).
- Security Alliance, SFC: DevOps e infraestructura.


