Back to Blog

CVE-2021–39137'nin Vahşi Doğada İstismarının Kısa Bir Analizi

Code Auditing
28 Ağustos 2021
2 min read

CVE-2021-39137, birkaç gün önce raporlanan ve düzeltilen bir güvenlik açığıdır. Ancak tüm Ethereum düğümleri yamayı henüz uygulamış değildir. Bu güvenlik açığının kötü niyetli bir işlem tarafından istismar edildiğini gözlemliyoruz.

Saldırı İşlemi

https://tx.blocksecteam.com/tx/0x1cb6fb36633d270edefc04d048145b4298e67b8aa82a9e5ec4aa1435dd770ce4

Bu işlem, 0x4 adresiyle bir STATICCALL içermektedir. Bu, önceden derlenmiş bir akıllı sözleşme olan dataCopy'dir. Argümanlar aşağıdaki gibidir.

inOffset = 0, inSize = 32, retOffset = 7 ve retSize = 32.

0x4 Akıllı Sözleşmesi
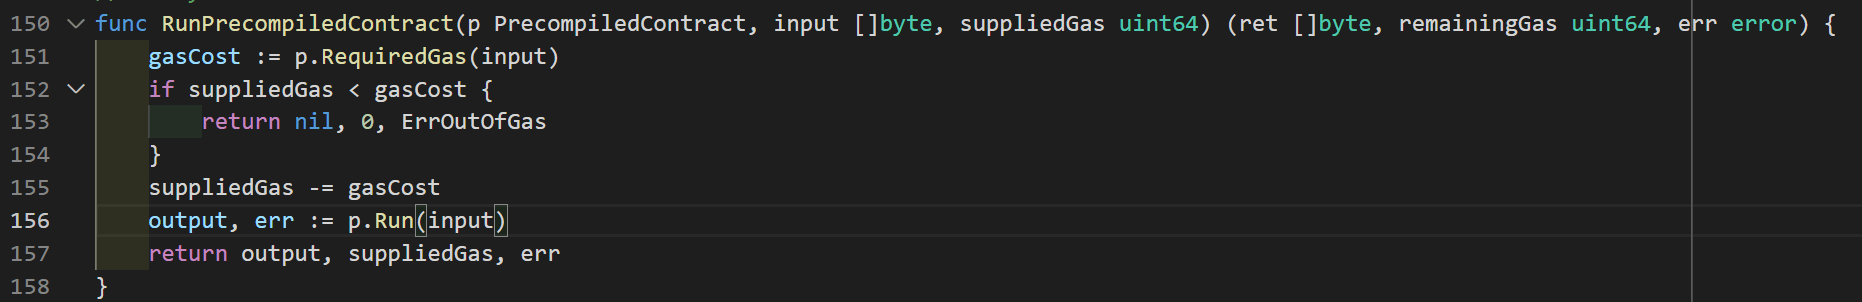
Şekil 1

STATICCALL'un hedefi 0x4 önceden derlenmiş sözleşmesi olduğundan, Şekil 1'deki RunPrecompiledContract fonksiyonunu çalıştıracaktır.
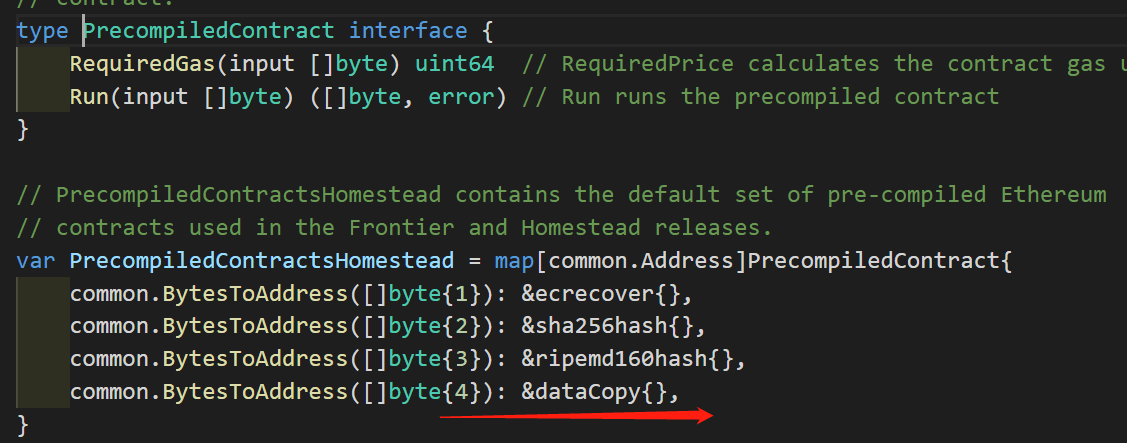
Şekil 2

Şekil 3

Şekil 2/3'e göre, 0x4 akıllı sözleşmesi yalnızca in işaretçisinin referansını döndürmektedir.
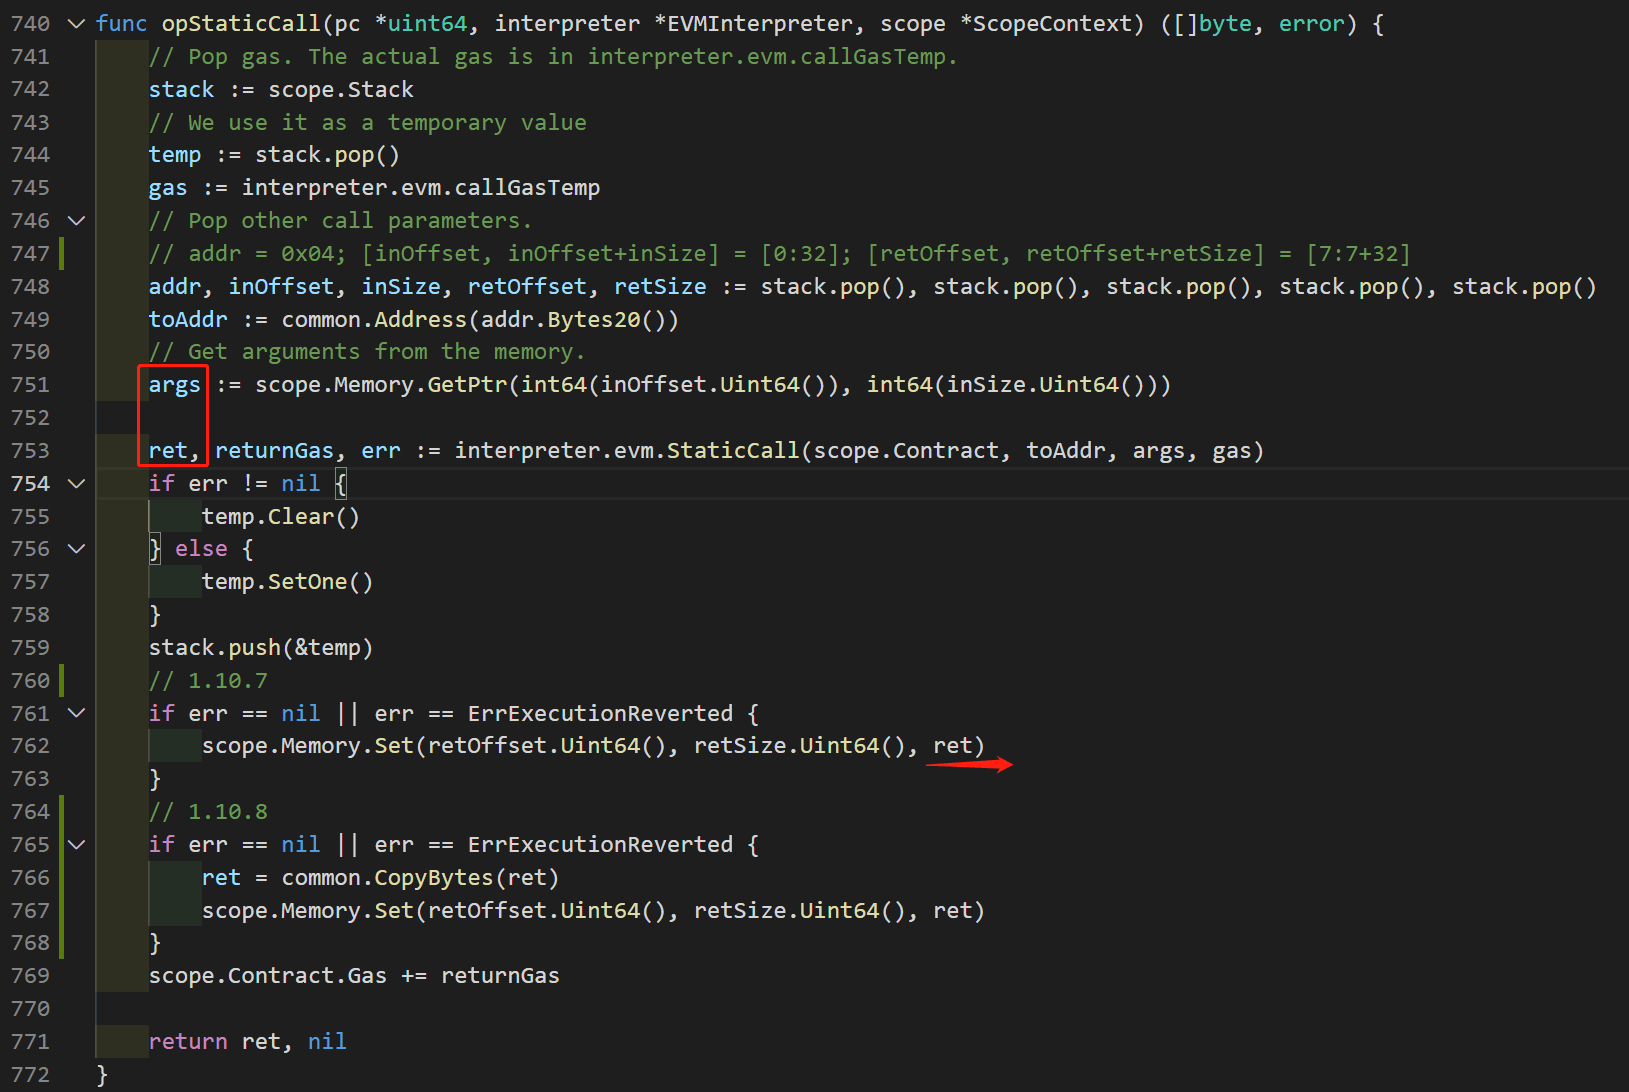
Şekil 4
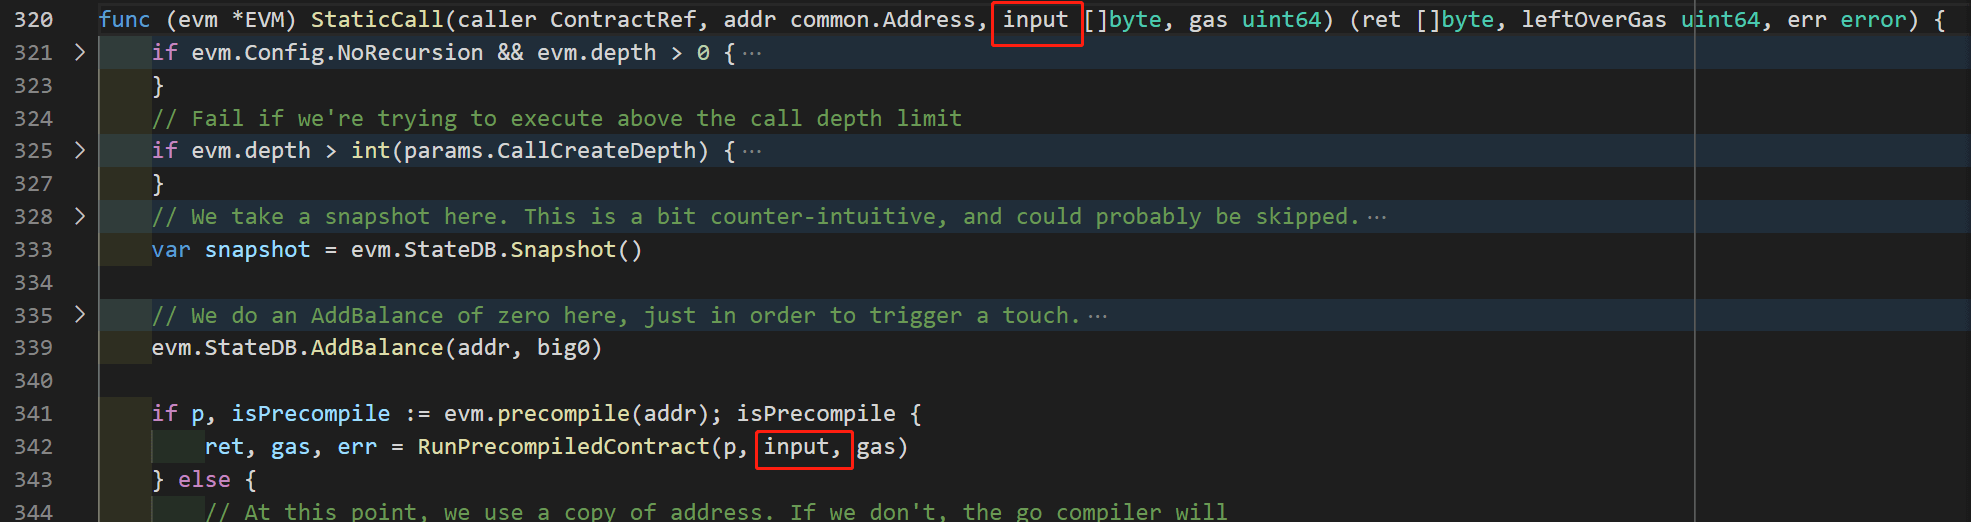
Şekil 5

Şekil 4, STATICCALL opcode'unun kodudur. 751. satırda, args, EVM belleğinin [inOffset ~ inOffset + inSize] aralığını, yani Mem[0:32]'yi işaret etmektedir.

Şekil 5 ve 0x04'ün kod mantığının analizine göre (Şekil 2/3), döndürülen değer (ret), args ile aynı belleğin bir referansıdır. Yani, bu da Mem[0:32]'yi işaret etmektedir.

Güvenlik Açığı

Güvenlik açığı içeren kodda (sürüm 1.10.7), 762. satır ret içeriğini Mem[retOffset : retOffset + retOffset] alanına kopyalar, yani Mem[0:32]'yi Mem[7:7+32]'ye kopyalar. Bu işlem yanlışlıkla ret içeriğini değiştirmektedir. Bu, 0x4 önceden derlenmiş sözleşmesinin döndürdüğü değerin değiştirildiği anlamına gelir.

Düzeltilmiş sürümde (1.10.8), ret'in bir kopyası oluşturulmaktadır (766. satır). 767. satırdaki kopyalama işlemi ret içeriğini değiştiremeyeceğinden bu güvenlik açığı giderilmiş olur.

CVE-2021–39137 güvenlik açığı, düğümlerin yamalarını zamanında güncellememiş olması nedeniyle kötü niyetli bir işlem tarafından istismar edildi. Bu kusur, Ethereum Sanal Makinesi'nin bellek işlemlerindeki bir hatayı kapsıyordu; ancak 1.10.8 sürümünde düzeltildi. Sistem güvenliğini sağlamak için tüm Ethereum düğümlerinin en kısa sürede en son sürüme güncellenmesi önerilmektedir.

Katkıda Bulunanlar

Saldırı, Siwei Wu, Yufeng Hu, Lei Wu, Yajin Zhou@BlockSec tarafından analiz edilmiştir.

Sign up for the latest updates
Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 19.10.2026–25.10.2026 tarihleri arasında Ethereum ve BNB Chain'de yaşanan iki güvenlik olayını ele alıyor. X100 Freezer'ın flaş krediyle finanse edilen yönetişim kontrolünün ele geçirilmesini ve BNB Chain'deki bir NEM tokeninin likidite havuzunu etkileyen vergi hesaplaşması kusurunu inceliyor. Raporun kapsamındaki tahmini kayıplar toplam yaklaşık 5,57 milyon USD: temsili X100 işleminden ~4,75 milyon USD, NEM havuzu olayından ise ~820 bin USD. Bu toplama, ayrıca bildirilen sonraki X100 fon çıkışları dahil değil.

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 12.10.2026–18.10.2026 tarihleri arasındaki 3 güvenlik olayını ve toplamda yaklaşık 3,87 milyon USD tutarındaki tahmini kaybı ele alıyor. Autheo Network, yaklaşık 1,76 milyon USD tutarında kayba yol açan bir özel anahtar ele geçirilmesi olayı yaşadı; Qubic Wallet, zayıf seed oluşturma nedeniyle yaklaşık 1,30 milyon USD kaybetti. UNCX Network’ün Smart Token Vesting V2 sözleşmelerinde ise Ethereum, BNB Chain, Base ve Robinhood Chain üzerinde yaklaşık 807 bin USD tutarında bir muhasebe hatası meydana geldi. Öne çıkarılan UNCX analizi, hatalı toplam pay hesaplamasının farklı token/pay oranlarıyla oluşturulan hak ediş dilimlerini nasıl birbirine karıştırdığını ve ortak havuzlardan hak edilenden fazla çekim yapılmasına nasıl olanak tanıdığını açıklıyor.

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni
Security Insights

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni

Ethereum'da 2026/10/05-2026/10/11 döneminde 1 güvenlik olayı yaşandı; kayıp yaklaşık 542 bin $. Kötü amaçlı adaptör, erişim kontrolü olmayan MakerDaoBot işleviyle botun MakerDAO bakiyelerinde yetki aldı; 4 eski ETH-A ihalesini kapatıp 200 ETH-A teminatını WETH'ye çevirdi. WETH, 200 ETH olarak saldırgana gönderildi.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit

