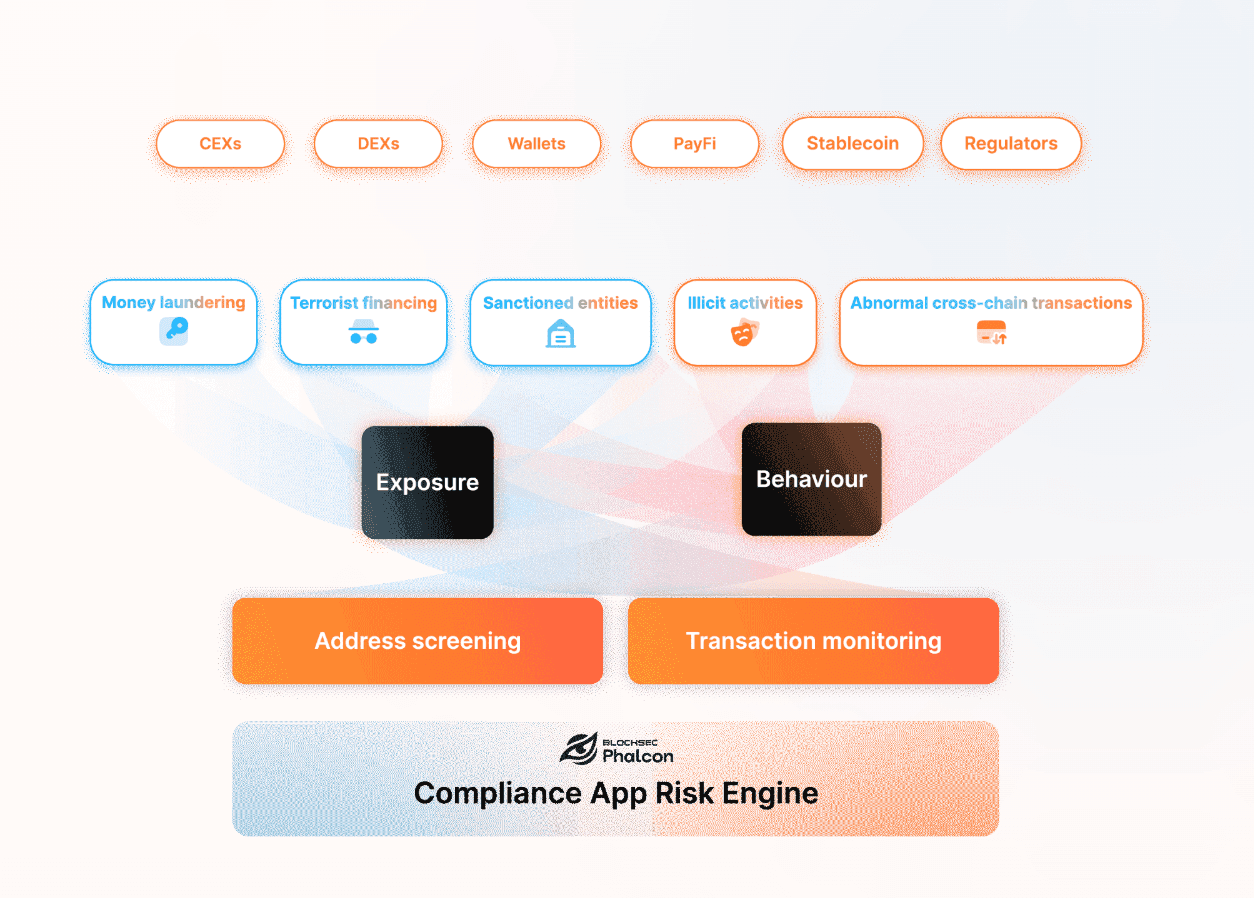
7 400 ETH прошли через миксер. Атака с 20 переходами через мост выполнена за два часа. 151 адрес внесён в чёрный список за финансирование терроризма. Это три реальных случая криптоотмывания, каждый из которых оставил постоянный след в блокчейне. Приведённые ниже примеры охватывают отмывание через миксер, атаку на мост DeFi и финансирование терроризма через стейблкоин. Каждый из них раскрывает что-то конкретное о том, как работает отмывание. Каждый также показывает, что должны обнаруживать системы комплаенса.
Эти примеры взяты из задокументированных правоприменительных действий, опубликованных блокчейн-исследований и анализа данных в сети. Они предназначены для специалистов по комплаенсу, которым нужно больше, чем просто определения.
Почему примеры из мира криптовалют важны для команд по комплаенсу
Примеры отмывания денег — это не просто исторические записи. Это обучающие данные для интуиции в области комплаенса. На их основе риск-команды выстраивают логику обнаружения, устанавливают пороги проверки и решают, какое поведение адресов требует эскалации.
Примеры криптоотмывания особенно показательны, потому что транзакции в сети записываются безвозвратно. В отличие от отмывания наличных, которое оставляет ограниченные документальные свидетельства, отмывание в блокчейне оставляет полный контрольный след. Вопрос не в том, существуют ли доказательства. Вопрос в том, способны ли инструменты комплаенса их прочитать.
Обзор отмывания денег от Министерства юстиции США описывает законодательную базу. Приведённые ниже случаи показывают, с чем эта база сталкивается на практике.
Пример 1: Отмывание через миксер (дело Tornado Cash)
Tornado Cash — децентрализованный миксер Ethereum: пользователи вносят ETH стандартными суммами и снимают эквивалентные суммы с нового адреса, разрывая связь в сети между отправителем и получателем. Он стал предпочтительным инструментом для наслоения у нескольких преступных группировок до того, как Министерство финансов США ввело против него санкции в августе 2022 года.
MetaSleuth отследил примерно 7 400 ETH (около 30 миллионов долларов) через Tornado Cash, составив карту потоков средств через Kraken, SimpleSwap и Binance. Этот случай показывает, почему критически важна проверка до внесения депозита. Эти 7 400 ETH никогда не должны были попасть на платформу миксера.
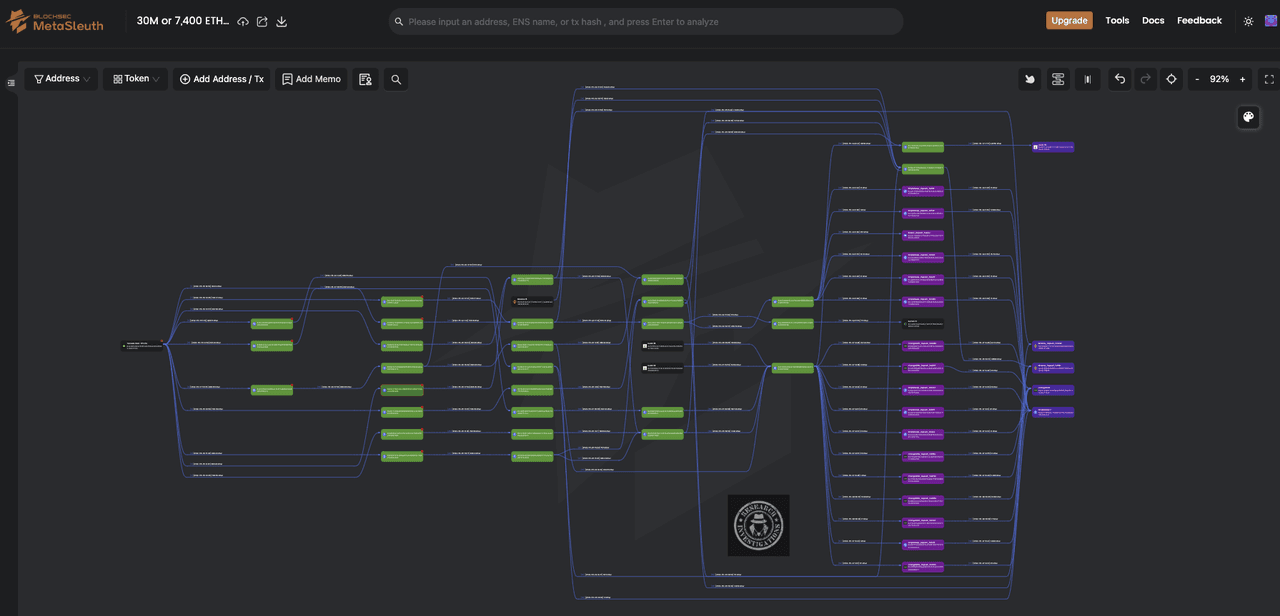
Действие Министерства финансов США по введению санкций против Tornado Cash установило, что смарт-контракт, а не только физическое лицо, может быть подвергнут санкциям. Любой адрес, взаимодействующий с санкционированным смарт-контрактом после даты его включения в санкционный список, сам может оказаться под угрозой.
Что раскрывает этот случай: контакт с миксером не всегда предполагает прямое внесение депозита. Средства могут поступить на биржу, пройдя через миксер двумя или тремя переходами ранее. Для обнаружения контакта с миксером необходима кросс-чейн трассировка, которая отслеживает средства по всей их истории, а не только по последнему переходу.
Для получения дополнительных задокументированных случаев, связанных с мошенничеством «разделка свиньи» и взломом Bybit, см. наши сопутствующие материалы «Что означает отмывание денег?» и «Смысл отмывания денег».
Пример 2: Атака на мост DeFi (дело LI.FI с 20 переходами)
Эксплойт LI.FI демонстрирует, как похищенные средства перемещаются с машинной скоростью через инфраструктуру DeFi. В ходе атаки на LI.FI похищенные средства были перемещены через 32 адреса-получателя за 2 часа. MetaSleuth отследил самый длинный путь на глубину 20 переходов, причём часть средств поступила в Tornado Cash. (BlockSec, разбор случая с атакой на LI.FI)
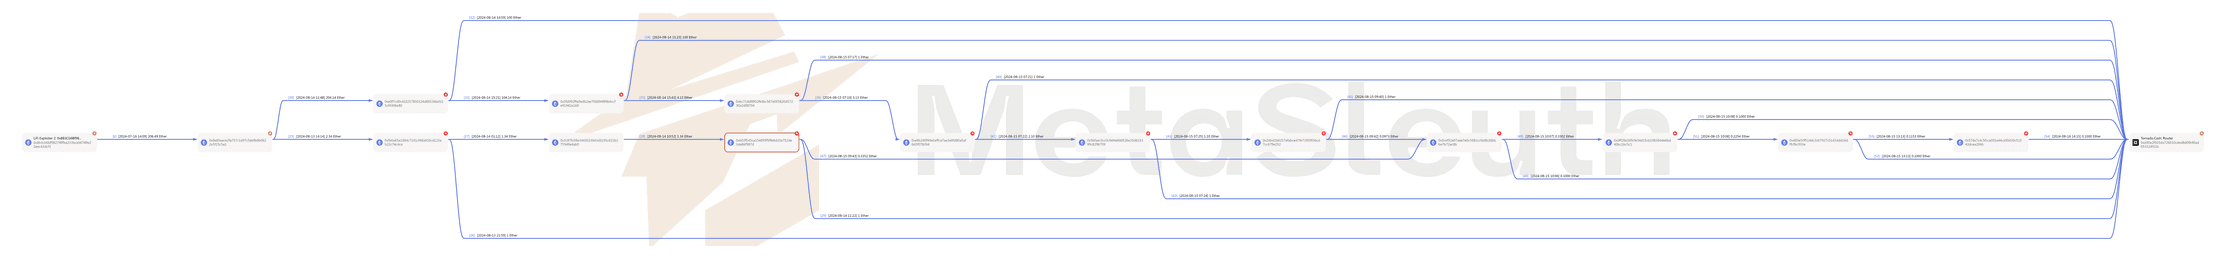
Двадцать переходов за два часа. Ни одна ручная проверка комплаенса не работает в таком темпе. К тому моменту, когда любой следователь-человек приступил бы к отслеживанию средств, слоевое наслоение было структурно завершено.
Что раскрывает этот случай: атаки на мосты DeFi порождают наслоение, которое сложно устроено, но полностью читается в сети. Средства не исчезают — они перемещаются. Инструмент трассировки, поддерживающий неограниченную глубину переходов и кросс-чейн отслеживание, может восстановить полный путь. Практический вывод для комплаенса: проверка на бирже должна помечать любой адрес, входящий в кластер, связанный с риском, а не только прямых контрагентов.
Пример 3: Отмывание через стейблкоин и финансирование терроризма (151 адрес в чёрном списке)
Финансирование терроризма через криптовалюту следует схожей технической схеме с коммерческим отмыванием денег, однако ставки здесь иные. Заморозка активов, связанная с финансированием терроризма, влечёт усиленный регуляторный контроль и может инициировать более широкие проверки на уровне платформы.
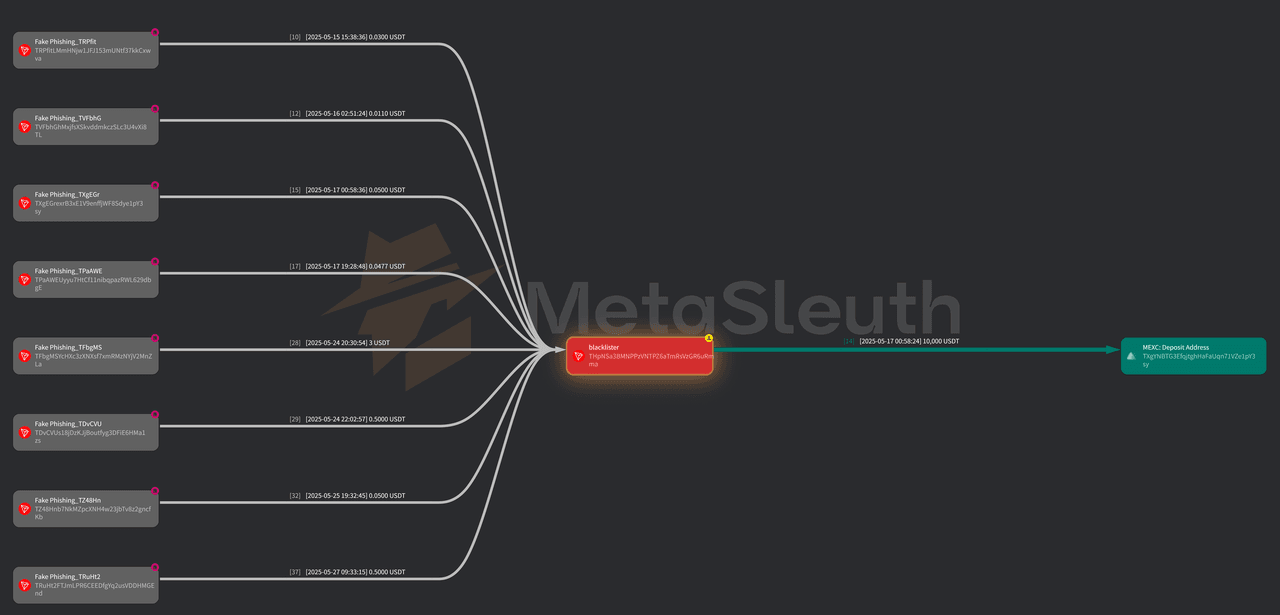
Анализ BlockSec внесения в чёрный список USDT за период с 13 по 30 июня 2025 года показал:
-
151 адрес в чёрном списке заморожен на общую сумму примерно 86,34 миллиона долларов.
-
90% адресов из чёрного списка находились в сети Tron.
-
В качестве источников депозитов выше по цепочке фигурировали Binance (20 адресов), OKX (7) и MEXC (7).
-
Среди замороженных оказались кошельки, связанные с ХАМАС.
(BlockSec, анализ финансирования терроризма через USDT)
Обновление FATF по виртуальным активам за 2025 год специально отмечает значительный рост мошенничества с виртуальными активами и его связь с финансированием терроризма. Обновлённые руководящие принципы FATF обязывают поставщиков услуг виртуальных активов (VASP) проводить проверку как на предмет санкционного воздействия, так и на признаки финансирования терроризма, а не только на коммерческие схемы мошенничества.
Для платформ, работающих с USDT в масштабе, руководство OFAC по адресам цифровой валюты уточняет, что проведение транзакций с адресом из чёрного списка, даже косвенно, может представлять собой нарушение санкций по законодательству США.
Что раскрывает этот случай: данные о биржах выше по цепочке особенно важны. Двадцать из 151 адреса из чёрного списка ранее взаимодействовали с Binance. По семь адресов ранее взаимодействовали с OKX и MEXC. Это не означает, что указанные биржи были соучастниками. Это означает, что адреса из чёрного списка имели историю депозитов на крупных платформах. Это подчёркивает важность непрерывного мониторинга, а не только проверки при первичном подключении.
Для связанной операционной проверки USDT Freeze Checker от BlockSec позволяет специалистам по комплаенсу проверить, был ли адрес USDT в сети Tron или Ethereum заморожен компанией Tether, что непосредственно касается типа внесения в чёрный список, показанного в примере 3.
Что эти примеры означают для вашей платформы
Три случая. Три различных механизма отмывания. Одна общая черта: в каждом случае остались доказательства в сети, которые могли бы обнаружить специализированные инструменты.
| Случай | Сумма | Основной метод | Стадия отмывания | Метод обнаружения | Вывод для комплаенса |
|---|---|---|---|---|---|
| Сеть Tornado Cash | ~$30 млн отслежено (анализ MetaSleuth) | Депозиты в миксере, наслоение через несколько бирж | Наслоение | Проверка контакта с миксером до внесения депозита | Без проверки до депозита средства, связанные с миксером, попадают на платформу и создают риск ареста активов |
| Атака на мост LI.FI | Не раскрывается | 32 адреса, цепочка из 20 переходов, кросс-чейн | Наслоение | Кросс-чейн трассировка с большой глубиной переходов | Пакетная проверка упускает полный путь наслоения; для его восстановления необходима кросс-чейн трассировка в режиме реального времени |
| Финансирование терроризма через USDT | 151 адрес в чёрном списке (июнь 2025) | USDT в сети Tron, депозиты на биржах | Размещение | Мониторинг чёрного списка + анализ бирж выше по цепочке | Обработка средств с адресов из чёрного списка выше по цепочке создаёт санкционный риск вне зависимости от числа переходов |
О том, как комплаенс AML работает на практике для бирж и VASP, см. Комплаенс AML для криптовалют.
Часто задаваемые вопросы
В: Если криптоплатформа неосознанно обработала отмытые средства, которые были впоследствии идентифицированы, какова юридическая ответственность платформы?
Ответственность платформы зависит от того, имелась ли у неё функционирующая программа AML на момент проведения транзакции. Согласно руководству FinCEN, платформы, поддерживавшие разумные процедуры проверки и при необходимости подававшие отчёты о подозрительной деятельности (SAR), могут претендовать на защитную оговорку. Платформам, не имевшим средств контроля AML, грозят гражданско-правовые денежные санкции, которые FinCEN применял в размерах от 1 миллиона до более чем 100 миллионов долларов в последних правоприменительных действиях. Ретроактивное устранение нарушений не снимает прошлой ответственности.
В: Уведомляет ли подача отчёта о подозрительной деятельности (SAR) лицо или организацию, о которых сообщается?
Нет. В соответствии с 31 U.S.C. § 5318(g)(2) финансовым учреждениям прямо запрещено раскрывать субъекту SAR факт подачи отчёта. Нарушение этого требования конфиденциальности само по себе является федеральным преступлением. Субъект не имеет законного права знать, что о нём сообщили, а учреждение не может подтверждать или опровергать существование SAR по запросу.
В: Позволяет ли использование чередующихся одноразовых адресов кошельков надёжно уклониться от проверки комплаенса в сети?
Нет — от анализа на основе кластеров. Системы аналитики блокчейна группируют адреса по общим паттернам транзакций: общие входящие транзакции, временны́е корреляции и повторное использование адресов для депозитов. Даже если злоумышленник чередует сотни вновь созданных адресов, поведенческая кластеризация может связать эти адреса с известным субъектом или кластером риска. Именно таким образом 32 адреса-получателя из атаки на LI.FI были нанесены на карту в течение нескольких часов после эксплойта, несмотря на то что каждый адрес был вновь создан и использован только один раз.
→ Закажите демонстрацию Phalcon Compliance и наблюдайте, как эти три схемы отмывания помечаются до расчёта — Заказать демонстрацию