Um oficial de compliance em uma exchange dos EUA abre a carta do examinador. As constatações se repetem a cada ciclo. O monitoramento foi executado apenas no onboarding. Os relatórios de transações suspeitas foram apresentados com atraso. A renovação da licença travou em lacunas de registro. O compliance de AML para uma exchange de criptomoedas não é uma única tarefa. É um conjunto de cinco obrigações que um provedor de serviços de ativos virtuais, ou VASP, deve executar continuamente. Deixar de cumprir qualquer camada coloca a licença, os parceiros bancários, ou ambos, sob pressão.
O que o Compliance de AML Significa para uma Exchange de Criptomoedas
O compliance de AML para uma exchange de criptomoedas é o conjunto de obrigações de combate à lavagem de dinheiro e ao financiamento do terrorismo que um VASP deve cumprir para operar legalmente. As obrigações são definidas pelas Recomendações do FATF para ativos virtuais e, nos Estados Unidos, pelas regras de empresas de serviços monetários do FinCEN. A exchange é responsável por todas as cinco camadas, não apenas pela verificação do cliente no onboarding.
VASP é o rótulo regulatório para qualquer entidade que troca, transfere ou custodia ativos virtuais para clientes. Uma exchange assume esse rótulo no momento em que lista um par de tokens. Seus deveres de AML não são uma cópia do programa de um banco. Eles se sobrepõem a endereços e transações on-chain que se movem em segundos, entre cadeias, e frequentemente por meio de mixers.
Essa velocidade muda a natureza do trabalho. Um banco verifica um pagamento em relação a uma lista de nomes e a um banco de dados de contrapartes. Uma exchange verifica um depósito que pode ter passado por um mixer três saltos a montante, e a exposição só aparece quando o caminho dos fundos é rastreado. O arquivo do cliente não carrega esse sinal. A cadeia carrega. É por isso que uma das cinco obrigações, o monitoramento de transações, não tem equivalente do lado bancário na mesma velocidade e precisa ler a própria cadeia.
Este artigo define a estrutura e permanece no "o quê". O guia operacional prático, o fluxo de trabalho de triagem e a exportação de relatórios estão em um guia de implementação separado. Para o padrão global que define o rótulo VASP e suas obrigações, veja a orientação do FATF sobre ativos virtuais.
As Cinco Obrigações Centrais do VASP Detalhadas
A estrutura tem cinco obrigações. Cada uma corresponde a uma Recomendação do FATF e, para exchanges dos EUA, a uma regra do FinCEN. Um programa de compliance que cobre apenas algumas delas reprova na auditoria. As duas primeiras e a última são infraestrutura tradicional de compliance. As duas do meio são onde os dados on-chain fazem o trabalho pesado.
1. Registro e licenciamento. Antes de atender clientes, uma exchange deve se registrar junto à sua autoridade competente. Nos Estados Unidos, isso significa se registrar como uma empresa de serviços monetários junto ao FinCEN e possuir licenças estaduais de transmissor de dinheiro. O regime MiCA da UE e a BitLicense de Nova York adicionam suas próprias etapas de autorização. Operar sem registro é, por si só, uma violação, separada de qualquer falha de AML posterior. O GENIUS Act (Lei Pública 119-27), sancionado em julho de 2025 e com efeito a partir de janeiro de 2027, pendente de regulamentação do FinCEN, traz os emissores de stablecoins de pagamento para dentro do Bank Secrecy Act, de modo que exchanges que lidam com fluxos de stablecoins agora se encontram dentro do mesmo perímetro de AML que os próprios emissores.
2. Due diligence do cliente. A exchange deve identificar seus clientes, avaliar seu risco e aplicar due diligence reforçada a relacionamentos de maior risco. A verificação de identidade está dentro desse pilar. Ela confirma quem o cliente afirma ser. Ela não vê a transação. Um cliente pode passar pelo onboarding e ainda assim enviar um depósito cujos fundos se originaram em um mixer, porque identidade e fluxo de fundos são objetos diferentes.
3. Monitoramento de transações. A exchange deve monitorar a atividade contínua em busca de padrões suspeitos. Em cripto, isso significa examinar os endereços com os quais ela interage e as transações que tocam suas carteiras, não apenas o arquivo do cliente. O risco muda depois do onboarding, então o monitoramento deve ser contínuo e em tempo real. Um endereço aprovado na segunda-feira pode ser vinculado a atividade ilícita até quinta-feira, e um depósito de sexta-feira pode carregar fundos que estavam limpos três saltos atrás e contaminados na origem.
4. Relatório de transações suspeitas. Quando o monitoramento sinaliza uma atividade que se assemelha a lavagem de dinheiro ou financiamento do terrorismo, a exchange deve apresentar um relatório. Nos Estados Unidos, essa apresentação é um relatório de atividade suspeita. Outras jurisdições o chamam de relatório de transação suspeita. Nos Estados Unidos, o prazo de apresentação do SAR é de 30 dias corridos a partir da detecção inicial (até 60 dias se o suspeito for não identificado). Outras jurisdições operam com prazos mais rígidos — Hong Kong exige a apresentação dentro de 24 horas. O relatório deve conter evidências suficientes para satisfazer um examinador.
5. Manutenção de registros. A exchange deve reter os registros que comprovam que ela cumpriu as quatro primeiras obrigações. Sob o Bank Secrecy Act dos EUA, isso significa manter arquivos de CDD, logs de monitoramento e relatórios apresentados por cinco anos. Os examinadores tratam registros ausentes como um controle ausente. O período de retenção sobrevive ao relacionamento com o cliente, então os logs devem ser auditáveis muito tempo depois de a carteira ter sido encerrada.
| # | Obrigação do VASP | Base Regulatória | Cobertura de Monitoramento On-Chain |
|---|---|---|---|
| 1 | Registro e licenciamento | FinCEN MSB (31 CFR Ch. X), MTL estadual, MiCA da UE, BitLicense de NY | Instituição (assessoria jurídica) |
| 2 | Due diligence do cliente (identidade) | FATF Rec 10 (CDD) | Instituição (fornecedor de CDD) |
| 3 | Monitoramento de transações | FATF Rec 10 (CDD contínua) + Rec 15 (RBA para VASPs) + Rec 20 (STR) | Phalcon Compliance: KYA + KYT |
| 4 | Relatório de transações suspeitas | FinCEN SAR / STR | Phalcon Compliance: exportação de STR em várias jurisdições-chave |
| 5 | Manutenção de registros | Retenção de 5 anos do BSA | O log de triagem do Phalcon Compliance alimenta esse processo |
As cinco obrigações são a visão do VASP. Elas descrevem o que a exchange deve fazer. Elas diferem dos pilares internos de um programa de AML, que abrangem políticas, um oficial de compliance designado, treinamento, auditoria independente e o próprio programa de CDD. Essa visão do programa é uma questão separada para uma leitura separada. Aqui, o foco permanece nas obrigações que a exchange deve cumprir.
Consolidando o Pilar de Monitoramento de Transações
Das cinco obrigações, o monitoramento de transações e o relatório de transações suspeitas são as duas que dependem de dados on-chain que uma exchange não consegue ler com ferramentas bancárias. O Phalcon Compliance cobre esses dois pilares com KYA e KYT. Ele não fornece verificação de identidade de CDD, orientação sobre registro ou licenciamento, ou infraestrutura de manutenção de registros. O escopo é a camada de monitoramento e triagem.
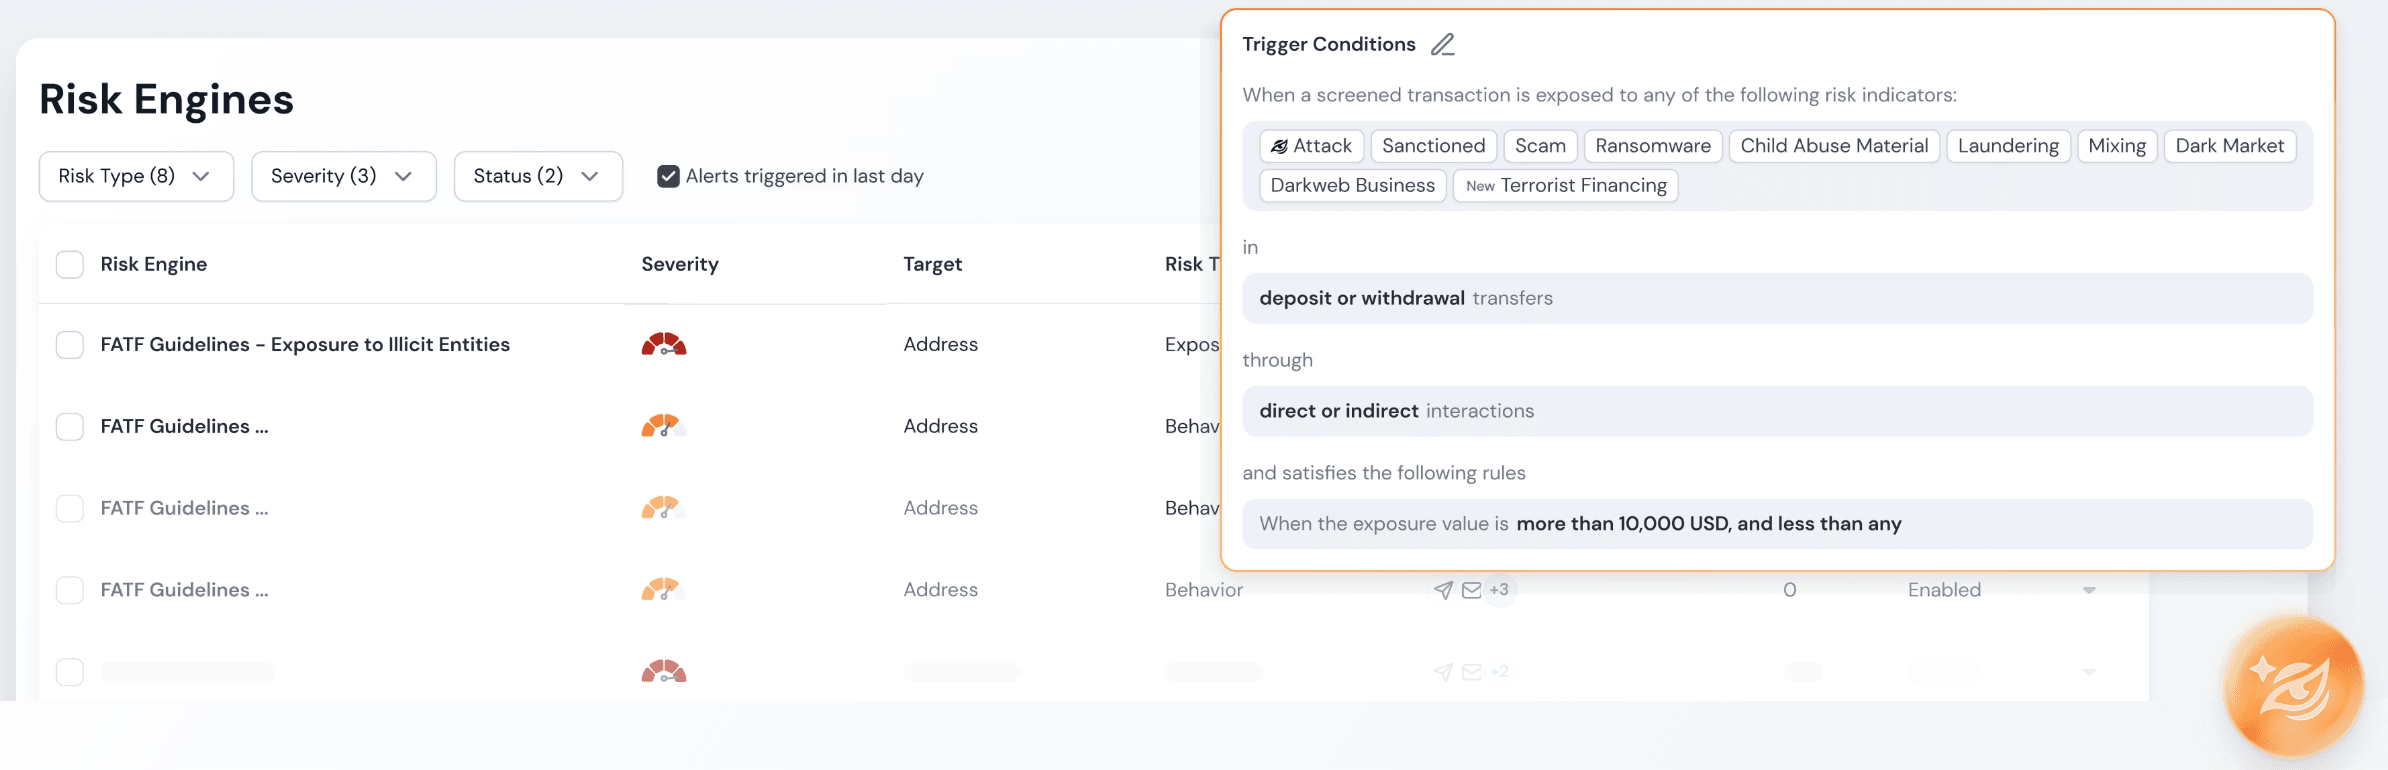
KYA, ou Know Your Address, examina um endereço de carteira em busca de risco de AML e CFT usando um banco de dados de endereços rotulados e o grafo de interações ao redor dele. KYT, ou Know Your Transaction, examina cada transferência de token dentro de uma transação, rastreia o caminho dos fundos na direção de depósito ou saque, e atribui um nível de risco. Juntos, eles respondem a duas perguntas diferentes. O KYA responde o que o endereço é. O KYT responde o que a transação faz.
O mecanismo de risco por trás das duas triagens usa 17 indicadores de risco, de Sancionado e Financiamento do Terrorismo a Mixing, Ransomware e Jurisdição na Lista Cinza do FATF. Todo endereço ou transferência examinado é enquadrado em um dos cinco níveis de risco, de Crítico, passando por Alto, Médio e Baixo, até Sem Risco. Os níveis são configuráveis, de modo que uma equipe mapeia cada nível para sua própria política interna e apetite de risco. Mecanismos padrão baseados nas orientações do FATF já vêm prontos para uso e podem ser editados para corresponder à abordagem baseada em risco da exchange.
Quando uma triagem sinaliza uma transferência, um alerta dispara pelos canais escolhidos pela equipe. O analista confirma a exposição e exporta um relatório de transação suspeita para essa transferência, com a direção de depósito ou saque especificada no momento da triagem. Esse relatório está alinhado com as principais jurisdições regulatórias e pode ser exportado por meio de um modelo específico da região para apresentação direta. O STR exportado é a evidência do pilar de relatório. O log de triagem alimenta o pilar de manutenção de registros. Uma única ferramenta atende a duas obrigações.
Os três pilares que a BlockSec não cobre são infraestrutura tradicional de compliance. Uma exchange obtém o registro por meio de assessoria jurídica, a verificação de identidade por meio de um fornecedor de CDD, e a retenção de registros por meio de um sistema de registros. Os pilares de monitoramento e relatório são onde ferramentas nativas on-chain conquistam seu lugar, porque os dados sobre os quais esses pilares precisam agir vivem na cadeia. Para o guia operacional de como o KYT funciona ao longo do ciclo de vida de transações de uma exchange, veja o guia KYT Compliance.
Do Framework à Ação
Uma definição é o ponto de entrada, não o destino. Depois que uma equipe de compliance consegue nomear as cinco obrigações do VASP, o próximo passo é executá-las. Dois caminhos ajudam. Para ler a estrutura completa de compliance de AML e a plataforma por trás do pilar de monitoramento, visite Phalcon Compliance. Para passar da definição à implementação em uma exchange, siga o guia de implementação de compliance de KYT para exchanges de criptomoedas.
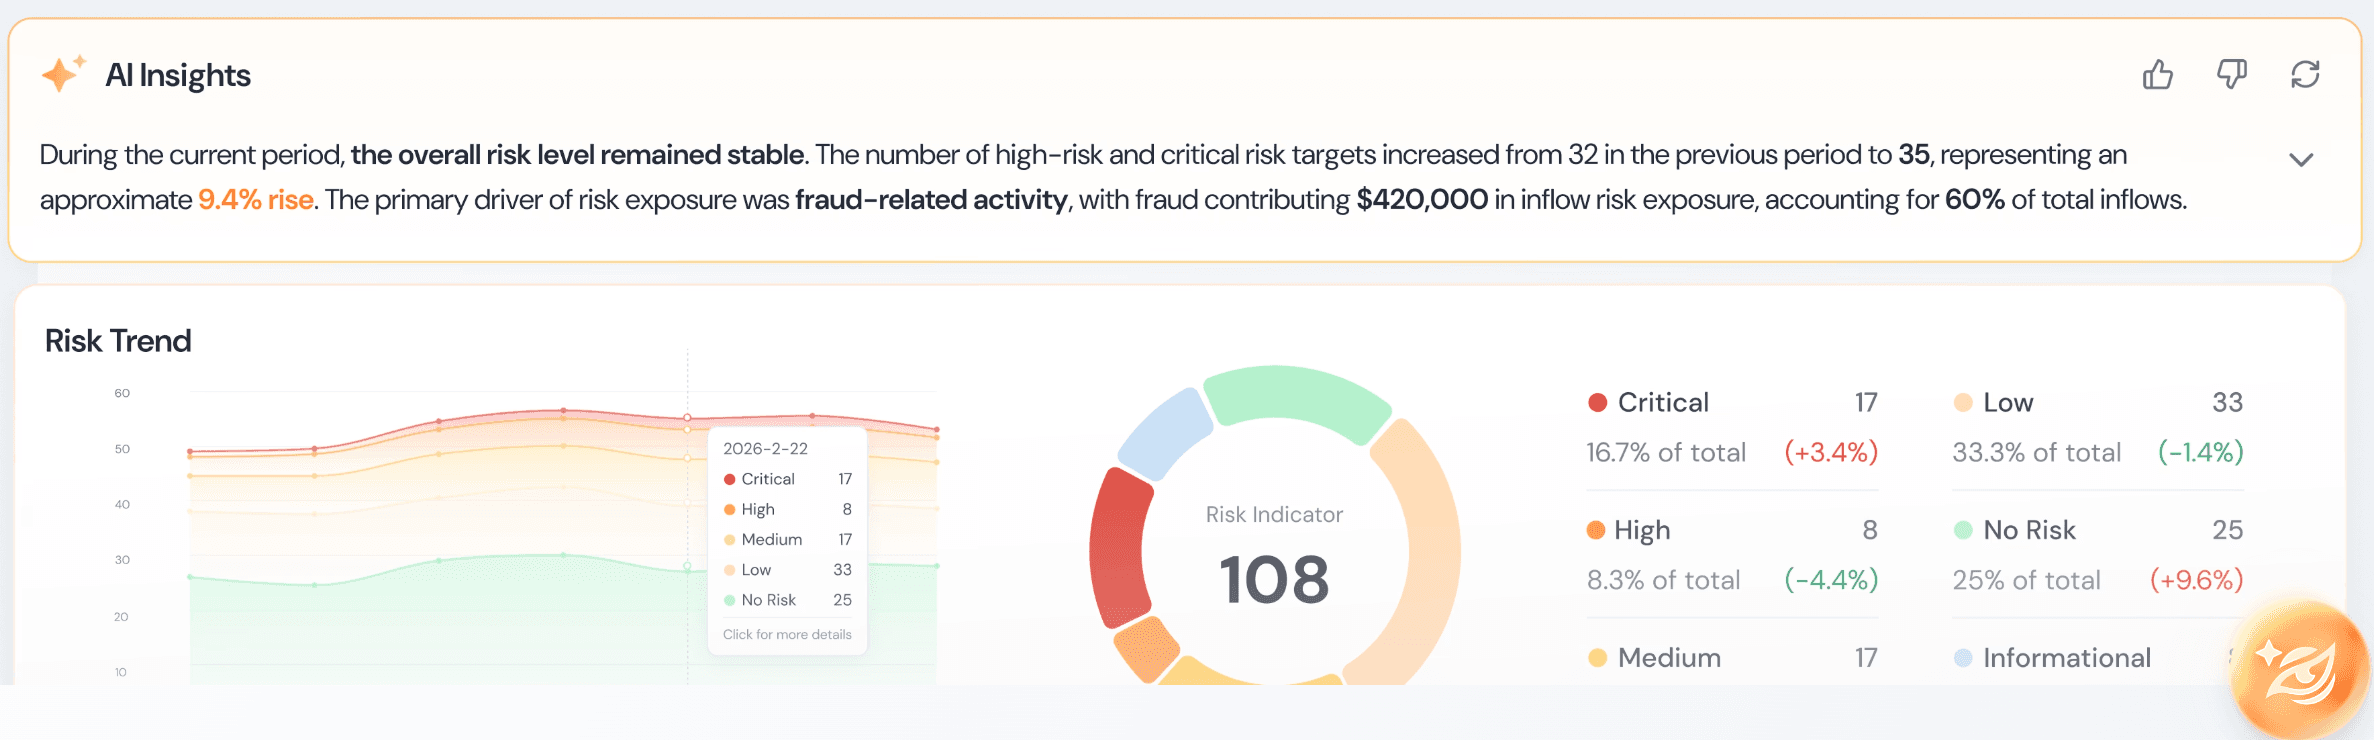
Exchanges norte-americanas devem priorizar a camada de registro no FinCEN MSB e de licença estadual de transmissor de dinheiro em primeiro lugar, já que operar sem ela é uma violação isolada. Os pilares de monitoramento e relatório vêm em seguida, e são eles que escalam com o volume on-chain.
Perguntas Frequentes
O que é compliance de AML para uma exchange de criptomoedas? É o conjunto de cinco obrigações do VASP que uma exchange deve executar continuamente: registro e licenciamento, due diligence do cliente, monitoramento de transações, relatório de transações suspeitas e manutenção de registros.
As cinco obrigações do VASP são as mesmas que os cinco pilares de um programa de AML? Não. As obrigações do VASP são o que a exchange deve fazer. Os pilares do programa de AML são como seu departamento de compliance é construído. Este artigo aborda as obrigações.
O KYC conta como uma obrigação separada? Não. A verificação de identidade é a etapa dentro do pilar de due diligence do cliente. Ela confirma quem é o cliente. Ela não examina a transação.
Quais obrigações o monitoramento on-chain cobre? Monitoramento de transações e relatório de transações suspeitas. A triagem de endereços e transações lê a cadeia, e o STR exportado é o relatório.
Por quanto tempo uma exchange dos EUA deve manter registros de AML? Cinco anos, sob o Bank Secrecy Act. A retenção abrange arquivos de CDD, logs de monitoramento e relatórios apresentados.