고객의 지갑에서 새벽 2시 14분에 결제가 빠져나가 믹서를 거쳐 이틀 전 제재 대상 거래소와 거래한 주소로 흘러들어간다. 모니터링 시스템이 이를 플래그로 표시한다. SAR, 즉 Suspicious Activity Report(의심거래보고서)는 금융기관이 자금세탁이나 사기 가능성에 대해 규제 당국에 보고하는 의심스러운 거래를 플래그로 표시한다.
이 약어는 정의하기는 쉽지만 실제로는 오용되기 쉽다. 신규 거래 모니터링 분석가가 마주하는 질문은 그 뒤에 이어지는 순서다. 무엇이 보고를 촉발하는지, 누가 이를 제출할 의무를 지는지, 그리고 컴플라이언스 팀의 책임이 어디에서 끝나는지이다. 이 제출 작업은 독립적으로 이루어지는 것이 아니라 crypto transaction monitoring 워크플로우 안에 자리한다.
SAR의 정의
SAR은 의심스러운 거래를 금융정보분석기구(financial intelligence unit)에 플래그로 표시하는 의무적 제출 서류이며, 그 법적 효력은 거래의 규모가 아니라 제출 의무 자체에서 나온다. FinCEN은 이 보고서를 해당 거래가 자금세탁, 사기, 또는 테러자금조달과 관련될 수 있음을 규제 당국에 알리는 기관의 신호로 취급한다.
"의심스러운(suspicious)"이라는 표현은 검토 후 기관이 내린 판단을 가리키는 것이지, 입증된 범죄를 의미하지 않는다. 보고서는 거래가 고객의 프로필에 맞지 않기 때문에 제출된다. "활동(activity)"은 단일 이체 또는 여러 건에 걸친 패턴을 모두 포함한다. 이 의무는 기관에 있으며, 미국에서는 이 의무가 은행비밀법(Bank Secrecy Act)에서 비롯된다.
FinCEN은 자금세탁을 범죄 수익을 합법적으로 보이게 위장하는 과정으로 정의한다. 같은 의무가 가상자산서비스제공자(virtual asset service provider)에도 확장되며, 이 경우 "활동"은 고객의 서류 흔적이 아니라 주소의 거래 이력을 의미한다.
SAR 대 STR: 같은 보고서, 다른 관할권
FinCEN이 SAR이라고 부르는 이 보고서는 홍콩과 싱가포르에서는 다른 이름으로 통용되며, 그곳에서는 STR, 즉 Suspicious Transaction Report(의심거래보고서)라고 불린다. SAR은 홍콩과 싱가포르의 STR과 동일하며, 각각 동일한 보고 목적을 위해 세부적인 거래, 주소, 거래상대방 데이터를 포착한다.
두 용어는 동일한 수단을 설명한다. 미국은 고객의 행위 전반에 대해 더 넓은 그물을 던지는 반면, 홍콩과 싱가포르는 촉발 요건을 특정 이체에 고정한다. 차이는 촉발 요건 자체에 있으며, 보고 의무와 보고서의 목적은 동일하다.
| 구분 | 미국 | 홍콩 & 싱가포르 |
|---|---|---|
| 보고서 명칭 | SAR | STR |
| 수신 기관 | FinCEN | 국가 금융정보분석기구 |
| 촉발 요건 | 자금세탁이나 사기를 시사할 수 있는 활동 | 비정상적이거나 정당화할 수 없어 보이는 거래 |
두 체제 뒤에 있는 국제 표준은 Financial Action Task Force에서 나오며, 이 기구의 권고사항이 SAR과 STR이 각각 이행하는 의무를 설정한다. Phalcon Compliance는 SAR이든 STR이든 동일한 근거 자료 기반의 초안을 내보낸다.
SAR은 누가 제출하는가
제출 주체는 기관이지 소프트웨어나 고객이 아니다. SAR 제출은 기관의 책임이므로, 초안 보고서를 생성하는 도구가 있더라도 최종 제출과 법적 책임은 여전히 귀하의 팀에 남는다.
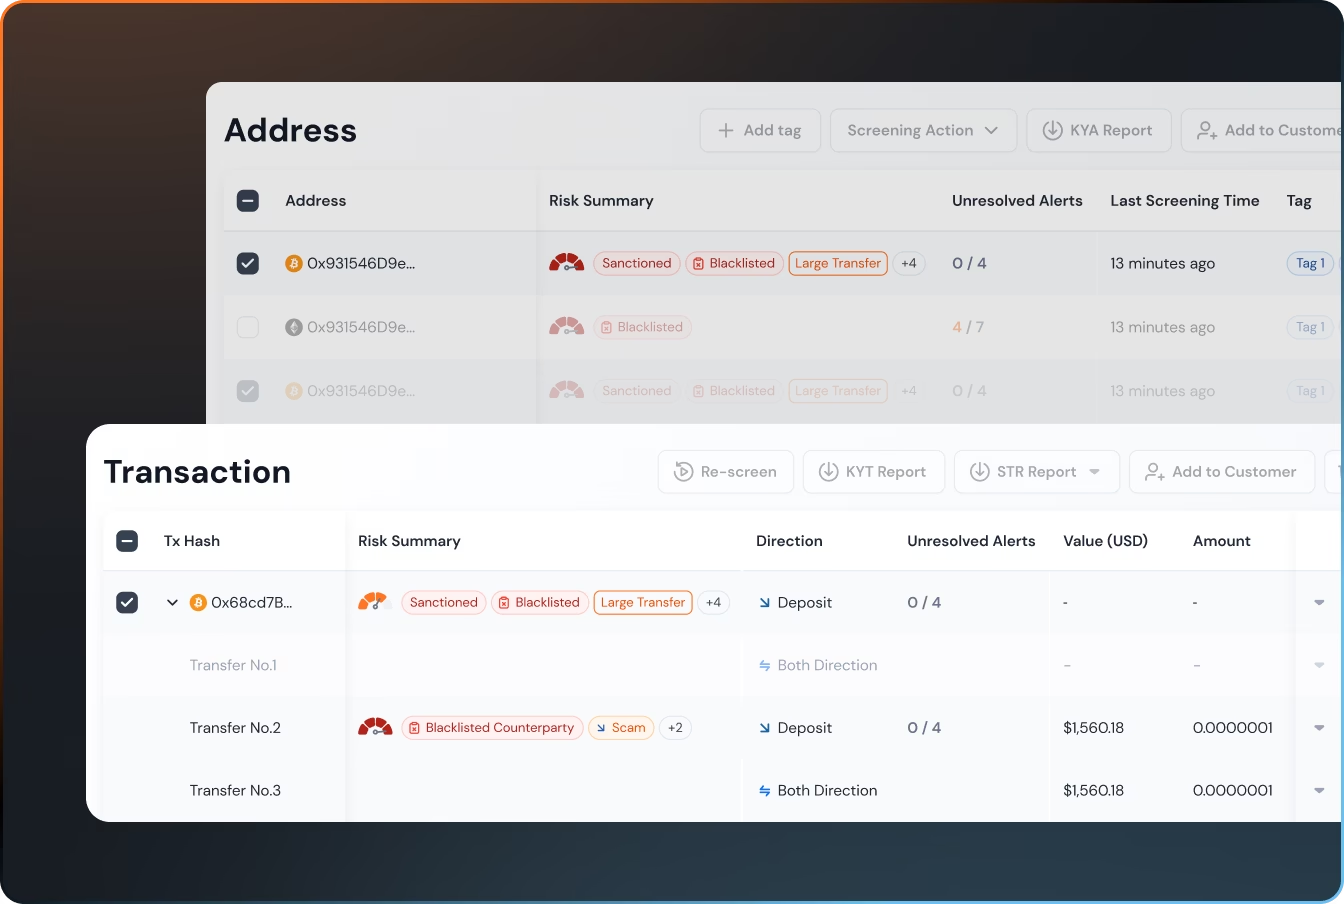
이러한 실질적인 구분은 암호화폐 분야에서 가장 중요하다. 스크리닝 도구는 신호(제재 대상 거래상대방, 믹서 연결, 비정상적인 이체 패턴)를 드러내고, 이러한 신호를 거래 해시, 주소, 타임스탬프와 함께 초안으로 조합할 수 있다. 하지만 도구가 할 수 없는 것은 제출에 대한 법적 의무를 지는 것이다. 검토, 제출 결정, 규제 당국에 대한 제출은 모두 기관에 있다.
이 의무의 적용을 받는 기관은 은행, 자금서비스업체, 증권회사, 그리고 암호화폐의 경우 가상자산서비스제공자에 이른다. 공통점은 사업 모델이 아니라 의무 자체이다. 규제 당국이 보고 기관으로 지정한 모든 주체는 검토 결과 의심스러운 활동이 발견되면 보고서를 제출해야 한다.
BlockSec은 Phalcon Compliance를 그 경계선 중 생성 쪽에 위치시킨다. 이 플랫폼은 규제 당국이 기대하는 세부적인 근거 자료가 포함된 SAR 초안을 내보내고, 고객이 이를 검토하고 제출한다. 단계별 절차는 How to Write a Crypto SAR를 참조하라.
제출에는 기밀 유지 의무도 따른다. 기관은 고객에게 보고서가 제출되었다는 사실을 알릴 수 없으며, 이른바 "정보 유출(tipping off)"이라 불리는 관행 자체가 FATF 권고사항 하에서 위반 행위이다. 고객은 검토가 보고서로 이어졌다는 사실을 결코 알지 못할 수도 있으므로, 누가 어떤 근거로 결정했는지에 대한 기관의 기록은 그 자체로 완결성을 갖춰야 한다.
SAR이 AML 워크플로우에 어떻게 들어맞는가
SAR은 독립된 문서가 아니라 모니터링 체인의 하류 단계이다. 이 체인은 거래가 규칙을 촉발할 때 시작되어, 사람의 검토를 거쳐, 보고서로 끝난다.
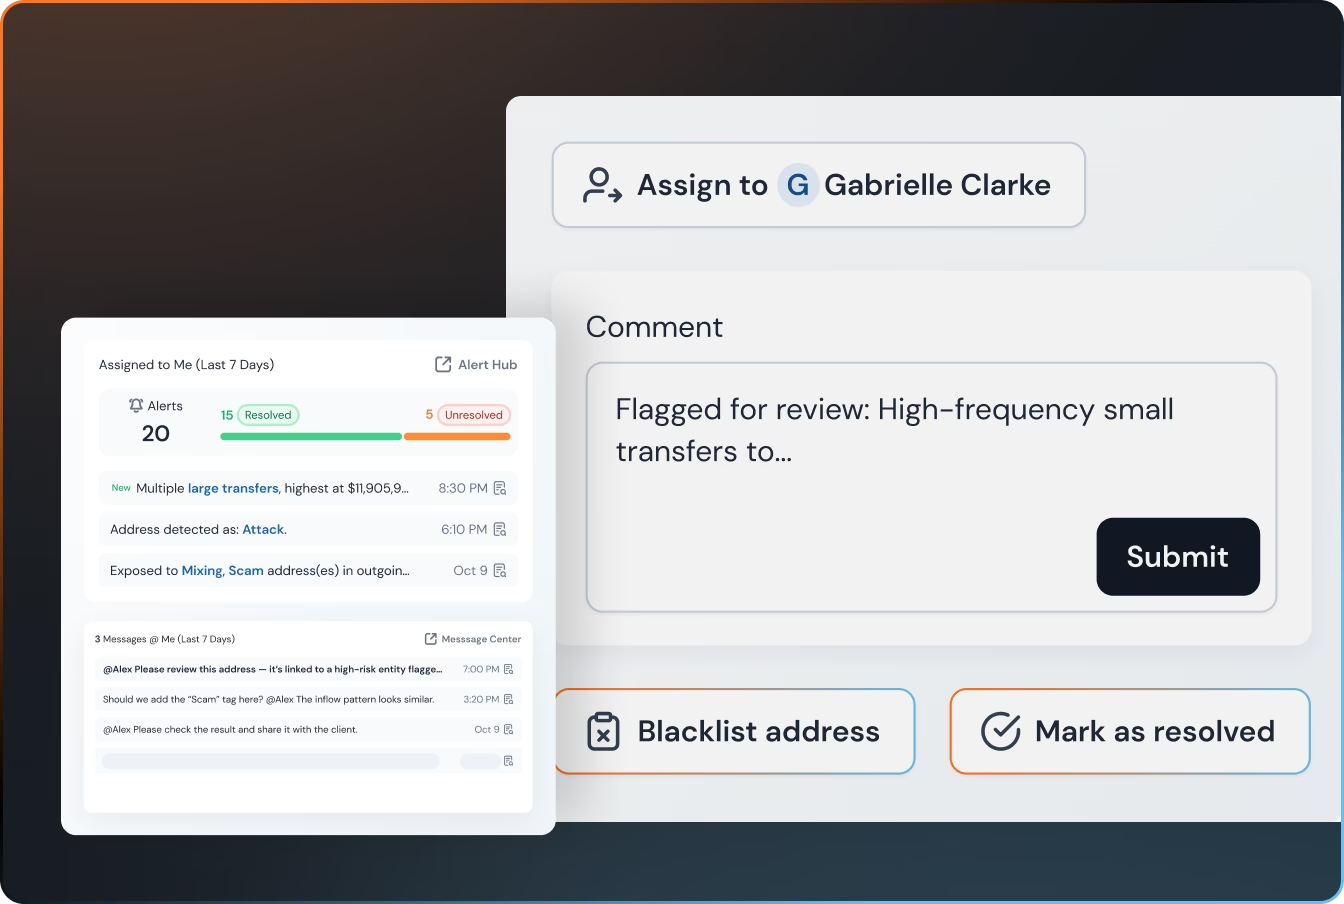
네 단계는 순서대로 진행된다: 모니터링, 알림, 검토, 보고. 거래 모니터링 시스템은 위험 규칙에 따라 주소 활동을 감시한다. 규칙이 발동되면 알림이 생성된다. 컴플라이언스 분석가는 고객의 이력과 도구가 드러낸 증거에 비추어 알림을 검토한다. 검토 결과 의심이 확인되면, 플랫폼이 SAR 초안을 작성하고 기관이 이를 제출한다.
알림에서 검토로 넘어가는 단계가 체인이 가장 자주 끊어지는 지점이다. 알려진 규칙 조정이 다른 시장에 맞춰져 있어 실제로 의심스러운 패턴이 임계값 아래에 머무는 반면, 알고 보면 정상적인 이체에 규칙이 발동되기도 한다. 분석가의 역할은 이 간극을 메우는 것이며, 보고서의 질은 그 검토의 질을 넘지 못한다. 증거(거래상대방 라벨, 믹서 경유, 타이밍)를 드러내는 플랫폼은 맥락 없는 점수 대신 분석가가 판단할 수 있는 구체적인 근거를 제공한다.
전통 금융에서는 증거가 계좌 명세서와 송금 기록에 존재한다. 암호화폐에서는 증거가 거래 그래프, 즉 스크리닝 도구가 하나의 서사로 조합하는 주소, 경유지, 라벨에 존재한다. 스크리닝 계층은 이러한 온체인 증거를 SAR 초안에 반영하여, 고객이 제출하는 보고서가 규제 당국이 기대하는 형식에 맞으면서도 모든 항목이 재추적 가능한 데이터에 근거하도록 한다.
이후 이 보고서는 다음 주기에 반영된다. 규제 당국은 제출된 보고서를 분석하여 패턴을 파악하고, 기관은 그 패턴이 드러내는 바에 맞춰 규칙을 조정한다. 제출은 기관의 내부 신호가 규제 당국의 입력값이 되는 지점이다.
Phalcon Compliance의 데모를 예약하여 알림부터 내보내기 가능한 SAR 초안까지 하나의 플래그된 거래를 따라가 보라. 애초에 알림을 드러내는 위험의 변화에 대해서는 Can a Crypto Wallet Become Risky After Being Clean?을 참조하라.
FAQ: SAR 기본 사항
SAR과 STR은 같은 것인가요?
그렇다. 미국은 이를 Suspicious Activity Report라고 부르고, 홍콩과 싱가포르는 이를 Suspicious Transaction Report라고 부른다. 그 수단과 의무는 동일하다.
"a SAR"이 맞나요, "an SAR"이 맞나요?
표준 형태는 "a SAR"이다. 이 약어는 자음 소리로 시작하는 한 단어처럼 발음되기 때문이다. "an SAR"이라는 표현이 검색과 비공식적인 글쓰기에서 나타나기도 하지만, 가리키는 보고서는 동일하다.
실제로 SAR은 누가 제출하나요?
보고 의무가 있는 기관이 제출한다. 컴플라이언스 도구는 초안을 생성하며, 고객이 이를 검토하고 결정하고 제출한다.
BlockSec이 SAR을 제출하나요?
아니다. 플랫폼은 근거 자료와 함께 SAR 초안을 내보낼 뿐이며, 제출과 컴플라이언스 책임은 고객 팀에 있다.
SAR은 언제 요구되나요?
거래 검토 결과 자금세탁, 사기, 또는 테러자금조달로 보이는 활동이 확인될 때이며, 이는 고정된 금액 기준이 아니라 기관의 판단에 따른다.