A suspicious deposit(의심스러운 입금)가 03:14에 플랫폼 지갑에 도착합니다. 자금은 믹서와 연결된 주소로부터 두 단계(hop)를 거쳐 유입되었습니다. 컴플라이언스 팀에게는 그 가치가 다시 이동하거나, 서브 지갑으로 분산되거나, 체인을 벗어나기 전까지 단 몇 분의 시간밖에 남지 않았습니다. 온보딩 시점의 신원 확인(Identity checks)은 이미 통과된 상태였습니다. 부족했던 것은 거래(transaction) 자체에 대한 심사였습니다. Know Your Transaction, 즉 KYT가 바로 그 심사입니다. KYT는 거래가 플랫폼에 유입되거나 유출되는 순간의 AML 및 CFT 리스크를 평가하여, 컴플라이언스 담당자가 그 좁은 시간창 안에서 조치를 취할 수 있도록 합니다.
크립토에서 KYT가 실제로 의미하는 것
Know Your Transaction은 거래 단위의 AML 및 CFT 리스크 심사입니다. 하나의 거래 내부에 있는 각 토큰 이동을 평가하고, 자금이 어디에서 왔고 어디로 가는지 추적하며, 팀이 조치를 취할 수 있는 리스크 등급을 부여합니다. KYT는 고객이 누구인지를 검증하지 않습니다. 거래가 무엇을 하는지를 검증합니다.
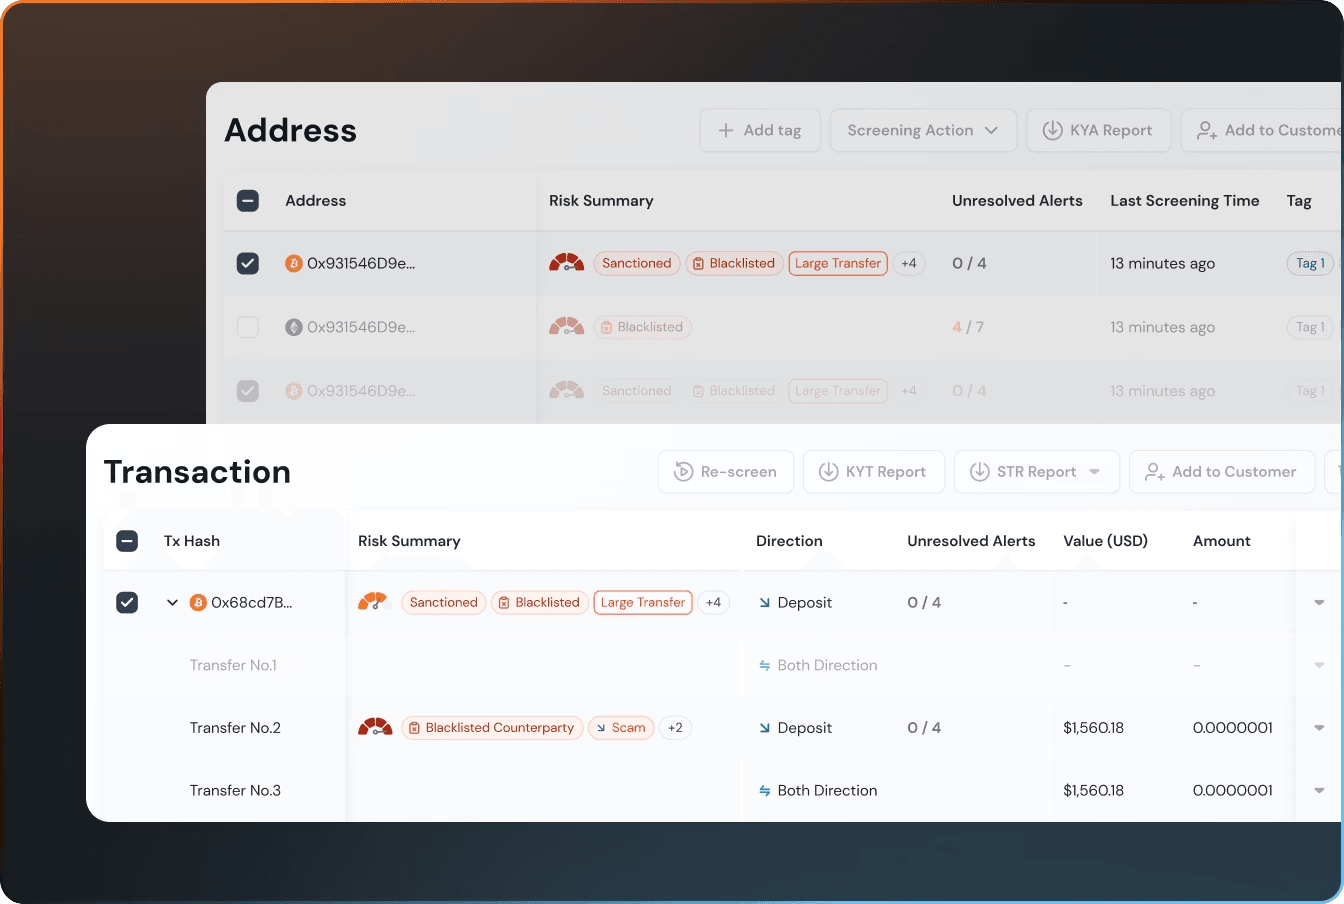
최소 심사 단위는 단일 전송(single transfer)입니다. 하나의 거래는 여러 개의 토큰 전송을 포함할 수 있으며, 각각은 별도로 평가되므로, 여러 전송을 포함한 거래가 오염된 구간을 감춘 채 하나의 평균 점수를 받는 일은 없습니다. 방향(Direction)은 심사가 무엇을 추적할지를 결정합니다. Deposit 방향은 유입을 추적하며 자금을 그 출처까지 거슬러 올라갑니다. Withdrawal 방향은 유출을 추적하며 자금을 목적지까지 따라갑니다. 방향이 지정되지 않은 경우, 기본적으로 두 방향 모두 심사됩니다.
두 가지 리스크 유형이 위협 표면을 다룹니다. Exposure risk(노출 리스크)는 대상이 무엇이며 누구와 상호작용하는지를 묻습니다. 이는 주소나 그 상대방이 Sanctioned, Scam, Mixing과 같은 리스크 라벨을 가지고 있는지, 그리고 자금이 알려진 불법 개체와 직접적으로 또는 간접적으로 연결되어 있는지를 확인합니다. Behavioral risk(행위 리스크)는 자금이 어떻게 움직이는지를 묻습니다. 이는 고액 전송, 고빈도 소액 결제, 중간 주소를 통한 빠른 이동, 스머핑(smurfing)과 같은 의심스러운 흐름 패턴을 포착합니다. 이러한 패턴은 레이어링(layering)의 표준적인 신호입니다.
심사된 모든 전송은 Critical부터 High, Medium, Low, No Risk까지 다섯 가지 리스크 등급 중 하나로 분류됩니다. 각 조직은 자체 정책에 따라 각 등급이 의미하는 바를 정의합니다. Sanctioned와 Terrorist Financing부터 Mixing, FATF Grey List Jurisdiction에 이르는 17개의 리스크 지표가 이러한 등급의 근거가 됩니다. 그 결과물은 단순한 경보가 아니라, 컴플라이언스 팀이 조치로 연결할 수 있는 리스크 점수입니다.
KYT vs KYA vs KYC: 세 가지 심사, 세 가지 대상
크립토를 처음 접하는 컴플라이언스 담당자들은 접두어는 같지만 서로 다른 질문에 답하는 세 가지 심사를 종종 혼동합니다. KYC는 사람을 검증합니다. KYA는 주소를 심사합니다. KYT는 거래를 심사합니다. 각각은 서로 다른 시점에 실행되고, 서로 다른 데이터를 읽으며, 서로 다른 위협을 포착합니다.
| 구분(Dimension) | KYC | KYA | KYT |
|---|---|---|---|
| 대상(Object) | 자연인 또는 법인 | 지갑 주소 | 온체인 거래 (전송 단위) |
| 트리거(Trigger) | 온보딩 또는 정기 검토 | 주소 상호작용 전 또는 후 | 거래 발생 시 (입금 또는 출금) |
| 데이터 출처(Data source) | 신원 문서 및 CDD 파일 | 주소 라벨 및 상호작용 그래프 | 거래 자금 흐름 및 행위 패턴 |
| 탐지되는 위협(Threat detected) | 신원 사기, 사칭 | 제재 대상, 스캠, 또는 믹서 주소 | 레이어링, 빠른 이동, 제재 노출 |
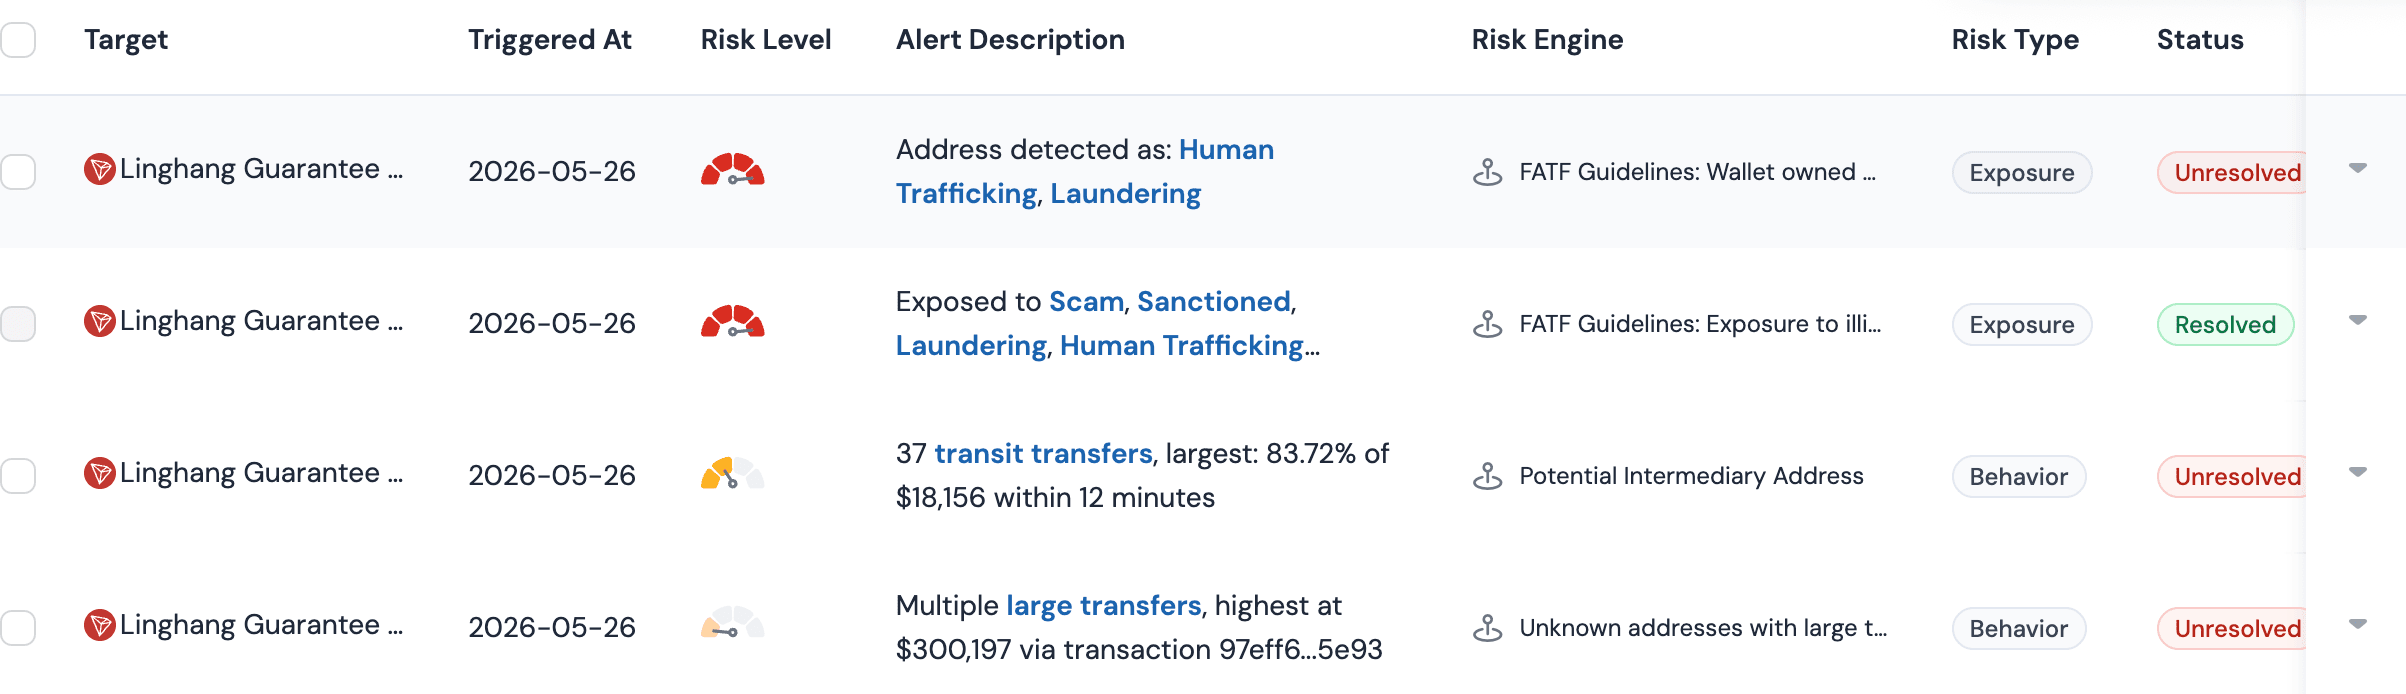
KYC는 고객 실사(customer due diligence) 통제입니다. 고객이 주장하는 신원이 맞는지를 확인합니다. 거래를 보지 않습니다. KYA는 주소 수준의 심사입니다. 라벨과 그 주변의 상호작용 그래프를 이용해 지갑 자체의 리스크를 평가합니다. KYT는 한 단계 더 깊이 들어갑니다. 가치의 실제 이동을 전송 단위로 평가하며, 통제 지점에 중요한 방향으로 자금 경로를 추적합니다.
세 가지는 서로를 대체하는 것이 아니라 보완하는 관계입니다. 플랫폼은 온보딩 시점에 모든 고객을 검증하고도, 세 단계 위에서 믹서로부터 시작된 자금이 포함된 입금을 그대로 처리할 수 있습니다. KYC는 애초에 거래를 보지 않기 때문입니다. 주소 심사와 거래 심사를 함께 사용하면 이러한 간극을 메울 수 있습니다. 주소 측면에 대한 정의적 설명은 Know Your Address (KYA) 가이드를 참고하십시오.
VASP가 KYT를 필요로 하는 이유
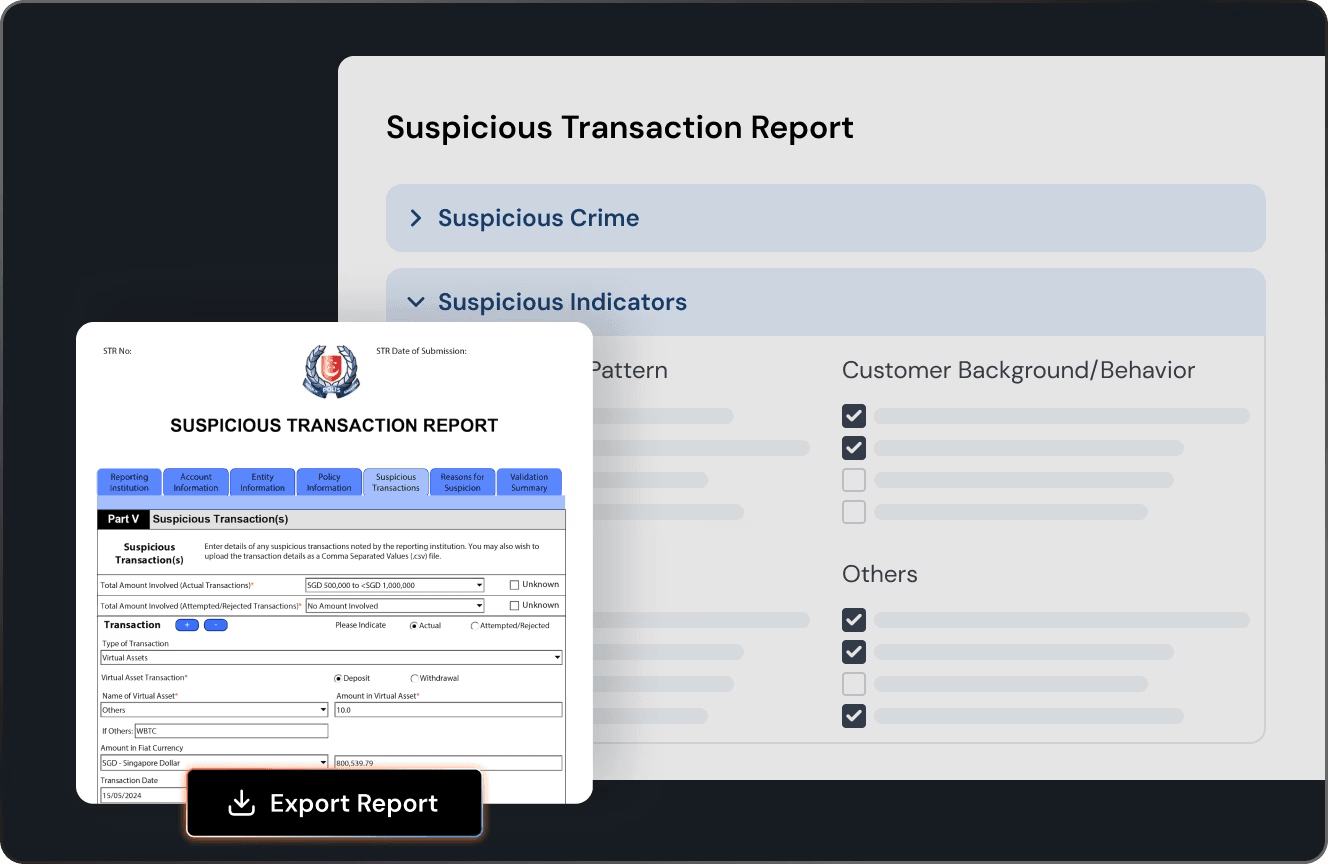
FATF의 위험 기반 접근법(risk-based approach)에 따르면, VASP는 거래를 실시간으로 모니터링하고, 의심스러운 활동을 식별하며, 위험 기반 처분을 적용하고, 감사 가능한 기록을 보관해야 합니다. KYT는 전송 심사부터 내보낸 보고서에 이르기까지, 거래 수준에서 이 네 가지 의무 각각을 충족하는 통제입니다.
이 의무는 일회성이 아니라 지속적인 것입니다. 온보딩 시점에 실행되는 심사는 고객 실사입니다. 심사관들은 지속적인 모니터링이 없는 것을 지적 사항으로 간주합니다. 고객이 온보딩된 이후에도 리스크는 계속 변하기 때문입니다. 월요일에 정상으로 판정된 주소가 목요일에는 불법 활동과 연결될 수 있고, 금요일의 입금이 세 단계 전에는 깨끗했지만 그 출처에서 오염된 자금을 포함할 수도 있습니다.
Phalcon Compliance의 KYT는 이러한 의무들과 직접적으로 매핑됩니다. 전송 단위 심사는 각 토큰 이동을 평가하고, 방향 기반 추적은 유입을 그 출처까지, 또는 유출을 그 목적지까지 따라갑니다. Exposure Risk Engine은 17개의 리스크 지표를 라벨 세트로 사용하여 Participant, Interaction, Blacklist Interaction 규칙을 통해 작동합니다. 거래 측면에서는 Behavioral Risk Engine이 Large-Value Transfers와 Rapid Transit 템플릿을 통해 경고를 발생시켜, 주소 전용 심사로는 놓칠 수 있는 레이어링과 빠른 자금 이동을 포착합니다.
03:14에 도착한 입금을 예로 들어보겠습니다. KYT는 해당 전송을 심사하고 유입을 추적합니다. Interaction Risk 규칙은 두 단계 위에서 자금이 믹서를 거쳤음을 발견합니다. 해당 전송은 High 리스크 등급으로 분류되고, 경보가 발생하며, 팀은 Telegram, 이메일, Slack과 같은 일곱 가지 채널 중 하나를 통해 알림을 받습니다. 분석가는 노출 여부를 확인하고, 심사 시점에 지정된 입금 방향과 함께 해당 전송에 대한 의심스러운 거래 보고서(suspicious transaction report)를 내보냅니다. 이 STR은 주요 규제 관할권과 정합성을 가지며, 직접 신고를 위해 지역별 템플릿을 통해 내보낼 수 있습니다. 이 기록이 바로 컴플라이언스 산출물이며, 블록 자체가 아닙니다.
여기서 정의는 배포와 만납니다. 전송이 단위입니다. 방향이 렌즈입니다. 이중 리스크 엔진이 탐지입니다. 경보와 STR 내보내기가 증거입니다. VASP 모니터링 의무의 규제적 출처는 FATF guidance on virtual assets를 참고하십시오.
KYT를 정의에서 배포로 확장하기
정의는 시작점이지 종착점이 아닙니다. 컴플라이언스 팀이 KYT가 무엇을 심사하는지, 그리고 KYA 및 KYC와 어떻게 다른지를 명확히 정의할 수 있게 되면, 다음 질문은 배포입니다. 이러한 통제들이 실제 거래 생애주기 전반에서 어떻게 작동하는가? 이에 대한 심화 내용은 crypto compliance platform 허브에 있으며, 여기서 KYT 메인 라인은 배포 지점, 크로스체인 추적, 플랫폼 선택을 다룹니다.
→ Phalcon Compliance 데모를 예약하고 KYT가 거래 생애주기 내 모든 전송을 심사하는 모습을 확인해 보십시오: 데모 예약하기
자주 묻는 질문
KYT가 KYC를 대체하나요?
아닙니다. KYC는 온보딩 시점에 고객 신원을 검증합니다. KYT는 거래를 실시간으로 심사합니다. 신원 검증은 자금 흐름을 보지 못하기 때문에, 플랫폼은 서로 다른 계층과 서로 다른 트리거에서 두 가지 모두를 필요로 합니다.
KYT의 최소 심사 단위는 무엇인가요?
단일 전송입니다. 하나의 거래는 여러 개의 토큰 전송을 포함할 수 있으며, 각각은 별도로 평가되므로, 여러 전송을 포함한 거래 내부의 오염된 구간이 평균 점수 뒤에 숨을 수 없습니다.
방향(Direction)은 KYT 심사에 어떤 영향을 미치나요?
방향은 심사가 무엇을 추적할지를 결정합니다. Deposit은 유입을 추적하며 자금을 그 출처까지 거슬러 올라갑니다. Withdrawal은 유출을 추적하며 자금을 목적지까지 따라갑니다. 방향이 지정되지 않으면 기본적으로 양방향 모두 심사됩니다.
KYT는 어떤 리스크 유형을 평가하나요?
두 가지입니다. Exposure risk는 대상이 무엇이며 누구와 상호작용하는지를 Sanctioned, Scam, Mixing과 같은 라벨을 이용해 확인합니다. Behavioral risk는 고액 전송, 고빈도 결제, 빠른 이동과 같은 레이어링 패턴을 포착하여 자금이 어떻게 움직이는지를 확인합니다.
입금이 처리된 이후에 나타나는 리스크도 KYT가 포착할 수 있나요?
KYT는 통제 지점에서 실시간으로 심사를 수행합니다. 이미 심사를 마친 주소에서 나중에 발생하는 리스크에 대해서는, 지속적인 모니터링이 동적 일정에 따라 재실행되며 리스크 등급이 변경되거나 새로운 경보가 발생하면 팀에 알립니다.