一笔可疑的存款于凌晨 03:14 到达平台钱包。这笔资金经由两跳,从一个与混币器有关联的地址转入。合规团队只有几分钟的时间可以采取行动——之后资金就会再次转移、拆分到多个子钱包,或者离开链上。入职时的身份核验早已通过。真正缺失的,是对交易本身的审查。Know Your Transaction,即 KYT,正是这道审查。它在链上交易进入或离开平台的那一刻,评估其反洗钱(AML)和反恐怖融资(CFT)风险,让合规官能够在这个狭窄的时间窗口内采取行动。
KYT 在加密货币中的真正含义
Know Your Transaction 是交易层面的 AML 和 CFT 风险审查。它评估一笔交易中每一笔代币转移,追溯资金的来源与去向,并给出一个团队可以据以采取行动的风险等级。KYT 并不验证客户是谁,它验证的是这笔交易做了什么。
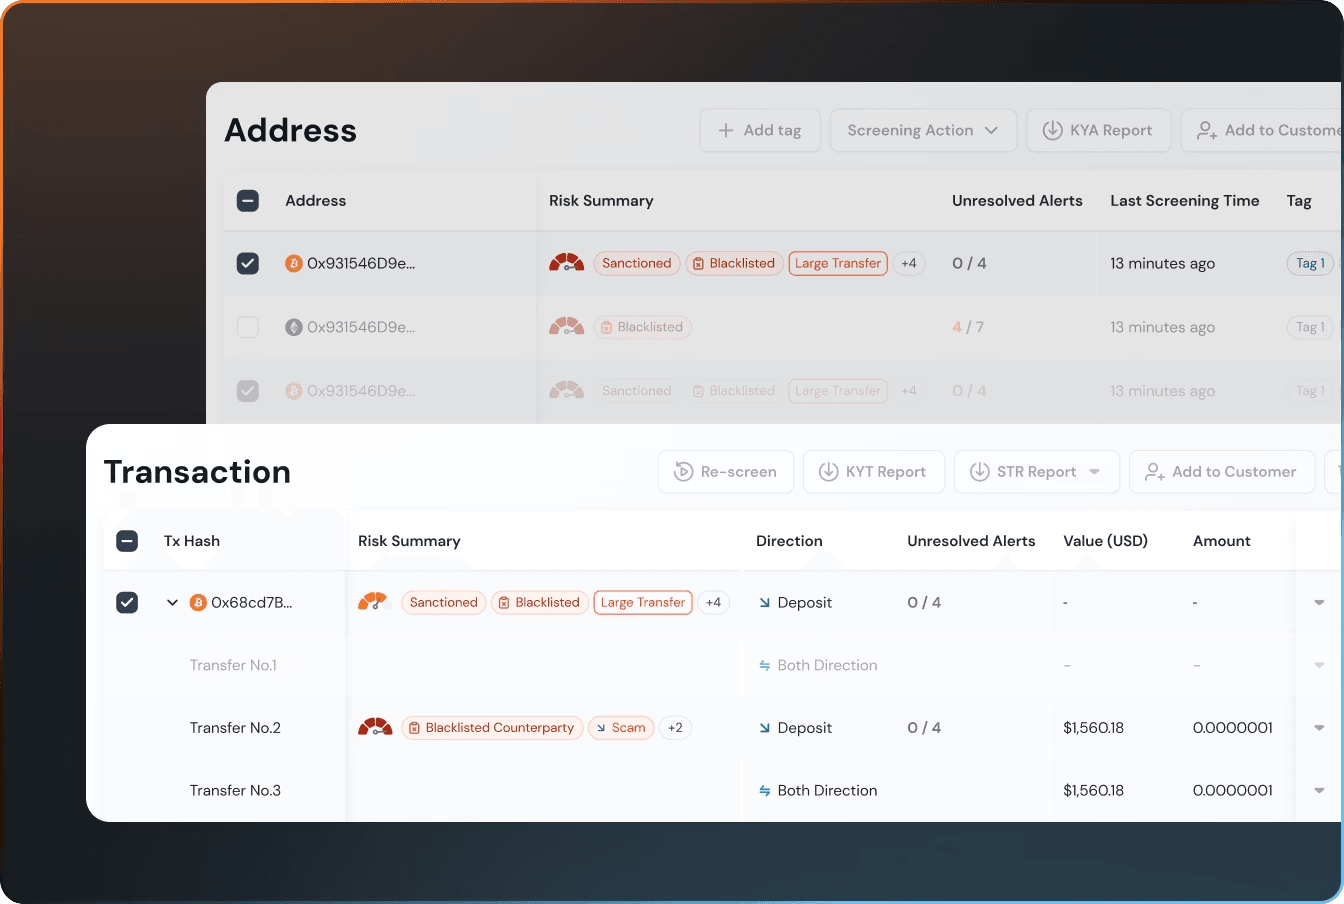
最小的审查单元是单笔转账。一笔交易可能包含多笔代币转移,每一笔都会被单独评估,因此一笔包含多次转移的交易不会被合并为一个平均分数,从而掩盖其中被污染的一段。方向决定了审查所追溯的内容。存款(Deposit)方向追踪资金流入,并回溯资金的来源。取款(Withdrawal)方向追踪资金流出,并顺流追踪资金的去向。若未设置方向,则默认同时审查两者。
两种风险类型覆盖了整个威胁面。敞口风险(Exposure risk)关注的是目标本身是什么,以及它与谁产生交互。它检查一个地址或其对手方是否带有诸如 Sanctioned(被制裁)、Scam(诈骗)或 Mixing(混币)等风险标签,以及资金是否直接或间接地与已知的非法实体相关联。行为风险(Behavioral risk)关注的是资金如何流动。它识别可疑的资金流动模式,例如大额转账、高频小额支付、通过中间地址快速转移,以及“蚂蚁搬家”式拆分转账(smurfing)。这些模式是分层(layering)行为的标准信号。
每一笔被审查的转账都会被归入五个风险等级之一,从 Critical(严重)依次经过 High(高)、Medium(中)、Low(低)到 No Risk(无风险)。每个机构都可以根据自身的政策来定义每个等级所代表的含义。十七项风险指标——从 Sanctioned(制裁)、Terrorist Financing(恐怖融资)到 Mixing(混币)以及 FATF Grey List Jurisdiction(FATF 灰名单司法辖区)——共同构成这些等级的判定依据。最终输出的是一个风险分数,合规团队可以据此触发相应行动,而不仅仅是一个警报。
KYT 与 KYA 与 KYC:三种审查,三种对象
刚接触加密货币的合规官常常会混淆三种共享前缀、但回答不同问题的审查方式。KYC 验证的是人。KYA 审查的是地址。KYT 审查的是交易。三者各自在不同的时刻运行,读取不同的数据,捕捉不同的威胁。
| 维度 | KYC | KYA | KYT |
|---|---|---|---|
| 对象 | 自然人或实体 | 钱包地址 | 链上交易(转账层面) |
| 触发时机 | 入职或定期审查 | 地址交互前或交互后 | 交易发生时(存款或取款) |
| 数据来源 | 身份证件与 CDD 文件 | 地址标签与交互关系图谱 | 交易资金流向与行为模式 |
| 检测的威胁 | 身份欺诈、冒充身份 | 被制裁、诈骗或混币器地址 | 分层、快速转移、制裁敞口 |
KYC 是一项客户尽职调查(customer due diligence)控制措施。它确认客户所声称的身份是否属实,但它无法看到交易本身。KYA 是地址层面的审查。它利用标签及该地址周围的交互关系图谱,评估钱包本身的风险。KYT 则更深入一层。它逐笔评估资金的实际流动,并沿着对该控制点而言最重要的方向,追踪资金路径。
三者是互补关系,而非替代关系。一个平台即使在入职时对每一位客户都进行了验证,仍然可能处理一笔资金三跳之外源自混币器的存款,因为 KYC 从未审视过这笔交易。将地址审查与交易审查结合起来,正好可以弥补这一空白。关于地址侧的定义性说明,请参阅 Know Your Address (KYA) 指南。
为什么虚拟资产服务提供商(VASP)需要 KYT
根据 FATF 的风险为本方法(risk-based approach),VASP 必须实时监控交易、识别可疑活动、采取基于风险的处置措施,并保留可供审计的记录。KYT 正是在交易层面满足这四项义务的控制手段,从转账审查一直延伸到导出的报告。
这项义务是持续性的,而非一次性的。仅在入职时运行一次审查属于客户尽职调查。监管审查人员会将缺乏持续监控视为一项问题,因为风险会在客户完成入职之后发生变化。周一被判定为无风险的地址,可能在周四就被关联到非法活动;而周五发生的一笔存款,其资金可能在三跳之前是干净的,却在源头就已被污染。
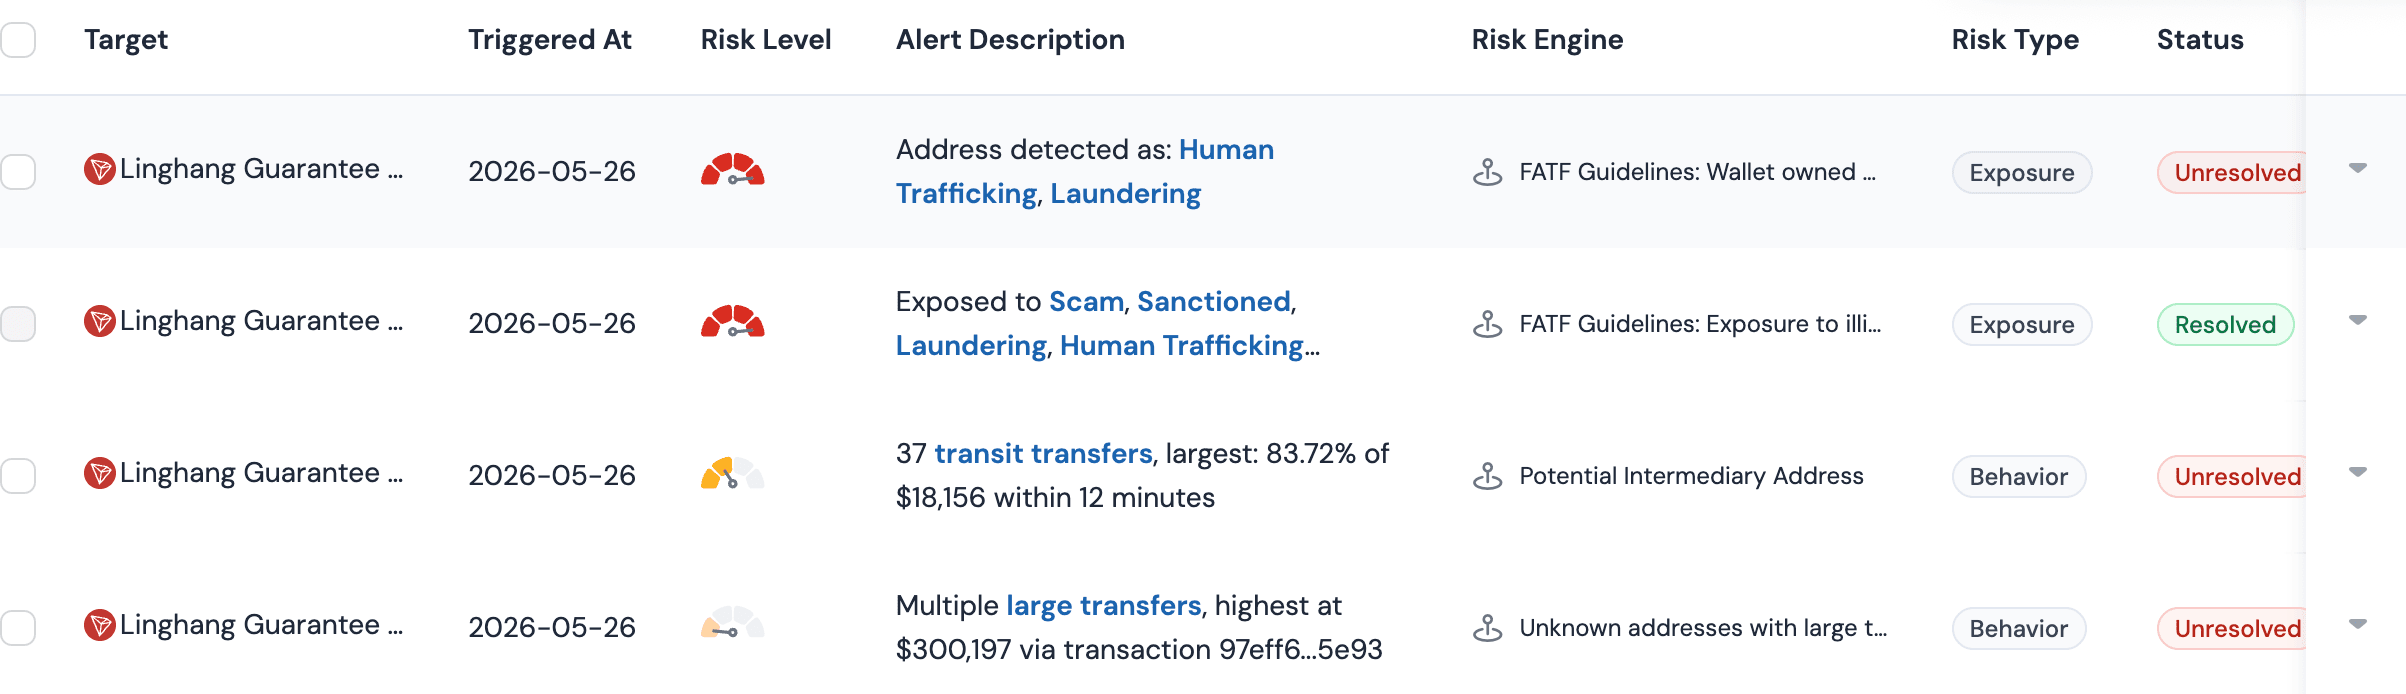
Phalcon Compliance 的 KYT 直接对应这些义务。转账层面的审查评估每一笔代币转移,基于方向的追踪则将资金流入回溯至来源,或将资金流出顺流追踪至目的地。敞口风险引擎(Exposure Risk Engine)通过 Participant(参与方)、Interaction(交互)以及 Blacklist Interaction(黑名单交互)三类规则运作,并以十七项风险指标作为其标签集。在交易层面,行为风险引擎(Behavioral Risk Engine)则会标记 Large-Value Transfers(大额转账)和 Rapid Transit(快速转移)等模板——捕捉仅靠地址审查所无法发现的分层行为和资金快速流动。
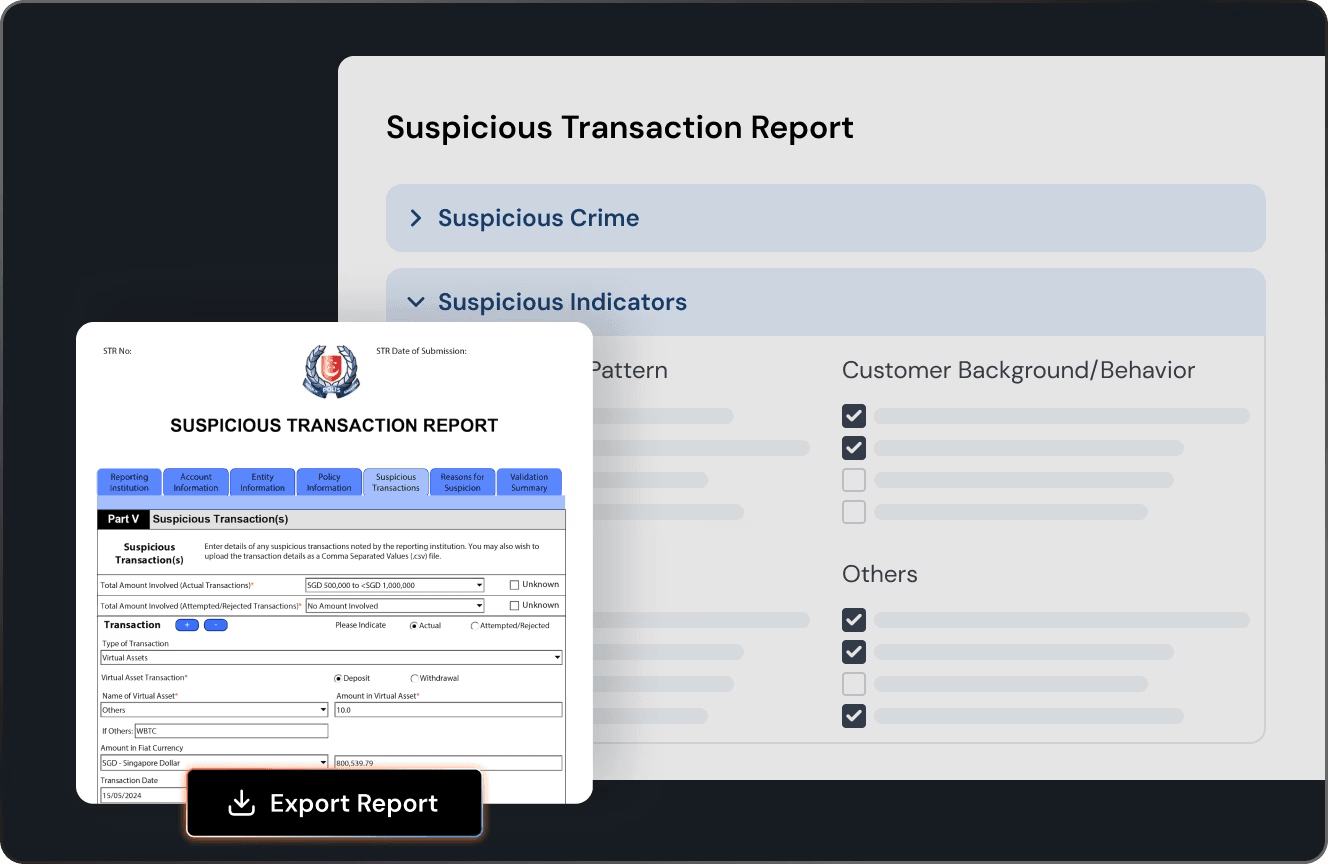
设想一笔凌晨 03:14 到达的存款。KYT 审查该笔转账并追踪资金流入。Interaction Risk(交互风险)规则发现,两跳之前的资金曾经过一个混币器。该笔转账被判定为 High(高)风险等级,触发警报,团队通过 Telegram、邮件或 Slack 等七种渠道之一收到通知。分析人员确认该敞口风险后,针对这笔转账导出一份可疑交易报告(STR),报告中注明了审查时所指定的存款方向。该 STR 符合主要监管辖区的要求,并可以通过特定地区的模板导出,直接用于提交。这份记录才是合规工件,而不是区块本身。
这正是定义与部署交汇之处。转账是审查单元,方向是审查视角,双重风险引擎是检测手段,警报与 STR 导出则是证据。关于 VASP 监控义务的监管来源,请参阅 FATF guidance on virtual assets。
从定义到部署:全面落地 KYT
定义只是起点,而不是终点。一旦合规团队能够清楚说明 KYT 审查的内容,以及它与 KYA、KYC 的区别,下一个问题便是部署——这些控制措施如何在真实的交易生命周期中运行?更深入的内容可以在 crypto compliance platform 中心页面找到,其中的 KYT 主线内容涵盖了部署节点、跨链追踪以及平台选择。
→ 预约一场 Phalcon Compliance 演示,亲眼见证 KYT 如何审查您交易生命周期中的每一笔转账:Book a demo
常见问题
KYT 可以取代 KYC 吗?
不能。KYC 在入职时验证客户身份,KYT 则实时审查交易。平台需要同时具备两者,因为它们作用于不同的层面、由不同的触发条件启动——身份验证无法看到资金流向。
KYT 中的最小审查单元是什么?
单笔转账。一笔交易可能包含多笔代币转移,每一笔都会被单独评估,因此在一笔包含多次转移的交易中,被污染的一段无法藏身于平均分数之后。
方向(Direction)如何影响 KYT 审查?
方向决定了审查所追溯的内容。存款(Deposit)追踪资金流入,并回溯资金的来源;取款(Withdrawal)追踪资金流出,并顺流追踪资金的去向。若未指定方向,则默认同时审查两者。
KYT 评估哪些风险类型?
两种。敞口风险(Exposure risk)检查目标本身是什么、与谁交互,依据的是 Sanctioned(制裁)、Scam(诈骗)、Mixing(混币)等标签。行为风险(Behavioral risk)检查资金如何流动,识别诸如大额转账、高频支付和快速转移等分层模式。
KYT 能否发现存款处理完成之后才出现的风险?
KYT 在控制点实时进行审查。对于已审查地址后续出现的风险,持续监控会按动态计划重新运行审查,并在风险等级发生变化或触发新警报时通知团队。