컴플라이언스 담당자가 검색창에 지갑 주소를 입력하고 결과를 기다립니다. 해당 주소는 지난 분기 배경 조사에서 문제가 없었지만, 그 주소를 둘러싼 거래 상대방 환경은 블록마다 계속 변화합니다. 담당자에게 필요한 것은 또 다른 신원 파일이 아닙니다. 필요한 것은 주소 자체에 대한 리스크 판독이며, 자금이 이동하기 전에 조치를 취할 수 있을 만큼 빠르게 반환되어야 합니다. 암호화폐 주소 리스크 스크리닝이 바로 그 판독입니다. 단일 지갑 주소를 제출하면, 시스템은 레이블이 지정된 주소 데이터베이스와 대조하고, 고정된 리스크 지표 세트와 매칭하여, 팀이 조치를 취할 수 있는 노출 수치와 함께 리스크 수준을 반환합니다.
암호화폐 주소 리스크 스크리닝이 실제로 의미하는 것
암호화폐 주소 리스크 스크리닝은 단일 지갑 주소에 대한 일회성 AML 및 CFT 리스크 평가입니다. 주소를 제출하면 시스템은 활성화된 모든 주소 유형 리스크 엔진에 대해 이를 평가하고, 노출 수치와 함께 리스크 수준을 반환합니다. 스크리닝은 고객이 누구인지 확인하지 않습니다. 이는 쿼리 시점의 스냅샷으로서 주소 자체의 리스크 프로필을 읽어내는 것입니다.
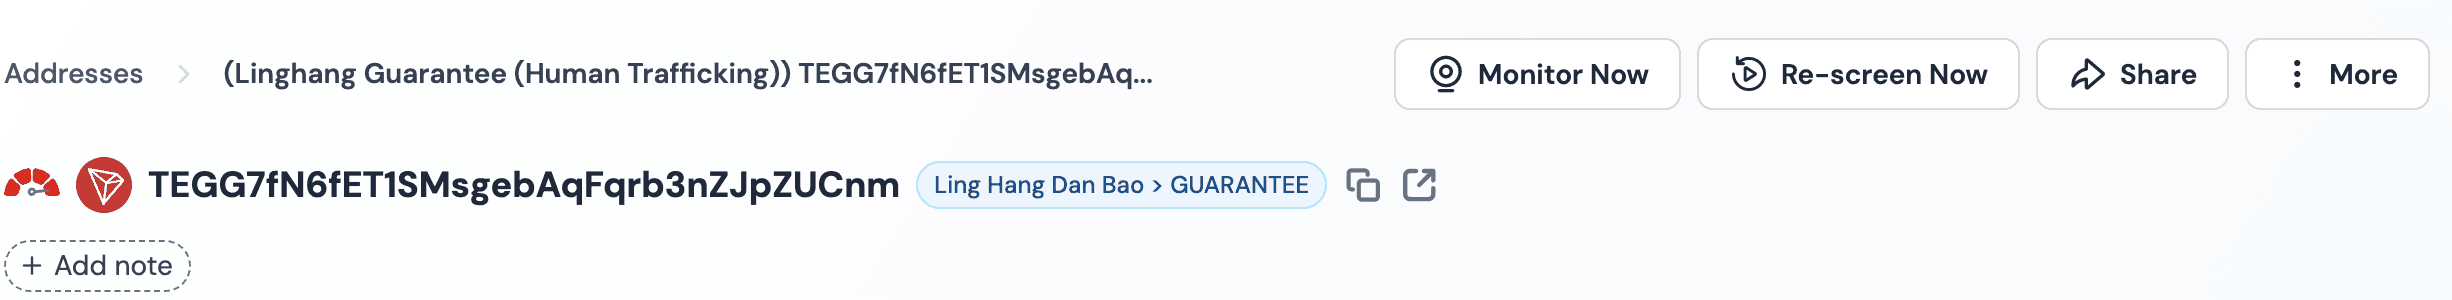
핵심 키워드는 일회성입니다. 스크리닝은 특정 시점의 질문에 답합니다: 지금 이 주소의 리스크는 무엇인가. 컴플라이언스 팀은 입금이 대기 중일 때, 거래 상대방이 나타났을 때, 또는 분석가가 검토를 위해 주소를 조회할 때 스크리닝을 수행합니다. 결과는 정지된 화면이지, 피드가 아닙니다.
이러한 특성으로 인해 스크리닝은 모니터링과 구별됩니다. 스크리닝은 수동 또는 API 쿼리에 의해 트리거되는 단일 평가입니다. 모니터링은 지속적입니다. 주소가 모니터링 대상으로 지정되면, 시스템은 동적 일정에 따라 분석을 재실행하고 리스크 수준이 변경되거나 새로운 리스크 지표가 발견될 때 알림을 전송하며, 누구도 주소를 다시 제출할 필요가 없습니다. 스크리닝은 스냅샷입니다. 모니터링은 실시간 피드입니다. 지속적 측면에 대한 정의적 설명은 주소 기반 AML 모니터링 가이드에서 확인할 수 있습니다.
스크리닝은 Know Your Address, 즉 KYA의 최소 실행 단위입니다. 이는 더 넓은 모든 AML 워크플로우가 구축되는 원자적 단계입니다. 컴플라이언스 프로그램은 수천 건의 스크리닝을 실행하고, 위험한 것을 에스컬레이션하며, 그중 일부를 모니터링 대상으로 지정할 수 있습니다. 하지만 스크리닝은 기본 단위이며, 이를 정확히 정의하는 것이 나머지 통제 체계로 들어가는 출발점입니다. 이 의무는 VASP가 거래 전에 리스크를 평가하도록 요구하는 FATF 리스크 기반 접근법 내에 위치합니다. 주소 스크리닝은 FATF RBA VASP 가이던스에 따라 지갑 계층에서 이를 충족하는 가장 작은 단위입니다.
스크리닝 작동 방식: 4단계 메커니즘
스크리닝 행위는 네 개의 순차적 단계로 나뉘며, 각 단계는 구체적인 데이터 또는 결정 노드에 매핑됩니다. 이 메커니즘은 추상적이지 않습니다. 이는 Phalcon Compliance의 KYA(주소 스크리닝) 모듈의 제품 로직이므로, 스크리닝 작동 방식을 정의하는 것은 곧 제품이 작동하는 방식을 정의하는 것이기도 합니다.
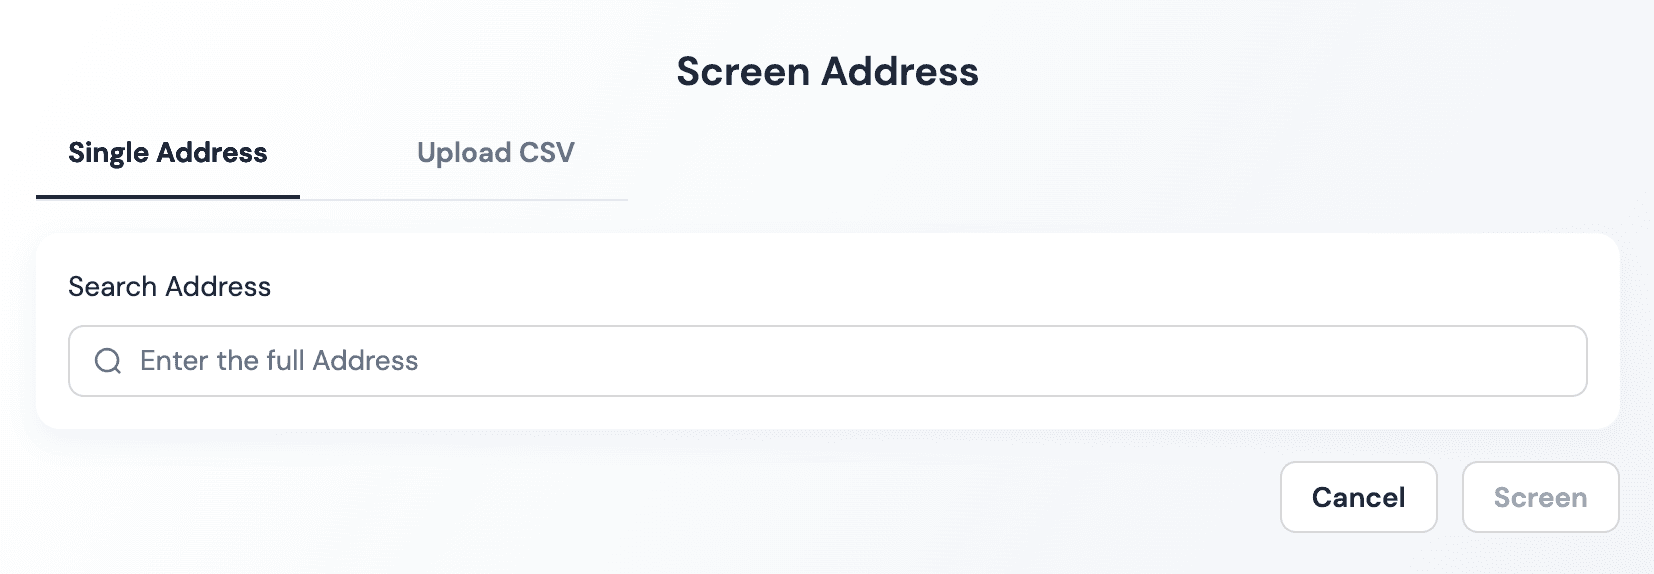
1단계는 주소 입력입니다. 컴플라이언스 분석가는 주소 스크리닝 기능을 통해 단일 주소를 제출하거나, 파일당 최대 100개 주소가 포함된 CSV 배치를 업로드합니다. 주소는 프로젝트 내 활성화된 모든 주소 유형 리스크 엔진에 대해 자동으로 스크리닝됩니다. 쿼리 시점에 엔진을 선택할 필요는 없는데, 주소가 전체 활성 세트에 대해 실행되기 때문입니다.
2단계는 레이블 라이브러리 매칭입니다. 제출된 주소는 6억 개 이상의 레이블이 지정된 주소를 보유한 BlockSec 검증 주소 데이터베이스와 대조됩니다. 레이블은 시스템이 자동 생성하며 변경 불가능하고, 검증된 데이터베이스에서 도출되므로 분석가가 결과를 완화하기 위해 레이블을 수동으로 편집할 수 없습니다. 레이블은 알려진 거래소 핫월렛이나 인지된 불법 서비스로 표시될 수 있습니다. 레이블과 함께 주소는 태그도 보유합니다. 제재 대상이나 믹서와 같은 시스템 태그는 변경 불가능합니다. 커스텀 태그는 편집 가능하며, 주소당 최대 5개 태그(합산)로 제한됩니다.
3단계는 리스크 지표 히트입니다. 리스크 노출 엔진은 주소가 17개 리스크 지표 중 하나라도 연관되어 있는지 평가합니다. 전체 지표 세트는 다음과 같습니다:
-
제재 대상
-
공격
-
사기
-
랜섬웨어
-
아동 학대 자료
-
자금세탁
-
믹싱
-
다크마켓
-
다크웹 비즈니스
-
차단됨
-
도박
-
KYC 미실시 거래소
-
테러 자금 조달
-
FATF 그레이 리스트 관할권
-
FATF 고위험 관할권
-
인신매매
-
마약 밀매
엔진은 세 가지 템플릿을 평가합니다: 엔티티(Entity)는 주소 자체에 대한 리스크 레이블이며, 상호작용(Interaction)은 상호작용 그래프 내 알려진 리스크 엔티티와의 연결이고, 블랙리스트(Blacklist)는 블랙리스트에 등록된 주소와의 직접 거래입니다.
4단계는 리스크 점수화 및 노출 출력입니다. 주소는 Critical부터 High, Medium, Low, No Risk까지 다섯 개 리스크 수준 중 하나에 해당됩니다. 리스크 수준과 함께 엔진은 노출 가치(Exposure Value)를 반환합니다. 이는 리스크 소스로부터 유래했거나 리스크 소스와 상호작용한 적이 있는 자산의 총 USD 가치입니다. 또한 노출 비율(Exposure Percentage)도 반환하는데, 이는 주소의 총 유입 또는 유출 가치 대비 오염된 자산의 비율입니다. 리스크 수준은 팀에게 얼마나 심각한지를 알려줍니다. 노출 수치는 얼마나 많은지를 알려줍니다.
입력부터 노출 출력까지 이어지는 이 4단계 파이프라인이 실제로 주소 리스크 스크리닝이라는 문구가 의미하는 바입니다. 동일한 파이프라인이 지갑 스크리닝 워크플로우 내에서 어떻게 실행되는지 확인하려면, 운영 관련 설명은 암호화폐 지갑 스크리닝 허브 페이지에 있습니다.
리스크 수준과 17개 리스크 지표
스크리닝의 출력은 2차원적입니다. 한 축은 심각도로, 다섯 개 리스크 수준으로 표현됩니다. 다른 축은 카테고리로, 17개 리스크 지표로 표현됩니다. 이 둘이 합쳐져 컴플라이언스 담당자에게 얼마나 나쁜지와 어떤 종류인지를 모두 알려줍니다.
각 리스크 수준이 정책적으로 갖는 의미는 조직 자체가 정의하며, 내부 컴플라이언스 프로그램과 리스크 허용 범위에 맞게 구성됩니다. 플랫폼은 프레임워크를 제공합니다. 팀은 임계값을 제공합니다.
17개 리스크 지표는 위 메커니즘 섹션에서 열거된 고정 카테고리 세트입니다. 각 지표가 리스크 수준에 어떻게 매핑되는지에 대한 더 깊은 설명은 Address Screening 심층 자료를 참고하세요.
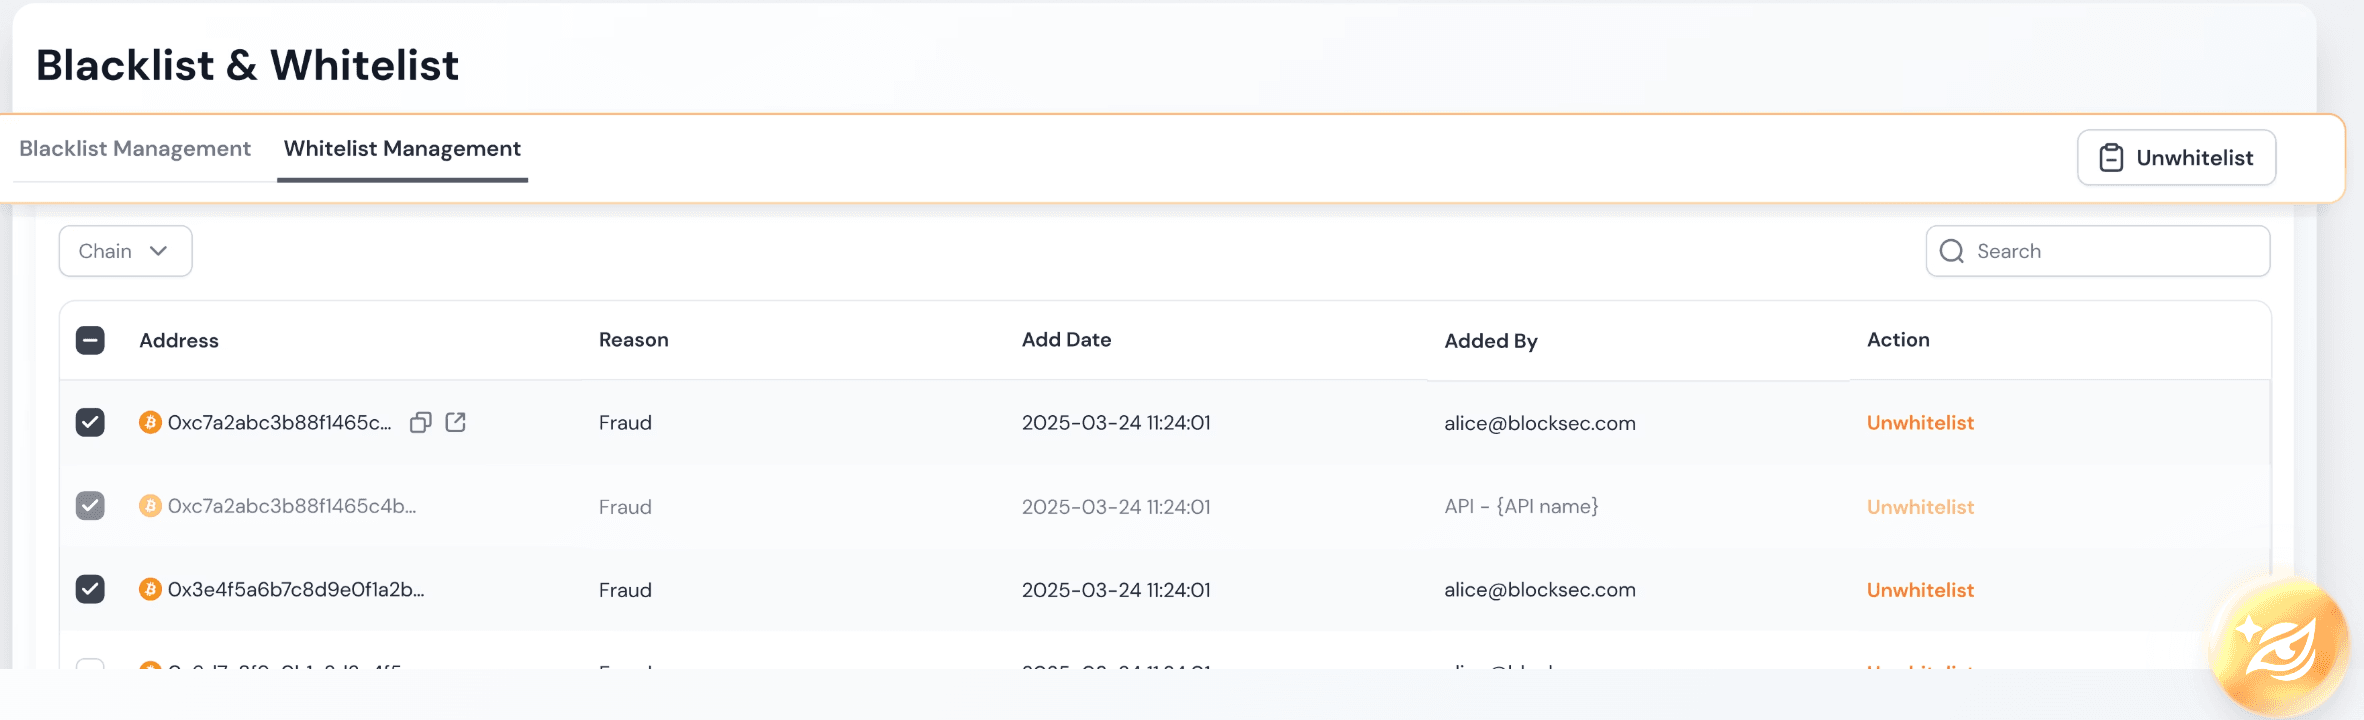
표준 엔진 위에는 두 가지 재정의(override) 메커니즘이 있습니다. 블랙리스트에 등록된 주소는 자동으로 Critical 리스크가 부여되며 표준 리스크 엔진 스크리닝을 우회합니다. 블랙리스트 주소와 직접 거래하는 모든 주소 역시 Critical로 표시됩니다. 화이트리스트에 등록된 주소는 자동으로 No Risk가 부여되며 마찬가지로 표준 엔진을 우회합니다. 이러한 재정의는 참고용이 아닌 강제 재정의입니다. 이를 통해 컴플라이언스 팀은 알려진 위험 주소나 안전한 주소를 고정하여, 향후 어떠한 스크리닝도 일반 규칙 경로를 통해 이를 완화하거나 에스컬레이션하지 않도록 할 수 있습니다.
스크리닝에서 지속적 모니터링으로
정의는 출발점입니다. 컴플라이언스 팀이 스크리닝이 무엇인지, 4단계가 어떻게 진행되는지, 그리고 6×17 출력이 무엇을 의미하는지 명명할 수 있게 되면, 다음 질문은 스냅샷 이후에 무슨 일이 일어나는가입니다. 오늘 클리어된 주소가 다음 주에는 불법 활동과 연결될 수 있습니다. 일회성 스크리닝은 이러한 변화를 포착하지 못합니다. 자연스러운 다음 단계는 해당 주소를 모니터링 대상으로 지정하는 것입니다. 그러면 시스템은 동적 일정에 따라 분석을 재실행하고, 리스크 수준이 변경되거나 새로운 지표가 발견될 때 팀에 알림을 전송하며, 수동으로 다시 쿼리할 필요가 없습니다. 북미 맥락에서는 주소 스크리닝이 입금이 승인되기 전, 지갑 계층에서 OFAC 제재 스크리닝 및 FinCEN AML 프로그램 요건을 충족하는 최소 조치이기도 합니다.
이 지속적 측면은 별도의 정의로, 모니터링 설명 자료에서 다룹니다. KYA 스크리닝이 더 넓은 AML 및 CFT 컴플라이언스 체계에 어떻게 부합하는지에 대한 심층 정보는 Phalcon Compliance 허브에 있습니다.
자주 묻는 질문
암호화폐 주소 리스크 스크리닝은 모니터링과 동일한가요?
아닙니다. 스크리닝은 수동 또는 API 쿼리에 의해 트리거되는 단일 주소에 대한 일회성 리스크 평가입니다. 모니터링은 지속적입니다. 활성화되면 시스템은 동적 일정에 따라 분석을 재실행하고, 주소를 다시 제출하지 않아도 리스크가 변경될 때 알림을 전송합니다.
주소에 대한 최소 스크리닝 단위는 무엇인가요?
단일 지갑 주소입니다. 분석가는 한 번에 하나의 주소를 스크리닝하거나, 파일당 최대 100개 주소가 포함된 CSV 배치를 업로드할 수 있습니다. 각 주소는 프로젝트 내 활성화된 모든 주소 유형 리스크 엔진에 대해 자동으로 스크리닝됩니다.
노출 가치(Exposure Value)와 노출 비율(Exposure Percentage)은 무엇을 측정하나요?
노출 가치는 리스크 소스로부터 유래했거나 리스크 소스와 상호작용한 적이 있는 자산의 총 USD 가치입니다. 노출 비율은 주소의 총 유입 또는 유출 가치 대비 오염된 자산의 비율입니다. 전자는 얼마나 많은 자산이 노출되었는지를 알려줍니다. 후자는 그 비율을 알려줍니다.
블랙리스트 및 화이트리스트 주소는 스크리닝에 어떤 영향을 미치나요?
블랙리스트에 등록된 주소는 자동으로 Critical 리스크가 부여되며 표준 리스크 엔진을 우회합니다. 블랙리스트 주소와 직접 거래하는 모든 주소 역시 Critical로 표시됩니다. 화이트리스트에 등록된 주소는 자동으로 No Risk가 부여되며 마찬가지로 표준 엔진을 우회합니다. 두 경우 모두 참고용 규칙이 아닌 강제 재정의입니다.