
Die Kurzantwort
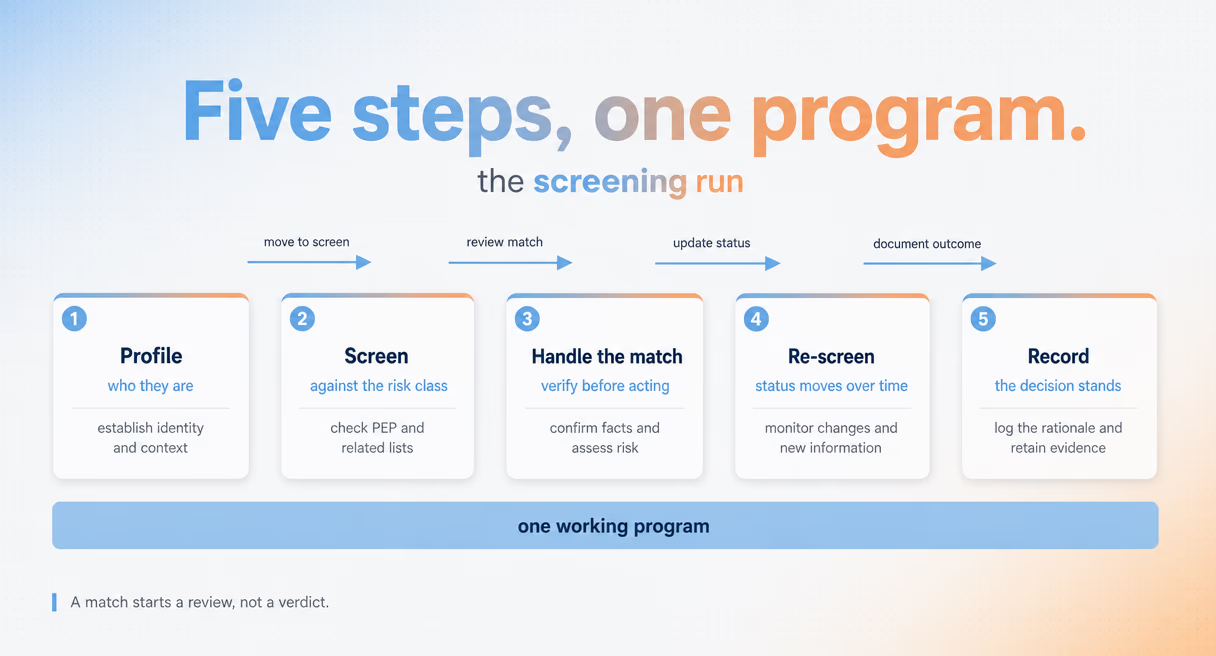
PEP-Screening prüft jeden Kunden und Geschäftspartner auf Risiken durch politische Exponiertheit: ein gegenwärtiges oder früheres herausgehobenes öffentliches Amt oder eine familiäre beziehungsweise geschäftliche Verbindung zu einer Person, die ein solches Amt innehat. Ein funktionierendes Programm umfasst fünf Schritte: ein Profil erstellen, das Screening durchführen, Treffer bearbeiten, im Zeitverlauf erneut prüfen und die Entscheidung dokumentieren. Für Kryptounternehmen geht diese Pflicht auf die FATF-Empfehlungen 12 und 22 zurück. Die Übersichtsseite zur PEP-Compliance bündelt die zugehörigen Leitfäden.
Was ist PEP-Screening?
Das Screening prüft, ob die Menschen, mit denen Sie Geschäfte machen, einer Risikokategorie angehören. Es gleicht sie nicht mit einer Liste von Straftätern ab. Die FATF definiert eine politisch exponierte Person als jemanden, der mit einem herausgehobenen öffentlichen Amt betraut ist. Die Einstufung erstreckt sich auch auf Familienmitglieder und nahestehende Personen. Das Screening beantwortet für jede Person eine Frage: Fällt dieser Kunde in den erfassten Personenkreis?
Eine politisch exponierte Person, kurz PEP, ist jede Person, die mit einem herausgehobenen öffentlichen Amt betraut wurde. Die Definition bezieht sich auf die Stellung, nicht auf das Verhalten. Die FATF, die zwischenstaatliche Organisation, deren Standards die meisten nationalen Gesetze zur Geldwäschebekämpfung übernehmen, erläutert in ihren Leitlinien zu PEPs (Empfehlungen 12 und 22), wer dazugehört. Dazu zählen Staats- und Regierungschefs, Minister, Parlamentsmitglieder, hochrangige Richter, Mitglieder der Leitungsgremien von Zentralbanken, Botschafter und hochrangige Militärangehörige sowie Leiter internationaler Organisationen. Die Einstufung erstreckt sich auch auf Familienmitglieder und nahestehende Personen, weil das Risiko mit der Beziehung verbunden ist, nicht nur mit dem Amt.
PEP-Screening ist der Arbeitsablauf, mit dem Sie diese Definition auf Ihren Kundenbestand anwenden. Bei der Kundenaufnahme und erneut bei jeder Änderung prüfen Sie, ob ein Kunde, ein wirtschaftlich Berechtigter oder ein Geschäftspartner in den Anwendungsbereich fällt. In formellen Richtliniendokumenten finden Sie die ausgeschriebene Bezeichnung „Screening auf politisch exponierte Personen“. Die meisten Teams sprechen einfach von PEP-Screening.
Daneben stehen zwei weitere Prüfungen, die ähnlich aussehen, aber andere Fragen beantworten. Identitätsprüfungen klären, wer die Person ist. Sanktionsscreening klärt, ob diese Person auf einer bestimmten Sanktionsliste steht. PEP-Screening klärt, ob die Person einer Risikokategorie angehört, die strengere Sorgfaltspflichten erfordert. Jede Dimension braucht eine eigene Antwort; keine ersetzt die anderen.
Warum Kryptounternehmen auf PEP-Risiken prüfen
Das Risiko entsteht aus Stellung und Geld. Ein öffentliches Amt verschafft einer Person Einfluss auf Aufträge, Haushaltsmittel und Genehmigungen. Dieser Einfluss kann in Bestechungsgelder oder veruntreute Staatsmittel umgewandelt werden. Im Kryptobereich kommen pseudonyme Adressen und schnelle blockchainübergreifende Geldbewegungen hinzu, die es erleichtern, Geldwäsche zu verschleiern. Das Screening macht diese Pflicht für Ihr Unternehmen schon vor dem Geldeingang konkret.
Im traditionellen Finanzwesen entstanden PEP-Kontrollen aus Korruptionsfällen, in denen Amtsträger Schmiergelder über Banken bewegten. Kryptounternehmen tragen dasselbe Risiko, ergänzt um eine weitere Ebene: Eine Wallet-Adresse gibt ihren Inhaber nicht von selbst preis, und Gelder können innerhalb von Minuten zwischen Blockchains wechseln. Ein Kunde, der wie ein Privatanleger wirkt, kann für jemand anderen handeln. Die Kundenaufnahme bietet häufig die einzige Gelegenheit, danach zu fragen.
Die Aufsichtsbehörden haben ihre Erwartungen ausdrücklich formuliert. FATF-Empfehlung 12 verlangt von Finanzinstituten, Geschäftsbeziehungen mit ausländischen PEPs als risikoreicher zu behandeln. Bei inländischen PEPs und PEPs internationaler Organisationen gilt dies, wenn die Bewertung ein höheres Risiko ergibt. Die damit verbundenen Maßnahmen erläutert der Leitfaden zu den Anforderungen ausführlich. In den Vereinigten Staaten behandelt die Regelung zu den Sorgfaltspflichten gegenüber Kunden das Thema anhand von vier Kernanforderungen. Eine gemeinsame Erklärung von 2020 der US-Aufsichtsbehörden stellt klar: PEP-Screening ist in den USA keine eigenständige Anforderung. Der Status ist vielmehr ein Risikofaktor innerhalb risikobasierter Sorgfaltspflichten gegenüber Kunden.
Zu jedem Schritt gibt es einen eigenen Leitfaden. Die gesamte Reihe ist auf der Übersichtsseite zur PEP-Compliance verzeichnet.
Der PEP-Screening-Prozess Schritt für Schritt
Die meisten Teams durchlaufen dieselben fünf Schritte. Jeder endet mit einem Nachweis, den Sie bei einer Prüfung vorlegen können. Sie erstellen ein Risikoprofil des Kundenbestands, prüfen Namen auf Zugehörigkeit zum erfassten Risikobereich, bearbeiten Treffer entsprechend ihrer Risikostufe, prüfen bei Statusänderungen erneut und legen die Unterlagen ab, die all dies belegen. Im Folgenden werden die einzelnen Schritte und ihre Ergebnisse erläutert.
Schritt 1: Ein risikobasiertes Kundenprofil erstellen
Bestimmen Sie vor dem ersten Screening, wo in Ihrem Kundenbestand tatsächlich Risiken bestehen. Welche Kundensegmente haben Berührungspunkte mit politisch sensiblen Rechtsordnungen, umfangreichen Ein- und Auszahlungen in Fiatgeld oder hohen institutionellen Zahlungsströmen? Mit welchen Produkten kann ein einzelner Nutzer schnell große Werte bewegen, und welche sind bewusst auf kleine Beträge und langsame Abläufe ausgelegt? Ein schriftliches Profil zeigt, worauf Sie Ihre Aufmerksamkeit konzentrieren sollten und – ebenso wichtig – wo eine Standardbehandlung ausreicht. So bleibt das Programm verhältnismäßig, statt pauschal übermäßig aufwendig zu werden. Aufsichtsbehörden verstehen den risikobasierten Ansatz als Pflicht zur Differenzierung, nicht als Erlaubnis zum Wegsehen: Das Profil dokumentiert, dass Sie bewusst differenziert haben. Das Ergebnis ist ein dokumentiertes Bild der Bereiche, in denen sich PEP-Risiken konzentrieren. Damit können Sie die unterschiedliche Behandlung von Segmenten begründen.
Schritt 2: Das Screening durchführen
Prüfen Sie jeden Kunden, wirtschaftlich Berechtigten und regelmäßigen Geschäftspartner auf Zugehörigkeit zum PEP-Anwendungsbereich: die Person selbst, ihre Familienmitglieder und ihre nahestehenden Personen. Im Kryptobereich reicht der zu betrachtende Personenkreis über den Kontoinhaber hinaus. Die Person hinter einem Firmenkunden, der wirtschaftlich Berechtigte hinter einem Pooling-Smart-Contract und der Geschäftspartner auf der anderen Seite eines wiederkehrenden Zahlungsstroms bringen jeweils eigene Risiken mit. Das Screening ist nur so gut wie seine Datenquellen. Da es keine einzelne offizielle Liste gibt, nutzen fundierte Programme mehrere Quellen und halten fest, welche Quelle welche Abfrage beantwortet hat. Wie eine einzelne Person im Detail geprüft wird, erläutert der Leitfaden zur Durchführung einer PEP-Prüfung. Das Ergebnis ist ein Befund mit oder ohne Treffer, einschließlich dokumentierter Abfrage und Quellen.
Schritt 3: Den Treffer bearbeiten
Ein Treffer ist kein Urteil. Stellen Sie zunächst fest, ob der Treffer tatsächlich die betreffende Person bezeichnet, und bestimmen Sie dann die PEP-Kategorie, die gesetzlich vorgeschriebenen Maßnahmen und das Risiko der Geschäftsbeziehung. Weisen Sie eine interne Risikostufe zu, ohne die gesetzlichen Mindestanforderungen zu unterschreiten. Wenden Sie die vorgeschriebenen Maßnahmen sowie risikobasierte zusätzliche Prüfungen an. Schränken Sie die Geschäftsbeziehung ein oder beenden Sie sie, wenn sie Ihre Risikobereitschaft übersteigt. Der Leitfaden zu den Anforderungen an das PEP-Screening und zu verstärkten Sorgfaltspflichten erläutert die Pflichten. Das Ergebnis ist eine dokumentierte und begründete Entscheidung.
Schritt 4: Bei Statusänderungen erneut prüfen
Ein Screening aus der Kundenaufnahme veraltet. Kunden übernehmen Ämter, scheiden aus ihnen aus oder wechseln zwischen Risikostufen. Jede Änderung muss in die Akte einfließen. Der Leitfaden zum laufenden PEP-Monitoring behandelt den Prüfturnus und die Ereignisse, die Sie im Blick behalten sollten. Das Ergebnis ist ein aktualisierter Status mit angepassten Maßnahmen und Datum.
Schritt 5: Alles dokumentieren
Was Sie geprüft haben, wann, auf welchen Personenkreis sich die Prüfung bezog, was Sie entschieden haben und wer zugestimmt hat. Genau diese Ebene prüfen die Aufsichtsbehörden tatsächlich, denn nur sie ist am Prüfungstag noch vorhanden. Die mit dem Screening betrauten Mitarbeitenden haben inzwischen das Team gewechselt, der Kontext ist verblasst und die Akte muss für sich sprechen. Ein Eintrag wie „Treffer geprüft, Geschäftsbeziehung genehmigt“, der weder die eine noch die andere Entscheidung begründet, bietet bereits Anlass für eine Prüfungsfeststellung. Verknüpfen Sie jede Entscheidung mit den zugrunde liegenden Nachweisen, versehen Sie alles mit einem Datum und halten Sie die Dokumentation in einer exportierbaren Form vor, statt nur Bildschirmaufnahmen zu ermöglichen. Das Ergebnis ist die Akte selbst.
Screening-Ergebnisse, die Sie einer Aufsichtsbehörde erklären können
Ein Treffer ist der Anfang der Arbeit, nicht ihr Ende. Der Druck entsteht später, wenn bei einer Prüfung gefragt wird, warum Sie einen Kunden genau so eingestuft haben. Belastbare Ergebnisse brauchen drei Dinge: das ursprüngliche Screening-Ergebnis, die darauf aufbauende Begründung und eine Exportmöglichkeit, mit der Sie beides auf Anfrage vorlegen können.
In diesem letzten Abschnitt des Prozesses zeigt sich der Nutzen von Werkzeugen. Die beiden Bereiche sind dabei klar getrennt. Die auf dieser Seite behandelten personenbezogenen Beurteilungen, also wen Sie prüfen, wie Sie einstufen und was Sie dokumentieren, beruhen auf Ihren Namensdaten und Ihrem Prozess. Im adressbezogenen Bereich prüft Phalcon Compliance Adressen und Transaktionen. Jedes Ergebnis wird einer von fünf Risikostufen zugeordnet: Kritisch, Hoch, Mittel, Niedrig und Kein Risiko. Die Seite zur Risikoanalyse erläutert, warum ein Ergebnis der jeweiligen Risikostufe zugeordnet wurde. Audit-Protokolle halten den zeitlichen Verlauf der Screening-Ereignisse fest. Beide Dokumentationen stehen in der Akte, die bei einer Prüfung gelesen wird, nebeneinander.
Zu jedem Teil dieses Arbeitsablaufs, von der ersten Prüfung bis zur Aufbewahrung der Unterlagen, finden Sie einen eigenen Leitfaden auf der Übersichtsseite zur PEP-Compliance.