
简要回答
PEP 筛查根据政治公众人物风险核查每位客户和商业伙伴:当前或过去的重要公共职务,或与担任此类职务者的家庭或商业关联。有效体系运行五个步骤:建立画像、筛查、处理命中、随时间重新筛查,以及记录决策。对数字货币企业而言,义务来源是 FATF 第 12 和 22 项建议。相关指南汇集在PEP 合规专题。
什么是 PEP 筛查?
筛查将与你做生意的人员与风险类别比对,而不是与犯罪名单比对。FATF 将政治公众人物定义为受委托担任重要公共职务的人,标签延伸至家庭成员和密切关系人。筛查对每个人提出一个问题:这位客户是否属于这个范围?
政治公众人物(PEP)是任何受委托担任重要公共职务的人。定义针对职位,而不是行为。FATF 是多数国家反洗钱法律采用其标准的政府间机构,它在FATF 关于 PEP 的指引(第 12 和 22 项建议)中说明了适用人员。国家元首和政府首脑、部长、议员、高级法官、中央银行董事会成员、大使和高级军官都算在内,国际组织的董事也一样。标签还涉及家庭成员和密切关系人,因为风险随关系传播,而不仅是职务。
PEP 筛查是把这个定义应用于客户群的工作流程。在客户准入时,以及任何情况变化时,核查客户、受益所有人或商业伙伴是否属于范围。正式政策文件会使用完整表述“政治公众人物筛查”;多数团队简称 PEP 筛查。
它与另两种看似相似、实际回答不同问题的核查并列。身份核查回答这个人是谁。制裁筛查回答这个人是否在特定限制名单上。PEP 筛查回答此人是否属于需要更强尽职调查的风险类别。每个维度都需要自己的答案,一个不能替代另一个。
为什么数字货币企业要筛查 PEP 风险
风险是职位加上金钱。公职使人能够影响合同、预算和批准,这种影响可能转变为贿赂或挪用国家资金。数字货币增加了假名地址和快速跨链流动,使洗钱更容易隐藏。筛查让相关义务在资金到达之前就进入你的流程。
在传统金融中,PEP 控制源于官员通过银行转移回扣的腐败案件。数字货币企业继承相同风险,又多了一层:钱包地址不会公布主人,资金可在几分钟内跨链跳转。看似零售用户的客户可能替别人行事,而准入档案往往是你唯一可以提问的地方。
监管机构已明确其要求。FATF 第 12 项建议要求金融机构把外国 PEP 业务关系视为较高风险;本国或国际组织 PEP 则在评估支持时视为较高风险。对应措施在要求指南中有完整介绍。在美国,客户尽职调查规则通过四项核心要求构建问题。美国监管机构的2020 年联合声明明确指出:PEP 筛查不是独立的美国要求,身份是基于风险的客户尽职调查中的一个风险因素。
每一步都有专门指南,完整内容汇集在PEP 合规专题。
PEP 筛查流程逐步介绍
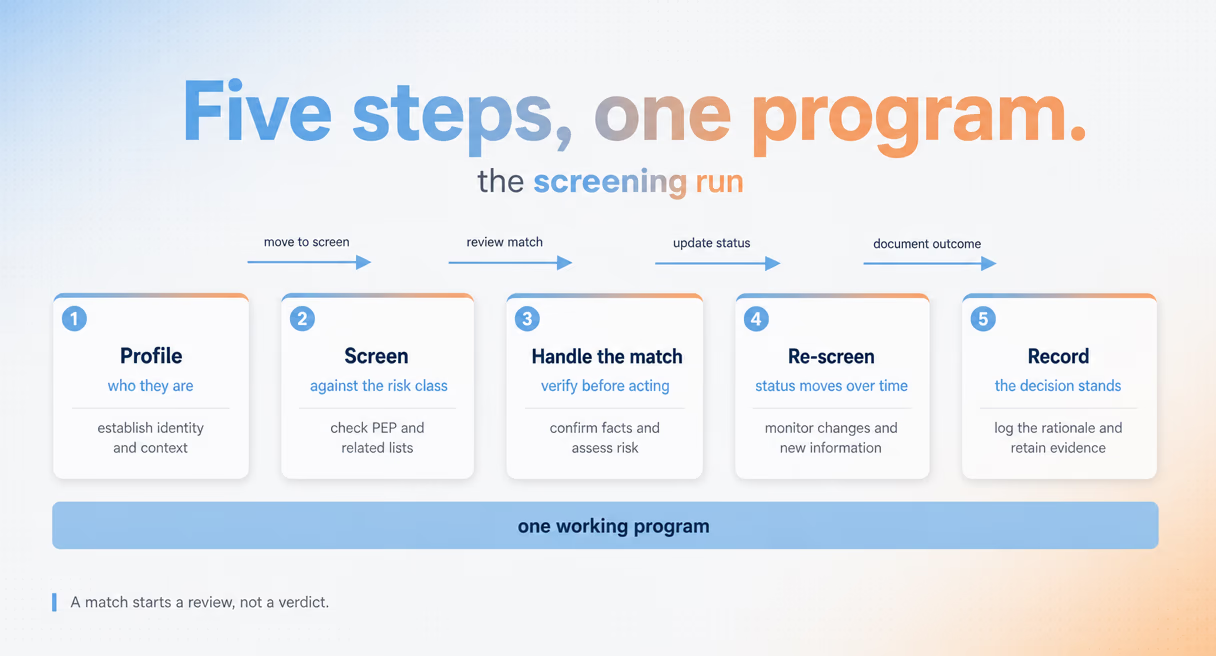
多数团队运行相同的五步,每一步最终产生可向检查人员展示的成果。建立客户群风险画像,根据风险范围筛查姓名,将命中转入分级处理,身份变化时重新筛查,并归档证明这一切发生过的记录。下文介绍每一步及其输出。
第一步:建立基于风险的客户画像
首次筛查前,确定风险敞口实际位于客户群哪里。哪些客户群涉及政治敏感司法辖区、大型法币出入金通道或高价值机构资金流?哪些产品允许单个用户迅速移动大额价值,哪些设计上规模小、速度慢?书面画像说明应集中关注哪里,以及同样重要的、哪里采用标准处理就足够,从而保持措施相称,而不是一刀切加重。监管机构把基于风险的方法理解为区分义务,而不是忽视风险的许可:画像是证明有意区分的文档。输出是关于 PEP 风险集中位置的书面画像,为不同群体接受不同处理提供依据。
第二步:执行筛查
对每位客户、受益所有人和经常性商业伙伴核查 PEP 范围:本人、家庭成员和密切关系人。在数字货币领域,范围比账户持有人更广。企业客户背后的人员、资金汇集合约背后的受益所有人,以及经常性资金流另一方的商业伙伴,都带来自己的风险。筛查质量取决于数据来源,而不存在单一官方名单,因此认真的体系使用多个来源,并记录哪个来源回答了哪次查询。详细核查一个人的方法有专门指南:如何进行 PEP 核查。输出是无命中或命中结果,并记录查询及来源。
第三步:处理命中
命中不是裁决。先确认人员,再确定 PEP 类型、适用法定措施及关系风险。内部等级不能降低法定底线。落实要求的措施及基于风险的额外审查;风险超出偏好时限制或退出关系。具体义务见PEP 筛查要求与 EDD。输出是有理由的书面决定。
第四步:身份变化时重新筛查
准入筛查会过期。客户取得公职、失去公职,或在等级之间变化,每次变化都应进入档案。持续 PEP 监控介绍频率和值得观察的事件类型。输出是更新后的身份及处理方式,并附有日期。
第五步:记录一切
核查了什么、何时核查、针对什么范围、作出了什么决定,以及由谁批准。这是监管机构实际检验的一层,因为检查日仍存在的只有它。执行筛查的分析人员可能已换团队,背景渐渐淡去,档案独自说明情况。只写“已审查命中,已批准关系”而没有解释两者依据的记录,是等待被写下的审查问题。将每个决策与使用的证据关联,为一切注明日期,并把轨迹保留为可导出的形式,而不只是能截图的形式。输出就是档案本身。
能向监管机构解释的筛查结果
命中是工作的开始,而不是结束。压力后来才会出现:检查人员询问为什么这样给客户分级。能够支持的结果需要三项内容:原始筛查输出、上层推理,以及按要求交付两者的导出途径。
工具的价值在最后一公里体现,两部分清晰分开。本页的人员侧判断——筛查谁、如何分级、记录什么——依据姓名和自己的流程运行。在地址侧,Phalcon Compliance筛查地址和交易,每个结果返回五级风险:严重、高、中、低和无风险。风险分析页面解释结果为何属于相应等级。审计日志保留筛查事件时间线,两类记录在检查人员阅读的档案中并列存在。
从首次核查到记录保存,这个工作流程中的每个部分,都在PEP 合规专题中有专门指南。