
Краткий ответ
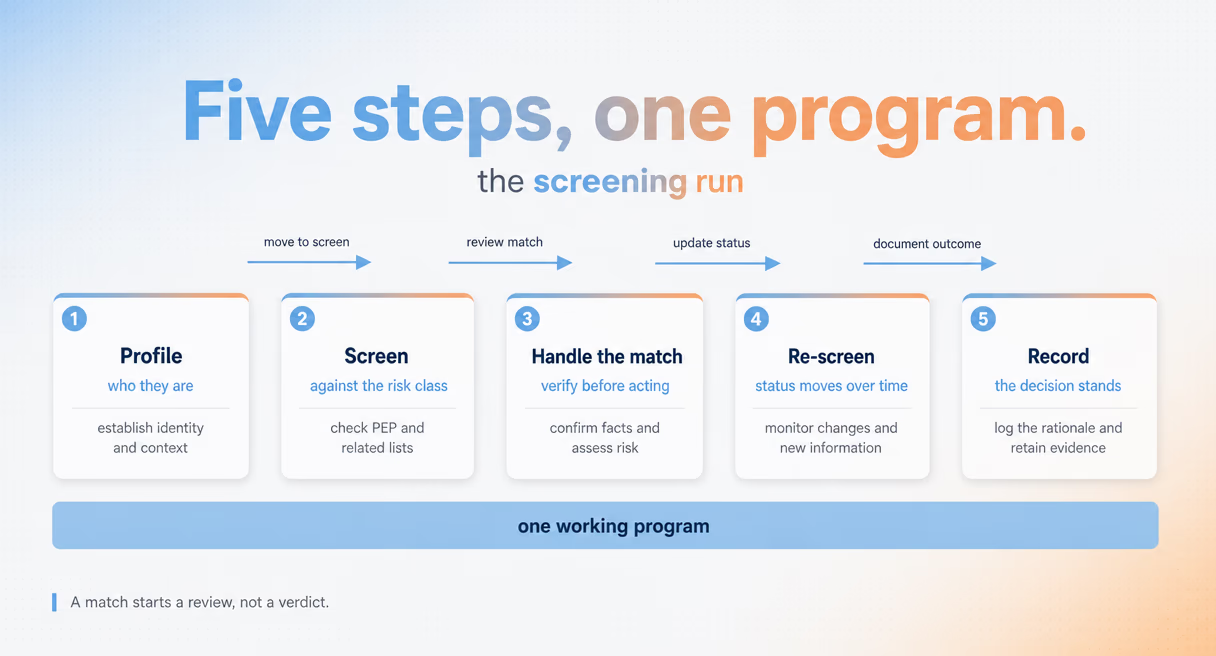
Скрининг PEP проверяет каждого клиента и делового партнёра на риск политической значимости: текущую или прежнюю значимую публичную функцию либо семейную или деловую связь с её носителем. Рабочая программа включает пять шагов: профиль, проверка, обработка совпадения, повторные проверки и запись решения. Для криптокомпаний обязанность восходит к Рекомендациям 12 и 22 FATF. Связанные руководства собраны в разделе комплаенса в отношении PEP.
Что такое скрининг PEP?
Скрининг сопоставляет людей, с которыми вы работаете, с категорией риска, а не списком преступников. FATF определяет политически значимое лицо как человека, которому доверена значимая публичная функция; охват распространяется на членов семьи и близких связанных лиц. Для каждого человека проверка задаёт один вопрос: входит ли клиент в этот круг?
Политически значимое лицо, или PEP, — любой, кому доверена значимая публичная функция. Определение касается должности, а не поведения. FATF — межправительственный орган, стандарты которого лежат в основе большинства национальных AML-законов, — перечисляет охватываемые роли в руководстве по PEP (Рекомендации 12 и 22). К ним относятся главы государств и правительств, министры, парламентарии, высокопоставленные судьи, члены правления центральных банков, послы, высшие военные должностные лица и директора международных организаций. Охват включает также членов семьи и близких связанных лиц: риск следует за отношениями, а не только за должностью.
Скрининг PEP применяет это определение к вашей клиентской базе. При подключении и при каждом изменении вы проверяете, входит ли клиент, бенефициарный владелец или деловой партнёр в охват. В официальных политиках используется полная формулировка «проверка политически значимых лиц»; большинство команд говорит «скрининг PEP».
Рядом существуют две внешне похожие проверки, отвечающие на другие вопросы. Идентификация устанавливает, кто этот человек. Санкционный скрининг — находится ли он в конкретном ограничительном списке. Скрининг PEP — относится ли он к категории риска, требующей более тщательной надлежащей проверки. Каждое измерение требует собственного ответа и не заменяет остальные.
Почему криптобизнес проверяет риск PEP
Риск возникает из сочетания должности и денег. Публичная должность даёт влияние на контракты, бюджеты и разрешения; оно может превращаться во взятки или присвоенные государственные средства. Криптовалюты добавляют псевдонимные адреса и быстрое перемещение между сетями, упрощая сокрытие отмывания. Проверка позволяет выполнить обязанность до поступления денег.
В традиционных финансах меры PEP выросли из коррупционных дел, где чиновники проводили откаты через банки. Криптокомпании наследуют тот же риск с дополнительным слоем: адрес не раскрывает владельца, а средства за минуты переходят между блокчейнами. Клиент, выглядящий розничным пользователем, может действовать за другого; досье подключения часто остаётся единственным местом, где можно это спросить.
Регуляторы сформулировали ожидания явно. Рекомендация 12 FATF требует считать отношения с иностранными PEP высокорисковыми, а с внутренними PEP и представителями международных организаций — таковыми, когда это следует из оценки. Сопутствующие меры полностью разобраны в руководстве по требованиям. В США правило надлежащей проверки клиентов рассматривает вопрос через четыре основных требования. Совместное заявление регуляторов США 2020 года говорит прямо: скрининг PEP не является отдельным американским требованием, а статус — один фактор риск-ориентированной надлежащей проверки клиента.
Каждому этапу посвящено руководство; полный список находится в разделе комплаенса в отношении PEP.
Процесс скрининга PEP по шагам
Большинство команд проходит одинаковые пять шагов; каждый завершается результатом, который можно предъявить инспектору. Вы определяете профиль риска базы, проверяете имена на попадание в охват, направляете совпадения на обработку по уровням, повторяете проверку при изменениях и сохраняете записи выполнения. Ниже — каждый шаг и его результат.
Шаг 1. Создайте риск-ориентированный профиль клиентов
До первой проверки определите, где в базе сосредоточен риск. Какие сегменты связаны с политически чувствительными юрисдикциями, крупными каналами ввода и вывода фиата или значительными институциональными потоками? Какие продукты позволяют одному пользователю быстро перемещать большие суммы, а какие по замыслу работают с малыми объёмами и медленно? Письменный профиль показывает, где сосредоточить внимание и где достаточно стандартного режима, сохраняя соразмерность вместо всеобщего ужесточения. Для регуляторов риск-ориентированный подход — обязанность различать, а не разрешение игнорировать; профиль доказывает осознанную дифференциацию. Результат — документированная картина концентрации риска PEP, обосновывающая разный режим сегментов.
Шаг 2. Выполните проверку
Проверьте каждого клиента, бенефициарного владельца и постоянного делового партнёра на охват PEP: самого человека, членов его семьи и близких связанных лиц. В криптовалютах круг шире владельца аккаунта. Человек за корпоративным клиентом, бенефициарный владелец контракта объединения средств и партнёр регулярного потока несут собственные риски. Качество проверки определяется источниками; единого официального списка нет, поэтому серьёзные программы используют несколько и фиксируют, какой источник ответил на какой запрос. Подробная процедура проверки одного человека описана в руководстве «Как провести проверку PEP». Результат — отсутствие совпадения или совпадение с записью запроса и источников.
Шаг 3. Обработайте совпадение
Совпадение — не вердикт. Сначала подтвердите личность, затем определите тип PEP, применимые правовые меры и риск отношений. Присвойте внутренний уровень без снижения установленного законом минимума. Выполните обязательные меры и дополнительную риск-ориентированную проверку; ограничьте или прекратите отношения, если риск выше допустимого. Обязанности описаны в статье «Требования к проверке PEP и EDD». Результат — документированное решение с обоснованием.
Шаг 4. Повторяйте проверку при изменении статуса
Проверка подключения устаревает. Клиенты получают должности, оставляют их или переходят между уровнями; каждое изменение должно попасть в досье. Постоянный мониторинг PEP объясняет частоту и виды событий для наблюдения. Результат — обновлённый статус и порядок обработки с датой.
Шаг 5. Записывайте всё
Что проверяли, когда, в каком охвате, что решили и кто одобрил. Именно этот слой проверяют регуляторы: только он сохраняется ко дню инспекции. Аналитики перешли в другие команды, контекст забыт, говорит только досье. Запись «совпадение рассмотрено, отношения одобрены» без оснований обоих выводов — готовое замечание проверяющего. Связывайте каждое решение с использованными свидетельствами, датируйте всё и храните след в экспортируемой форме, а не только в виде, доступном для скриншота. Результат — само досье.
Результаты, которые можно объяснить регулятору
Совпадение начинает работу, а не завершает её. Настоящее давление возникает позже, когда инспектор спрашивает, почему клиенту назначили именно такой уровень. Для обоснования нужны три вещи: исходный результат проверки, обоснование поверх него и экспорт, позволяющий передать оба по запросу.
На этом завершающем участке инструменты оправдывают свою роль, а задачи разделяются чётко. Решения о людях — кого проверять, какой уровень назначать, что записывать — опираются на имеющиеся у вас имена проверяемых лиц и ваши процессы проверки. На стороне адресов Phalcon Compliance проверяет адреса и транзакции, возвращая пять уровней: критический, высокий, средний, низкий и отсутствие риска. Страница Risk Analysis объясняет причину уровня. Audit Logs сохраняет хронологию проверок; две линии записей находятся рядом в досье для инспектора.
Каждая часть процесса, от первой проверки до хранения записей, имеет отдельное руководство в разделе комплаенса в отношении PEP.