
Respuesta breve
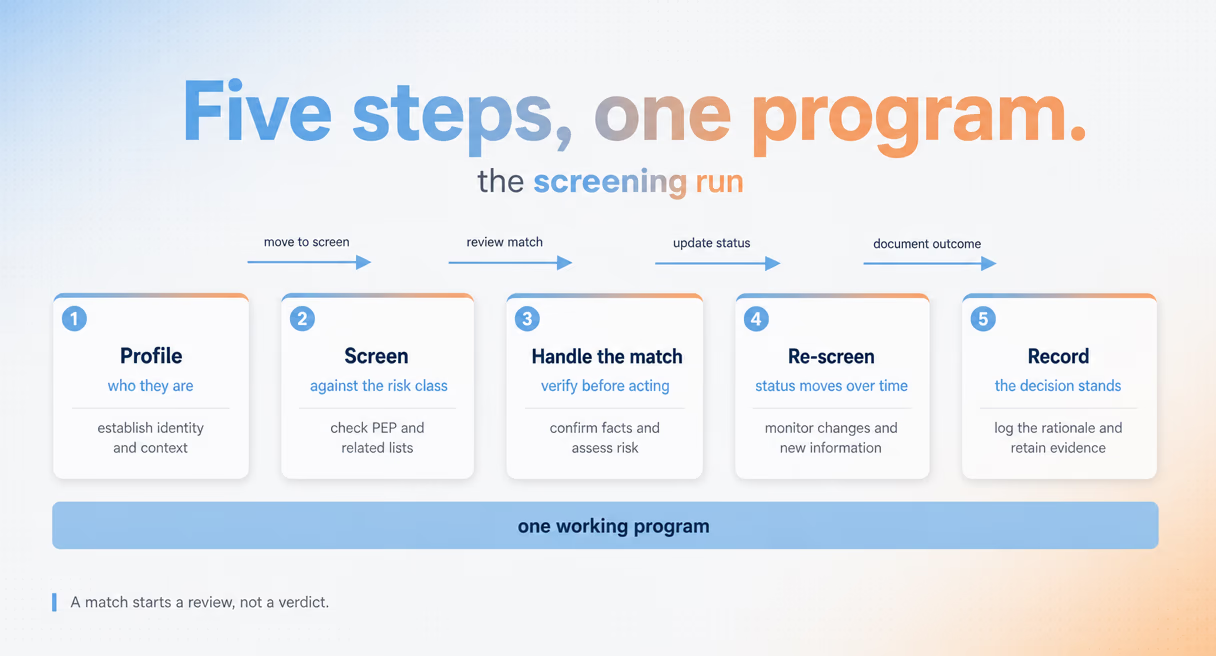
El cribado PEP comprueba a cada cliente y socio comercial frente al riesgo de exposición política: una función pública prominente actual o pasada, o un vínculo familiar o comercial con quien la desempeña. Un programa operativo sigue cinco pasos: perfilar, cribar, gestionar la coincidencia, repetir el cribado y registrar la decisión. Para las empresas de criptomonedas, la obligación deriva de las Recomendaciones 12 y 22 del FATF. El hub de cumplimiento PEP reúne las guías relacionadas.
¿Qué es el cribado PEP?
El cribado compara a las personas con las que haces negocios con una clase de riesgo, no con una lista de delitos. El FATF define una PEP como alguien con una función pública prominente, y la etiqueta alcanza a familiares y allegados. El cribado pregunta por cada persona: ¿este cliente entra en ese ámbito?
Una persona políticamente expuesta, o PEP, es cualquiera a quien se ha confiado una función pública prominente. La definición trata del puesto, no de la conducta. El FATF, organismo intergubernamental cuyos estándares reproduce la mayoría de las leyes AML nacionales, detalla quién cuenta en su guía sobre PEP (Recomendaciones 12 y 22). Jefes de Estado y de Gobierno, ministros, parlamentarios, jueces superiores, consejeros de bancos centrales, embajadores y altos oficiales militares cuentan, al igual que directores de organizaciones internacionales. La etiqueta también alcanza a familiares y allegados, porque el riesgo viaja con la relación, no solo con el puesto.
El cribado PEP aplica esa definición a la clientela. Durante la incorporación y cuando algo cambia, compruebas si un cliente, beneficiario efectivo o socio comercial entra en el ámbito. En documentos formales aparece la expresión completa, cribado de personas políticamente expuestas; la mayoría de los equipos dice simplemente cribado PEP.
Se sitúa junto a otras dos comprobaciones que parecen similares pero responden preguntas distintas. Las comprobaciones de identidad responden quién es la persona. El cribado de sanciones responde si figura en una lista restringida concreta. El cribado PEP responde si pertenece a una categoría de riesgo que exige diligencia más fuerte. Cada dimensión necesita su propia respuesta y no sustituye a las otras.
Por qué las empresas de criptomonedas criban el riesgo PEP
El riesgo es puesto más dinero. El cargo público da influencia sobre contratos, presupuestos y aprobaciones, y esa influencia puede convertirse en sobornos o fondos estatales desviados. Las criptomonedas añaden direcciones seudónimas y movimientos rápidos entre cadenas, facilitando ocultar el blanqueo. El cribado hace que la obligación llegue antes que el dinero.
En las finanzas tradicionales, los controles PEP surgieron de casos de corrupción donde funcionarios movían comisiones ilícitas por bancos. Las empresas de criptomonedas heredan la misma exposición con una capa extra: una dirección de wallet no anuncia a su dueño, y los fondos saltan entre cadenas en minutos. Un cliente que parece minorista puede actuar por otra persona, y el expediente de incorporación suele ser el único lugar donde puedes preguntar.
Los reguladores explicitan sus expectativas. La Recomendación 12 del FATF pide tratar las relaciones con PEP extranjeras como de mayor riesgo, y las nacionales o de organizaciones internacionales como tales cuando lo indique la evaluación. Las medidas se explican en la guía de requisitos. En Estados Unidos, la norma de diligencia debida del cliente enmarca el problema mediante cuatro requisitos centrales. Una declaración conjunta de 2020 de los reguladores lo dice claramente: el cribado PEP no es una exigencia estadounidense independiente, y el estado actúa como un factor dentro de la diligencia basada en el riesgo.
Cada paso tiene su guía, y el conjunto está indexado en el hub de cumplimiento PEP.
El proceso de cribado PEP, paso a paso
La mayoría de los equipos sigue los mismos cinco pasos, y cada uno termina con un artefacto que puedes mostrar a un examinador. Perfilas la exposición de la clientela, cribas nombres frente al ámbito de riesgo, diriges coincidencias a una gestión por niveles, repites el cribado cuando cambian los estados y archivas pruebas de todo ello. Aquí se explica cada paso y lo que produce.
Paso 1: Construye un perfil de cliente basado en el riesgo
Antes del primer cribado, decide dónde está la exposición real en tu cartera. ¿Qué segmentos tocan jurisdicciones políticamente sensibles, grandes accesos a moneda fiduciaria o flujos institucionales de alto valor? ¿Qué productos dejan mover mucho valor rápidamente a un usuario y cuáles son pequeños y lentos por diseño? Un perfil escrito indica dónde concentrar atención y, de igual importancia, dónde basta el tratamiento estándar, manteniendo un programa proporcional y no excesivo de forma general. Los reguladores leen el enfoque basado en riesgo como obligación de diferenciar, no permiso para ignorar: el perfil demuestra que diferenciaste deliberadamente. El resultado es una imagen documentada de dónde se concentra el riesgo PEP, que defiende el tratamiento distinto de segmentos.
Paso 2: Ejecuta el cribado
Comprueba cada cliente, beneficiario efectivo y socio habitual frente al ámbito PEP: la persona, sus familiares y allegados. En criptomonedas, la superficie es más amplia que el titular de la cuenta. La persona detrás de un cliente empresarial, el beneficiario detrás de un contrato de agrupación y el socio al otro lado de un flujo recurrente aportan su exposición. El cribado depende de sus fuentes, y no hay una lista oficial única, por lo que programas serios usan varias y anotan qué fuente respondió cada consulta. La mecánica de comprobar una persona tiene su guía de cómo realizar una comprobación PEP. El resultado es una respuesta sin coincidencia o con ella, con consulta y fuentes registradas.
Paso 3: Gestiona la coincidencia
Una coincidencia no es un veredicto. Confirma primero a la persona y después el tipo de PEP, las medidas legales y el riesgo de la relación. Asigna un nivel interno sin rebajar el mínimo legal. Aplica las medidas obligatorias y el escrutinio adicional basado en el riesgo; restringe o termina la relación si supera tu tolerancia. Los deberes se explican en requisitos de cribado PEP y EDD. El resultado es una decisión documentada con motivo.
Paso 4: Repite el cribado cuando cambien los estados
Un cribado de incorporación caduca. Los clientes acceden a cargos, los pierden o cambian de nivel, y cada cambio debe llegar al expediente. El monitoreo PEP continuo cubre la frecuencia y los eventos que vigilar. El resultado es un estado actualizado y una gestión actualizada, fechados.
Paso 5: Registra todo
Qué comprobaste, cuándo, frente a qué ámbito, qué decidiste y quién lo aprobó. Es la capa que prueban los reguladores porque es la única que sigue existiendo en la inspección. Los analistas han cambiado de equipo, el contexto se ha desvanecido y el expediente habla solo. Un registro que diga «coincidencia revisada, relación aprobada» sin fundamento de ninguna mitad es un hallazgo esperando ser escrito. Une cada decisión a sus pruebas, fecha todo y guarda el rastro de forma exportable, no solo capturable en pantalla. El resultado es el propio expediente.
Resultados de cribado que puedes explicar al regulador
Una coincidencia inicia el trabajo, no lo termina. La presión aparece después, cuando un examinador pregunta por qué clasificaste así al cliente. Un resultado defendible necesita tres cosas: la salida bruta del cribado, la capa de razonamiento y una vía de exportación que entregue ambas a petición.
En esa última milla se justifican las herramientas, y las mitades se separan claramente. Los juicios sobre personas de esta página —a quién cribar, cómo clasificar, qué registrar— dependen de tus nombres y procesos. En direcciones, Phalcon Compliance criba direcciones y transacciones, y cada resultado vuelve en cinco niveles: Crítico, Alto, Medio, Bajo y Sin riesgo. La página de análisis de riesgo explica por qué un resultado llegó a su nivel. Los registros de auditoría conservan la cronología de cribados, y ambos registros están juntos en el expediente del examinador.
Cada parte de este flujo, desde la primera comprobación hasta los registros, tiene su guía en el hub de cumplimiento PEP.