
Respuesta breve
Toda relación PEP tiene cuatro obligaciones: identificar el estado, valorar el riesgo, aplicar diligencia debida reforzada cuando las reglas lo exijan y conservar registros que sobrevivan a la inspección. Su origen es la Recomendación 12 del FATF, que la UE incorporó a su directiva como obligación firme. Esta página recorre esas obligaciones y la lista de medidas EDD que las sustenta. El hub de cumplimiento PEP reúne las guías relacionadas.
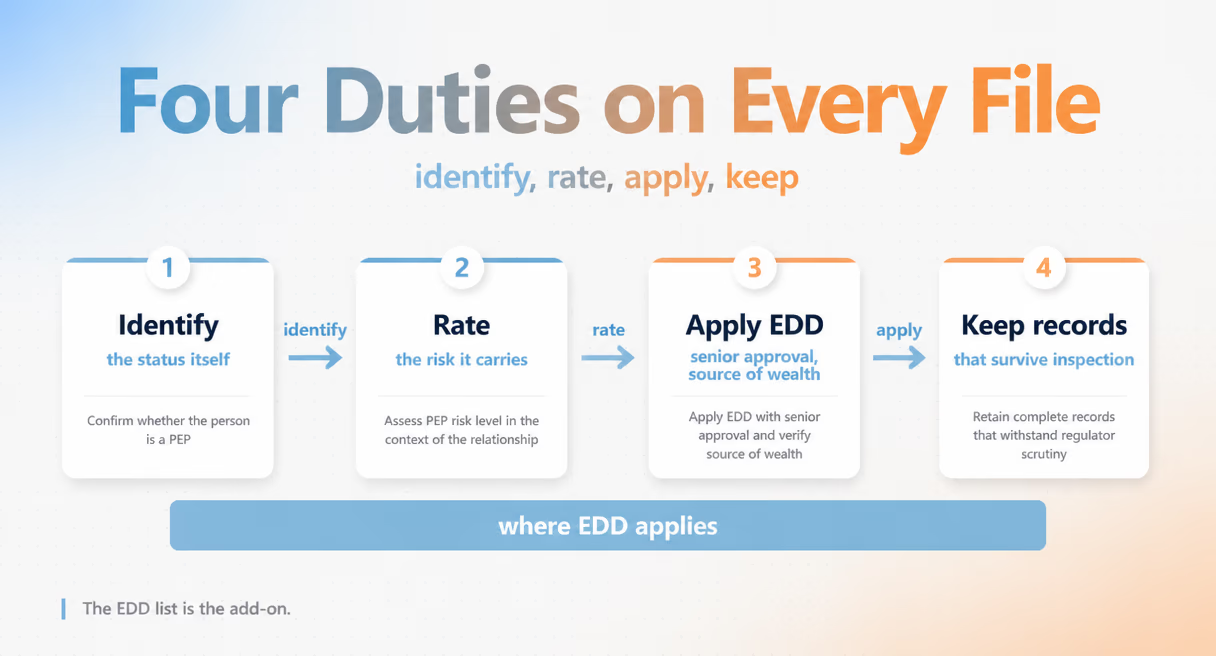
Los cuatro requisitos aplicables a toda relación PEP
Las obligaciones se acumulan. La identificación pregunta si alguien de la relación entra en el ámbito PEP. La calificación valora cuánto riesgo añade. La diligencia debida reforzada incorpora medidas más fuertes cuando son necesarias. El monitoreo y los registros mantienen unido el expediente con el tiempo. Un regulador supervisa toda la estructura, no solo el primer cribado.
La identificación va primero. Debes disponer de sistemas de gestión de riesgo que determinen si un cliente, o el beneficiario efectivo detrás de él, es PEP, familiar o allegado. La guía del FATF sobre PEP (Recomendaciones 12 y 22) establece la expectativa, aplicable al inicio y cuando cambian las circunstancias. «Sistemas» importa: buscar de forma improvisada cuando alguien se acuerda no es un sistema. Los examinadores prueban la diferencia preguntando cómo se determina para cada cliente, no solo para los que llamaron la atención.
La calificación viene después. El estado alimenta una evaluación documentada que fija la intensidad de las medidas, ponderando la influencia del cargo, la jurisdicción y la naturaleza de la relación.
La diligencia reforzada es el tercer deber. El FATF exige medidas adicionales para relaciones con PEP extranjeras y relaciones nacionales o de organizaciones internacionales de mayor riesgo; la ley local puede exigir más. Aplica primero el mínimo legal pertinente y después ajusta la profundidad de comprobaciones y monitoreo al riesgo. La siguiente sección describe las medidas reforzadas cuando se aplican.
El monitoreo y los registros son el cuarto deber y continúan durante la relación, conservando los registros por el plazo aplicable. El monitoreo sigue las exigencias legales y el riesgo evaluado, incluido el reforzado donde sea obligatorio, y documenta los juicios. Sin registros se pierde el conocimiento del analista; sin monitoreo se conserva una imagen desactualizada. La frecuencia se explica en monitoreo PEP.
Quién supervisa depende de dónde operes. Los reguladores nacionales incorporan las expectativas del FATF al derecho local; los Estados de la UE transponen la directiva y, desde el 10 de julio de 2027, el Reglamento AML (UE) 2024/1624 se aplica directamente. Las empresas de criptomonedas asumen las mismas obligaciones mediante las licencias VASP, explicadas en el hub de cumplimiento VASP. Una nota de límite: el artículo de comparación de definiciones de nuestro blog explica cómo FATF, UE y otros organismos formulan la definición de manera diferente; esta página trata de las obligaciones que activa esa formulación.
Cada obligación tiene su sección en esta guía, y el hub de cumplimiento PEP reúne el resto de la familia.
Diligencia debida reforzada para PEP: la lista de medidas
La diligencia debida reforzada tiene tres medidas: aprobación de la alta dirección antes de iniciar o continuar la relación; establecimiento del origen del patrimonio y de los fondos; y monitoreo continuo reforzado. Determinar si un cliente es PEP es una obligación de gestión de riesgo, no una cuarta medida. Las medidas son acciones institucionales; el software solo conserva su registro.
La aprobación de la alta dirección significa que alguien suficientemente alto para asumir decisiones de riesgo autoriza antes de establecer o continuar la relación. La regla existe porque las decisiones PEP tienen peso reputacional que debe estar por encima del analista, y porque quien aprueba con autoridad también responde. Lo que pasa la prueba: una persona identificada, una fecha y una base expresada. Lo que falla: aprobación registrada después de iniciar la relación, alguien que aprueba sin conocer el riesgo o una aprobación general permanente que cubre las relaciones de un trimestre con una firma.
Las comprobaciones del origen del patrimonio y de los fondos establecen de dónde vino el dinero en dos sentidos. El patrimonio es el origen de todos los activos del cliente: salarios, propiedad empresarial, herencia. Los fondos son el origen del dinero concreto en esta relación. Lo válido: pruebas documentadas proporcionales al riesgo, como declaraciones, cuentas auditadas o registros empresariales verificables. Lo inválido: aceptar una frase del cliente sobre su riqueza como fundamento completo del expediente.
El monitoreo continuo reforzado aumenta la frecuencia y profundidad de revisión, para que las rupturas de patrón aparezcan antes que con el tratamiento estándar. Las opciones de programación se explican en la guía de monitoreo.
La comprobación anterior a una relación con una PEP extranjera pertenece a la obligación de gestión de riesgo anterior, no a la lista de medidas. La directiva europea convirtió estas medidas en ley para todas las entidades obligadas, no solo instituciones crediticias y financieras, y las extendió a las PEP nacionales, por lo que un examinador europeo cita la norma nacional de transposición.
Evaluación de riesgo: cuánta diligencia basta
La profundidad de diligencia es proporcional al riesgo. La misma función política puede presentar exposiciones muy distintas según la influencia del cargo, la corrupción de la jurisdicción y la complejidad del dinero. La evaluación debe escribirse, porque un modelo mental no sobrevive a una inspección.
Un alto cargo con autoridad presupuestaria en una jurisdicción de elevada corrupción, que mueve fondos mediante estructuras por capas, puede requerir pruebas más profundas y monitoreo más estrecho. Una relación nacional de menor riesgo puede justificar menos escrutinio adicional solo donde se permite esa discreción y tras cumplir todas las medidas obligatorias. Ningún nivel interno elimina un mínimo legal, y ambas evaluaciones necesitan motivos documentados.
La evaluación escrita tiene cuatro elementos: factores considerados, peso de cada uno, nivel resultante y fecha. Revísala cuando cambien el cargo, el contexto jurisdiccional o la relación. La construcción inicial de niveles se explica en niveles de riesgo PEP.
Registros que responden al regulador
El día de la inspección no acepta «hicimos diligencia debida reforzada» como respuesta. El expediente necesita la cronología de juicios, su fundamento, el rastro de aprobación y el historial de monitoreo, reunidos en algo que puedas entregar al otro lado de la mesa. La brecha entre hacer el trabajo y demostrarlo es donde aparecen los hallazgos.
La brecha se cierra en tu lado: aprobaciones, pruebas del patrimonio y razonamiento de niveles viven en tus sistemas, porque ahí está la obligación. Las direcciones aportan su propia línea de pruebas. Phalcon Compliance criba direcciones y transacciones, y sus exportaciones PDF y CSV de planes de pago convierten el registro de direcciones en una prueba junto al expediente de la persona. Las dos mitades se complementan: la diligencia sobre personas responde quién; el cribado de direcciones responde qué tocó el dinero.
Cada obligación de esta página y cada guía que la respalda están recogidas en el hub de cumplimiento PEP.