
簡要回答
PEP 篩查根據政治公眾人物風險核查每位客戶和商業夥伴:當前或過去的重要公共職務,或與擔任此類職務者的家庭或商業關聯。有效體系執行五個步驟:建立畫像、篩查、處理命中、隨時間重新篩查,以及記錄決策。對數字貨幣企業而言,義務來源是 FATF 第 12 和 22 項建議。相關指南匯集在PEP 合規專題。
什麼是 PEP 篩查?
篩查將與你做生意的人員與風險類別比對,而不是與犯罪名單比對。FATF 將政治公眾人物定義為受委託擔任重要公共職務的人,標籤延伸至家庭成員和密切關係人。篩查對每個人提出一個問題:這位客戶是否屬於這個範圍?
政治公眾人物(PEP)是任何受委託擔任重要公共職務的人。定義針對職位,而不是行為。FATF 是多數國家反洗錢法律採用其標準的政府間機構,它在FATF 關於 PEP 的指引(第 12 和 22 項建議)中說明了適用人員。國家元首和政府首腦、部長、議員、高階法官、中央銀行董事會成員、大使和高階軍官都算在內,國際組織的董事也一樣。標籤還涉及家庭成員和密切關係人,因為風險隨關係傳播,而不僅是職務。
PEP 篩查是把這個定義應用於客戶群的工作流程。在客戶准入時,以及任何情況變化時,核查客戶、受益所有人或商業夥伴是否屬於範圍。正式政策文件會使用完整表述“政治公眾人物篩查”;多數團隊簡稱 PEP 篩查。
它與另兩種看似相似、實際回答不同問題的核查並列。身份核查回答這個人是誰。制裁篩查回答這個人是否在特定限制名單上。PEP 篩查回答此人是否屬於需要更強盡職調查的風險類別。每個維度都需要自己的答案,一個不能替代另一個。
為什麼數字貨幣企業要篩查 PEP 風險
風險是職位加上金錢。公職使人能夠影響合同、預算和批准,這種影響可能轉變為賄賂或挪用國家資金。數字貨幣增加了假名地址和快速跨鏈流動,使洗錢更容易隱藏。篩查讓相關義務在資金到達之前就進入你的流程。
在傳統金融中,PEP 控制源於官員通過銀行轉移回扣的腐敗案件。數字貨幣企業繼承相同風險,又多了一層:錢包地址不會公佈主人,資金可在幾分鐘內跨鏈跳轉。看似零售使用者的客戶可能替別人行事,而准入檔案往往是你唯一可以提問的地方。
監管機構已明確其要求。FATF 第 12 項建議要求金融機構把外國 PEP 業務關係視為較高風險;本國或國際組織 PEP 則在評估支援時視為較高風險。對應措施在要求指南中有完整介紹。在美國,客戶盡職調查規則通過四項核心要求構建問題。美國監管機構的2020 年聯合聲明明確指出:PEP 篩查不是獨立的美國要求,身份是基於風險的客戶盡職調查中的一個風險因素。
每一步都有專門指南,完整內容彙集在PEP 合規專題。
PEP 篩查流程逐步介紹
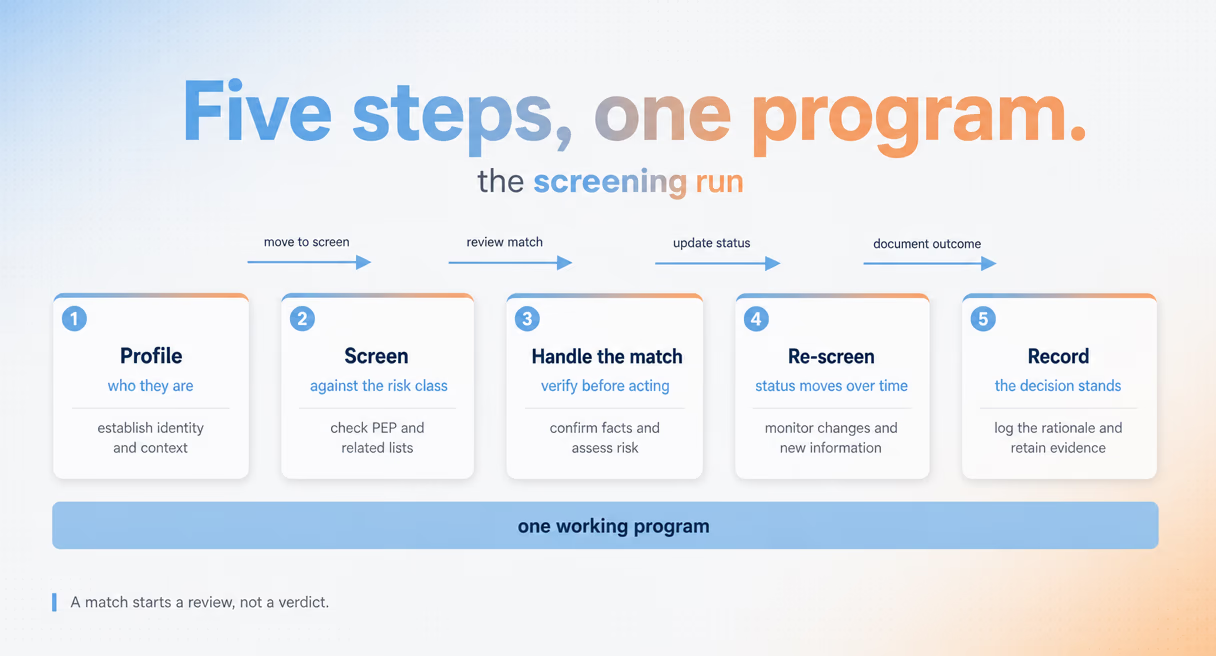
多數團隊執行相同的五步,每一步最終產生可向檢查人員展示的成果。建立客戶群風險畫像,根據風險範圍篩查姓名,將命中轉入分級處理,身份變化時重新篩查,並歸檔證明這一切發生過的記錄。下文介紹每一步及其輸出。
第一步:建立基於風險的客戶畫像
首次篩查前,確定風險敞口實際位於客戶群哪裡。哪些客戶群涉及政治敏感司法轄區、大型法幣出入金通道或高價值機構資金流?哪些產品允許單個使用者迅速移動大額價值,哪些設計上規模小、速度慢?書面畫像說明應集中關注哪裡,以及同樣重要的、哪裡採用標準處理就足夠,從而保持措施相稱,而不是一刀切加重。監管機構把基於風險的方法理解為區分義務,而不是忽視風險的許可:畫像是證明有意區分的文件。輸出是關於 PEP 風險集中位置的書面畫像,為不同群體接受不同處理提供依據。
第二步:執行篩查
對每位客戶、受益所有人和經常性商業夥伴核查 PEP 範圍:本人、家庭成員和密切關係人。在數字貨幣領域,範圍比帳戶持有人更廣。企業客戶背後的人員、資金彙集合約背後的受益所有人,以及經常性資金流另一方的商業夥伴,都帶來自己的風險。篩查質量取決於資料來源,而不存在單一官方名單,因此認真的體系使用多個來源,並記錄哪個來源回答了哪次查詢。詳細核查一個人的方法有專門指南:如何進行 PEP 核查。輸出是無命中或命中結果,並記錄查詢及來源。
第三步:處理命中
命中不是裁決。先確認人員,再確定 PEP 類型、適用法定措施及關係風險。內部等級不能降低法定底線。落實要求的措施及基於風險的額外審查;風險超出偏好時限制或退出關係。具體義務見PEP 篩查要求與 EDD。輸出是有理由的書面決定。
第四步:身份變化時重新篩查
准入篩查會過期。客戶取得公職、失去公職,或在等級之間變化,每次變化都應進入檔案。持續 PEP 監控介紹頻率和值得觀察的事件類型。輸出是更新後的身份及處理方式,並附有日期。
第五步:記錄一切
核查了什麼、何時核查、針對什麼範圍、作出了什麼決定,以及由誰批准。這是監管機構實際檢驗的一層,因為檢查日仍存在的只有它。執行篩查的分析人員可能已換團隊,背景漸漸淡去,檔案獨自說明情況。只寫“已審查命中,已批准關係”而沒有解釋兩者依據的記錄,是等待被寫下的審查問題。將每個決策與使用的證據關聯,為一切註明日期,並把軌跡保留為可匯出的形式,而不只是能截圖的形式。輸出就是檔案本身。
能向監管機構解釋的篩查結果
命中是工作的開始,而不是結束。壓力後來才會出現:檢查人員詢問為什麼這樣給客戶分級。能夠支援的結果需要三項內容:原始篩查輸出、上層推理,以及按要求交付兩者的匯出途徑。
工具的價值在最後一公里體現,兩部分清晰分開。本頁的人員側判斷——篩查誰、如何分級、記錄什麼——依據姓名和自己的流程執行。在地址側,Phalcon Compliance篩查地址和交易,每個結果返回五級風險:嚴重、高、中、低和無風險。風險分析頁面解釋結果為何屬於相應等級。審計日誌保留篩查事件時間線,兩類記錄在檢查人員閱讀的檔案中並列存在。
從首次核查到記錄儲存,這個工作流程中的每個部分,都在PEP 合規專題中有專門指南。