
Die kurze Antwort
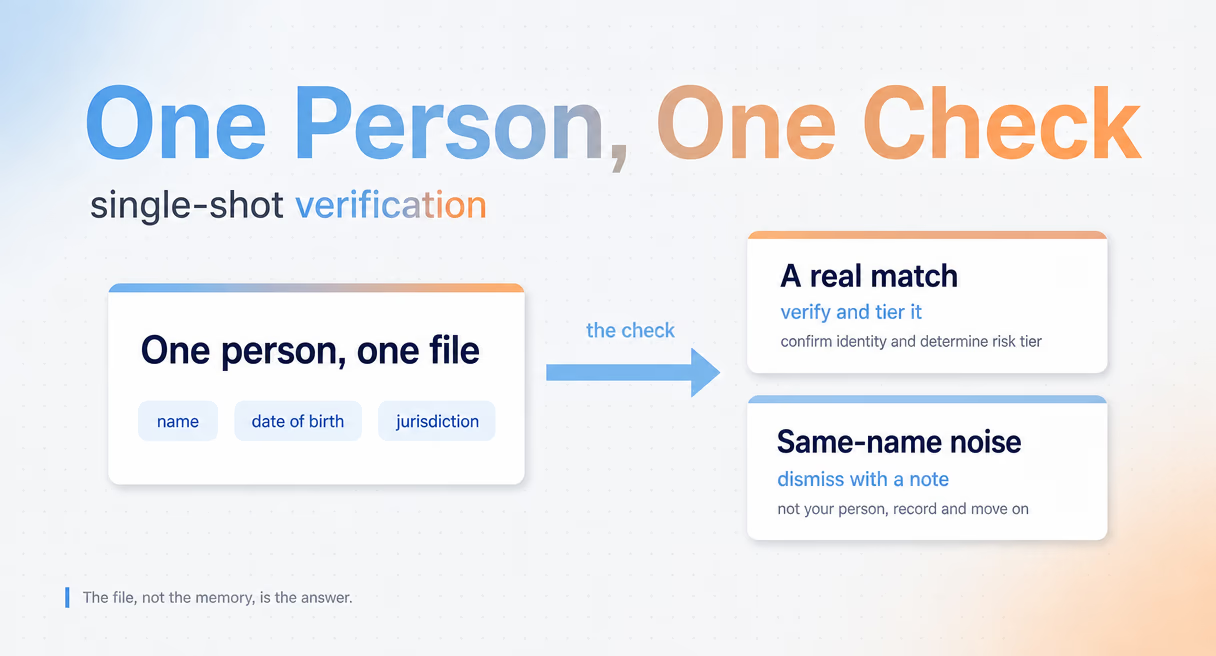
Eine PEP-Prüfung beantwortet eine Frage zu einer Person: Fällt dieser Kunde oder die Person auf der anderen Seite des Geschäfts selbst, als Familienmitglied oder als nahestehende Person in den Anwendungsbereich politischer Exponiertheit? Dazu gehören vier Schritte: Identitätsdaten erfassen, PEP-Datenquellen abfragen, mögliche Treffer bestätigen und das Ergebnis dokumentieren. Es handelt sich um die einmalige Einzelprüfung innerhalb eines Screening-Programms. Im PEP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
Was eine PEP-Prüfung umfasst
Der Anwendungsbereich ist weiter, als viele erwarten. Er erfasst die Person selbst ebenso wie ihre Familienmitglieder und engen Geschäftspartner. Sie prüfen das Umfeld einer öffentlichen Funktion, nicht nur den Namen auf einem Ausweisdokument.
Ausgangspunkt ist die Person. Wer derzeit eine bedeutende öffentliche Funktion ausübt oder früher ausgeübt hat, kann eine politisch exponierte Person sein: Minister, Parlamentsmitglieder, hohe Richter, Botschafter, Mitglieder der Leitungsorgane von Zentralbanken und vergleichbare Funktionsträger internationaler Organisationen. Die FATF-Leitlinien zu PEPs (Empfehlungen 12 und 22) legen fest, welche Funktionen relevant sind und welche Erwartungen sich daraus ergeben.
Im Kryptobereich reicht die Prüfung eine Ebene tiefer als das Konto. Der eingetragene Inhaber eines Unternehmenskontos ist selten die einzige relevante Person. Der wirtschaftlich Berechtigte hinter dem Unternehmen, die Person mit Kontrolle über die Wallet für Auszahlungen und die Person auf der anderen Seite eines wiederkehrenden Zahlungsstroms bringen jeweils eigene Risiken mit. Wer nur den Kontonamen prüft und dort aufhört, beantwortet die einfachste Frage und lässt jene aus, die Aufsichtsbehörden stellen.
Anschließend erweitert sich der Blick auf das Umfeld. Familienmitglieder, in der Regel Ehepartner, Kinder und Eltern, unterliegen denselben Maßnahmen, weil sie Vermögenswerte für den Amtsträger halten oder bewegen können. Auch nahestehende Personen zählen dazu: etwa Personen, die gemeinsam mit ihm wirtschaftlich Berechtigte eines Unternehmens sind, enge Geschäftspartner oder der alleinige Eigentümer eines Rechtsträgers, der erkennbar zugunsten des Amtsträgers gegründet wurde. In formalen Richtlinien beschreibt dieser weitere Personenkreis den Umfang einer Prüfung auf politische Exponiertheit. Prüfer fragen regelmäßig nach, ob er tatsächlich abgedeckt wurde.
Welche Quellen Sie für eine PEP-Prüfung nutzen können
Es gibt drei Arten von Quellen: amtliche öffentliche Unterlagen wie Vermögenserklärungen und Ernennungsbekanntmachungen, kommerzielle Datenanbieter mit zusammengestellten PEP-Verzeichnissen und die interne Liste aus Ihrer eigenen Fallbearbeitung. Jede beantwortet eine andere Frage; keine ist für sich allein vollständig. Eine einzige amtliche PEP-Liste gibt es nicht.
Amtliche Unterlagen sind der kostengünstigste Ausgangspunkt und innerhalb ihres jeweiligen Umfangs die maßgeblichste Quelle: Vermögens- und Interessenerklärungen, Amtsblätter und Ernennungsbekanntmachungen, Parlamentsverzeichnisse sowie die EU-Liste der erfassten Funktionen. Sie belegen, welche Position eine Person tatsächlich innehat – und genau davon hängt der PEP-Anwendungsbereich ab. Sanktions- und Fahndungslisten erfüllen einen anderen Zweck: Sie erfassen Verbote und Haftbefehle, nicht politische Exponiertheit, und sind deshalb keine PEP-Quellen. Kommerzielle Verzeichnisse führen Ernennungen, Nachrichten und öffentliche Unterlagen zu einer wesentlich breiteren Abdeckung zusammen. Damit sind sie das wichtigste Arbeitsmittel für den PEP-Abgleich, allerdings gegen Lizenzgebühren und bei unterschiedlicher Qualität. Eine interne Liste hält fest, was Ihre eigenen Untersuchungen bereits ergeben haben, und bewahrt das Wissen Ihres Unternehmens.
Der Nutzen der internen Liste wächst mit der Zeit. Jeder bestätigte Treffer, jeder ausgeräumte Fehlalarm und jeder ehemalige Kunde mit bestätigter politischer Exponiertheit gehört hinein. Denn genau diese Vorgeschichte steht bei einer neuen Prüfung sonst nicht zur Verfügung. Ein interner Eintrag sagt: Diese Person wurde bereits geprüft, das wurde festgestellt, und so wurde entschieden. Aus der nächsten Untersuchung wird dadurch eine Bestätigung vorhandener Erkenntnisse. Teams, die darauf verzichten, bezahlen dieselbe Recherche zweimal.
Da keine einzelne Quelle vollständig ist, gleicht eine fundierte Prüfung mindestens zwei miteinander ab. Der Leitfaden dazu, woher PEP-Daten tatsächlich stammen, erläutert, wie diese Quellen entstehen und warum ihre Ergebnisse voneinander abweichen.
Wenn aus einer einzelnen Prüfung ein vollständiges Programm wird, bietet der PEP-Compliance-Hub einen Überblick über alle Bestandteile.
Was Sie bei einem positiven Prüfergebnis tun sollten
Ein positives Ergebnis bedeutet weitere Sorgfaltsprüfungen, nicht automatisch das Ende der Geschäftsbeziehung. Bestätigen Sie zuerst, dass der Treffer die richtige Person betrifft. Ordnen Sie das Risiko anschließend einer Stufe zu und leiten Sie daraus verstärkte Maßnahmen, eine engmaschigere Prüfung oder gegebenenfalls eine Ablehnung ab. Ein Treffer ist ein Arbeitsauftrag, kein Urteil.
Die Bestätigung steht an erster Stelle, weil Namensgleichheiten ständig vorkommen. Namensgleichheit allein beweist nichts. Gleichen Sie die vorhandenen Identitätsmerkmale, das Geburtsdatum, die Jurisdiktion und die Amtszeit ab. Passt die Amtszeit nicht zur Biografie Ihres Kunden, handelt es sich wahrscheinlich um eine andere Person. Genau diese Sorgfalt erwarten Aufsichtsbehörden: Die US-amerikanische Customer Due Diligence Rule nennt die „Identifizierung der Kunden und Überprüfung ihrer Identität“ als erste Kernanforderung. Eine gemeinsame Erklärung der US-Aufsichtsbehörden von 2020 bestätigt, dass die Regel selbst kein PEP-Screening vorschreibt. Der Status wird als ein Risikofaktor innerhalb risikobasierter Kundensorgfaltspflichten behandelt. Dokumentieren Sie die Bestätigung während der Prüfung: Welche Merkmale stimmen überein, zu welchen fehlen Angaben, und welche Unsicherheit bleibt? Eine Bestätigung, die nur im Kopf eines Analysten existiert, ist am Prüfungstag nicht nachweisbar.
Sobald der Treffer bestätigt ist, bestimmen Sie die PEP-Kategorie und die nach anwendbarem Recht erforderlichen Mindestmaßnahmen. Ordnen Sie die Geschäftsbeziehung danach einer internen Risikostufe zu. Der Einfluss der Funktion, die Jurisdiktion und die Merkmale der Geschäftsbeziehung bestimmen die Prüfungsintensität oberhalb dieser gesetzlichen Mindestanforderungen. Eine niedrigere Stufe hebt verpflichtende Maßnahmen nicht auf. Der Leitfaden zu PEP-Risikostufen erläutert die Einstufungslogik im Detail.
Setzen Sie die Entscheidung anschließend um. Das Spektrum reicht von verstärkten Sorgfaltspflichten mit Zustimmung der Führungsebene über Produktbeschränkungen und Limits bis zur Ablehnung der Geschäftsbeziehung, wenn das Risiko Ihre Risikobereitschaft übersteigt. Welche Pflichten hinter den einzelnen Optionen stehen, beschreibt der Leitfaden zu den Anforderungen an das PEP-Screening.
Jede Prüfung nachvollziehbar dokumentieren
Jede Prüfung braucht eine nachvollziehbare Dokumentation: wann sie durchgeführt wurde, mit welchen Quellen Sie abgeglichen haben, was Sie festgestellt haben und warum Sie zu Ihrem Ergebnis gekommen sind. Erst diese Unterlagen machen aus einer abgeschlossenen Prüfung auch Monate später belastbare Nachweise, wenn der ursprüngliche Kontext nicht mehr präsent ist und nur die Akte bleibt.
Eine vollständige Dokumentation enthält vier Elemente: die Eingabedaten, die abgefragten Quellen, das unverarbeitete Ergebnis und die begründete Schlussfolgerung. Gerade die Schlussfolgerung wird häufig ausgelassen. Sie ist aber das Erste, was Aufsichtsbehörden lesen, denn nur sie erklärt die anderen drei Elemente. Auch der Status kann sich im Laufe der Zeit ändern. Die Akte benötigt deshalb ein Datum für die erneute Prüfung: Ein unauffälliges Ergebnis heute sagt nichts über das nächste Jahr aus. Der Monitoring-Leitfaden erläutert die Planung dieser Wiederholungsprüfungen.
Im Kryptobereich gibt es eine zweite Nachweisspur, die Sie erfassen sollten. Eine Wallet-Adresse auf der anderen Seite einer Transaktion hat ein eigenes Risikoprofil, unabhängig von der dahinterstehenden Person. Phalcon Compliance prüft die beteiligten Wallets und weist unter anderem auf die Risikokategorie sanktionierter Akteure hin. Audit Logs versehen jedes Screening mit einem Zeitstempel. Damit erhält auch der adressbezogene Teil Ihrer Akte eigene Nachweise. Die oben beschriebene personenbezogene Bestätigung bleibt in Ihren eigenen Unterlagen.
Die gesamte PEP-Leitfadenreihe, von der Prozessgestaltung bis zur Aufbewahrung von Unterlagen, finden Sie im PEP-Compliance-Hub.