Für OTC-Handelsdesks ist das Einfrieren von USDT ein Zeitproblem, keine abstrakte Compliance-Frage. On-chain empfangene Werte können Sekunden nach dem Eingang nicht mehr verfügbar sein; Werte, die gerade gesendet werden sollen, können zu einem Compliance-Vorfall werden, bevor die Fiat-Überweisung abgewickelt ist. Bei einem mittelgroßen Handelsdesk mit einem monatlichen Volumen von 50 Millionen USD und einer üblichen Nettomarge kann eine einzige zunächst gutgeschriebene und dann eingefrorene Einzahlung in der Größenordnung jüngster Trades die Marge mehrerer Monate aufzehren.
Dieser Leitfaden behandelt die drei Phasen, die jedes OTC-Compliance-Programm benötigt (Screening vor der Transaktion, Echtzeitüberwachung und Reaktion nach dem Einfrieren), einschließlich SLA-Berechnungen, Richtlinienvorlagen und aktuellen Daten für 2026.
OTC-Compliance auf einer Seite: Was Aufsichtsbehörden erwarten
Ein OTC-Krypto-Handelsdesk, der USDT abwickelt, ist in jeder wichtigen Rechtsordnung ein Money Services Business (oder das lokale Äquivalent). Der regulatorische Rahmen ist überall ungefähr gleich; die konkreten Rechtsgrundlagen unterscheiden sich.
- USA — Registrierung bei FinCEN als MSB, Meldungen nach dem Bank Secrecy Act, OFAC-SDN-Screening jeder Gegenpartei.
- EU — VASP-Zulassung gemäß der MiCA-Verordnung; Transaktionsüberwachung gemäß 6AMLD.
- Singapur — DPT-Lizenz nach dem MAS Payment Services Act.
- Hongkong — HKMA-Stablecoin-Verordnung für die Ausgabe und den Handel mit USD-referenzierten Stablecoins.
Für einen Handelsdesk, der speziell USDT abwickelt, ist das Einfrierrisiko die gravierendste Form eines Compliance-Versagens: Eine eingefrorene Adresse für eingehende Mittel verwandelt eine ansonsten unbedenkliche Transaktion in einen Vorfall. Alles, was in diesem Leitfaden folgt — das SLA für das Screening vor der Transaktion, die Echtzeitüberwachung von Einfrierungen und die Vorlagen für die Reaktion nach dem Einfrieren — dient dazu, innerhalb des 15-Minuten-Fensters zu erkennen und zu reagieren, das noch rückgewinnbare Positionen von Abschreibungen unterscheidet.
Warum OTC-Handelsdesks besonders exponiert sind
Börsen fangen einen Teil des Einfrierrisikos in ihrem Orderbuch auf. Zahlungsabwickler sind durch Händlerverträge abgesichert, die Verluste auf die Gegenpartei verlagern. OTC-Handelsdesks haben keinen dieser Puffer. Jeder Trade ist bilateral, die Abwicklung erfolgt in Minuten statt Tagen, und ein einziger eingefrorener Zahlungseingang ist für jede künftige Gegenpartei sichtbar, die Ihren Handelsdesk einer Due-Diligence-Prüfung unterzieht.
Drei strukturelle Faktoren verschärfen die Risikoexposition:
- Bilateraler Handel ohne Börse als Vermittler: Wird USDT nach der Gutschrift eingefroren, steht der Verlust in der Bilanz Ihres Handelsdesks.
- T+0-Abwicklung gegenüber Einfrierungen mit Multisig-Verzögerung: Ihr Kunde erwartet die Fiat-Überweisung in derselben Minute, in der die USDT-Transaktion bestätigt wird. Das Owner-Multisig von Tether schlägt eine Einfrierung vor und führt sie nach einer Verzögerung aus; die Analyse von BlockSec zu 8310 ausgeführten
addBlackList-Vorschlägen auf Ethereum und Tron (2017–2026) dokumentiert ein medianes Zeitfenster von 77 Minuten zwischen Vorschlag und Ausführung, wobei beim schnellsten beobachteten Entkommen einer Zieladresse die Mittel innerhalb von 3 Sekunden nach Eingang des Vorschlags verschoben wurden. Schreiben Sie den Betrag gut, bevor der Vorschlag ausgeführt wird, halten Sie anschließend ein nicht mehr verfügbares Guthaben. - Reputationskosten: OTC ist ein Beziehungsgeschäft. Wenn eine Gegenpartei fünf anderen Marktteilnehmern erzählt, dass Ihr Handelsdesk eine eingefrorene Einzahlung von 500 Tausend USD angenommen hat, schließen sich Türen, deren Öffnung Monate gedauert hat.
Die Rechnung in Dollar ist drastisch. Am 25.07.2026 belief sich die größte einzelne Einfrierung auf Tron auf 4,75 Millionen USD bei TNJ1tmw...nKchef. Zur Veranschaulichung: Ein mittelgroßer OTC-Handelsdesk mit einem monatlichen Volumen von 50 Millionen USD und einer hypothetischen Nettomarge von 25 bps verdient etwa 125 Tausend USD pro Monat. Ein Zahlungseingang dieser Größe, der zunächst gutgeschrieben und dann eingefroren wird, zehrt ungefähr 38 Monate der Marge des Handelsdesks auf.
Vor der Transaktion: Adress-Screening als Freigabekriterium
Jeder OTC-Auftrag hat zwei Adressen, die einem Screening unterzogen werden müssen: die Einzahlungsadresse der Gegenpartei (von der sie Ihnen USDT sendet) und ihre Auszahlungsadresse (an die Sie ihr USDT senden). Das Auslassen einer der beiden Prüfungen ist der Punkt, an dem die meisten Handelsdesks erstmals getroffen werden.
2,1 Richtlinie: Was geprüft werden muss
Drei Prüfbereiche pro Auftrag:
- Einzahlungsadresse der Gegenpartei: Bei der Preisstellung prüfen, bei der Gutschrift erneut prüfen. Der Status kann sich dazwischen ändern.
- Auszahlungsadresse der Gegenpartei: Vor dem Senden prüfen. Das Verschieben von Mitteln an eine markierte Wallet kann Ihre eigene Compliance-Haftung auslösen.
- Jüngere Adresshistorie: Jede frühere Markierung rechtfertigt eine vertiefte Prüfung, auch wenn sie inzwischen entfernt wurde. Dieselbe Blacklist-Analyse aus 2025 ergab, dass nur 150 der 4163 im Jahr 2025 neu auf die Blacklist gesetzten Adressen (3,6%) noch im selben Jahr entfernt wurden; eine als „entfernt“ gekennzeichnete Markierung hebt die zugrunde liegende Zuordnung nicht auf.
2,2 So führen Sie das Screening durch: drei Optionen für OTC-Handelsdesks
| Option | Eignung | Kosten | SLA |
|---|---|---|---|
| BlockSec USDT Freeze Checker | Einmalige punktuelle Prüfung | Kostenlos | Wenige Sekunden, einzelne Adresse |
| Phalcon Compliance im Self-Service | Kleiner Handelsdesk, geringes Volumen | 3 kostenlose Scans/Monat, danach nutzungsabhängige Abrechnung | Wenige Sekunden pro Adresse, Weboberfläche |
| Phalcon Compliance API | OTC-Volumen im produktiven Betrieb | Nutzungsabhängige Abrechnung, volumenabhängige Preisstufen | Unter einer Sekunde, Batch-Endpunkte |
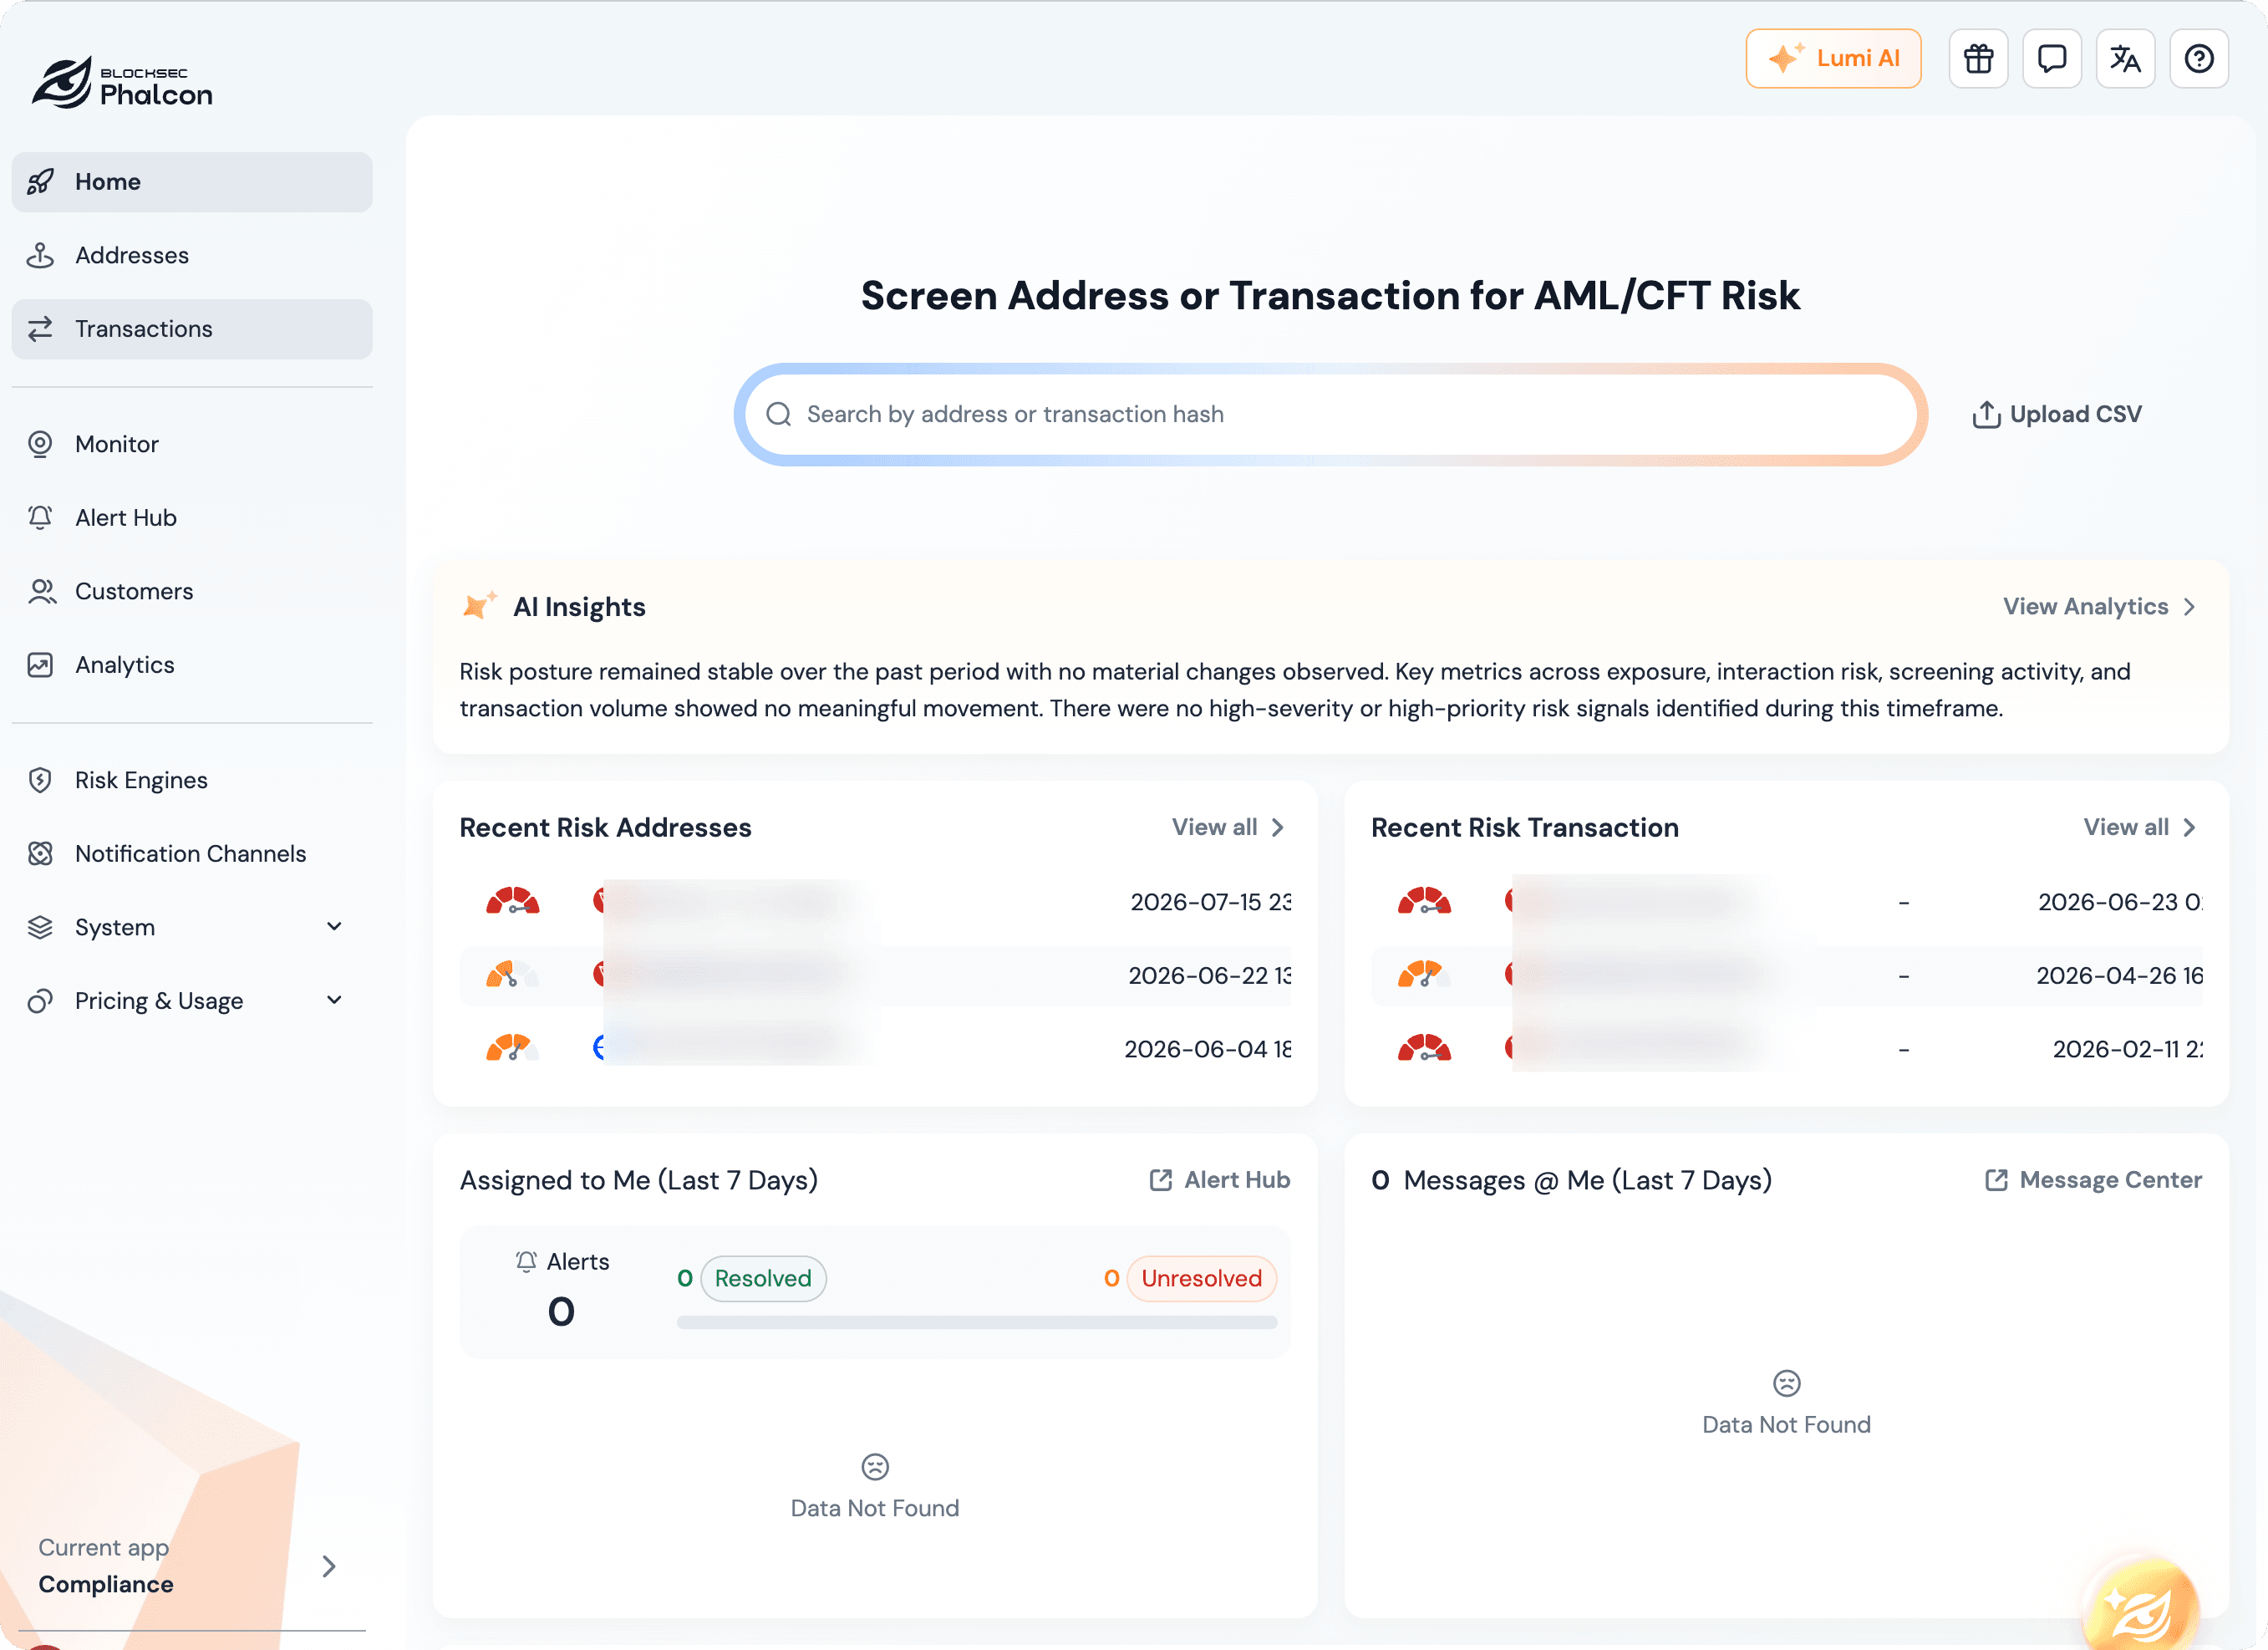
Der Freeze Checker ist das richtige Werkzeug für eine einmalige punktuelle Prüfung. Sobald Ihr Handelsdesk mehr als eine Handvoll Aufträge pro Tag quotiert, ist die Weboberfläche von Phalcon Compliance der natürliche nächste Schritt: Fügen Sie eine einzelne Gegenpartei-Adresse in die obere Suchleiste ein oder laden Sie eine CSV-Datei mit den Auszahlungs- / Einzahlungs-Wallets des Tages hoch, und erhalten Sie die AML/CFT-Risikobewertung, den aktuellen Einfrierstatus und den jüngeren Risikokontext der Adresse in einem Dashboard. Die Startansicht zeigt außerdem die zuletzt risikobehafteten Adressen und Transaktionen, mit denen der Handelsdesk interagiert hat, sodass ein Compliance-Mitarbeiter die Mittelflüsse des Tages auf einen Blick prüfen kann, ohne die Ansicht zu verlassen. Die Abrechnung ist nutzungsabhängig, sodass eine ruhige Woche entsprechend wenig kostet und die Kosten nur dann steigen, wenn das Auftragsvolumen zunimmt; wächst das Volumen über die Weboberfläche hinaus, bietet dasselbe Konto eine API und einen Webhook-Feed für die programmatische Integration.
2.3 Das 5-Sekunden-SLA für OTC-Screening
Ihr Screening-SLA wird durch das Kundengespräch begrenzt, nicht durch die Technologie. Wenn eine Gegenpartei sagt: „Ich sende jetzt USDT, überweisen Sie die EUR“, haben Sie ungefähr fünf Sekunden natürliche Gesprächslatenz, um eine Antwort zu erhalten, bevor der Mitarbeiter am Handelsdesk gutschreibt, zurückhält oder ablehnt. Alles, was länger dauert, erzeugt eines von zwei Fehlerszenarien:
- Sie schreiben gut, bevor Sie prüfen: Ist die Adresse markiert, liegt das Compliance-Risiko bei Ihrem Handelsdesk.
- Sie warten auf das Screening, und der Kunde wartet mit Ihnen: Die Reibung zeigt sich darin, dass der nächste Auftrag an einen schnelleren Handelsdesk geht.
Vollständiges API-Screening mit Abfragen unter einer Sekunde ist der einzige Weg, dieses SLA bei produktivem Volumen einzuhalten. Eine zwischengespeicherte Blacklist-Kopie im Arbeitsspeicher, ergänzt durch eine Echtzeit-API für Adressen, die nicht im Cache enthalten sind, ist die Standardarchitektur.
2,4 Beispielvorlage für eine Screening-Richtlinie
Eine OTC-Screening-Richtlinie mit den mindestens erforderlichen Inhalten passt auf eine Seite:
1. Screen every counterparty deposit address at quote and
   re-screen at settlement.
2. Screen every counterparty payout address before the send
   transaction is signed.
3. Tools: Phalcon Compliance API.
4. Result "flagged": decline the ticket. No credit, no payout.
   Escalate to Head of Compliance.
5. Result "clean, prior flag history": hold for secondary
   review. May proceed with enhanced KYC and a risk memo.
6. Result "clean, no history": proceed normally.
7. Log every result with timestamp, ticket ID, address, and
   tool response. Retain for 5 years.
Die Aufbewahrungsfrist entspricht den meisten AML-Aufbewahrungspflichten (5 Jahre nach 31 CFR 1010.430 für den US-amerikanischen BSA sowie die Mindestfrist in den meisten an den FATF-Empfehlungen ausgerichteten Regelwerken über Empfehlung 11). Prüfen Sie vor der Übernahme die lokal geltenden Vorschriften.
Echtzeitüberwachung: Einfrierungen in den Mittelflüssen Ihres Handelsdesks erkennen
Screening zum Transaktionszeitpunkt ist notwendig, aber nicht ausreichend. Das größere operative Risiko besteht darin, dass eine Adresse, die Sie bereits akzeptiert haben, nachträglich eingefroren wird. Jede Hot Wallet, jede Auszahlungs-Wallet einer Gegenpartei und jede Kundenauszahlungsadresse in Ihrem Bestand muss überwacht werden.
3,1 Was überwacht werden muss
- Alle Hot Wallets unter Ihrer Kontrolle (Einzahlung, Abwicklung, Treasury). Wird eine davon markiert, kommt der Betrieb des Handelsdesks zum Stillstand.
- Alle Auszahlungsadressen von Gegenparteien bei aktiven Aufträgen: Eine laufende ausgehende Übertragung wird zum Vorfall, wenn die Zieladresse markiert wird.
- Alle Einzahlungsadressen von Gegenparteien aus den letzten 30 Tagen: Auf Einfrierungen nach der Einzahlung können Sie noch reagieren (Fiat zurückhalten, Gegenpartei benachrichtigen, einen Fall eröffnen), wenn Sie sie erkennen.
- Alle Kundenauszahlungsadressen, an die in den letzten 90 Tagen ausgezahlt wurde: relevant für Reputation und Meldepflichten.
3,2 Alarm-Triage: aus N Alarmen pro Tag werden K Maßnahmen
Bei der aktuellen Marktdynamik zeigt der Tracker 10 neue Einfrierungen in den letzten 24 Stunden auf beiden Chains, und das Berichtsarchiv weist für die erste Hälfte des Jahres 2026 2,116 Einfrierungen auf Tron aus, bei denen 1,58 Milliarden USD eingefroren wurden. Die meisten betreffen Ihren Bestand nicht. Reduzieren Sie 10 tägliche Ereignisse auf die 0-2 relevanten:
- Adressabgleich-Filter: Die Ereignisadresse muss zu Ihrem überwachten Adressbestand gehören. Filtert 99%+ der Ereignisse heraus.
- Risikobewertung: Bewerten Sie anhand der Nähe zu aktiven Aufträgen, des Wallet-Typs (Hot gegenüber Cold) und der Zeit seit der letzten Transaktion.
- Deduplizierung und Fallverknüpfung: Zusammenhängende Ereignisse bei derselben Gegenpartei werden in einem Fall zusammengeführt.
- Warteschlange für menschliche Prüfung: Nur die verbleibenden Ereignisse werden einem Compliance-Mitarbeiter vorgelegt, mit bereits ergänztem Kontext.
Das Multisig-Verzögerungsfenster ist wichtig. Der Owner von Tether ist ein Multisig mit einer in öffentlichen Daten sichtbaren Verzögerung zwischen Transaktionsvorschlag und Ausführung. Ein Teil der beobachteten Adressen hat dieses Zeitfenster nachweislich genutzt, um USDT vor dem Einfrieren zu verschieben. Das Archiv dokumentiert Vorschläge, die gegen Adressen ausgeführt wurden, deren Guthaben bereits verschoben worden waren. Achten Sie auf die Vorschlagstransaktion; die ausgeführte Einfrierung ist ein nachlaufendes Signal.
3,3 Echtzeitüberwachung im produktiven Maßstab
Die Monitoring-API von Phalcon Compliance deckt diese Aufgaben direkt ab: Hochladen des Adressbuchs, Webhook-Abonnement für Blacklist-Ereignisse auf Ethereum und Tron sowie Fallmanagement für Alarme, die nach der Triage weiterbearbeitet werden. Die nutzungsabhängige Preisgestaltung skaliert mit dem überwachten Adressbestand.
Leitfaden für die Reaktion nach dem Einfrieren
Wenn der Alarm ausgelöst wird, entscheiden die nächsten 15 Minuten darüber, ob der Vorfall zu einem Verlust von 500 Tausend USD oder zu einem dokumentierten Fall mit einer vertretbaren Reaktion wird. Fünf Phasen:
4,1 Sofortmaßnahmen (erste 15 Minuten)
- Den zugehörigen Fiat-Teil der Transaktion stoppen: Wenn der Gegenpartei Fiat geschuldet wurde, das noch nicht überwiesen ist, setzen Sie die Überweisung operativ aus.
- Compliance-Leitung und CEO benachrichtigen: Oberhalb eines dokumentierten Dollar-Schwellenwerts werden bei Einfrierungen sofort beide Personen benachrichtigt.
- Beweise sichern: Speichern Sie den Transaktionshash der Einfrierung, die Blocknummer, die Vorschlagsnummer (falls über das Multisig von Tether erfolgt) und sämtliche internen Nachrichtenprotokolle zur Gegenpartei.
- Noch nicht mit der Gegenpartei kommunizieren: Bestätigen Sie zuerst den Sachverhalt.
4,2 Rechtliche und regulatorische Anforderungen
Die Pflichten variieren je nach Rechtsordnung, doch üblicherweise gilt Folgendes:
- US-Handelsdesks: SAR-Meldung über FinCEN innerhalb von 30 Tagen (gemäß 31 CFR 1022.320), unter Verweis auf den Transaktionshash der Einfrierung und die KYC-Akte der Gegenpartei.
- EU-Handelsdesks: MiCA-Mitteilung und, je nach Mitgliedstaat, eine Meldung an die nationale FIU. Die meisten FIU-Regelwerke verlangen eine Mitteilung innerhalb von 24-72 Stunden.
- Britische Handelsdesks: Verdachtsmeldung an die NCA nach dem Maßstab „so bald wie praktisch möglich“ (POCA 2002, Teil 7).
- Handelsdesks in Hongkong: Nach der HK Stablecoins Ordinance (in Kraft seit 01.08.2025) und dem übergeordneten AML/CFT-Regelwerk ist bei Stablecoin-bezogenen Vorfällen eine Benachrichtigung an HKMA und JFIU erforderlich.
Die Fähigkeit, Meldungen einzureichen, ist eine Voraussetzung für ein Compliance-Programm und darf nicht erst während eines Vorfalls hektisch aufgebaut werden. Wenn Ihr Team nicht am selben Tag eine SAR-Meldung einreichen kann, besteht eine Lücke.
4,3 Vorlage für die Kundenkommunikation
Sobald der Sachverhalt bestätigt ist und die Rechtsabteilung die externe Kommunikation freigegeben hat, ist die Mitteilung kurz und sachlich:
Subject: USDT deposit [ticket ID] – compliance hold

We received an on-chain notification that the address for your
recent USDT deposit ([address]) has been flagged on the USDT
contract. Under our compliance policy, we are holding the
corresponding fiat payout pending review.

Status update within [3 business days]. If you have
documentation on source of funds or the flagging event,
forward to compliance@[desk].com.

We cannot release the fiat payout until review is complete.
Depending on the outcome, we may be required to report the
incident to the applicable financial regulator.
Bleiben Sie bei den Fakten, vermeiden Sie Spekulationen und sagen Sie nur einen Zeitplan zu, den Sie einhalten können. Jeder Satz muss von Ihrem Rechtsteam in einer protokollierten Vernehmung verteidigt werden können.
4,4 Rückgewinnung: Was die Daten zu Entfernungen aus dem Jahr 2025 zeigen
Wenn Ihr Handelsdesk die markierte Adresse hält (Einfrierung nach einer Einzahlung auf einer Wallet unter Ihrer Kontrolle), gilt das Verfahren mit drei Wegen zur Aufhebung der Einfrierung: direkter Antrag an Tether, rechtliche Anfechtung in einer geeigneten Rechtsordnung oder, bei zivilrechtlichen Einziehungsfällen in den USA, der Einwand des gutgläubigen Eigentümers zum Schutz seines Eigentumsinteresses vor der Einziehung. Der Bericht für 2025 ergab, dass 3,6% der in diesem Jahr hinzugefügten Adressen bis zum Jahresende entfernt wurden, bei einem Median von 18,2 Tagen für die beobachtete Teilmenge der Entfernungen. Die Zahl 3,6% ist keine Erfolgswahrscheinlichkeit für einen Antrag. Planen Sie den Verlust ein, während Sie die Rückgewinnung verfolgen. Vollständige Entscheidungsmatrix: So heben Sie die Einfrierung einer USDT-Adresse auf.
Wenn die markierte Adresse der Gegenpartei gehört und Ihr Handelsdesk die Mittel nie verwahrt hat, ist die Rückgewinnung nicht Ihr Problem, die Dokumentation der Interaktion hingegen schon. Ihre Compliance-Akte ist das Dokument, das Aufsichtsbehörden anfordern werden.
4,5 Nachbereitung und Ursachenanalyse
Jeder Vorfall endet mit einer schriftlichen Nachbereitung: wie die markierte Adresse in Ihren Bestand gelangte, welcher Screening-Schritt sie hätte erkennen müssen und welche Änderungen eine Wiederholung verhindern. Die meisten OTC-Einfriervorfälle lassen sich auf wenige Lücken zurückführen: kein erneutes Screening bei der Abwicklung, keine Überwachung früherer Gegenpartei-Adressen oder ein verzögerter Webhook, der erst nach dem Senden der Auszahlung ausgelöst wurde. Für jede dieser Lücken gibt es eine bekannte Lösung.
Aktuelle Momentaufnahme: Womit OTC-Handelsdesks heute konfrontiert sind
Aus dem Tracker und dem Berichtsarchiv, Stand 26.07.2026:
| Kennzahl | Wert |
|---|---|
| Insgesamt eingefrorene USDT (seit Beginn, alle Chains) | 5.685.941.960 USD |
| Adressen auf der Blacklist (alle Chains) | 9597 |
| Neue Einfrierungen in den letzten 24 Stunden | 10 |
| Auf Tron eingefroren | 3.709.576.603 USD (6901 Adressen) |
| Auf Ethereum eingefroren | 1.976.365.356 USD (2696 Adressen) |
| Einfrierungen auf Tron im 1. Halbjahr 2026 | 2116 Adressen / 1,58 Milliarden USD |
Zwei Beobachtungen für die OTC-Compliance:
- Tron dominiert das OTC-relevante Risiko: In der ersten Hälfte des Jahres 2026 gab es 2,116 Einfrierungen auf Tron, bei denen 1,58 Milliarden USD eingefroren wurden, gegenüber einem Bruchteil davon auf Ethereum. Die Konzentration auf TRC-20 USDT ist direkt on-chain im Vergleich zwischen dem USDT-Dashboard von Tronscan und dem USDT-Contract auf Etherscan sichtbar. Eine reine Ethereum-Überwachung erfasst den Großteil der von Einfrierungen betroffenen Bereiche nicht.
- Einfrierungen erfolgen stetig, nicht sporadisch: 10 Einfrierungen pro Tag entsprechen einem typischen Tag im Tracker. Compliance-Programme, die auf einen Vorfall pro Quartal ausgelegt sind, verfügen strukturell über zu wenige Ressourcen.
Checkliste für das Compliance-Programm
Ein einseitiger Prüfplan für OTC-Compliance-Verantwortliche. Haken Sie jeden Punkt ehrlich ab:
- [ ] Screening vor der Transaktion für jede Einzahlungs- und Auszahlungsadresse einer Gegenpartei, bei Preisstellung und Abwicklung.
- [ ] Screening-SLA unter 5 Sekunden bei produktivem Volumen, monatlich gemessen.
- [ ] Überwachtes Adressbuch umfasst Hot Wallets, Auszahlungen aktiver Aufträge, Gegenpartei-Einzahlungen der letzten 30 Tage und Kundenauszahlungen der letzten 90 Tage.
- [ ] SOP für die Reaktion nach dem Einfrieren schriftlich festgehalten und geübt, mit definierten Maßnahmen für die ersten 15 Minuten.
- [ ] Fähigkeit zur Einreichung von SAR- / FIU-Meldungen intern oder über mandatierte Rechtsberater, mit einem SLA für die Einreichung am selben Tag.
- [ ] Vorlage für die Kundenkommunikation von der Rechtsabteilung genehmigt.
- [ ] Überwachung des Multisig-Verzögerungsfensters zur Frühwarnung anhand von Vorschlägen gegenüber ausgeführten Einfrierungen.
- [ ] Fallmanagement-System mit einem Audit-Trail pro Vorfall, der mindestens 5 Jahre aufbewahrt wird.
- [ ] Rücklage für operative Verluste, bemessen an einem plausiblen Einzelvorfall-Szenario (z. B. 3x mediane Einfrierungsgröße).
- [ ] Jährliche Richtlinienüberprüfung, abgestimmt auf regulatorische Änderungen (HK Stablecoins Ordinance, MiCA und der US GENIUS Act).
Wenn mehr als zwei Kästchen nicht angehakt sind, schließen Sie die Lücken vor der nächsten vierteljährlichen Compliance-Überprüfung.
Häufig gestellte Fragen
Wie schnell kann ein OTC-Handelsdesk eine Einzahlungsadresse realistisch prüfen? Bei einem API-basierten Screening-Dienst ist eine Antwortzeit unter einer Sekunde pro Adresse Standard. Das End-to-End-SLA (vom Empfang der Adresse bis zur Anzeige der Antwort für den Mitarbeiter am Handelsdesk) sollte bei produktivem Volumen unter 5 Sekunden liegen. Manuelle Prüfwerkzeuge eignen sich für einzelne Aufträge, nicht für den Durchsatz eines Handelsdesks.
Was passiert, wenn wir USDT gutschreiben und diese am nächsten Tag eingefroren werden? Das Guthaben ist dann nicht mehr übertragbar. Sie schulden Ihrem Kunden weiterhin den Fiat-Teil der Transaktion. Realistische Erfolgsaussichten werden im vollständigen Leitfaden zur Aufhebung von Einfrierungen behandelt. Die Token-Recovery-Seite von Tether verweist rechtliche Angelegenheiten im Zusammenhang mit Anfragen von Strafverfolgungsbehörden, Diebstahl, Hacks, Betrug oder ähnlichen Problemen an das Team für Informationsanfragen. Planen Sie den Verlust ein und verfolgen Sie parallel die Rückgewinnung.
Müssen wir jedes Mal eine SAR-Meldung einreichen, wenn eine Adresse in unserem Bestand markiert wird? Das hängt von der Rechtsordnung ab. In den USA ist nach 31 CFR 1022.320 eine SAR-Meldung für Transaktionen erforderlich, bei denen Mittel aus illegalen Aktivitäten stammen, die auf die Umgehung von BSA-Anforderungen abzielen oder die keinen erkennbaren rechtmäßigen Zweck haben. Eine Einfrierung einer Adresse für eingehende Mittel ist ein starkes Indiz dafür, dass mindestens eines dieser Kriterien erfüllt ist, und die meisten US-Compliance-Teams reichen eine Meldung ein. Im Zweifel melden.
Ist die Überwachung sowohl von Ethereum als auch von Tron notwendig? Ja. Auf Tron entfallen mit Stand Mitte 2026 ungefähr 72% der Adressen auf der Blacklist und 65% des eingefrorenen Werts (6901 von 9597 Adressen, 3,71 Milliarden USD von 5,69 Milliarden USD), und in der ersten Hälfte des Jahres 2026 gab es 2,116 Einfrierungen auf Tron. Eine reine Ethereum-Überwachung erfasst den Großteil der Risikobereiche nicht.
Wie viel kostet eine für OTC geeignete Compliance-Infrastruktur? Das hängt vom Volumen und von der Entscheidung zwischen Eigenentwicklung und Zukauf ab. Die nutzungsabhängige Preisgestaltung von Phalcon Compliance skaliert mit der Nutzung. Verglichen mit einem einzigen Einfriervorfall, der die Marge mehrerer Monate aufzehrt, ist der Kostenposten für die Infrastruktur gering.
Weiterführende Artikel
- USDT-Einfrierung: Der vollständige Leitfaden für 2026
- So prüfen Sie, ob eine USDT-Adresse eingefroren ist
- So heben Sie die Einfrierung einer USDT-Adresse auf
- Wie Tether USDT verbrennt und für Opfer neu ausgibt
- BlockSec-Berichtsarchiv zu Einfrierungen
- 1,26 Milliarden USD eingefroren: Blacklist-Analyse für 2025
Über den Autor
Andy ist Mitgründer von BlockSec. BlockSec entwickelt MetaSleuth, Trace AI und Phalcon Compliance. Er ist außerdem Associate Professor an der Chinese University of Hong Kong, wo sich seine Forschung auf System- und Blockchain-Sicherheit konzentriert. Persönliche Homepage: yajin.org.
Folgen: X / Twitter · LinkedIn