Ein Compliance-Beauftragter einer US-Börse öffnet das Schreiben des Prüfers. Die Feststellungen wiederholen sich jeden Zyklus. Die Überwachung fand nur beim Onboarding statt. Verdachtsmeldungen wurden verspätet eingereicht. Die Lizenzerneuerung stockte wegen Lücken bei der Registrierung. AML-Compliance für eine Krypto-Börse ist keine einzelne Aufgabe. Es ist ein Stapel von fünf Pflichten, die ein Virtual Asset Service Provider, oder VASP, kontinuierlich erfüllen muss. Wird auch nur eine Ebene versäumt, geraten die Lizenz, die Bankpartner oder beides unter Druck.
Was AML-Compliance für eine Krypto-Börse bedeutet
AML-Compliance für eine Krypto-Börse ist die Gesamtheit der Pflichten zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung, die ein VASP erfüllen muss, um legal zu operieren. Die Pflichten werden durch die FATF-Empfehlungen für virtuelle Vermögenswerte und, in den Vereinigten Staaten, durch die Regeln von FinCEN für Money Services Businesses festgelegt. Die Börse trägt die Verantwortung für alle fünf Ebenen, nicht nur für die Kundenprüfung beim Onboarding.
Ein VASP ist die regulatorische Bezeichnung für jede Einheit, die virtuelle Vermögenswerte für Kunden austauscht, überträgt oder verwahrt. Eine Börse trägt dieses Label in dem Moment, in dem sie ein Token-Paar listet. Ihre AML-Pflichten sind keine Kopie des Programms einer Bank. Sie beziehen sich auf On-Chain-Adressen und Transaktionen, die sich in Sekunden, über verschiedene Chains und häufig durch Mixer bewegen.
Diese Geschwindigkeit verändert die Form der Arbeit. Eine Bank gleicht eine Zahlung mit einer Namensliste und einer Gegenparteien-Datenbank ab. Eine Börse prüft eine Einzahlung, die möglicherweise drei Hops zuvor durch einen Mixer gegangen ist, und die Risikoexposition zeigt sich erst, wenn der Mittelfluss nachverfolgt wird. Die Kundenakte enthält dieses Signal nicht. Die Chain schon. Deshalb hat eine der fünf Pflichten, die Transaktionsüberwachung, kein Äquivalent auf Bankseite mit der gleichen Geschwindigkeit und muss die Chain selbst auslesen.
Dieser Artikel definiert den Rahmen und bleibt beim Was. Die operative Anleitung, der Screening-Workflow und der Report-Export sind in einem separaten Umsetzungsleitfaden zu finden. Für den globalen Standard, der das VASP-Label und dessen Pflichten definiert, siehe die FATF-Leitlinien zu virtuellen Vermögenswerten.
Die fünf zentralen VASP-Pflichten im Detail
Der Rahmen umfasst fünf Pflichten. Jede entspricht einer FATF-Empfehlung und, für US-Börsen, einer FinCEN-Regel. Ein Compliance-Programm, das nur einige davon abdeckt, besteht die Prüfung nicht. Die ersten zwei und die letzte sind traditionelle Compliance-Infrastruktur. Die mittleren zwei sind die Bereiche, in denen On-Chain-Daten die Hauptarbeit leisten.
1. Registrierung und Lizenzierung. Bevor eine Börse Kunden bedient, muss sie sich bei ihrer zuständigen Behörde registrieren. In den Vereinigten Staaten bedeutet das eine Registrierung als Money Services Business bei FinCEN sowie das Halten staatlicher Money-Transmitter-Lizenzen. Die MiCA-Regelung der EU und die BitLicense von New York bringen jeweils eigene Genehmigungsschritte mit sich. Der Betrieb ohne Registrierung ist bereits selbst ein Verstoß, unabhängig von einem späteren AML-Versagen. Der GENIUS Act (Public Law 119-27), im Juli 2025 unterzeichnet und ab Januar 2027 vorbehaltlich der FinCEN-Regelsetzung wirksam, bringt Emittenten von Payment-Stablecoins unter den Bank Secrecy Act, sodass Börsen, die Stablecoin-Flüsse abwickeln, nun im selben AML-Perimeter wie die Emittenten selbst stehen.
2. Kundensorgfaltspflicht. Die Börse muss ihre Kunden identifizieren, ihr Risiko bewerten und bei höherem Risiko verstärkte Sorgfaltspflichten anwenden. Die Identitätsprüfung ist Teil dieser Säule. Sie bestätigt, wer der Kunde angibt zu sein. Sie sieht die Transaktion nicht. Ein Kunde kann das Onboarding bestehen und trotzdem eine Einzahlung senden, deren Mittel von einem Mixer stammen, da Identität und Mittelfluss unterschiedliche Objekte sind.
3. Transaktionsüberwachung. Die Börse muss laufende Aktivitäten auf verdächtige Muster überwachen. Im Kryptobereich bedeutet das, die Adressen, mit denen sie interagiert, und die Transaktionen, die ihre Wallets betreffen, zu screenen – nicht nur die Kundenakte. Das Risiko verändert sich nach dem Onboarding, daher muss die Überwachung kontinuierlich und in Echtzeit erfolgen. Eine am Montag als unbedenklich eingestufte Adresse kann bis Donnerstag mit illegaler Aktivität in Verbindung gebracht werden, und eine Freitagseinzahlung kann Mittel enthalten, die drei Hops zuvor noch sauber waren und an der Quelle kontaminiert wurden.
4. Verdachtsmeldung. Wenn die Überwachung Aktivitäten meldet, die wie Geldwäsche oder Terrorismusfinanzierung aussehen, muss die Börse einen Bericht einreichen. In den Vereinigten Staaten ist diese Einreichung ein Suspicious Activity Report. Andere Jurisdiktionen nennen es Suspicious Transaction Report. In den Vereinigten Staaten beträgt das Zeitfenster für die SAR-Einreichung 30 Kalendertage ab der ersten Feststellung (bis zu 60 Tage, wenn der Verdächtige unbekannt ist). Andere Jurisdiktionen setzen engere Fristen – Hongkong verlangt eine Einreichung innerhalb von 24 Stunden. Der Bericht muss genügend Beweise enthalten, um einen Prüfer zufriedenzustellen.
5. Aufzeichnungspflicht. Die Börse muss die Aufzeichnungen aufbewahren, die belegen, dass sie die ersten vier Pflichten erfüllt hat. Nach dem US Bank Secrecy Act bedeutet das, CDD-Akten, Überwachungsprotokolle und eingereichte Berichte fünf Jahre lang aufzubewahren. Prüfer betrachten fehlende Aufzeichnungen als fehlende Kontrolle. Die Aufbewahrungsfrist überdauert die Kundenbeziehung, sodass die Protokolle lange nach dem Verschwinden der Wallet noch prüfbar sein müssen.
| # | VASP-Pflicht | Rechtliche Grundlage | Abdeckung durch On-Chain-Überwachung |
|---|---|---|---|
| 1 | Registrierung & Lizenzierung | FinCEN MSB (31 CFR Ch. X), staatliche MTL, EU MiCA, NY BitLicense | Institution (Rechtsberatung) |
| 2 | Kundensorgfaltspflicht (Identität) | FATF Empfehlung 10 (CDD) | Institution (CDD-Anbieter) |
| 3 | Transaktionsüberwachung | FATF Empfehlung 10 (laufende CDD) + Empfehlung 15 (RBA für VASPs) + Empfehlung 20 (STR) | Phalcon Compliance: KYA + KYT |
| 4 | Verdachtsmeldung | FinCEN SAR / STR | Phalcon Compliance: STR-Export über mehrere wichtige Jurisdiktionen |
| 5 | Aufzeichnungspflicht | BSA 5-Jahres-Aufbewahrung | Phalcon Compliance Screening-Log speist sie |
Die fünf Pflichten sind die VASP-Perspektive. Sie beschreiben, was die Börse tun muss. Sie unterscheiden sich von den internen Säulen eines AML-Programms, die Richtlinien, einen benannten Compliance-Beauftragten, Schulungen, unabhängige Prüfungen und das CDD-Programm selbst umfassen. Diese Programmperspektive ist eine separate Frage für eine separate Lektüre. Hier bleibt der Fokus auf den Pflichten, die die Börse erfüllen muss.
Die Säule der Transaktionsüberwachung meistern
Von den fünf Pflichten sind Transaktionsüberwachung und Verdachtsmeldung die beiden, die von On-Chain-Daten abhängen, die eine Börse nicht mit Bank-Tools auslesen kann. Phalcon Compliance deckt diese beiden Säulen mit KYA und KYT ab. Es bietet keine CDD-Identitätsprüfung, keine Beratung zu Registrierung oder Lizenzierung und keine Infrastruktur für Aufzeichnungen. Der Fokus liegt auf der Überwachungs- und Screening-Ebene.
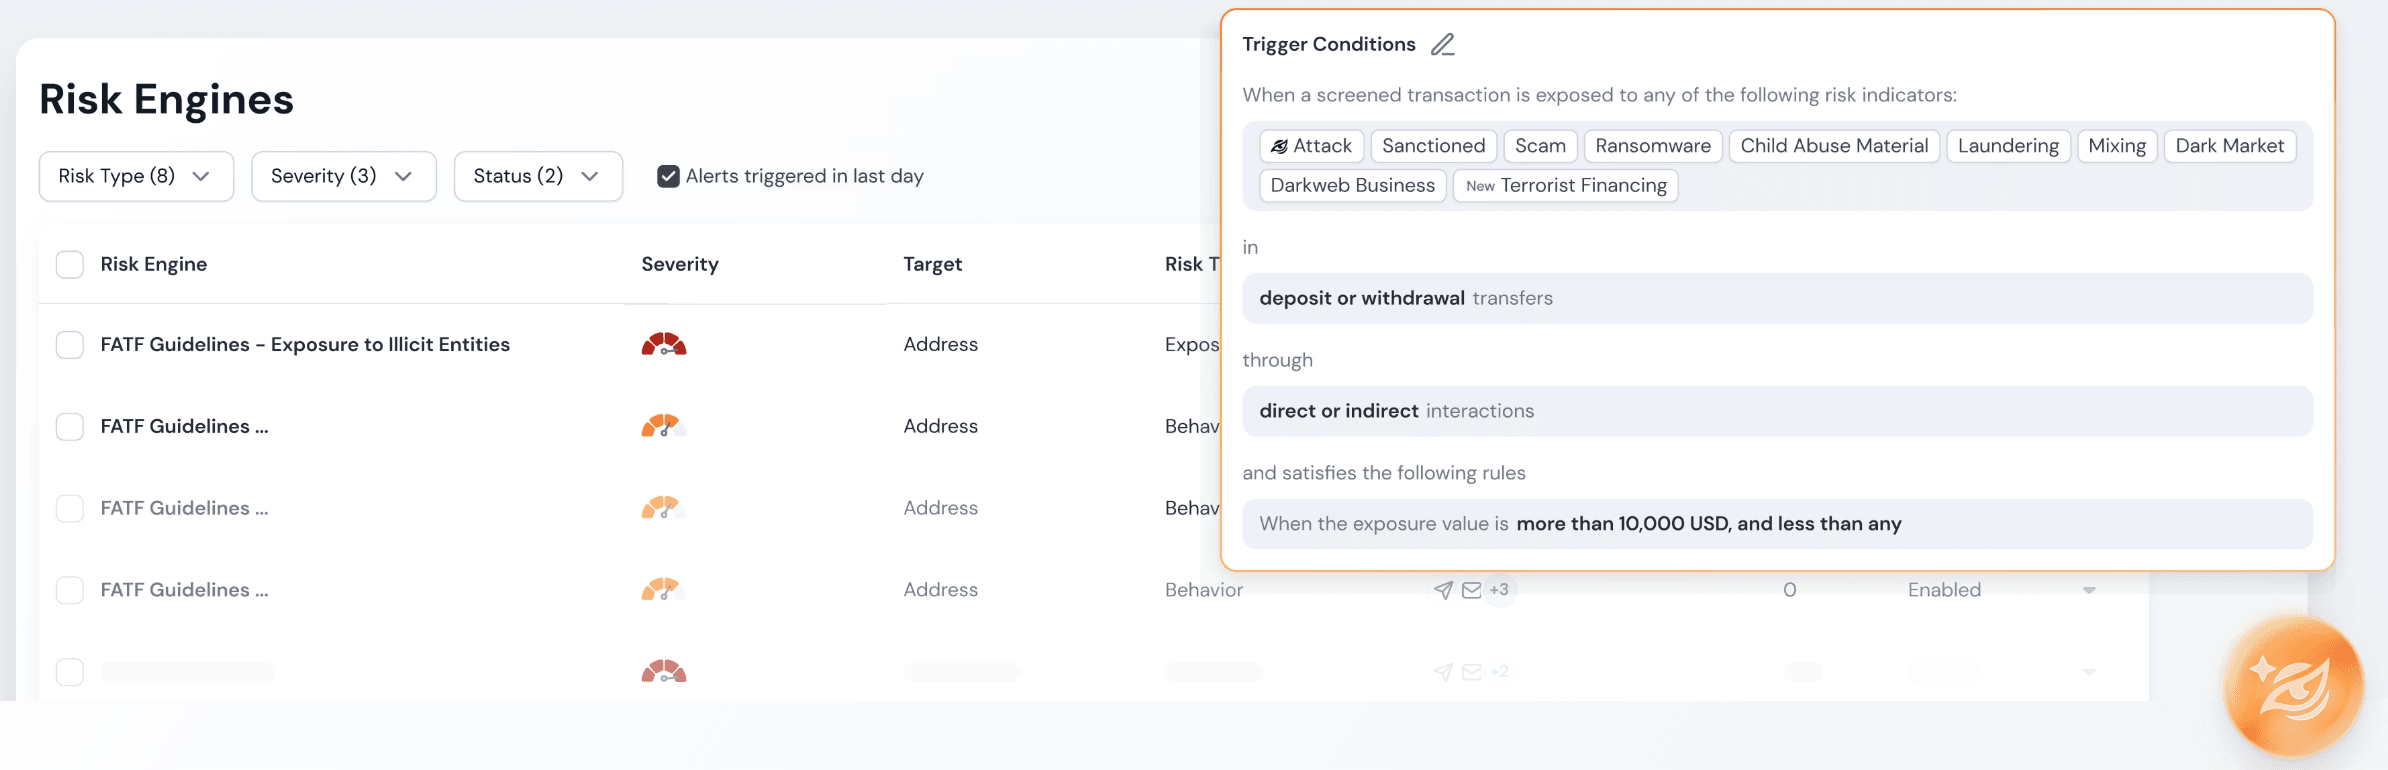
KYA, oder Know Your Address, prüft eine Wallet-Adresse auf AML- und CFT-Risiken anhand einer Datenbank gekennzeichneter Adressen und des Interaktionsgraphen um sie herum. KYT, oder Know Your Transaction, prüft jeden Token-Transfer innerhalb einer Transaktion, verfolgt den Mittelfluss in Einzahlungs- oder Auszahlungsrichtung und weist eine Risikostufe zu. Zusammen beantworten sie zwei unterschiedliche Fragen. KYA beantwortet, was die Adresse ist. KYT beantwortet, was die Transaktion tut.
Die Risiko-Engine hinter beiden Prüfungen verwendet 17 Risikoindikatoren, von Sanktionen und Terrorismusfinanzierung bis zu Mixing, Ransomware und FATF Grey List Jurisdiction. Jede geprüfte Adresse oder jeder Transfer landet in einer von fünf Risikostufen, von Kritisch über Hoch und Mittel bis hin zu Niedrig und Kein Risiko. Die Stufen sind konfigurierbar, sodass ein Team jede Ebene der eigenen internen Richtlinie und Risikobereitschaft zuordnen kann. Standard-Engines basierend auf FATF-Leitlinien sind bereits vorkonfiguriert und können angepasst werden, um dem risikobasierten Ansatz der Börse zu entsprechen.
Wenn eine Prüfung einen Transfer markiert, wird ein Alarm über die vom Team gewählten Kanäle ausgelöst. Der Analyst bestätigt die Risikoexposition und exportiert einen Verdachtsbericht für diesen Transfer, wobei die Einzahlungs- oder Auszahlungsrichtung zum Zeitpunkt der Prüfung angegeben wird. Dieser Bericht ist auf die wichtigsten regulatorischen Jurisdiktionen abgestimmt und kann über eine regionsspezifische Vorlage für die direkte Einreichung exportiert werden. Der exportierte STR ist der Nachweis für die Meldesäule. Das Screening-Log speist die Aufzeichnungssäule. Ein Tool schließt zwei Pflichten ab.
Die drei Säulen, die BlockSec nicht abdeckt, sind traditionelle Compliance-Infrastruktur. Eine Börse bezieht die Registrierung von Rechtsberatern, die Identitätsprüfung von einem CDD-Anbieter und die Aufzeichnungsaufbewahrung von einem Records-System. Die Überwachungs- und Meldesäulen sind die Bereiche, in denen On-Chain-native Tools ihre Berechtigung finden, da die Daten, mit denen diese Säulen arbeiten müssen, auf der Chain liegen. Für die operative Anleitung, wie KYT über den gesamten Transaktionslebenszyklus einer Börse läuft, siehe den KYT Compliance-Leitfaden.
Vom Rahmen zur Umsetzung
Eine Definition ist der Einstiegspunkt, nicht das Ziel. Sobald ein Compliance-Team die fünf VASP-Pflichten benennen kann, ist der nächste Schritt, sie umzusetzen. Zwei Wege helfen dabei. Um den vollständigen AML-Compliance-Rahmen und die Plattform hinter der Überwachungssäule zu lesen, besuchen Sie Phalcon Compliance. Um von der Definition zur Umsetzung bei einer Börse zu kommen, folgen Sie dem Implementierungsleitfaden zur KYT-Compliance für Krypto-Börsen.
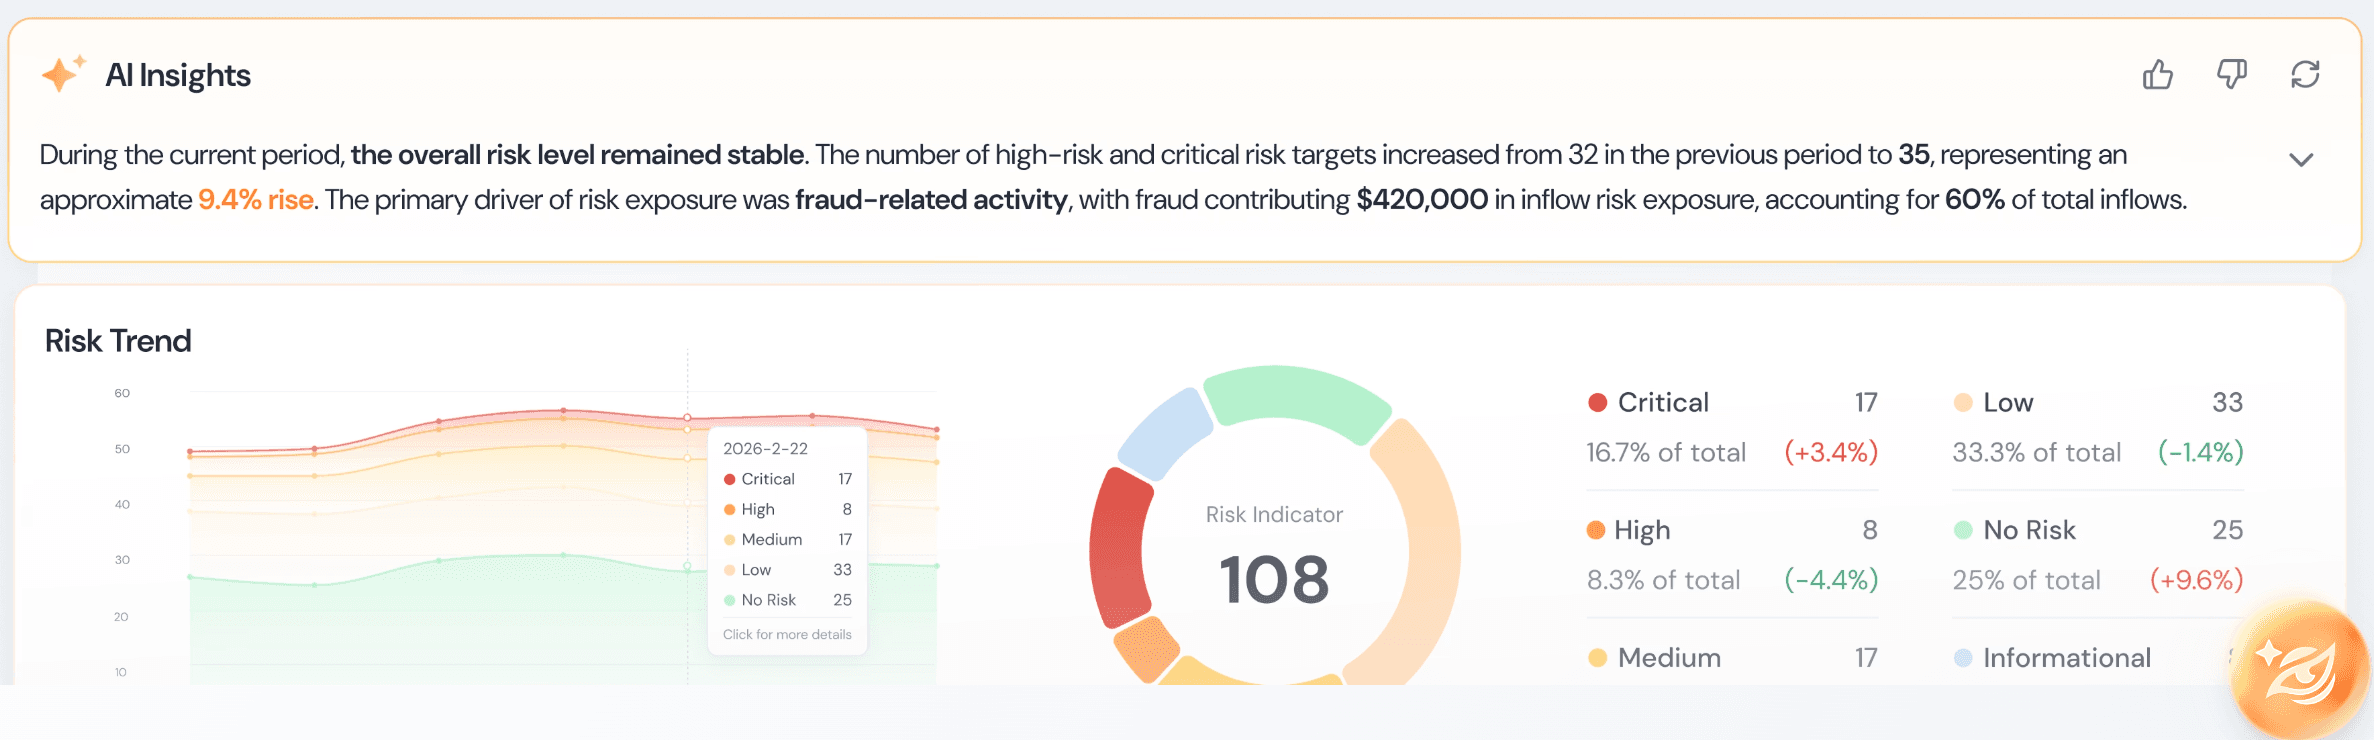
Nordamerikanische Börsen sollten zunächst die Ebene der FinCEN-MSB-Registrierung und der staatlichen Money-Transmitter-Lizenz gewichten, da der Betrieb ohne diese ein eigenständiger Verstoß ist. Die Überwachungs- und Meldesäulen kommen als Nächstes, und sie sind es, die mit dem On-Chain-Volumen skalieren.
Häufig gestellte Fragen
Was ist AML-Compliance für eine Krypto-Börse? Es handelt sich um die Gesamtheit der fünf VASP-Pflichten, die eine Börse kontinuierlich erfüllen muss: Registrierung und Lizenzierung, Kundensorgfaltspflicht, Transaktionsüberwachung, Verdachtsmeldung und Aufzeichnungspflicht.
Sind die fünf VASP-Pflichten dasselbe wie die fünf Säulen eines AML-Programms? Nein. Die VASP-Pflichten beschreiben, was die Börse tun muss. Die Säulen des AML-Programms beschreiben, wie ihre Compliance-Abteilung aufgebaut ist. Dieser Artikel behandelt die Pflichten.
Zählt KYC als eigenständige Pflicht? Nein. Die Identitätsprüfung ist der Schritt innerhalb der Säule der Kundensorgfaltspflicht. Sie bestätigt, wer der Kunde ist. Sie prüft nicht die Transaktion.
Welche Pflichten deckt die On-Chain-Überwachung ab? Transaktionsüberwachung und Verdachtsmeldung. Adress- und Transaktionsscreening lesen die Chain aus, und der exportierte STR ist der Bericht.
Wie lange muss eine US-Börse AML-Aufzeichnungen aufbewahren? Fünf Jahre nach dem Bank Secrecy Act. Die Aufbewahrung umfasst CDD-Akten, Überwachungsprotokolle und eingereichte Berichte.