安全速览 👀
DeFi 领域
- UwU Lend 攻击事件

6月10日和13日,UwU Lend 遭受攻击,损失超过 2300 万美元。
第一次攻击的根本原因是易受攻击的价格依赖。借贷池从 11 个来源获取价格,包括来自 Curve 的 5 个当前(AMM)价格、5 个 Curve 预言机(EMA)价格,以及一个 Uniswap(TWAP)价格,最终取中位数。由于当前价格可以在单笔交易内被操纵,攻击者利用闪电贷大幅改变了 5 个当前价格,导致获取的价格成为预言机价格中的最小值或最大值。这导致了约 2000 万美元的损失。
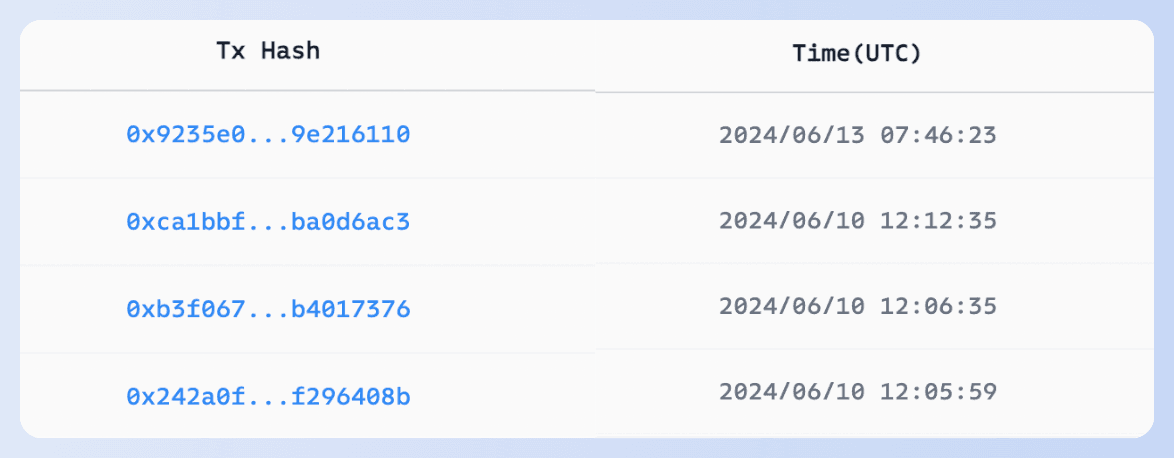
6月13日,UwU Lend 团队重启了协议,随后再次遭到攻击。攻击者添加 uSUSDe 和 WETH 作为抵押品,然后根据 LTV 借出 WETH。uSUSDe 未参与 LTV 计算,但在提取流动性时的健康因子计算中被纳入,这使攻击者能够提取更多 WETH 并获利。
值得注意的是,白帽 makemake_kbo 发推称,他一年前就已报告过该漏洞,并联系了项目团队但未得到回应,最终在 Twitter 上发出警告。
- Velocore 攻击事件

根本原因:由于缺乏对 effectiveFee1e9 的检查,导致 velocore__execute 函数中出现下溢。
攻击发生后,Linea 暂停出块 1 小时。对于 L2 项目来说,拥有应急响应机制比暂停整条链更为有效。👉 点击此处了解全球首个加密攻击监控与拦截平台。
- Holograph 攻击事件

Holograph 宣布,一名前承包商利用协议漏洞额外铸造了 HLG。
过去许多攻击事件都表明,项目方往往为了图方便而在私钥管理上妥协。这使他们面临内部和外部攻击者获取管理员权限或私钥的严重风险。使用 Phalcon Security 进行外部监控,可实现一键式运维监控,从而及早发现并将损失降到最低。
其他
- DMM Exchange 攻击事件
6月初,DMM Exchange 披露了一起安全事件,称在 5 月 31 日(UTC)有 4,502.9 枚 BTC(价值超过 3 亿美元)被盗。
由于 DMM 未披露更多细节,起因仍不明。然而,黑客地址与 DMM 正常地址的前五位和后两位字符相同,且被盗的 BTC 来自一个多签地址。有猜测认为这是一次链下攻击,替换了转账地址,诱骗相关人员签署了交易。点击此处使用 MetaSleuth 追踪资金流向。
- Kraken
6月19日,Kraken 首席安全官 Nick Percoco 在 X 上披露,他们通过漏洞赏金计划收到了一家安全公司提交的一份"极其严重"的漏洞报告。该报告声称发现了一个可以人为增加账户余额的漏洞。然而,在 Kraken 修复该漏洞后,他们在与该安全公司协商的过程中发现了一些可疑行为,涉及金额达 300 万美元。 Nick Percoco 的帖子:查看帖子
CertiK 随后在 X 上承认对此事负责,披露了更多信息,并解释了他们的行为。他们强调曾对 Kraken 进行了数天的测试,并已归还了资金。此事件在社区内引发了激烈讨论。CertiK 的帖子:查看帖子 点击此处查看根本原因,点击此处查看样例交易。
- CoinStats
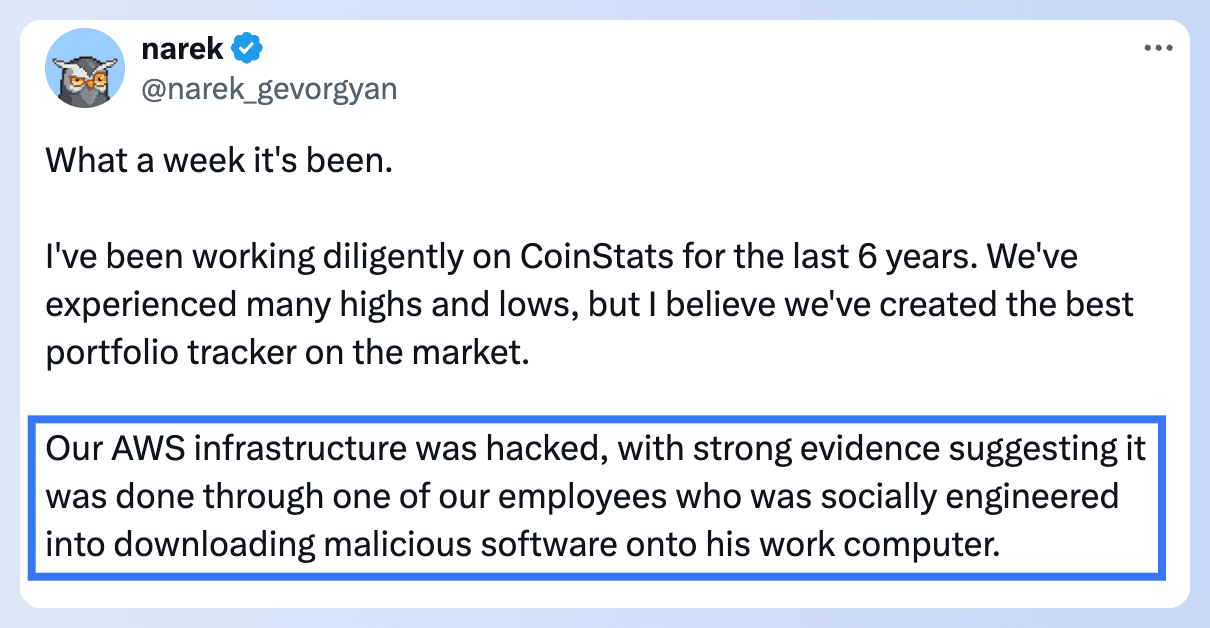
CoinStats 在一次攻击中损失了 200 万美元。其首席执行官表示,此次入侵是由于一名员工遭受社会工程学攻击,导致其 AWS 基础设施被入侵。点击此处了解更多信息
博客文章
BlockSec 精心策划了"Solana Simplified"系列文章,内容涵盖 Solana 基础概念、Solana 智能合约编写教程,以及 Solana 交易分析指南。该系列旨在帮助读者理解 Solana 生态系统,并掌握在 Solana 上开发项目和进行交易的必备技能。
BlockSec X Solana Summit
6月20日至6月22日,BlockSec 荣幸地在吉隆坡举行的 2024 Solana Summit APAC 大会上进行了展示演讲。期待未来在更多全球活动中与大家相见!
Phalcon Explorer 现已全面支持 Solana!
Phalcon Explorer 推出了多项新功能,以提升用户和开发者体验,包括:
🚀 更清晰的账户关系与代币变动展示
🚀 MEV 交易标记及超过 6 亿个地址标签
🚀 准确、清晰且可展开层级的函数调用层次结构
点击此处体验 Phalcon Explorer
点击此处了解更多信息