

安全概覽 👀
DeFi 領域
- UwU Lend 遭駭

6 月 10 日與 13 日,UwU Lend 遭受攻擊,損失超過 2,300 萬美元。
第一次攻擊的根本原因是易受攻擊的價格依賴性。借貸池從 11 個來源獲取價格,包括來自 Curve 的 5 個當前 (AMM) 價格、5 個 Curve 預言機 (EMA) 價格,以及一個 Uniswap (TWAP) 價格,最終取中位數。由於當前價格可以在單筆交易中被操縱,攻擊者利用閃電貸大幅改變了這 5 個當前價格,導致所獲取的價格成為預言機價格中的最小值或最大值。這導致約 2,000 萬美元的損失。
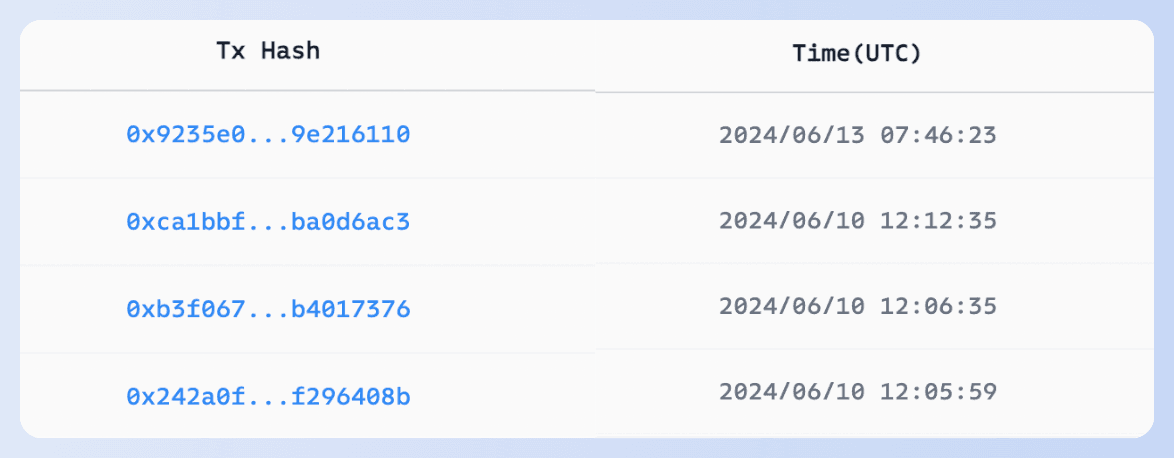
6 月 13 日,UwU Lend 團隊重啟了協議,但再次遭到攻擊。攻擊者添加了 uSUSDe 和 WETH 作為抵押品,然後根據 LTV 借出 WETH。uSUSDe 未參與 LTV 計算,但在提取流動性時參與了健康係數的計算,這使攻擊者能夠提取更多的 WETH 並獲利。
值得注意的是,白帽 makemake_kbo 發推文表示,他一年前已回報過該漏洞,並聯繫了項目團隊,但未獲回應,最終在 Twitter 上發出警告。
- Velocore 遭駭

根本原因:缺乏對 effectiveFee1e9 的檢查,導致 velocore__execute 函式中出現下溢。
攻擊發生後,Linea 暫停了區塊生產 1 小時。對於 L2 項目而言,擁有緊急應變機制比暫停整條鏈更有效。👉 在此處了解全球首個加密駭客監控與攔截平台。
- Holograph 遭駭

Holograph 宣布,一名前承包商利用該協議鑄造了額外的 HLG。
過去的許多攻擊事件表明,項目方常常為了方便而在私鑰管理上妥協。這使他們面臨嚴重的內部與外部攻擊風險,可能導致管理員權限或私鑰被獲取。使用 Phalcon Security 進行外部監控,可實現一鍵操作監控,及早發現並將損失降至最低。
其他
- DMM Exchange 遭駭
6 月初,DMM Exchange 披露了一起安全事件,5 月 31 日(UTC)有 4,502.9 個 BTC(超過 3 億美元)被盜。
由於 DMM 未披露更多細節,起因仍不明。然而,駭客地址與 DMM 的正常地址前五個字元和後兩個字元相同,且被盜的 BTC 來自一個多簽地址。有推測認為這是一次鏈下攻擊,替換了轉帳地址,誘騙相關人員簽署交易。使用 MetaSleuth 追蹤資金,詳見此處。
- Kraken
6 月 19 日,Kraken 首席安全官 Nick Percoco 在 X 上披露,他們通過漏洞獎勵計劃收到一家安全公司回報的一個「極其嚴重」的漏洞。該報告聲稱發現了一個可以人為增加帳戶餘額的漏洞。然而,在 Kraken 修復該漏洞後,他們在與該安全公司談判過程中發現了一些可疑行為,涉及金額達 300 萬美元。 Nick Percoco 的貼文:查看貼文
CertiK 隨後在 X 上承認對此事負責,披露了更多信息,並解釋了他們的行為。他們強調,他們對 Kraken 進行了為期多天的測試,並已歸還資金。此事件在社群中引發了激烈討論。CertiK 的貼文:查看貼文 查看根本原因請點此處,示例交易請點此處。
- CoinStats
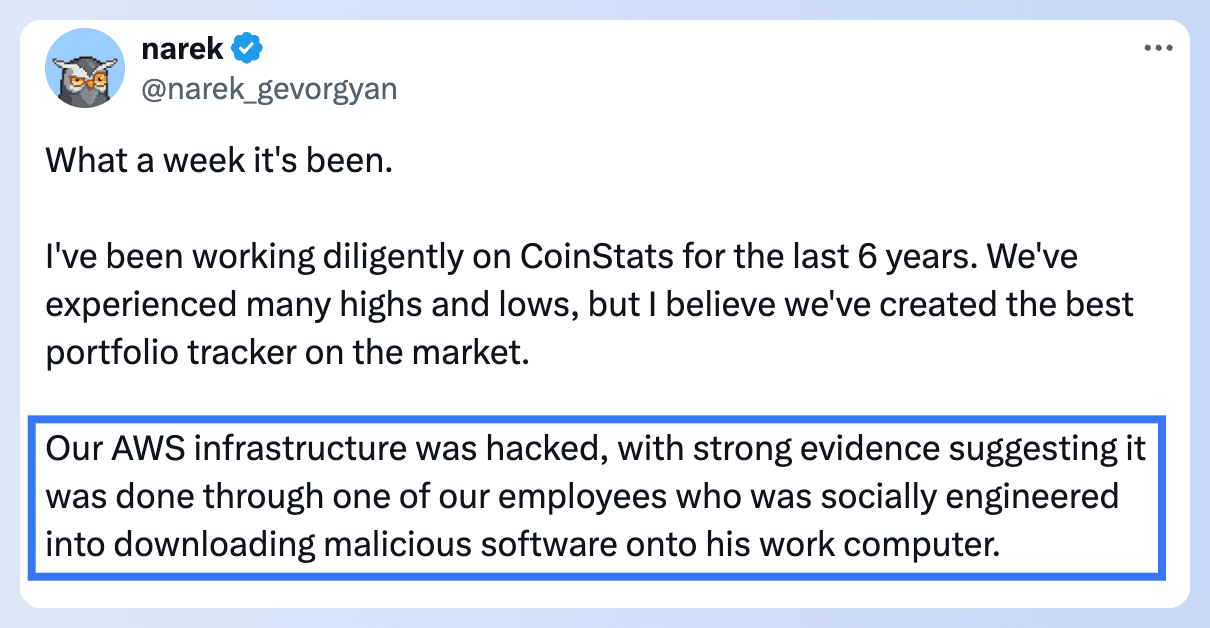
CoinStats 遭受攻擊,損失達 200 萬美元。其執行長表示,此次入侵是由於對一名員工進行的社交工程攻擊,進而導致其 AWS 基礎設施遭到入侵。點擊此處了解更多
部落格文章
BlockSec 精心策劃了「Solana Simplified」系列文章,內容包括 Solana 基本概念、撰寫 Solana 智能合約的教程,以及分析 Solana 交易的指南。目的是幫助讀者理解 Solana 生態系統,並掌握在 Solana 上開發項目和進行交易所需的基本技能。
BlockSec X Solana Summit
6 月 20 日至 6 月 22 日,BlockSec 榮幸地在吉隆坡舉辦的 2024 Solana Summit APAC 上進行了演講。期待未來在更多全球活動中與大家相見!
Phalcon Explorer 現已全面支持 Solana!
Phalcon Explorer 推出了新功能,以提升用戶和開發者的體驗,包括:
🚀 明確的帳戶關係與代幣變化
🚀 MEV 交易標記與超過 6 億個地址標籤
🚀 準確、清晰的函式呼叫層次結構,可展開查看各層級
在此處體驗 Phalcon Explorer
點擊此處了解更多


