Bir VASP'ta çalışan bir uyum görevlisi saat 11:42'de bir sıra öğesini açar. Yaptırım listesine dahil edilmiş bir adresle on dokuz gün önce temas kurmuş bir cüzdandan yeni bir para yatırma işlemi gelmiştir. Karar süresi işlemektedir. Ekrandaki soru aldatıcı derecede basittir: tarama sistemi bu adresi temizlemek veya engellemek için gerçekte hangi verilere ihtiyaç duyar?
Geleneksel finanstan gelen ekipler için dürüst cevap şaşırtıcıdır. Bir kripto AML adres kontrolü, kimlik belgeleri, gerçek faydalanıcı şemaları veya iş kaydı dosyaları toplayarak başlamaz. Tek bir dizeyle, cüzdan adresiyle başlar ve zincir üzeri kanıtlardan oluşturulan bir risk kararıyla sona erer. Bu makale, gereken tek girdiyi, tarama motorunun altında bir araya getirdiği verileri, doğruluğu keskinleştiren isteğe bağlı bağlamı ve uyum masasına geri akan çıktı yapısını ele almaktadır.
Girdi Olarak Yalnızca Bir Blok Zinciri Adresi Yeterlidir
Geleneksel kara para aklamayı önleme iş yükleri belge ağırlıklıdır. Analistler, bir dosya ilerleyebilmeden önce pasaportlar, elektrik faturaları, şirket sicilleri ve fon kaynağı beyanları talep eder. Zincir üzeri tarama bu sırayı tersine çevirir. Cüzdan adresi girdinin tamamıdır: Ethereum'da 0x ön ekli bir dize, Tron'da bir base58 dizesi veya BNB Smart Chain ve Arbitrum gibi zincirlerde EVM uyumlu bir adres.
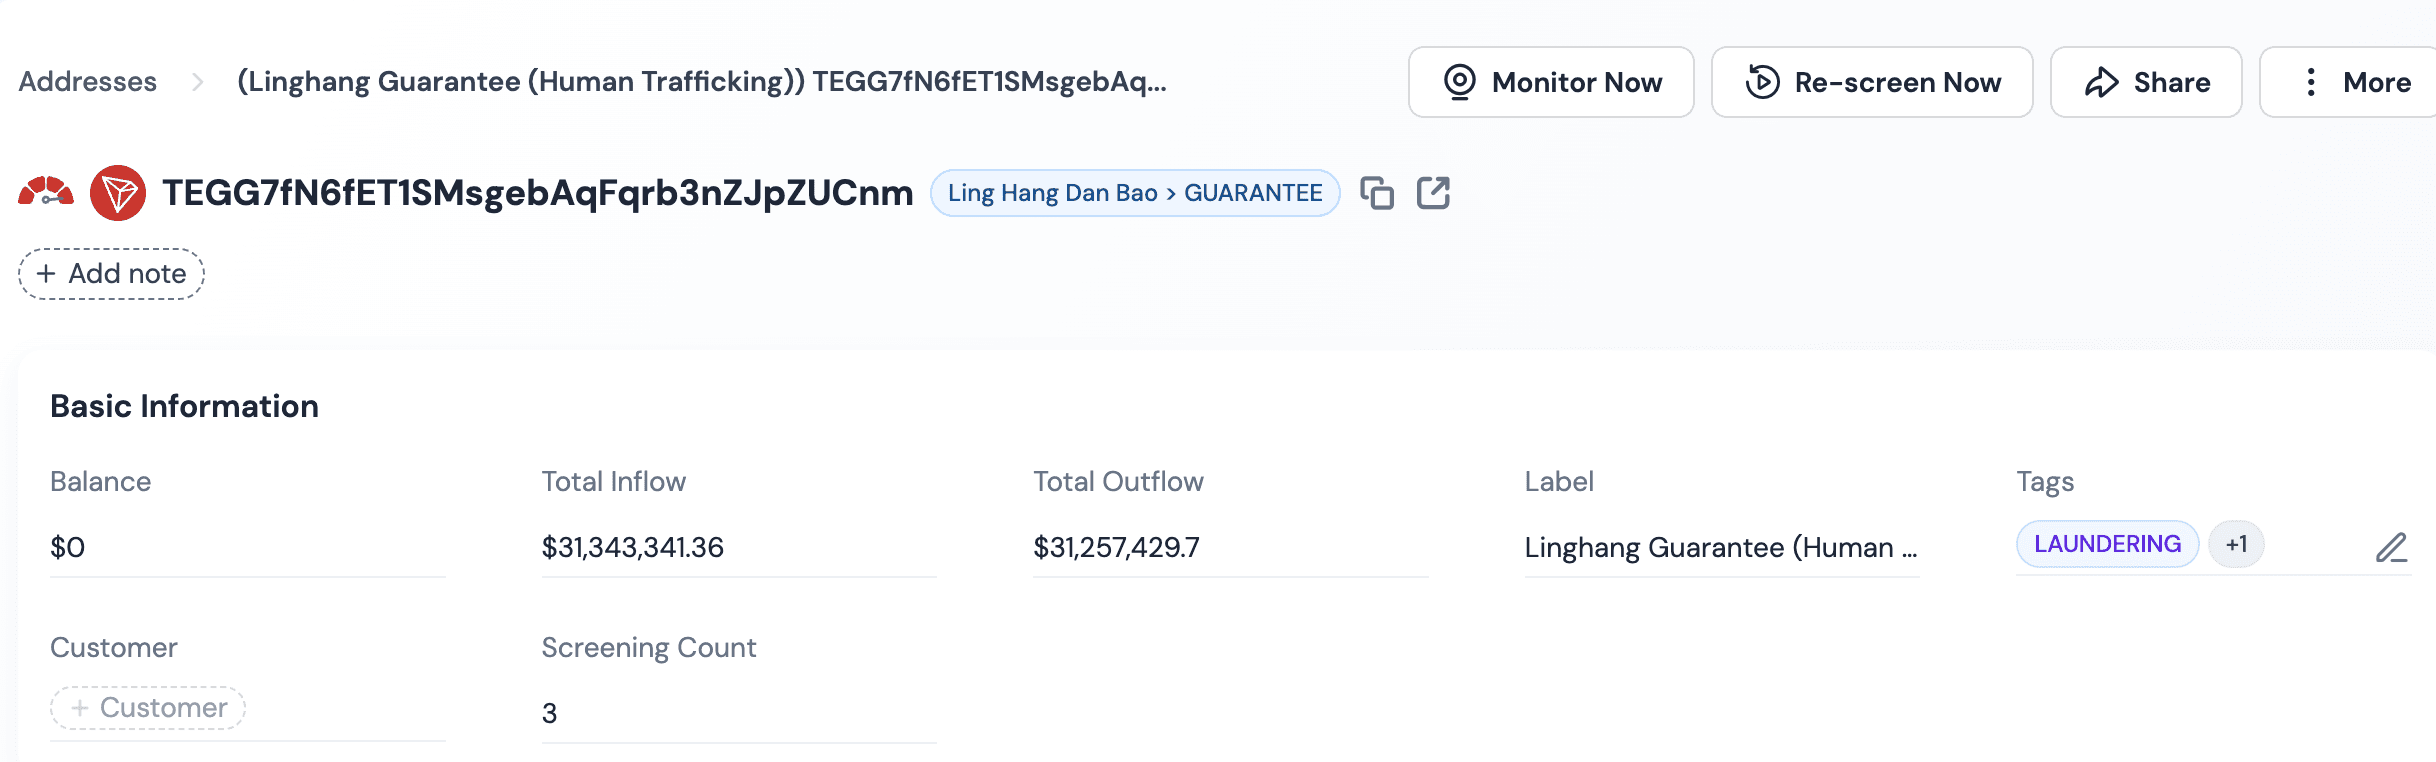
Bu tek dize yeterlidir çünkü blok zinciri herkese açık bir defterdir. Adresin yaptığı her transfer, dokunduğu her sözleşme ve ait olduğu ilişkili cüzdanlar kümesi, cüzdan sahibinin hiçbir özel iş birliği olmadan gözlemlenebilir. Tarama sağlayıcısı, adresi önceden oluşturulmuş bir etiket grafiğine göre çözümler ve e-posta üzerinden günler süren bir yazışma yerine milisaniyeler içinde bir karar döndürür.
Kripto uyumluluğun kimlik doğrulamadan ayrıldığı nokta da tam olarak burasıdır. KYC, katılım sırasında bir bireyin veya kuruluşun iddia ettiği kişi olduğunu doğrular. KYA, yani Adresini Tanı (Know Your Address), blok zinciri adresini işlem geçmişi ve risk maruziyeti açısından tarar. Bu iki katman birbirinin yerine geçmez, birbirini tamamlar ve yalnızca biri adres odaklıdır.
Tarama Sistemi Altta Risk Tablosunu Bir Araya Getirir
Uyum ekibi tek bir adres gönderir ve önceden hesaplanmış risk grafiğinin tamamını devralır. Hiç kimsenin zinciri taraması, kendi kümeleme işlemini yürütmesi veya bir yaptırım farkı listesi tutması beklenmez. Motorun bu tek adresi etiket eşleştirme, gösterge isabetleri ve maruziyet puanlaması yoluyla bir risk kararına nasıl dönüştürdüğü, Kripto Adres Risk Taraması rehberimizde ayrıntılı olarak açıklanmaktadır. Buradaki nokta, ekibin ne gönderdiği ve geriye ne döndüğüdür.
Etiket güncelliği, zayıf taramanın sessizce başarısız olduğu noktadır. OFAC bir sabah güncellemesinde dijital para birimi adresini yaptırım listesine ekleyebilir ve gece yarısı temiz görünen bir adres öğle vaktine kadar yüksek riskli hale gelebilir. Etiket kümesini sürekli bir döngüde yenileyen bir motor bu maruziyet penceresini kapatırken, haftalık bir toplu iş platformu günlerce kör bırakır.
Geriye akan şey, ham işlemlerden oluşan bir duvar yerine, savunulabilir bir karar için yapılandırılmış bir risk kararı, bir risk kategorisi listesi ve önerilen bir eylemdir.
Tarama Doğruluğunu Artıran İsteğe Bağlı Bağlam
Adres zorunludur. Bir avuç isteğe bağlı alan, iş akışını değiştirmeden kararı keskinleştirir.
-
Zincir veya ağ tanımlayıcısı. Adresin Ethereum, Tron, BNB Chain veya desteklenen başka bir EVM zincirinde bulunup bulunmadığının belirtilmesi, motorun ağlar arasında aynı görünen dizeleri birbirine karıştırmasını önler. Bitcoin ve EVM adresleri farklı biçimler kullanır, ancak bir zincir ipucu, zincirler arası para yatırma işlemlerinde belirsizliği yine de ortadan kaldırır.
-
İşlem karması (hash). Motorun adresi tek başına değil, belirli bir transferi değerlendirdiği KYT modunda kontrol çalıştığında kullanışlıdır. Karma, kararı gözlemlenebilir tek bir fon hareketine sabitler.
-
İş senaryosu etiketi. Adresin gelen bir para yatırma işlemi, giden bir para çekme işlemi veya bir sıcak cüzdana konsolidasyon için taranıp taranmadığı, risk seviyesinin nasıl yorumlanması gerektiğini değiştirir. Yüksek riskli gelen bir para yatırma işlemi karantinaya alınabilirken, aynı seviyedeki giden bir para çekme işlemi bir bekletmeyi tetikleyebilir.
Bu alanların hiçbiri bir karar elde etmek için gerekli değildir. Bunlar, motorun platformun o anda karşılaştığı gerçek maruziyete göre kalibre edilmiş bir puan döndürmesine yardımcı olan ince ayar parametreleridir. Adresi kabul eden ve isteğe bağlı alanları sunan bir tarama API'si, ilk dağıtım için entegrasyonu basit tutar ve uyum programıyla birlikte büyür.
Çıktı Yapısı: Uyum Masasına Geri Akan Nedir
Uyum ekibinin karşılığında gördüğü veriler, ham işlemlerden oluşan bir duvar için değil, savunulabilir bir karar için yapılandırılmıştır.
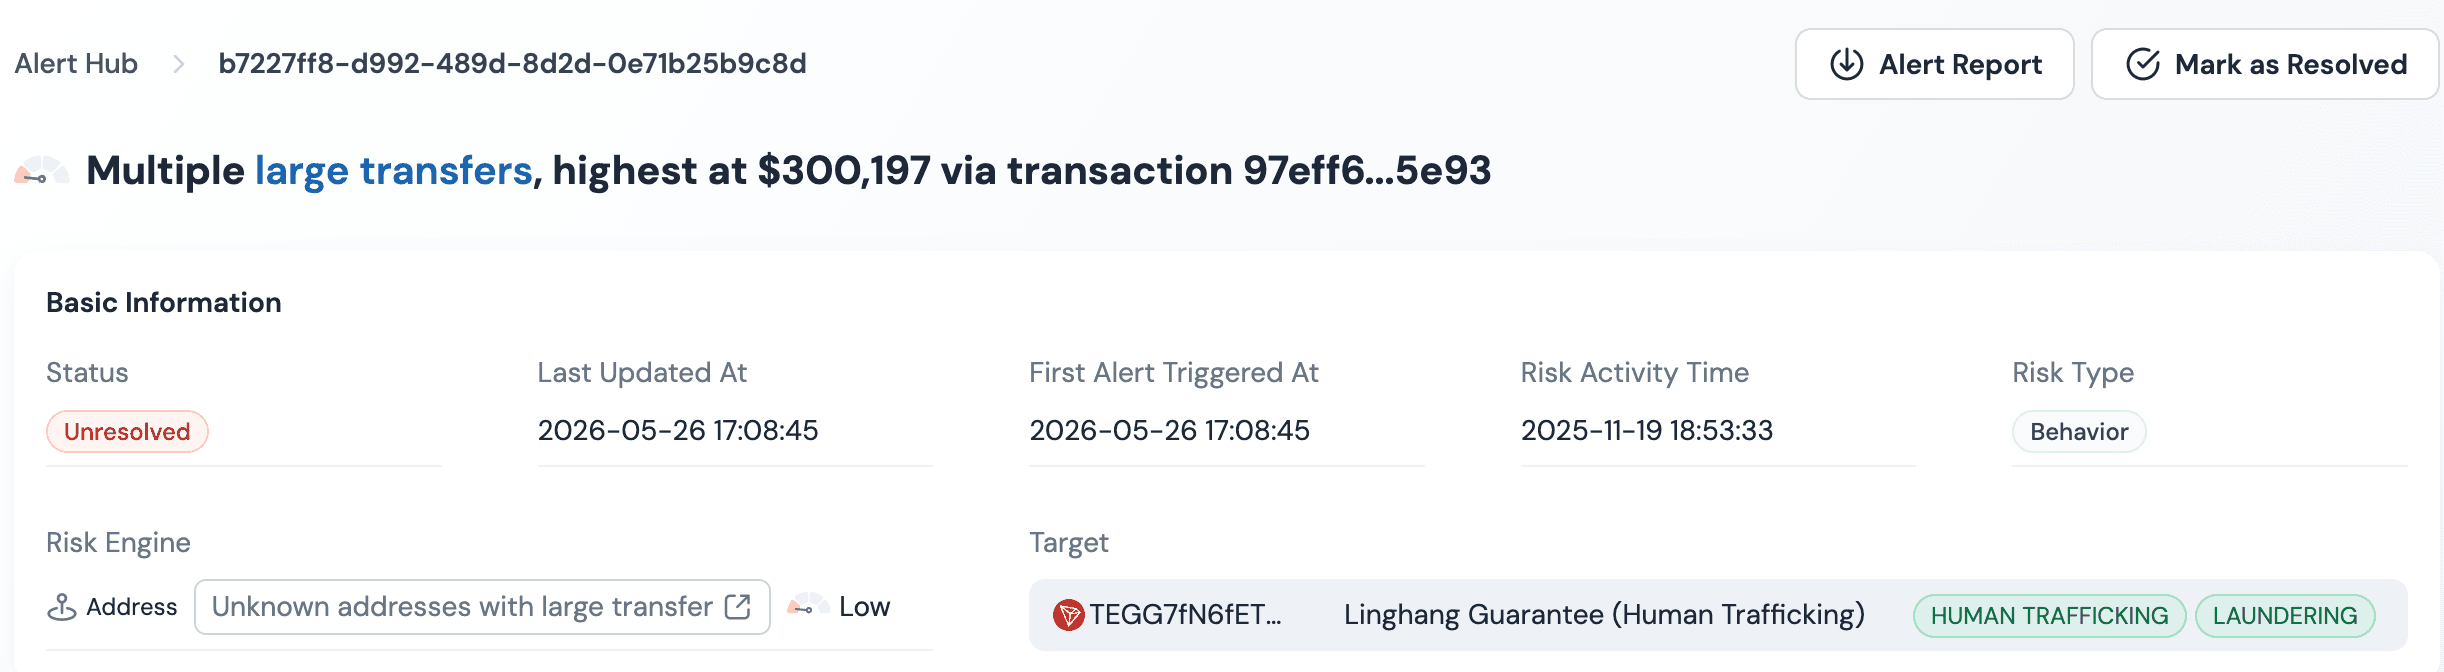
Standart bir yanıt nesnesi üç temel alan içerir. Bir risk seviyesi, adresi beş yapılandırılabilir katmandan birine yerleştirir: Kritik, Yüksek, Orta, Düşük veya Risksiz. Bir risk kategorisi listesi, değerlendirmeyi hangi risk göstergelerinin tetiklediğini sıralar—örneğin yaptırımlar, mikser veya saldırı. Bir karar önerisi, seviyeyi platformun politikasının tanımladığı bir eyleme eşler: İzin Ver, İncele veya Engelle. Her risk seviyesinin anlamı, kuruluşun kendi iç uyum politikası ve risk iştahıyla eşleşecek şekilde belirlenir.
| Çıktı alanı | Uyum masasındaki amacı | Denetim değeri |
|---|---|---|
| Risk seviyesi (5 katman) | Analiste veya otomatik karara yönlendirme | Yapılandırılabilir politika kaydı |
| Risk kategorileri | Bekletmeyi veya üst düzeye taşımayı gerekçelendirme | Belirtilen spesifik risk göstergeleri |
| Karar önerisi | İzin Ver / İncele / Engelle iş akışını tetikleme | Belgelenmiş önerilen eylem |
Karar önerisi tavsiye niteliğindedir. Gelen bir para yatırma işlemindeki Orta puanın manuel incelemeye mi yönlendirileceğine yoksa izlemeyle birlikte otomatik olarak mı temizleneceğine platformun kendi risk politikası karar verir. Yanıtın garanti ettiği şey, her kararın yeniden üretilebilir olmasıdır: aynı zaman damgasında taranan aynı adres, aynı puanı ve kategori listesini döndürür. Bu yeniden üretilebilirlik, bir düzenleyici belirli bir işleme neden izin verildiğini sorduğunda çıktıyı denetim kanıtı olarak kullanılabilir kılan şeydir. Ayrıca kontrolü, sanal varlıklar ve VASP'lar için FATF Tavsiyelerinin temelini oluşturan risk temelli yaklaşımla uyumlu hale getirir.
Yanıt ayrıca dışa aktarılabilir. Çoğu üretim dağıtımı, kararı, zaman damgasını, adresi ve kategori listesini bir uyum günlüğüne yazar, böylece platform herhangi bir adresin yaşam döngüsü boyunca tarama geçmişini yeniden oluşturabilir. Bu, her kontrolü belirli bir andaki bir karardan, uzunlamasına bir kayda dönüştürür.
Adres taramasının borsalar ve VASP'lar için tam AML uyum programına nasıl uyduğuna dair daha geniş bir bakış için Kripto AML Uyumluluğuna bakın. Operasyonel tarafta, Kripto Cüzdan Taraması, girdi adresinin tarama hattından nasıl geçtiğini ele almaktadır.
→ Bir Phalcon Compliance demosu ayırtın ve bir cüzdan üzerinde canlı bir AML adres kontrolü çalıştırın: Demo ayırtın
SSS
Bir AML adres kontrolü için gereken veriler ile KYC için gereken veriler arasındaki fark nedir?
Bir AML adres kontrolü tek bir cüzdan adresine ihtiyaç duyar. Tarama motoru, risk tablosunu zincir üzeri geçmişten, etiketlerden ve karşı taraf maruziyetinden bir araya getirir. Buna karşılık kimlik doğrulama, bir hesabın arkasındaki bireyi veya kuruluşu doğrular ve belge gerektirir. Bu ikisi birbirini tamamlayan katmanlardır ve yalnızca adres kontrolü adres odaklıdır.
Herhangi bir müşteri bilgisi olmadan bir adresi tarayabilir miyim?
Evet. Blok zinciri herkese açık bir defter olduğundan, tek başına adres yeterli bir girdidir. Tarama sağlayıcısı, onu önceden oluşturulmuş bir etiket grafiğine göre çözümler ve bir risk seviyesi döndürür. Bir tane almak için müşteri adı, belge veya kendi beyanı gerekmez.
Kontrolün arkasındaki etiket verileri ne sıklıkla yenilenmelidir?
Sürekli yenileme güvenli bir temel oluşturur. Yaptırım kararları ve güvenlik olayları öngörülemeyen zamanlarda ortaya çıkar ve bugün temiz olarak taranan bir adres yarın yüksek riskli olabilir. Haftalık bir toplu döngü günler süren maruziyet pencereleri bırakır; sürekli bir yenileme döngüsü bunları kapatır.
Yanıt önerilen bir eylem içeriyor mu, yoksa yalnızca bir risk seviyesi mi?
Her ikisi de. Yanıt, beş yapılandırılabilir katmandan (Kritik, Yüksek, Orta, Düşük veya Risksiz) birine ait bir risk seviyesi, değerlendirmeyi tetikleyen spesifik risk kategorileri ve İzin Ver, İncele veya Engelle olarak eşlenen bir karar önerisi içerir. Nihai eylemi platformun kendi politikası belirler, ancak öneri analiste tutarlı bir başlangıç noktası sağlar.
Adres hangi biçimde olmalıdır?
Kendi zincirine ait yerel biçimde. Ethereum ve EVM zincirlerinde 0x ön ekli bir onaltılık dize, Tron'da bir base58 dizesi veya Bitcoin'de zincire özgü biçim. Adresle birlikte bir zincir veya ağ tanımlayıcısı sağlamak, zincirler arası taramadaki her türlü belirsizliği ortadan kaldırır.