Blockchain güvenlik yazılımları iki cepheyi kapsar: saldırı tarafındaki koruma ve operasyonların gerektirdiği uyumluluk izlemesi. Kategori ilk cephe olan denetimler ve zafiyet tespiti etrafında büyüdü, ikinci cephe ise regülasyonla birlikte geldi. Bu ikisini ayrı satın almalar olarak ele alan alıcılar, tekrarlanan istihbarat ve kopuk kanıtlarla karşı karşıya kalırken, örtüşmeyi anlayan alıcılar her ikisine de hizmet eden tek bir katman elde eder. Bu rehber, her cephenin ne yaptığını, nerede örtüştüklerini ve birleşik bir yığının nasıl bir araya geldiğini ele alıyor. Uyumluluk cephesi, AML yükümlülüklerinin devreye girdiği yerdir.
Her Cephenin Kapsadıkları
| Cephe | Neye karşı korur | Tipik araçlar |
|---|---|---|
| Saldırı önleme | Exploitler, zafiyetli kod, kötü niyetli işlemler | Denetim, simülasyon, işlem engelleme |
| Uyumluluk izleme | Yaptırıma tabi, çalıntı ve yasa dışı fon maruziyeti | Tarama, izleme, uyarı, raporlama |
Saldırı cephesi olaylardan önce ve sırasında çalışır: dağıtımdan önce kod denetimleri, bir sözleşme etkileşiminin ne yapacağını önizlemek için işlem simülasyonu, bir exploiti tam ortasında durdurmak için çalışma zamanı engellemesi. Uyumluluk cephesi ise ilişki yaşam döngüsü boyunca çalışır: giriş noktasında karşı tarafları tarama, risk değiştikçe izleme ve faaliyet tırmandığında kanıt derleme. FinCEN ve FATF Tavsiyeleri, ikinci cephenin hizmet ettiği yükümlülükleri çerçeveler ve bu yükümlülükler zincir üstü AML programının ta kendisidir.
Denetimler Neden Bitiş Çizgisi Değildir
Denetimleri bitiş çizgisi olarak ele alan güvenlik ekipleri, korumanın çalışma zamanı yarısını gözden kaçırır. Bir denetim, kod hakkında belirli bir andaki bir beyandır; operasyonlar ise sürekli gerçekleşir. Çalışma zamanında zarar veren maruziyetler — bir karşı tarafın yaptırıma tabi hale gelmesi, bir cüzdanın çalıntı fon alması, temiz bir adresin bir hack kümesinin yörüngesine sürüklenmesi — statik incelemeye görünmezdir. Yalnızca bir kez satın alan ekipler için soru, izleme ve soruşturmanın aynı istihbarat katmanında sunulup sunulmadığıdır. Ders sektör genelinde tekrarlanıyor: bir proje denetimini geçer, yayına alınır ve kimsenin izlemediği çalışma zamanı maruziyeti biriktirir. Sürekli izleme, alternatifi bir olaydan öğrenmek olduğu için var olur.
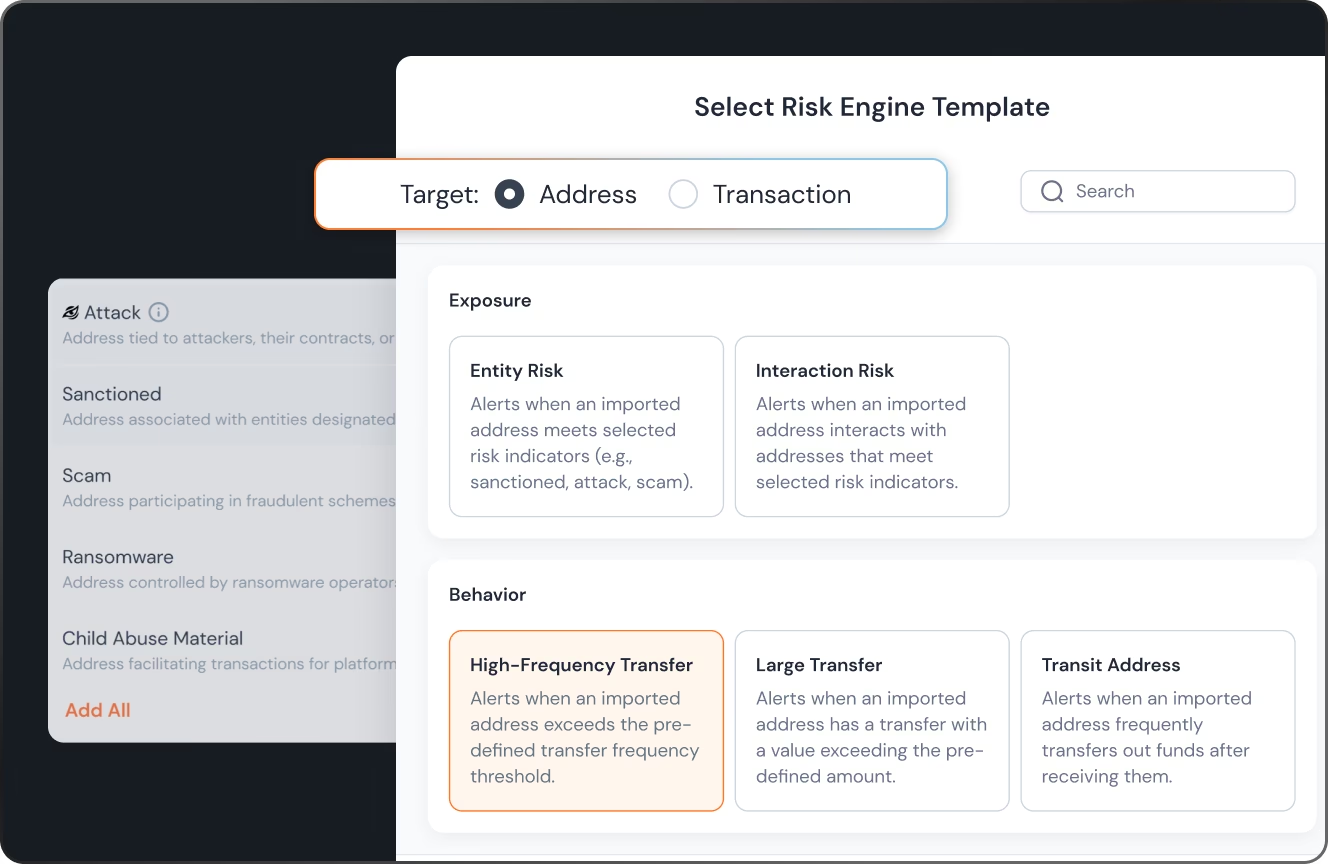
Uyumluluk cephesi bu izlemeyi sağlar. Etiketlenmiş istihbarata karşı yapılan tarama çağrıları, operasyonel akışların içinde yer alabilmesi için milisaniye düzeyinde gerçekleştirilir ve karşı taraf riskini, katılım anındaki haliyle değil, değiştikçe değerlendirir. BlockSec'e göre, Phalcon Compliance, 600 milyondan fazla adresi kapsayan, sürekli güncellenen etiketli adres istihbaratını sürdürür ve işlem başına 200'den fazla risk sinyalini değerlendirir; bu da çalışma zamanı izlemesinin dayandığı derinliktir.
Örtüşme: Tek İstihbarat Katmanı, İki Görev
Örtüşme, satın alma içgörüsüdür: her iki cephe de aynı temel istihbaratı tüketir. Bir adresi hackleme operasyonu olarak işaretleyen etiket, hem saldırı cephesine — etkileşimi engelleyerek veya işaretleyerek — hem de uyumluluk cephesine — karşı tarafı tarayarak — hizmet eder. İzleme ve soruşturma aynı istihbarat katmanında sunulduğunda, birindeki bir uyarı kanıtını yeniden bir araya getirmeye gerek kalmadan diğerine taşır.
| Satın alma modeli | Sonuç |
|---|---|
| İki tedarikçi, iki istihbarat katmanı | Tekrarlanan maliyet, çelişen okumalar, uzlaştırma gerektiren kanıtlar |
| Her iki cepheye hizmet eden tek katman | Paylaşılan kanıt, tek bir risk resmi, soruşturma izleme bağlamını devralır |
Tek bir istihbarat katmanı üzerine inşa edilen birleşik yığın şunları bir arada tutar: kod için önleme, çalışma zamanı için izleme, sonrası için soruşturma — hepsi zincirin tek bir etiketlenmiş resminden beslenir. Phalcon Compliance'ın demosunu ayırtın ve uyumluluk cephesinin bu tek istihbarat katmanından nasıl yararlandığını görün; kripto uyumluluk yazılımı rehberi, uyumluluk cephesinin taşıdığı yükümlülükleri haritalandırıyor ve karşılaştırılan altı uyumluluk platformu, birleşik bir yığının nereye oturduğunu gösteriyor.
SSS: Blockchain Güvenlik Yazılımı
Bir finans kuruluşu değilsek her iki cepheye de ihtiyacımız var mı? Kişisel olarak incelemediğiniz karşı taraflarla zincir üstünde işlem yapıyorsanız, uyumluluk cephesi zaten sizi ilgilendiriyor demektir; yükümlülükler lisansları değil faaliyeti takip eder.
Uyumluluk izlemesi güvenliğin bir parçası mı? Bir istihbarat katmanını paylaşırlar ama farklı sorulara yanıt verirler: güvenlik bu işlemin bizi istismar edip etmediğini sorar, uyumluluk ise bu karşı tarafın bizi riske atıp atmadığını sorar. Phalcon Compliance ikinci soruyu yanıtlar.
Bir denetim neyi kapsamaz? Rapordan sonra değişen her şeyi: karşı taraf riski, yaptırım tanımlamaları, yeni atıflar, çalışma zamanında oluşan maruziyet.
İki cephe kanıtı nasıl paylaşır? Her ikisi de aynı etiketlenmiş istihbarattan yararlandığında, her uyarı dayanağını bir sonrakine taşır ve soruşturmalar sıfırdan değil, kanıttan başlar.