VASP kripto uyumluluğu beş yükümlülüğe dayanır: müşteri durum tespiti, işlem izleme, kayıt tutma, şüpheli işlem bildirimi ve yaptırım taraması. Bir sanal varlık hizmet sağlayıcısı (borsa, saklama kuruluşu, ödeme platformu) işletiyorsanız, bu beş yükümlülük her düzenleyicinin sizi değerlendireceği çerçevedir. Hiçbir yargı alanı, uyumluluk ekibiniz iki kişiden oluşuyor diye bunları küçültmez. Küçük bir VASP'ın kontrol edebileceği şey ise sıralamadır: hangi yükümlülüklerin önce ayağa kalkacağı, hangi araçların hangi yükü taşıyacağı ve her biri için "tamamlandı" durumunun neye benzediği. Bu kontrol listesi, beş yükümlülüğün tamamını ilgili araçlarla eşleştirir ve yalın bir ekibin gerçekten uygulayabileceği bir ilk çeyrek inşa sırası ortaya koyar.
VASP'ların Sorumlu Olduğu Konular
Kısaltmayı bir kenara bırakırsanız yükümlülükler somuttur: müşterilerinizi tanıyın, işlemlerini izleyin, kayıtları tutun, raporları dosyalayın, yaptırımlara karşı tarayın. Bu küme bir menü değildir: düzenleyiciler bunları bütünleşik bir program olarak ele alır ve birindeki boşluklar hepsinde başarısızlık olarak ortaya çıkar. Sanal varlık hizmet sağlayıcısı, başkaları adına sanal varlıkları değiştiren, transfer eden, güvenle saklayan veya yöneten her işletmedir; yükümlülükler lisans etiketine değil faaliyete bağlıdır.
Yükümlülükler personel sayısıyla ölçeklenmez. Kurumsal düzeyde uyumluluk kadrolaması ve araçları, iki kişilik bir platformun karşılayamayacağı bütçe ağırlığı taşır, bu yüzden küçük platformlarda yükümlülükler ortadan kalkmaz, yetersiz personelle yürütülür. Risk de küçülmez: küçük bir platform, büyük bir platformla aynı kimlik avı gelirlerini, hack ile bağlantılı cüzdanları ve yaptırımlı varlık etkileşimlerini alır.
Küçük ölçekte farklı olan şey, hangi başarısızlıkların önce zarar vereceğidir. İzleme ve raporlama en erken kırılır; kimsenin triyaj edemediği uyarı kuyrukları ve kimsenin yapılandırmaya vakti olmadığı dosyalamalar ortaya çıkar, çünkü bunlar sürekli hacme sahip yükümlülüklerdir. Aşağıdaki kontrol listesi bu başarısızlık sırasını dikkate alır.
Beş Yükümlülük, Araçlarla Eşleştirilmiş
VASP yükümlülükleri araç kategorileriyle eşleşir: API tarama platformları izlemeyi taşırken, kimlik ve transfer-mesaj araçları geri kalanı kapsar. Bu eşleştirme önemlidir çünkü hiçbir tek araç sınıfı beş yükümlülüğün tamamını kapsamaz ve birinin kapsadığını iddia etmek, platformların izleme boşluğunu bir uyumluluk programı gibi göstermesine yol açar. Aşağıdaki tablo dürüst versiyondur: her yükümlülük, onu neyin karşıladığı ve işi gerçekten hangi araç kategorisinin yaptığı.
| Yükümlülük | Ne gerektirir | Yaygın karşılama yöntemi | İşi taşıyan araç kategorisi |
|---|---|---|---|
| Müşteri durum tespiti | Kime hizmet verdiğinizi bilin; katılımda riski değerlendirin | Kimlik doğrulama akışları; risk anketleri | Kimlik doğrulama tedarikçileri ve şirket içi akışlar (kimlik kontrolleri, zincir üstü taramadan ayrı bir disiplindir) |
| İşlem izleme | Riskli sinyaller için akışları izleyin; maruziyet durumunda uyarı verin | Gerçek zamanlı tarama API'leri; kurala dayalı uyarı sistemi | Zincir üstü tarama API'leri (zincir üstü katman) |
| Kayıt tutma | Tarama ve karar kayıtlarını saklayın | Otomatik denetim izleri; yapılandırılmış günlükler | Platform araçları; otomatik günlük tutan tarama araçları |
| Şüpheli işlem bildirimi | Raporları belirli sürelerde yapılandırın ve dosyalayın | Şablonlanmış dosyalama iş akışları; vaka yönetimi | Raporlama araçları ve süreci; kanıtı tarama sağlar |
| Yaptırım taraması | Karşı tarafları belirlenmiş listelere karşı tarayın | Liste tabanlı ve etiket tabanlı tarama | Etiketlenmiş istihbarata sahip zincir üstü tarama API'leri |
Tabloda kodlanmış üç sınır notu var. Müşteri durum tespitinin kimlik doğrulaması (belge kontrolleri, canlılık testi, kimlik çözümleme) kimlik doğrulama tedarikçileri veya platformun kendi akışları tarafından ele alınan ayrı bir disiplindir; zincir üstü tarama araçları bunun yerini almaz, onu tamamlar. Transfer bilgisi yükümlülükleri, bunları dayatan yargı alanlarında, yine ayrı bir kategori olan özel transfer-mesaj araçları tarafından taşınır. Ve PEP taraması — siyasi açıdan maruz kalan kişi verilerine karşı isim tabanlı kontroller — yine kendi disiplinine sahip özel tedarikçilerin işidir; zincir üstü tarama, bu satırın yaptırım ve yasadışı maruziyet yarısını taşır, PEP yarısını değil. VASP yükümlülük setinin FATF temeli, Yorumlayıcı Notu ile birlikte Tavsiye 15 ve Tavsiye 16 — sanal varlık standartları ve seyahat kuralı — farklı bir yükümlülüğü yöneten PEP tavsiyeleri değildir.
Küçük VASP Ekipleri Gerçekte Nerede Kırılıyor
Yalın ekipler için kırılma noktası izleme-raporlama boru hattıdır ve aritmetik nedenlerle kırılır: uyarı hacmi müşteri sayısıyla ölçeklenir, analist kapasitesi ölçeklenmez. Elle hazırlanan dosyalamalar — kanıt toplama, zaman çizelgesi yeniden oluşturma, anlatı biçimlendirme — küçük ekip kadrolamasında her biri bir sabahı yiyip bitirebilir. Bu verim tavanı, yoğun bir çeyreği bir birikime, birikimi de dosyalanmamış raporlara dönüştürür. İşlem izlemedeki yüksek yanlış pozitif oranları aritmetiği daha da kötüleştirir: kuyruğun çoğu gürültüyse, kuyruğun kendisi krizdir. Açıklanabilir risk puanlamasının bu gürültüyü nasıl ele aldığı ayrı bir yazıda ele alınmıştır.
Başarısızlık sırası öngörülebilir. İzleme devreye girer; uyarılar akar; ekip yapabildiğini triyaj eder; kuyruk büyür; dosyalamalar son teslim tarihlerini kaçırır; neyin işaretlendiği ve nedeninin kaydı elektronik tablolara dağılır. Bu sıradaki hiçbir şey bir politika başarısızlığı değildir. Bu bir kapasite başarısızlığıdır ve kapasite başarısızlıklarının çözümü araçlarda yatar, politikada değil.
Kayıt tutma da aynı şekilde kırılır. Yükümlülük, herhangi bir müşteri veya uyarı için, aylar sonra, talep üzerine neyin tarandığını, neyin bulunduğunu ve nasıl karar verildiğini üretebilmektir. Bu standartta elle kayıt derlemesi büyüyen bir müşteri tabanında ayakta kalamaz.
Bu Çeyrek Uygulayabileceğiniz Sıralı Bir Kontrol Listesi
VASP inşa sırası önce yaptırım taraması, sonra izleme, üçüncü olarak raporlama şablonları şeklinde ilerler, çünkü her katman bir sonrakini besler. Tek başına tarama bile en zor maruziyetleri — belirlenmiş varlıkları ve işaretlenmiş adresleri — en düşük entegrasyon maliyetiyle yakalar. İzleme, anlık kontrolleri sürekli kapsamaya dönüştürür. Yapılandırılmış raporlama, izleme çıktısını son teslim tarihlerini karşılayan dosyalamalara dönüştürür. Bu sırayı uygulayan yalın bir ekip, çeyreği en yüksek riskli iki yükümlülük otomatikleştirilmiş ve üçüncüsü şablonlanmış olarak bitirir.
Sırayla üç adım, artı süreklilik gösteren bir uygulama:
-
Önce yaptırım taraması. API entegrasyonu en hafif iştir: katılımda ve işlem olaylarında bir tarama çağrısı. Phalcon Compliance, 600 milyondan fazla etiketlenmiş adresi, kategorileri arasında yaptırımlı varlık tespiti de dahil olmak üzere tarar; giriş yolu ücretsiz katmandan kredi paketlerinden hacim büyüdükçe abonelik seviyesine kadar uzanır. Bu tek adım, en zor yasal maruziyetleri otomatik kontrollerin arkasına yerleştirir. PEP taraması bu adımın bir parçası değildir — isim tabanlı PEP kontrolleri, özel tedarikçilere sahip ayrı bir disiplindir ve zincir üstü tarama, yaptırım yarısını taşır. Adres tarafının arkasındaki KYA disiplini bağımsız bir kılavuzda ele alınmıştır.
-
İkinci olarak işlem izleme. Tarama devreye girdiğinde, izleme bunu genişletir: temiz bir cüzdanın maruz kalmış fon alması veya bir karşı taraf bağlantısının oluşması gibi risk geçişleri için müşteri akışlarının sürekli izlenmesi. Uyarı katmanlandırması kuyruğu analist kapasitesi içinde tutar; katmanlandırma, izleme ile boğulma arasındaki farktır.
-
Üçüncü olarak raporlama şablonları. İzleme yapılandırılmış uyarılar ürettiğinde, dosyalama yazarlık yerine montaj haline gelir; kanıt izi zaten makine tarafından üretilmiştir. Tarama kaydı yeniden inşa yerine bir arama olduğunda dosyalamalar hızlanır.
-
Süreklilik gösteren kayıt otomasyonu. Yukarıdaki her adım, API araçları üzerine inşa edildiğinde kendi denetim izini kaydeder; kayıt tutma yükümlülüğü dördüncü bir proje yerine bir yan ürün olarak karşılanır.
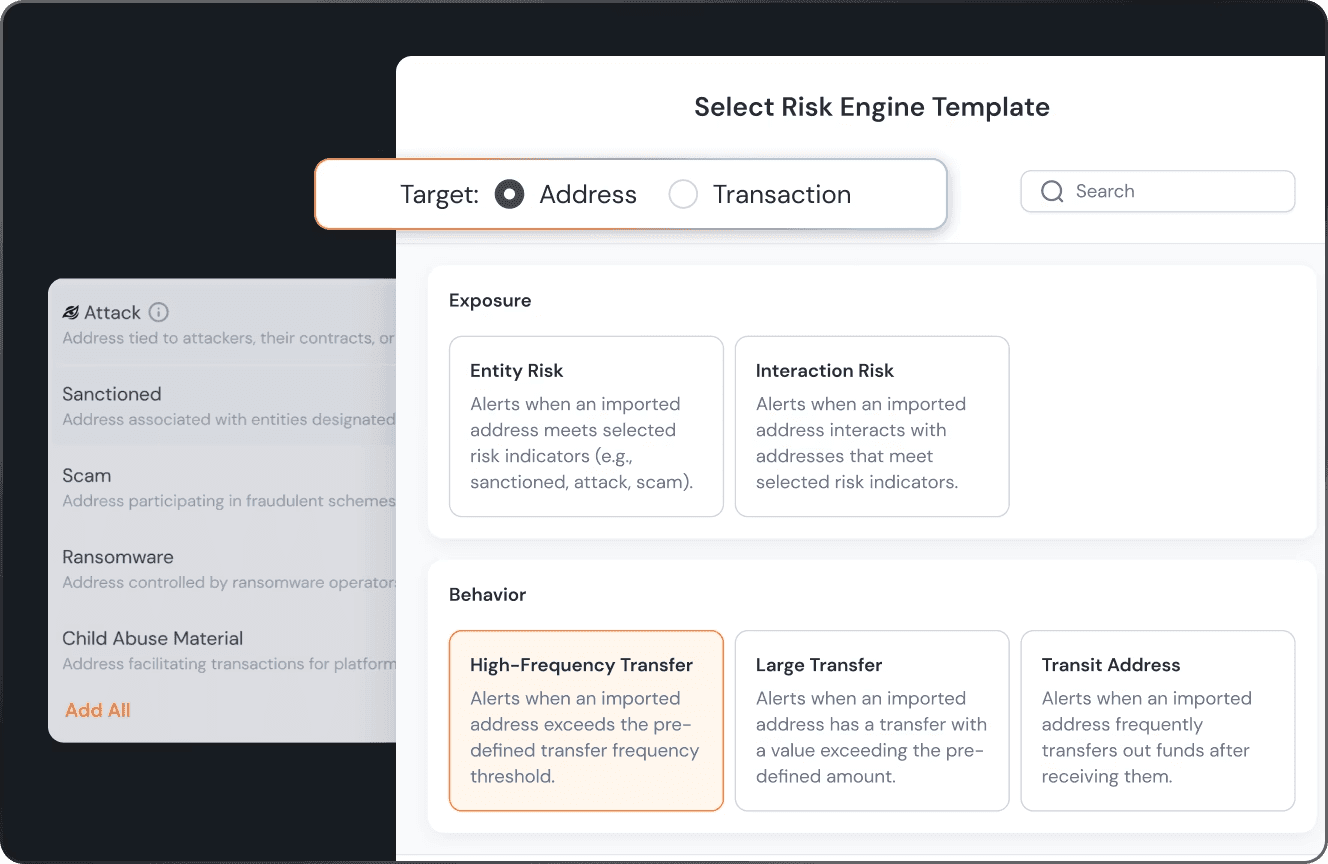
Tarama adımına başlamak için Phalcon Compliance sayfasını açın ve ilk taramayı çalıştırın: ücretsiz katmanda başlayın, hacim arttıkça kullandıkça öde kredi paketleri ekleyin ve tarama rutin hale geldiğinde abonelik katmanına geçin.
SSS: Pratikte VASP Yükümlülükleri
Her VASP'ın ilk günden itibaren beş kontrolün tamamına ihtiyacı var mı? İlk gün için hayır; sıralamanın var olma nedeni de budur. Ancak yükümlülükler rahatlıkla değil müşterilerle birlikte gelir: ilk gerçek müşteri hemen tarama yükümlülüklerini getirir ve izleme ilk büyüme aşamasında takip eder. Dürüst çerçeve, hacim büyüdükçe sıranın sıkıştığıdır; hazır olmayı beklemez.
Tek bir API aracı hangi yükümlülükleri kapsayabilir? Bir zincir üstü tarama API'si zincir üstü katmanları kapsar: yaptırım ve risk taraması, işlem izleme ve her ikisinin ürettiği denetim izleri. Kimlik doğrulamayı kapsamaz (bu, özel tedarikçilere sahip ayrı bir disiplindir) ve dosyalamaları hazırlamaz, ancak onlara kanıt sağlar. Örneğin Phalcon Compliance, bu üç katmanı taşır. Beş yükümlülüğün üçünü iyi taşıyan tek bir araç, hepsini kötü taşıyan beş araçtan çok daha iyidir.
Bir düzenleyici ziyaretini hangi kayıtlar atlatır? Dört parçalı yanıt: neyin tarandığı, hangi istihbarata karşı tarandığı, neyin bulunduğu ve platformun politikasının bulguyla ne yaptığı. Tarama araçları ilk üçünü otomatik olarak üretir; işlem kaydı platformun kendisine aittir. Bir haftalık montaj gerektiren kayıtlar, soruları çok geç yanıtlayan kayıtlardır; otomasyon adımı, yanıtın bir proje değil bir sorgu olması içindir. BSA kayıt tutma kuralı, ABD denetçilerinin test ettiği beş yıllık saklama tabanını taşır; FinCEN'in yaptırım eylemleri, kayıtlar eksik olduğunda yaptırımın nasıl göründüğünü gösterir.
Küçük ekipler SAR hacmini nasıl yönetiyor? Kadro yerine yapı. Makine tarafından üretilen tarama kayıtları üzerine kurulu şablonlanmış dosyalamalar, dosyalama başına maliyeti çöktürür; katmanlandırılmış uyarılar, incelenebilir kuyruğu kapasiteyle orantılı tutar. Hacme dayanan ekipler dosyalamayı montaj olarak ele alır: kanıt zaten var, şablon zaten var, analist yazmak yerine onaylıyordur. Saatler süren dosyalama, bilinen bir çözümü olan bir süreç tasarım sorunudur.