Ödeme talep eden kişi kimlik doğrulamasından geçti. Ödeme onaylandı ve işlem imzası geçerli. Bu, fonların güvende olduğu anlamına mı gelir?
Her zaman değil.
2025 yılında BigONE yaklaşık 27 milyon USD kaybederken Bybit 1,5 milyar USD tutarında bir saldırıya uğradı. 2026 yılının Ekim ayında Binance, yaklaşık 6,34 milyar USD tutarında dijital varlığı etkileyen bir güvenlik olayı bildirdi. Bu olaylar, yalnızca özel anahtarların güvenli biçimde saklanmasının fon güvenliğini neden garanti edemeyeceğini gösteriyor.
Bu nedenle kurumların, özel anahtarların güvenli biçimde saklanmasının ötesine bakması gerekiyor. Ödemeyi haklı kılan dayanak nedir? Tam olarak ne imzalanıyor? Bir işlemin imzalanıp imzalanamayacağına kim karar veriyor? İşlem gerçekleştirildikten sonra sistem, ödemenin tamamlanıp tamamlanmadığını nasıl belirliyor?
Bu makalede BlockSec, başlatmadan mutabakata kadar ödeme yaşam döngüsü boyunca gözden kaçan yetkilendirme risklerini incelemek için kamuya açıklanmış olaylardan yararlanıyor.
Yakında yayımlanacak Güvenli Saklamanın Ötesinde başlıklı teknik yazı dizimiz, iki saldırı yolunu ayrıntılı olarak ele alacak:
-
Bir sistemin özel anahtarlarını ele geçirmeden imzalama yeteneklerini kötüye kullanmak.
-
Bu anahtarları elde etmek için kriptografik uygulamalardaki kusurlardan yararlanmak.
Bir Kripto Ödemesi Hangi Aşamalarda Ele Geçirilebilir?
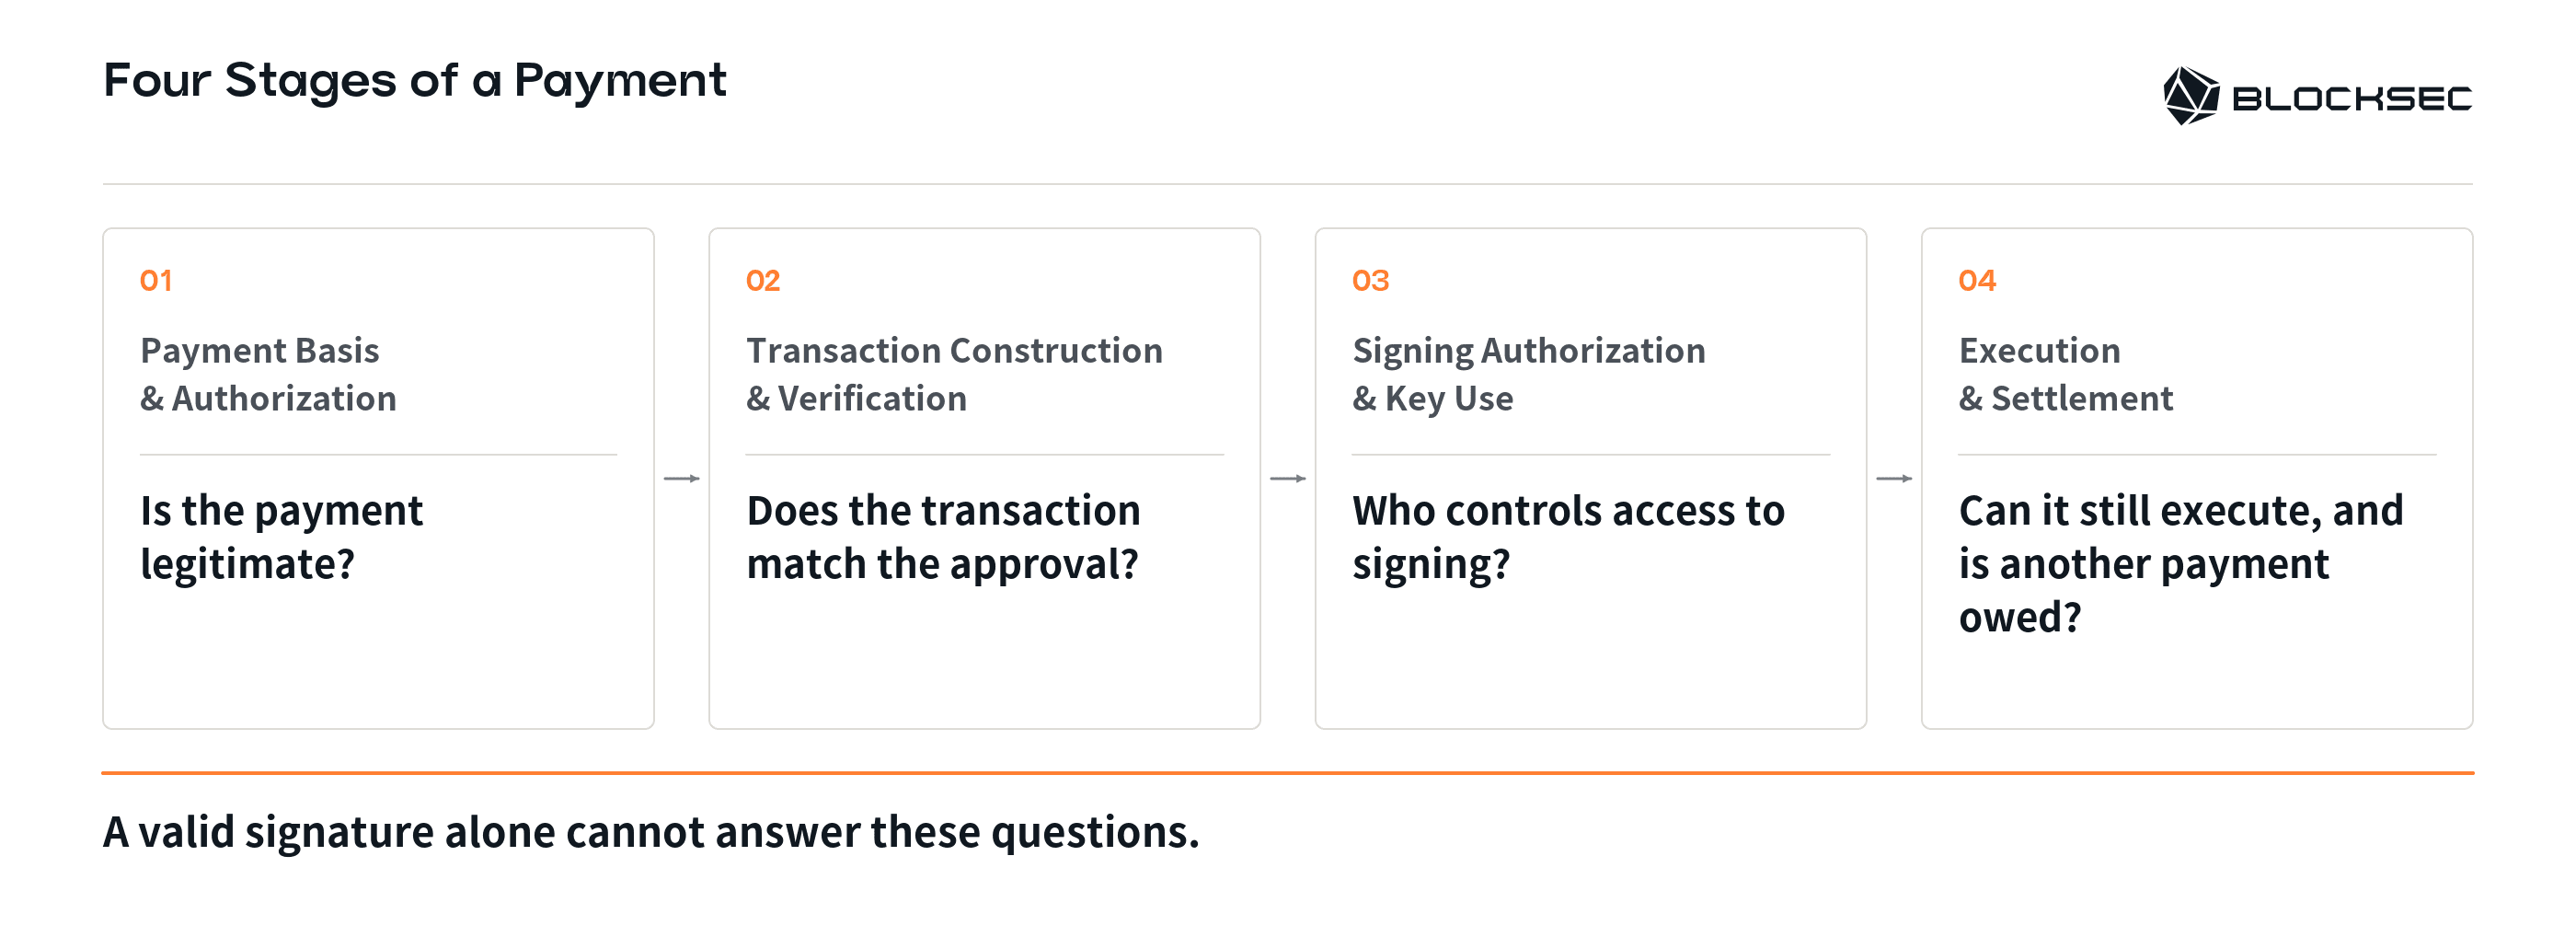
Cüzdan aracılığıyla gerçekleştirilen bir ödeme genellikle dört aşamadan oluşur:
-
Ödemenin dayanağı ve yetkilendirilmesi.
-
İşlemin oluşturulması ve doğrulanması.
-
İmzalama yetkilendirmesi ve anahtar kullanımı.
-
İşlemin gerçekleştirilmesi ve mutabakat.
1. Ödemenin Dayanağı ve Yetkilendirilmesi
Kurum, bir işlemi imzalamadan önce ödemenin meşru olduğunu doğrulamalıdır:
• Müşterinin para çekme talebi için platformun müşterinin kimliğini doğrulaması, yeterli fon bulunduğunu teyit etmesi ve talebin iş kurallarına uygunluğunu kontrol etmesi gerekir.
• Kurum içi bir transfer de uygun hazine onayını gerektirir.
Ancak bir saldırgan hesap kayıtlarını veya risk kontrol mantığını değiştirebilir. Sistem de normal iş akışını izleyerek hiç yapılmaması gereken bir ödemeyi onaylayabilir.
Örneğin, 16.07.2025 tarihinde BigONE bir sıcak cüzdan güvenlik olayı açıkladı; tahmini kayıp 27 milyon USD tutarındaydı. BigONE, özel anahtarlarının güvende kaldığını belirtti. SlowMist’in incelemesi, saldırganın hesaplar ve risk kontrolleriyle ilgili sunucu mantığını değiştirerek yetkisiz transferleri mümkün kıldığını bildirdi.
Asıl nokta şu: Ödemeyi onaylamak için kullanılan bilgiler ve kurallar, imzalama işleminden önce değiştirilmişti.
Dolayısıyla ödeme kuruluşları için bir talebin kurum içi bir hizmetten geldiğini doğrulamak yeterli değildir. Her ödeme, bağımsız olarak doğrulanabilen bir müşteri talimatına veya hazine kararına kadar izlenebilir olmalıdır. Kurumların ayrıca ele geçirilmiş tek bir kimliğin sahte talepler oluşturup oluşturamayacağını, kayıtları değiştirip değiştiremeyeceğini ve onay kurallarını değiştirip değiştiremeyeceğini kontrol etmesi gerekir.
2. İşlemin Oluşturulması ve Doğrulanması
Gördüğünüz şey gerçekten imzalamayı amaçladığınız şey mi?
Bir ödeme onaylandıktan sonra sistem, alıcı adresi ve tutar gibi işleme ilişkin bilgileri cüzdanın imzalayabileceği işlem verilerine dönüştürmelidir.
Bu süreç ele geçirilirse arayüz bir transfer gösterirken imzalanmak üzere gönderilen işlem gerçekte cüzdanın kontrolünü kimin elinde tuttuğunu değiştirebilir.
Bu durumda siz bir transferi onayladığınızı düşünürken imzanız, saldırgana cüzdanın kontrolünü ele geçirme yetkisi verebilir.
2025 yılındaki yaklaşık 1,5 milyar USD tutarındaki Bybit saldırısı bu riski gösteriyor. Bybit, ETH’yi soğuk cüzdandan sıcak cüzdana aktarmayı amaçlıyordu. Saldırgan Safe arayüzünü ele geçirdi ve kötü amaçlı bir işlemin rutin bir transfer gibi görünmesini sağladı. İmza yetkilileri, cüzdanın kontrol mantığındaki bir değişikliğe farkında olmadan yetki vererek işlemi onayladı.
Saldırgan, geçerli imzaları kullanarak cüzdanın kontrol mantığını değiştirdi. Ardından yeni mantığı kullanıp sonraki her para çekme işlemi için asıl sahiplerinden yeniden onay almadan varlıkları taşıdı. Ayrıntılı bir zincir üstü inceleme için BlockSec tarafından hazırlanan, Bybit’e yönelik 1,5 milyar USD tutarındaki saldırının analizine bakın.
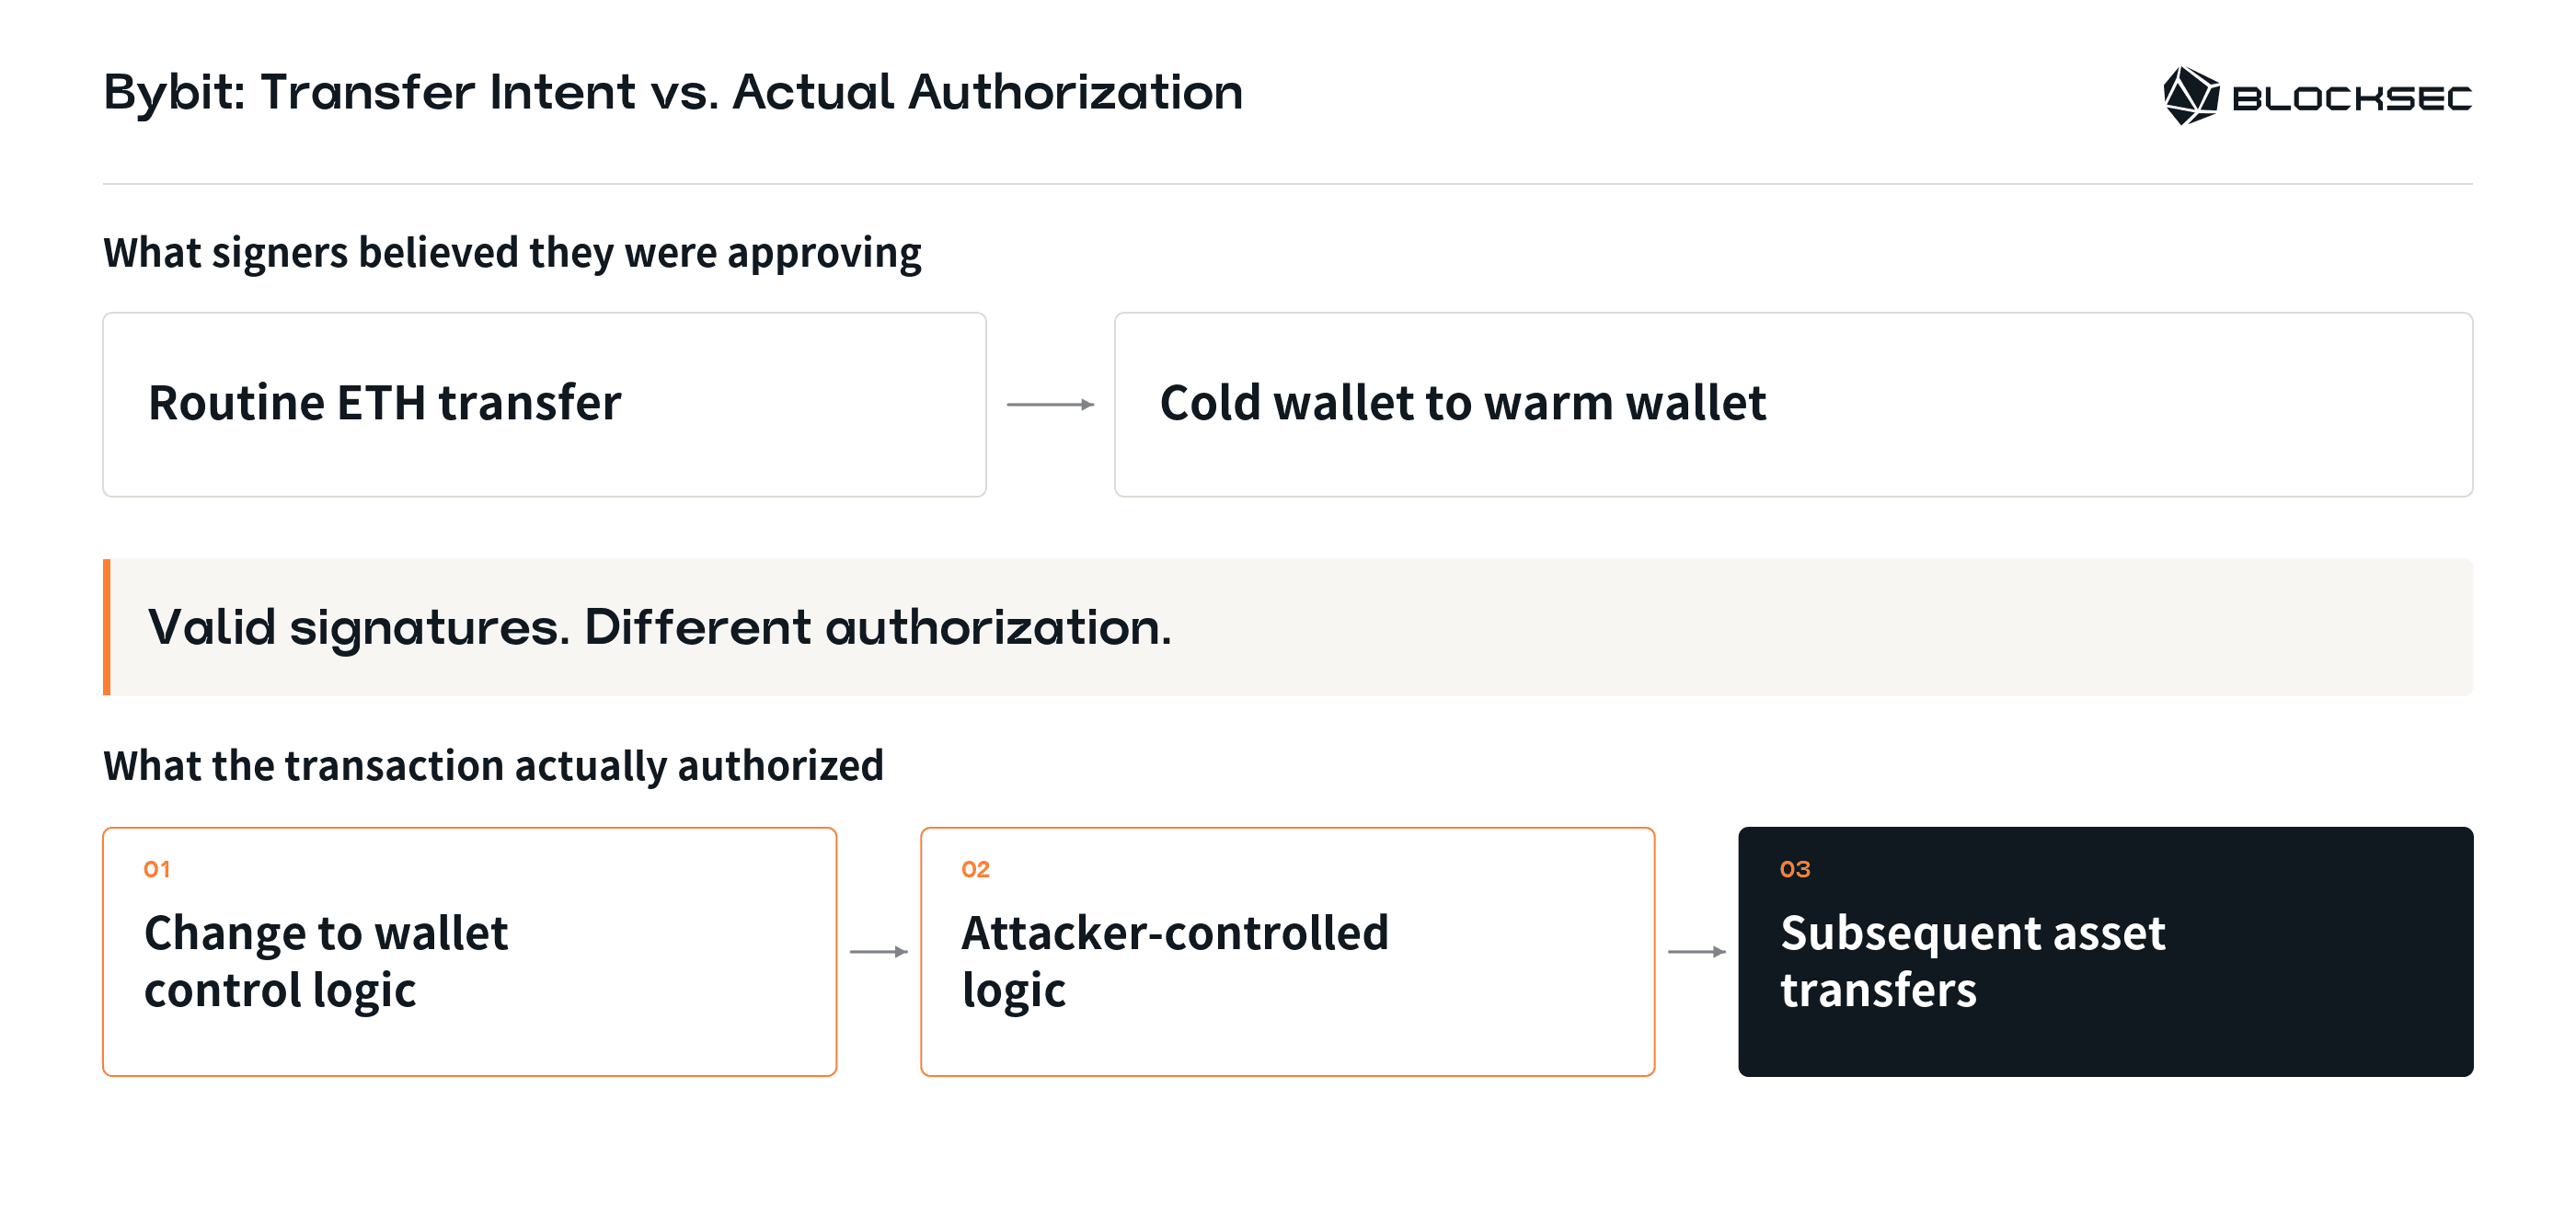
Çıkarılacak ders açık:
İmzalama öncesi doğrulama, imzalanan işlemin tamamını ve gerçekleştirilmesinin etkilerini kapsamalıdır. Yalnızca arayüzün gösterdiklerine dayanamaz. Birden fazla imza yetkilisi bile aynı ele geçirilmiş görünüme güveniyorsa sorunu tespit edemeyebilir.
Transferler, cüzdan yükseltmeleri ve para çekme izinlerindeki değişiklikler de farklı yetkilendirme şartlarına tabi olmalıdır. Sıradan bir transfer için verilen onay, cüzdanın kontrolünü değiştirmek için kullanılamamalıdır.
3. İmzalama Yetkilendirmesi ve Anahtar Kullanımı
Kim imzalayabilir ve imzalama kurallarını kim değiştirebilir?
Saldırganlar işlemleri doğrudan imzalayamasa bile kuralları değiştirerek veya sistemde çalışan kodu değiştirerek buna eşdeğer bir kontrol elde edebilir.
Bu nedenle imzalama anahtarlarına erişimi düzenleyen yönetici izinleri de imzalama izinlerinin kendisi kadar dikkatle incelenmelidir.
Resolv’ün 2026 yılının Mart ayındaki güvenlik olayına ilişkin resmî olay sonrası değerlendirmesine göre saldırganın imzalama erişimi elde etmeye yönelik ilk girişimleri başarısız oldu. Saldırgan daha sonra ayrıcalıklı bir rol kullanarak anahtarın erişim politikasını değiştirdi ve kendisine imzalama yetkisi verdi. Bu yetkiyle iki yetkisiz işlem aracılığıyla 80 million USR bastı.
Başka bir olayda Binance’in ilk olay raporu, imzalama erişimine giden farklı bir yolu anlatıyor. Saldırgan, ele geçirilmiş bir çalışan cihazını ve kurum içi bir yapay zekâ aracını kullanarak cüzdan mühendislerinin cihazlarına erişti. Çalınmış bir konteyner dağıtım belirteci kullanarak bir konteyner dağıttı ve kötü amaçlı bir betik çalıştırdı. Ardından kurum içi cüzdan imzalama hizmetine yetkisiz erişim, işlemlerin normal para çekme iş akışını atlamasına olanak tanıdı.
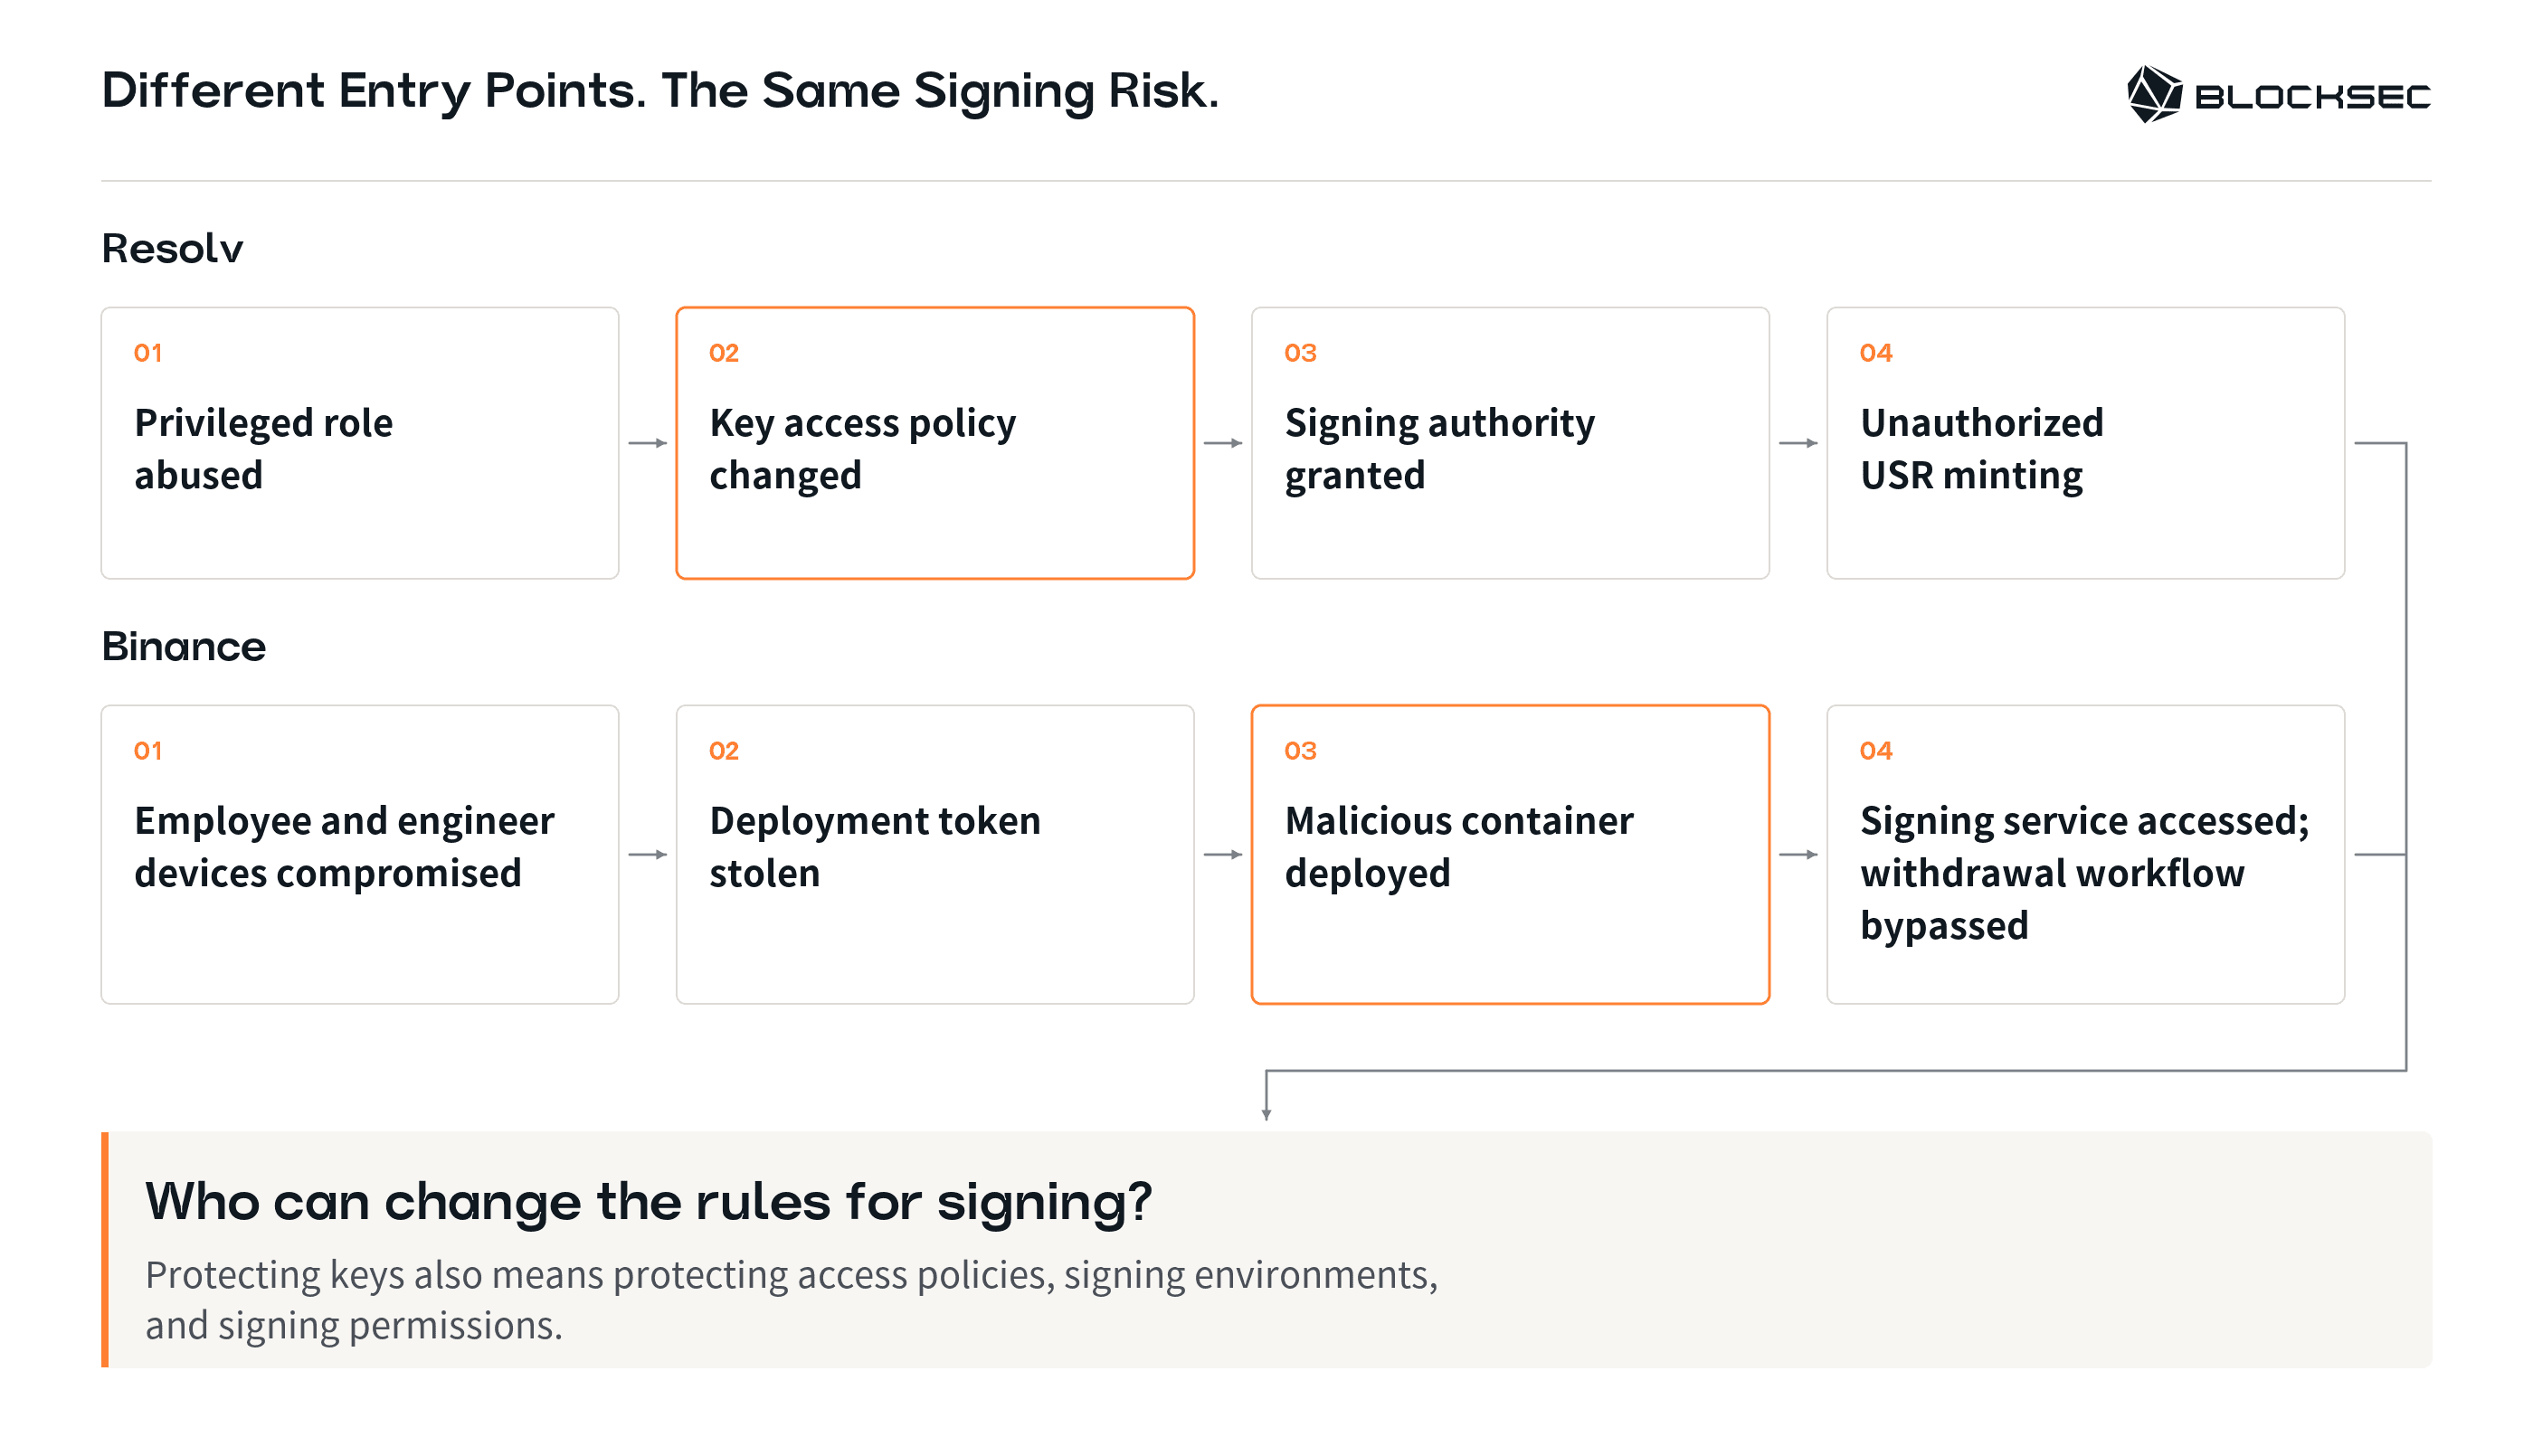
Giriş noktaları farklıydı, ancak iki olay da aynı temel sorunu ortaya koyuyor:
Anahtarları korumak, anahtar erişim politikalarını kimin değiştirebileceğini, imzalama ortamını kimin değiştirebileceğini ve imzalama izinlerini kimin verebileceğini kontrol etmeyi de gerektirir.
Bu nedenle ödeme kuruluşlarının şu üç soruyu da incelemesi gerekir:
-
İmzalama API’sini kim çağırabilir?
-
API’yi çağırma iznini kim verebilir?
-
İmzalama hizmetini kim dağıtabilir veya değiştirebilir?
İş onayı, anahtar kullanımı ve yönetimsel değişiklikler arasındaki görevler ayrılığı, ayrıcalıklı bir kimlik ele geçirildiğinde de etkili kalmalıdır.
4. İşlemin Gerçekleştirilmesi ve Mutabakat
Bir işlem imzalandığında risk sona erer mi?
Her zaman değil. Kurumlar, imzalı bir işlemin ne zaman gerçekleştirilebileceğini ve nasıl geçersiz kılınabileceğini de değerlendirmelidir.
Risk 1: İmzalı bir işlem gerçekleştirilebilir durumda kalabilir
Bir işlem imzalanmış ancak henüz gerçekleştirilmemiştir. Daha sonra yine de gönderilebilir mi?
Bazı mekanizmalarda evet. Ödemenin dayanağı olan iş talebinin iptal edilmesi, imzalı işlemi otomatik olarak geçersiz kılmaz.
01.04.2026 tarihindeki Drift Protocol olayında saldırgan, önceden imzalanmış işlemleri sıradan işlemlerin kısa geçerlilik süresinin ötesinde geçerli tutmak için Solana’nın kalıcı nonce mekanizmasını kullandı. İlgili nonce kullanılmadığı veya ilerletilmediği sürece işlemler daha sonra gerçekleştirilmek üzere gönderilebiliyordu.
Bir iş talebi iptal edildiğinde veya şüpheli faaliyet tespit edildiğinde kurumların, imzalanmış ancak gerçekleştirilmemiş işlemleri geçersiz kılmak için tanımlanmış bir yönteme ihtiyacı vardır. Bunu yapmaya kimin yetkili olduğunu da belirlemelidirler.
Risk 2: Kurum içi bir transfer yanlış yorumlanıp ek bir iadeyi tetikleyebilir
12.09.2026 tarihinde Chainflip, Tron USDT ile ilgili bir istismara maruz kaldı. Saldırgan, doğrulayıcıların zaten imzaladığı bir işleme özel olarak hazırlanmış bir not ekledi. Chainflip’in sistemi notu ayrı bir takas işlemi olarak yanlış yorumladı, bu takasın başarısız olduğunu kabul etti ve bir iade gerçekleştirdi. Chainflip, toplamda yaklaşık 736,4 bin USDT tutarında altı yetkisiz ödeme bildirdi.
Zincir üstü bir transfer mutlaka yeni bir müşteri ödemesi anlamına gelmez veya bir iadeyi haklı kılmaz. Sistem, ödeme yapmadan veya iade gerçekleştirmeden önce fonların kaynağını, iş işleminin türünü ve ilgili ödeme yükümlülüğünün zaten yerine getirilip getirilmediğini de doğrulamalıdır.
Ödeme Sisteminiz Ne Kadar Dayanıklı?
Bu vakalar, fonların hem imzalamadan önce hem de sonra kaybedilebileceğini gösteriyor. Geçerli bir imza tek başına şunları ortaya koymaz:
• Ödemenin meşru bir iş dayanağı olduğunu.
• İmzalanan işlemin onaylanan işlemle eşleştiğini.
• Ödeme yükümlülüğünün hâlihazırda yerine getirilmemiş olduğunu.
Bu nedenle bir ödeme kuruluşuna yönelik anlamlı bir güvenlik değerlendirmesi somut soruları yanıtlamalıdır:
• Her ödeme, bağımsız olarak doğrulanabilen bir iş dayanağına kadar izlenebiliyor mu?
• İmzalanan işlemin tamamı, izin değişiklikleri veya ek işlemler dâhil, onaylanan işlemle eşleşiyor mu?
• Operasyonel veya yönetimsel bir kimlik ele geçirilirse yetkisiz fon transferlerini engelleyecek veya sınırlandıracak bağımsız kontroller yürürlükte kalıyor mu?
• Para çekme işlemleri durdurulduktan sonra mevcut imzalar ve zincir üstü yetkilendirmeler fonları taşımak için hâlâ kullanılabilir mi? Kurum, saldırının yayılmasını önlemeye yönelik tedbirlerin etkili olduğunu nasıl teyit edebilir?
Ancak tek seferlik bir yapılandırma incelemesi bu sorulara kalıcı yanıtlar sağlayamaz.
Yazılım güncellemeleri, izin değişiklikleri ve iş operasyonlarındaki değişiklikler mevcut güvenlik sınırlarını değiştirebilir. Kurumların, bu tür değişikliklerden sonra kontrollerinin etkili kalıp kalmadığını yeniden değerlendirmesi gerekir.
Yapay zekâ araçları da yeni saldırı yüzeyleri oluşturabilir. Sürekli izleme, ekiplerin şüpheli faaliyetleri tespit etmesine yardımcı olur. Olay müdahale tatbikatları ise kritik bir kimlik veya üretim ortamı ele geçirildikten sonra ekiplerin daha fazla fon çıkışını sınırlandırıp sınırlandıramayacağını test eder.
Bu risklerin değerlendirilmesi hakkında daha fazla bilgi için BlockSec’in Payment Security Solution çözümünün kurumların yapay zekâ çağında güvende kalmasına nasıl yardımcı olduğuna bakın.
Webinarımıza Katılın: Yapay Zekâ Çağında Fonların Korunması
Bu soruları ele almak üzere BlockSec, "Yapay Zekâ Çağında Fonların Korunması" başlıklı çevrim içi bir webinar düzenleyecek. Borsaları ve ödeme şirketlerini ilgilendiren yakın tarihli güvenlik olaylarından hareketle oturumda, saldırganların insanlar, araçlar ve üretim ortamları üzerinden fonları işleyen sistemlere nasıl eriştiği ve kurumların tehdit tespitini, yetkilendirme kontrollerini ve olay müdahalesini nasıl iyileştirebileceği incelenecek.
Konuşmacılar:
• Yajin Zhou: The Chinese University of Hong Kong’da Doçent; BlockSec’in Kurucu Ortağı ve CEO’su
• Lei Wu: Zhejiang University’de Doçent; BlockSec’in Kurucu Ortağı ve CTO’su
• Muhui Jiang: BlockSec’in CSO’su
Tarih ve saat: 11.11.2026 Çarşamba, Singapur saatiyle (SGT, UTC+8) akşam 7:00
Format: Çevrim içi webinar
Katılımcı avantajı: Oturum sırasında katılımcı kurumlar arasından ikisi, ücretsiz bir ön güvenlik değerlendirmesi almak üzere seçilecek.
Riskleri erken tespit etmek, her ödemeyi korumak için çok önemlidir.
Ödeme kuruluşlarındaki yöneticileri, güvenlik liderlerini ve teknik ekipleri, ödeme yaşam döngüsü boyunca güvenlik açısından gözden kaçan noktaları bizimle birlikte incelemeye davet ediyoruz.
Webinar hakkında daha fazla bilgi almak için satış ekibimizle iletişime geçin.
BlockSec Resmî Web Sitesini Ziyaret Edin>>>
Bizi X’te (Twitter) Takip Edin>>>
Bizi LinkedIn’de Takip Edin>>>