请求付款的人已通过身份验证。付款已获批准,交易签名也有效。这是否意味着资金安全?
未必。
2025年,BigONE损失了约 2,700万 USD,Bybit则遭受了一起涉及 15亿 USD 的攻击。2026年10月,Binance报告了一起影响约 63.4亿 USD 数字资产的安全事件。这些事件表明,仅靠安全存储私钥并不能保证资金安全。
因此,机构不能只关注私钥的安全存储。付款依据是什么?签署的究竟是什么?谁决定一笔交易能否被签署?执行后,系统又如何判定付款是否完成?
本文中,BlockSec 通过公开报道的事件,审视从发起到结算的整个付款生命周期中容易被忽视的授权风险。
我们即将推出的技术系列文章 《超越安全存储》 将详细探讨两条攻击路径:
-
在未获取系统私钥的情况下滥用其签名能力。
-
利用密码学实现中的缺陷恢复这些私钥。
加密货币付款可能在哪些环节被劫持?
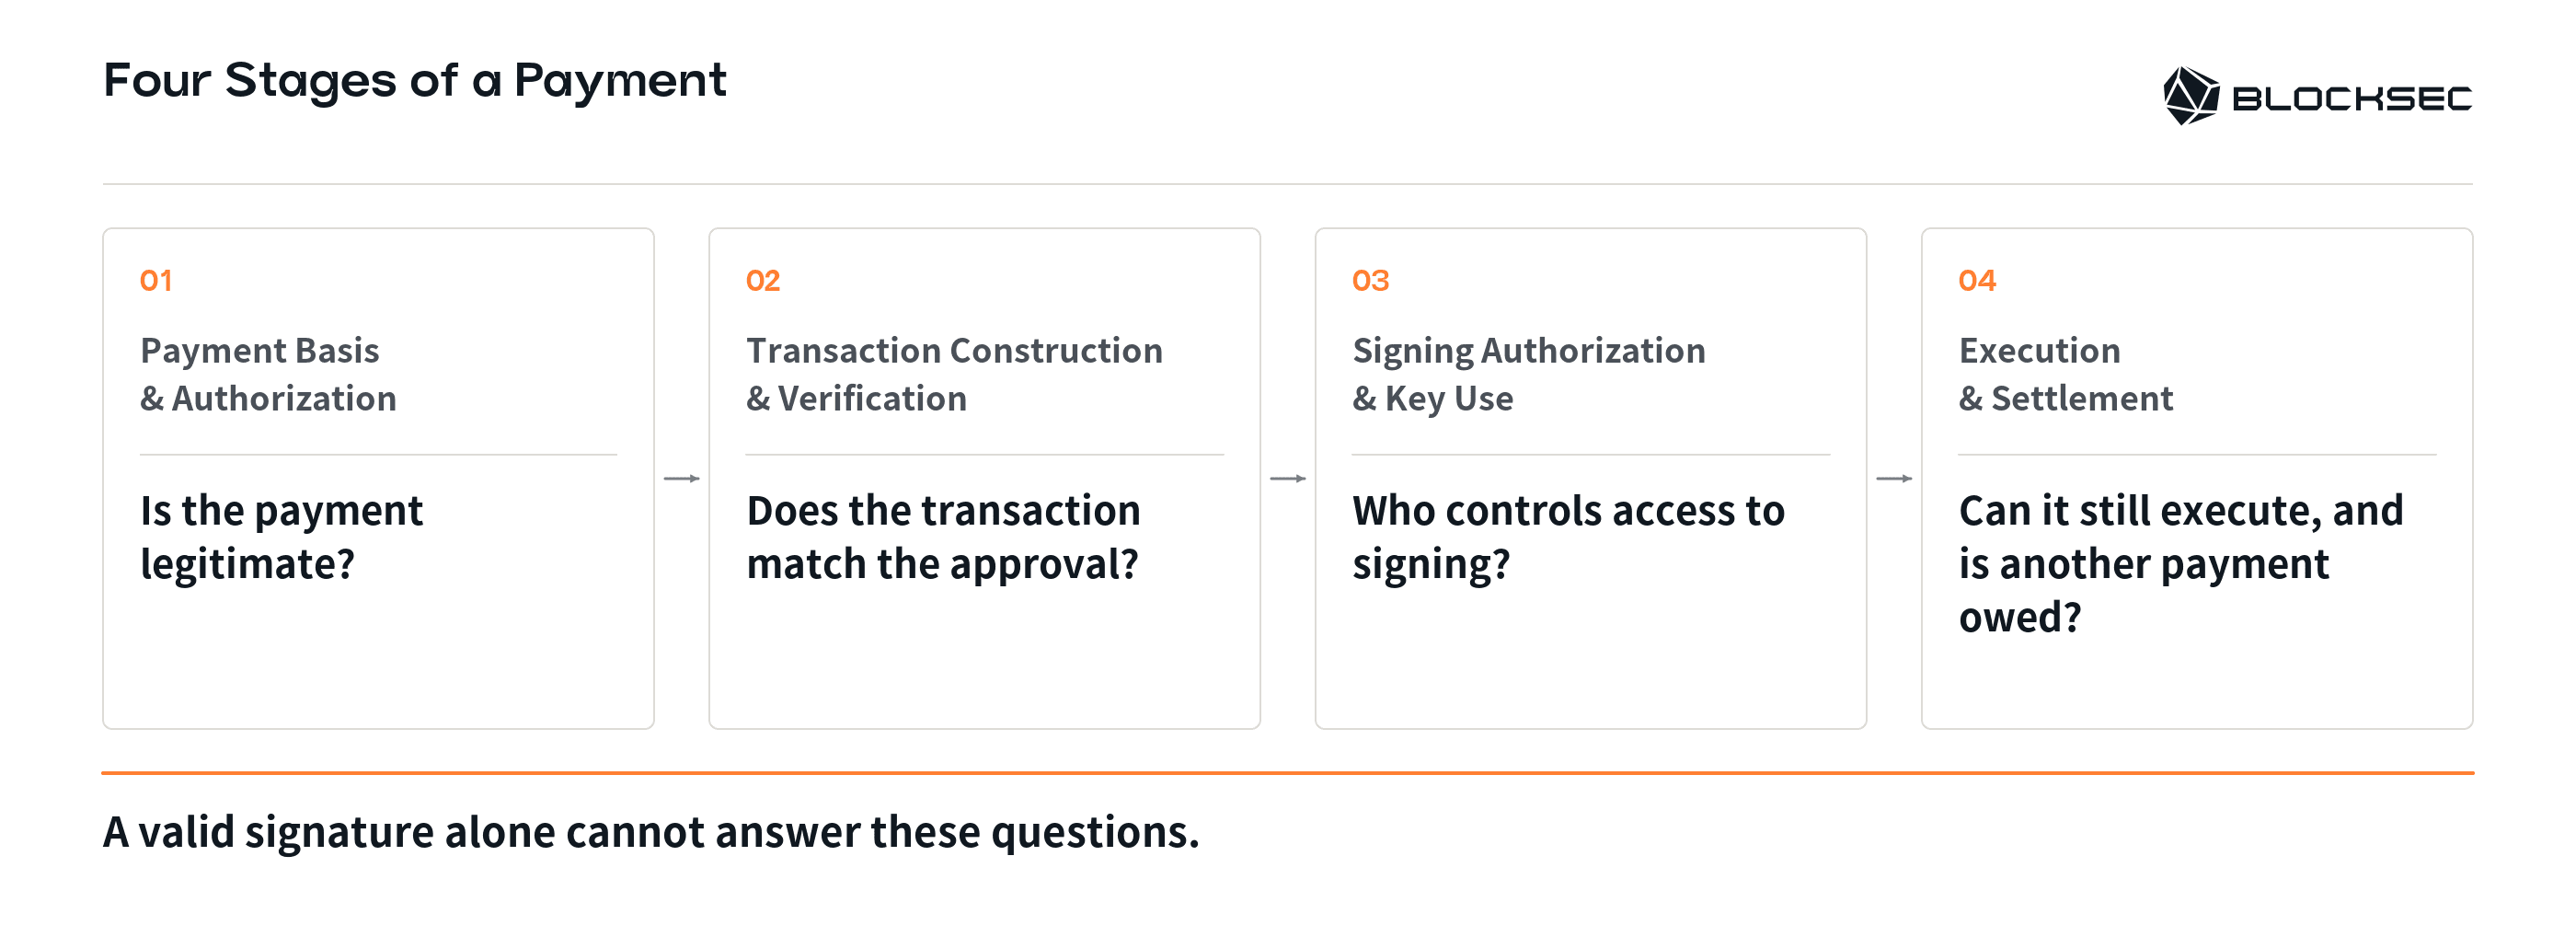
通过钱包执行付款通常涉及四个阶段:
-
付款依据与授权。
-
交易构建与验证。
-
签名授权与密钥使用。
-
执行与结算。
1. 付款依据与授权
签署交易前,机构必须核实底层付款是否合法:
• 对于客户出金,平台需要核实客户身份、确认有足够的可用资金,并检查请求是否符合其业务规则。
• 内部转账也需要获得相应的资金管理审批。
但攻击者可能篡改账户记录或风控逻辑。系统随后可能按正常流程批准一笔本不该发生的付款。
例如,2025年7月16日,BigONE 披露了一起热钱包安全事件,估计损失为 2,700万 USD。BigONE 表示,其私钥仍然安全。SlowMist 的调查指出,攻击者修改了与账户和风控相关的服务器逻辑,从而得以进行未经授权的转账。
关键在于,用来批准付款的信息和规则在签署交易前就已被篡改。
因此,对支付机构而言,仅确认请求来自内部服务并不够。每笔付款都应能追溯到可独立验证的客户指令或资金管理决策。机构还需要检查:单个身份一旦被攻陷,是否就能伪造请求、篡改记录并更改审批规则。
2. 交易构建与验证
你看到的,真的是你打算签署的吗?
付款获批后,系统必须将收款地址、金额等业务信息转化为钱包可以签署的交易数据。
如果这一过程遭到入侵,界面上可能显示的是一笔转账,而送去签署的交易实际上会改变钱包的控制权归属。
这样一来,即使你以为自己批准的是转账,你的签名也可能授权攻击者接管钱包。
2025年 Bybit 遭受的涉及约 15亿 USD 的攻击说明了这一风险。Bybit 原本打算将 ETH 从冷钱包转入温钱包。攻击者入侵了 Safe 界面,使一笔恶意交易看起来像常规转账。签名人批准了这笔交易,却在不知情的情况下授权更改钱包的控制逻辑。
攻击者利用有效签名替换了钱包的控制逻辑,随后借助新逻辑转移资产,无须就之后的每次出金重新取得原所有者的批准。详细的链上分析见BlockSec 对 Bybit 15亿 USD 攻击的分析。
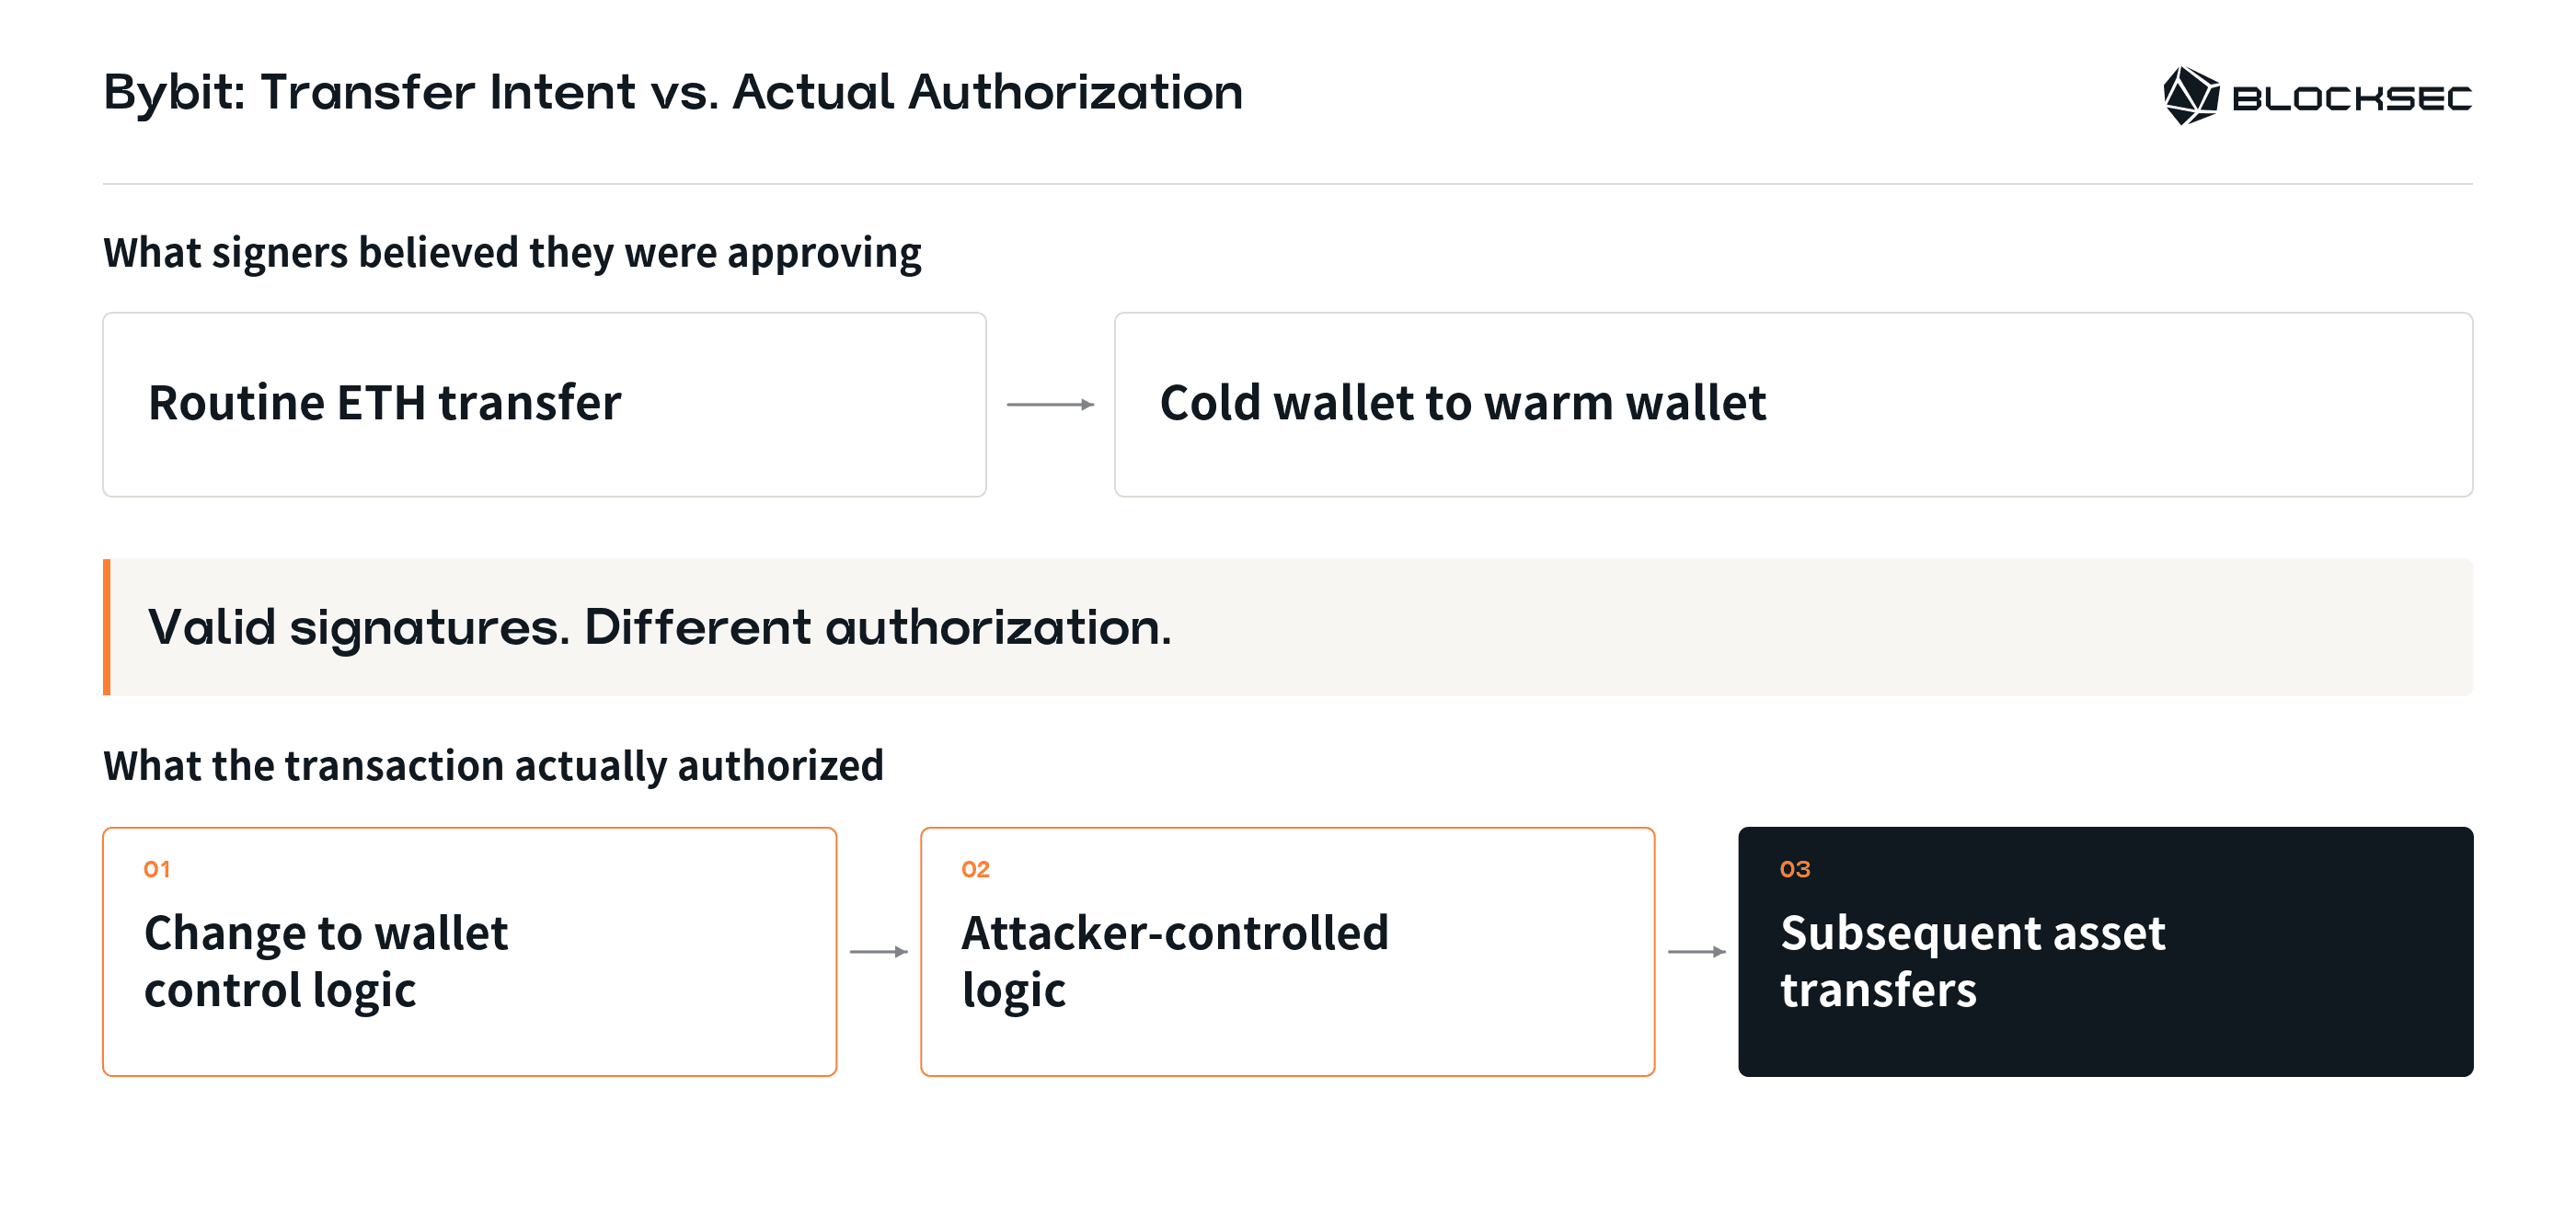
教训很明确:
签署前的验证必须覆盖所签署的完整交易及其执行效果,不能只依赖界面显示的内容。如果多名签名人都依赖同一个遭到入侵的视图,即使有多人签名,也可能无法发现问题。
转账、钱包升级和出金权限变更也应分别适用不同的授权要求。普通转账的批准不应被用来改变钱包的控制权。
3. 签名授权与密钥使用
谁能签名?谁又能更改签名规则?
即使攻击者无法直接签署交易,也可能通过更改规则或替换系统中运行的代码,获得同等程度的控制权。
因此,管理签名密钥访问权限的管理权限,也需要像签名权限本身一样受到严格审查。
根据 Resolv 对其 2026年3月安全事件的官方复盘,攻击者最初获取签名权限的尝试失败。随后,攻击者利用一个特权角色更改了密钥的访问策略,授予自己签名权限。凭借这一权限,攻击者通过两笔未经授权的交易铸造了 80 million USR。
在另一起事件中,Binance 的初步事件报告描述了另一条获取签名权限的路径。攻击者利用一台遭到入侵的员工设备和一个内部 AI 工具,进一步触及钱包工程师的设备。攻击者使用窃取的容器部署令牌部署了一个容器,并运行恶意脚本。随后,对内部钱包签名服务的未授权访问使交易得以绕过正常的出金流程。
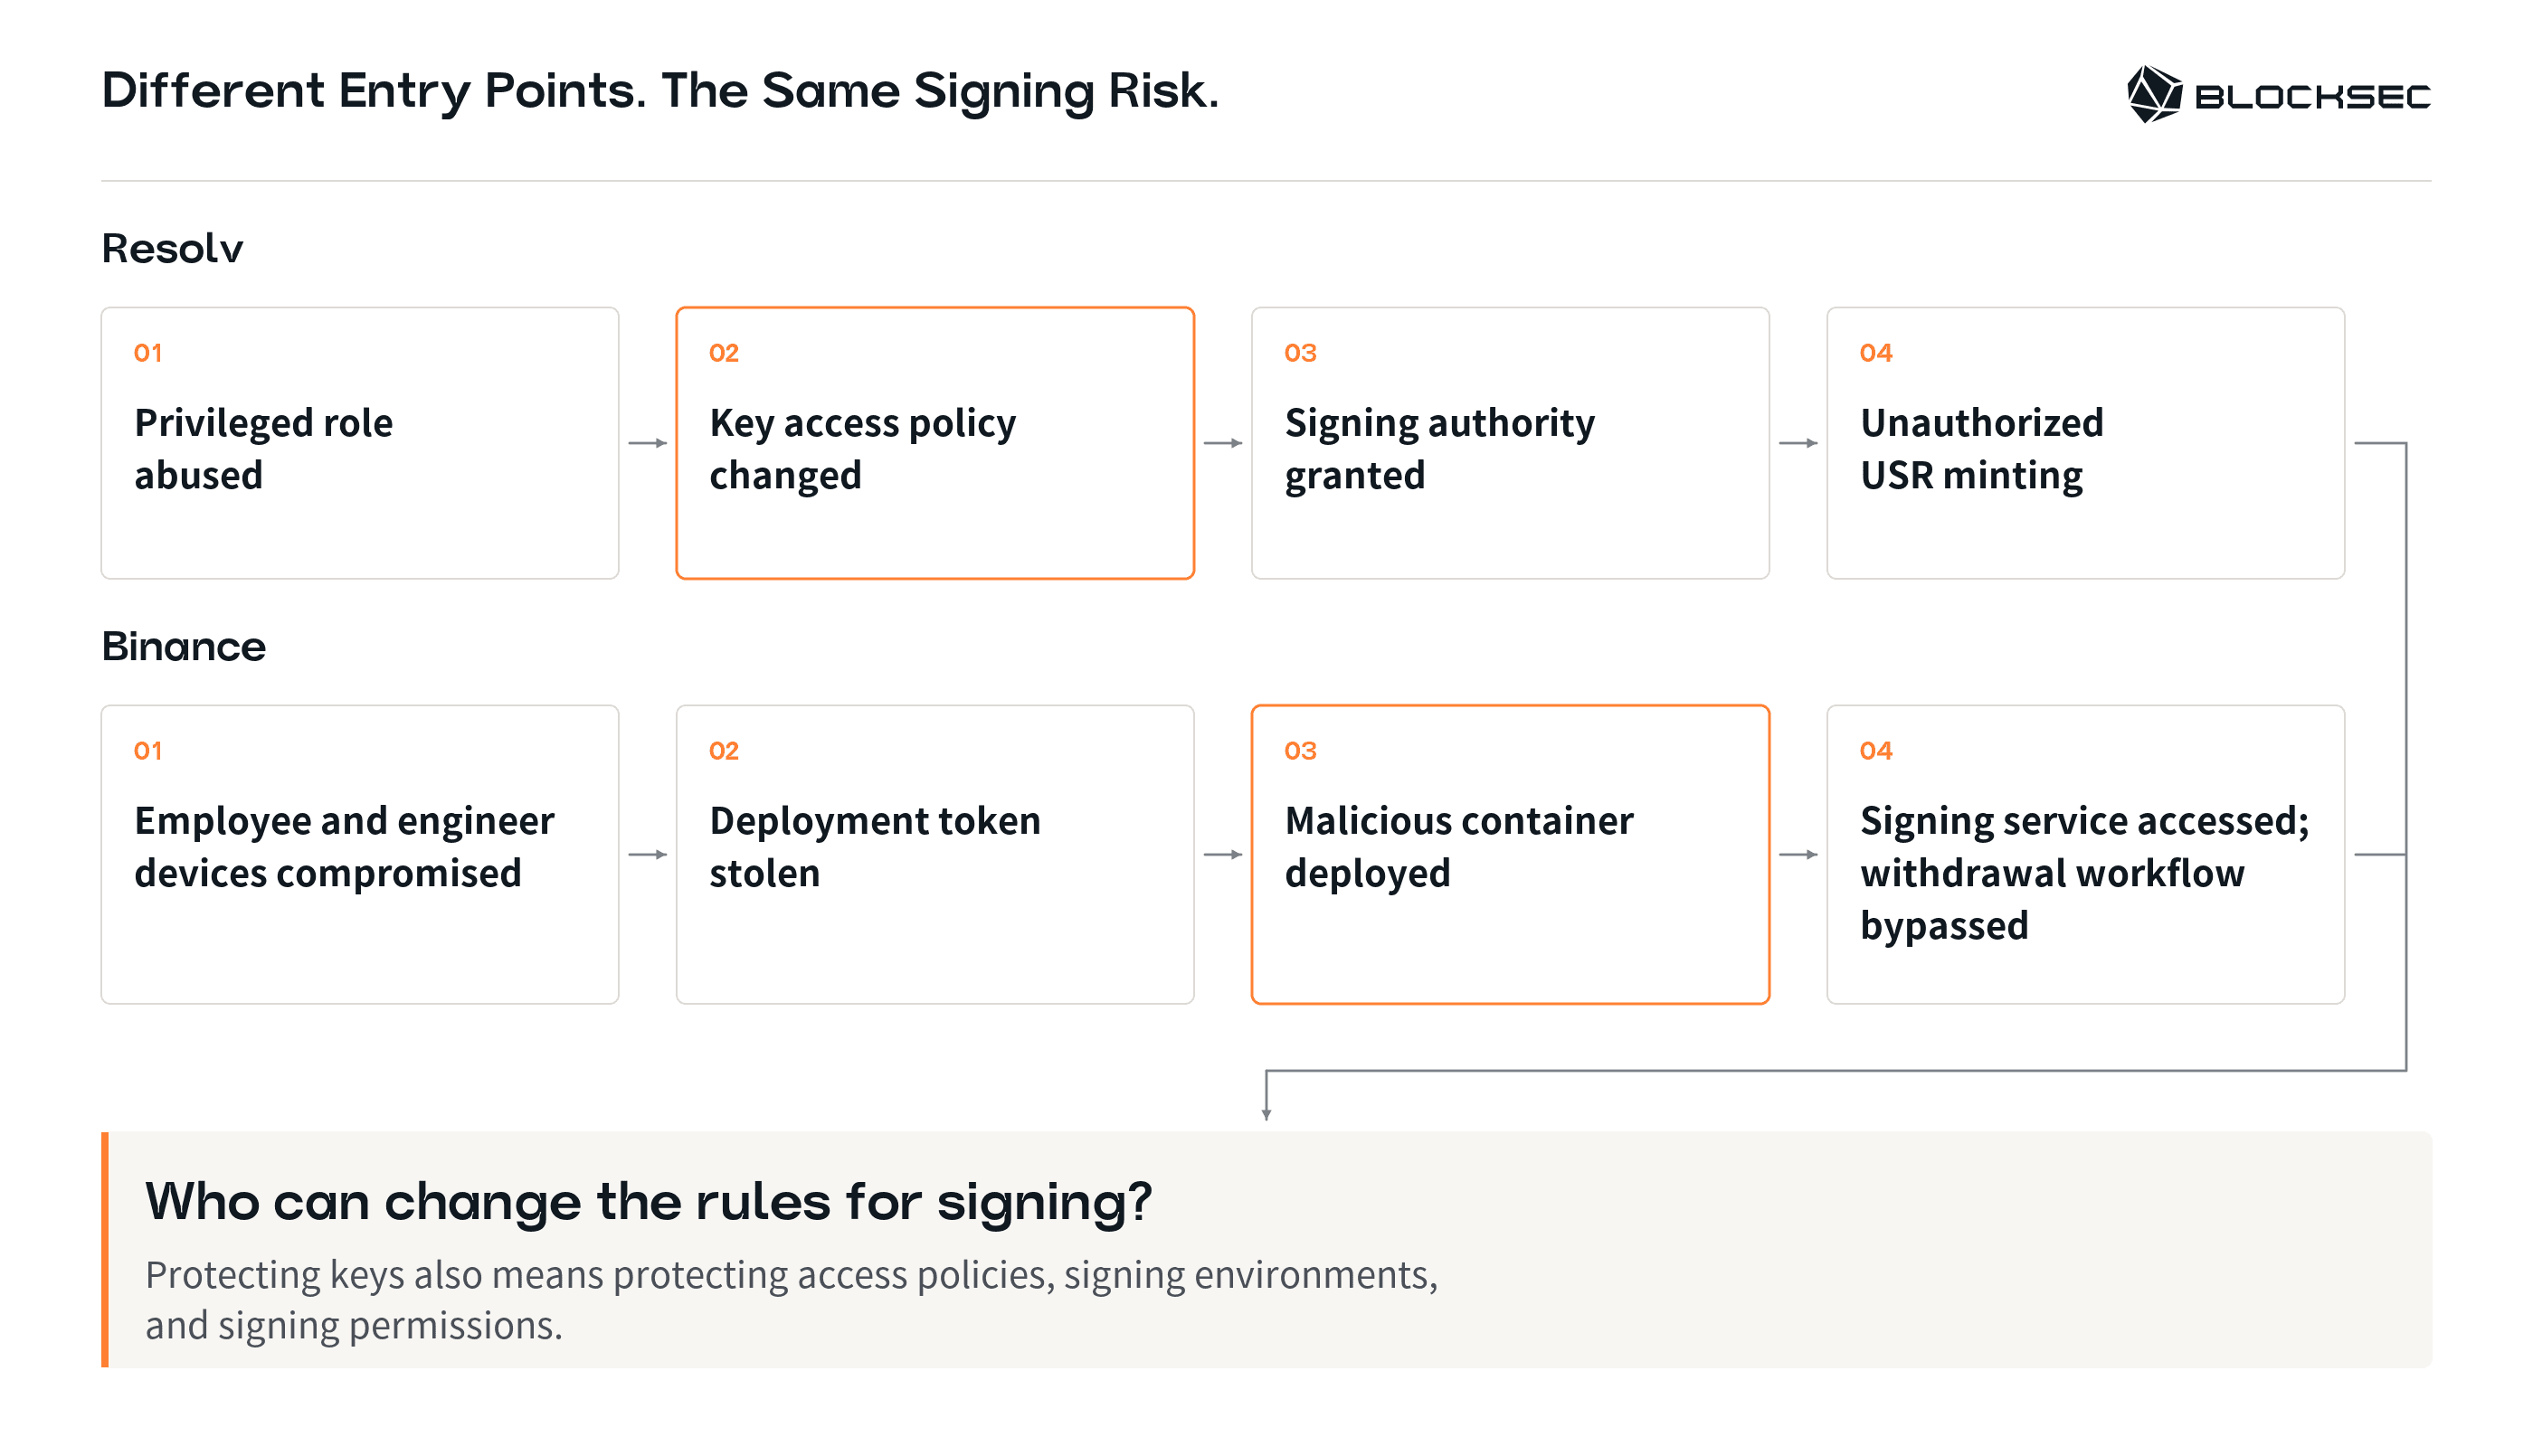
入侵点不同,但两起事件暴露出同一个根本问题:
保护密钥也意味着控制谁能更改密钥访问策略、修改签名环境或授予签名权限。
因此,支付机构需要审视以下三个问题:
-
谁能调用签名 API?
-
谁能授予调用该 API 的权限?
-
谁能部署或修改签名服务?
即使某个特权身份遭到入侵,业务审批、密钥使用和管理变更之间的职责分离也必须继续有效。
4. 执行与结算
交易签署后,风险就结束了吗?
未必。机构还必须考虑已签署的交易何时可以执行,以及如何使其失效。
风险 1:已签署的交易可能仍可执行
一笔交易已签署,但尚未执行。它以后还能被提交吗?
在某些机制下,可以。取消底层业务请求并不会自动使已签署的交易失效。
在发生于 2026年4月1日 的 Drift Protocol 事件中,攻击者利用 Solana 的持久 nonce 机制,使预签署交易在普通交易较短的有效期之外仍保持有效。只要相关 nonce 尚未被使用或推进,这些交易之后仍可提交执行。
当业务请求被取消或检测到可疑活动时,机构需要有明确的方法使已签署但尚未执行的交易失效,还必须规定谁有权这样做。
风险 2:内部转账可能被误读并触发额外退款
2026年9月12日,Chainflip 遭遇了一起 Tron USDT 漏洞利用事件。攻击者在验证者已经签署的一笔交易上附加了精心构造的备注。Chainflip 的系统将这条备注误读为一笔独立的兑换交易,又将该兑换交易视为失败,并发出了退款。Chainflip 报告称,共发生六笔未经授权的付款,总计约 73.64万 USDT。
链上转账不一定代表一笔新的客户付款,也不一定构成退款依据。在付款或发出退款前,系统还必须核实资金来源、业务操作类型,以及相应的付款义务是否已经履行。
你的支付系统有多强的韧性?
这些案例表明,资金可能在签署前或签署后损失。仅凭有效签名,无法证明:
• 付款具有合法的业务依据。
• 签署的操作与获批的操作一致。
• 付款义务尚未履行。
因此,对支付机构进行有意义的安全评估,应回答以下具体问题:
• 每笔付款是否都能追溯到可独立验证的业务依据?
• 签署的完整操作,包括任何权限变更或附加交易,是否与获批内容一致?
• 如果某个操作身份或管理身份遭到入侵,是否仍有独立控制措施阻止或限制未经授权的资金转移?
• 暂停出金后,现有签名和链上授权是否仍可用于转移资金?机构如何确认遏制措施有效?
然而,一次性的配置审查无法持续回答这些问题。
软件更新、权限变更和业务操作调整都可能改变现有的安全边界。机构需要在发生此类变化后重新评估其控制措施是否仍然有效。
AI 工具也可能带来新的攻击面。持续监控有助于团队发现可疑活动。事件响应演练则可检验:关键身份或生产环境遭到入侵后,团队能否限制资金进一步流出。
如需进一步了解如何评估这些风险,请参阅BlockSec 的支付安全解决方案如何帮助机构在 AI 时代保持安全。
参加我们的网络研讨会:在 AI 时代保护资金
为深入探讨这些问题,BlockSec 将举办一场题为“在 AI 时代保护资金”的线上研讨会。研讨会将结合近期涉及交易所和支付公司的安全事件,探讨攻击者如何通过人员、工具和生产环境进入处理资金的系统,以及机构如何改进威胁检测、授权检查和事件响应。
特邀演讲嘉宾:
• Yajin Zhou:香港中文大学副教授;BlockSec 联合创始人兼 CEO
• Lei Wu:浙江大学副教授;BlockSec 联合创始人兼 CTO
• Muhui Jiang:BlockSec CSO
日期和时间:2026年11月11日(星期三),新加坡时间(SGT,UTC+8)晚上 7:00
形式:线上研讨会
参会福利:研讨会期间将选出两家参会机构,为其提供免费的初步安全评估。
及早识别风险,对保护每一笔付款都至关重要。
我们邀请支付机构的高管、安全负责人和技术团队参加,共同审视付款生命周期中的安全盲点。
联系我们的销售团队,了解有关研讨会的更多信息。