Die Person, die eine Zahlung anfordert, hat die Identitätsprüfung bestanden. Die Zahlung wurde genehmigt, und die Transaktionssignatur ist gültig. Bedeutet das, dass die Gelder sicher sind?
Nicht unbedingt.
Im Jahr 2025 verlor BigONE rund 27 Millionen USD, während Bybit von einem Angriff in Höhe von 1,5 Milliarden USD betroffen war. Im Oktober 2026 meldete Binance einen Sicherheitsvorfall, der digitale Vermögenswerte im Wert von etwa 6,34 Milliarden USD betraf. Diese Vorfälle zeigen, warum die sichere Aufbewahrung privater Schlüssel allein die Sicherheit von Geldern nicht garantieren kann.
Institutionen müssen daher über die sichere Aufbewahrung privater Schlüssel hinausblicken. Was rechtfertigt die Zahlung? Was genau wird signiert? Wer entscheidet, ob eine Transaktion signiert werden darf? Und wie stellt das System nach der Ausführung fest, ob die Zahlung abgeschlossen ist?
In diesem Artikel untersucht BlockSec anhand öffentlich gemeldeter Vorfälle übersehene Autorisierungsrisiken im gesamten Zahlungsprozess, von der Veranlassung bis zur Abwicklung.
Unsere bevorstehende technische Artikelreihe Beyond Secure Storage wird zwei Angriffswege im Detail beleuchten:
-
Die Signierfunktionen eines Systems missbrauchen, ohne dessen private Schlüssel zu erlangen.
-
Schwachstellen in kryptografischen Implementierungen ausnutzen, um diese Schlüssel wiederherzustellen.
Wo kann eine Kryptozahlung umgeleitet werden?
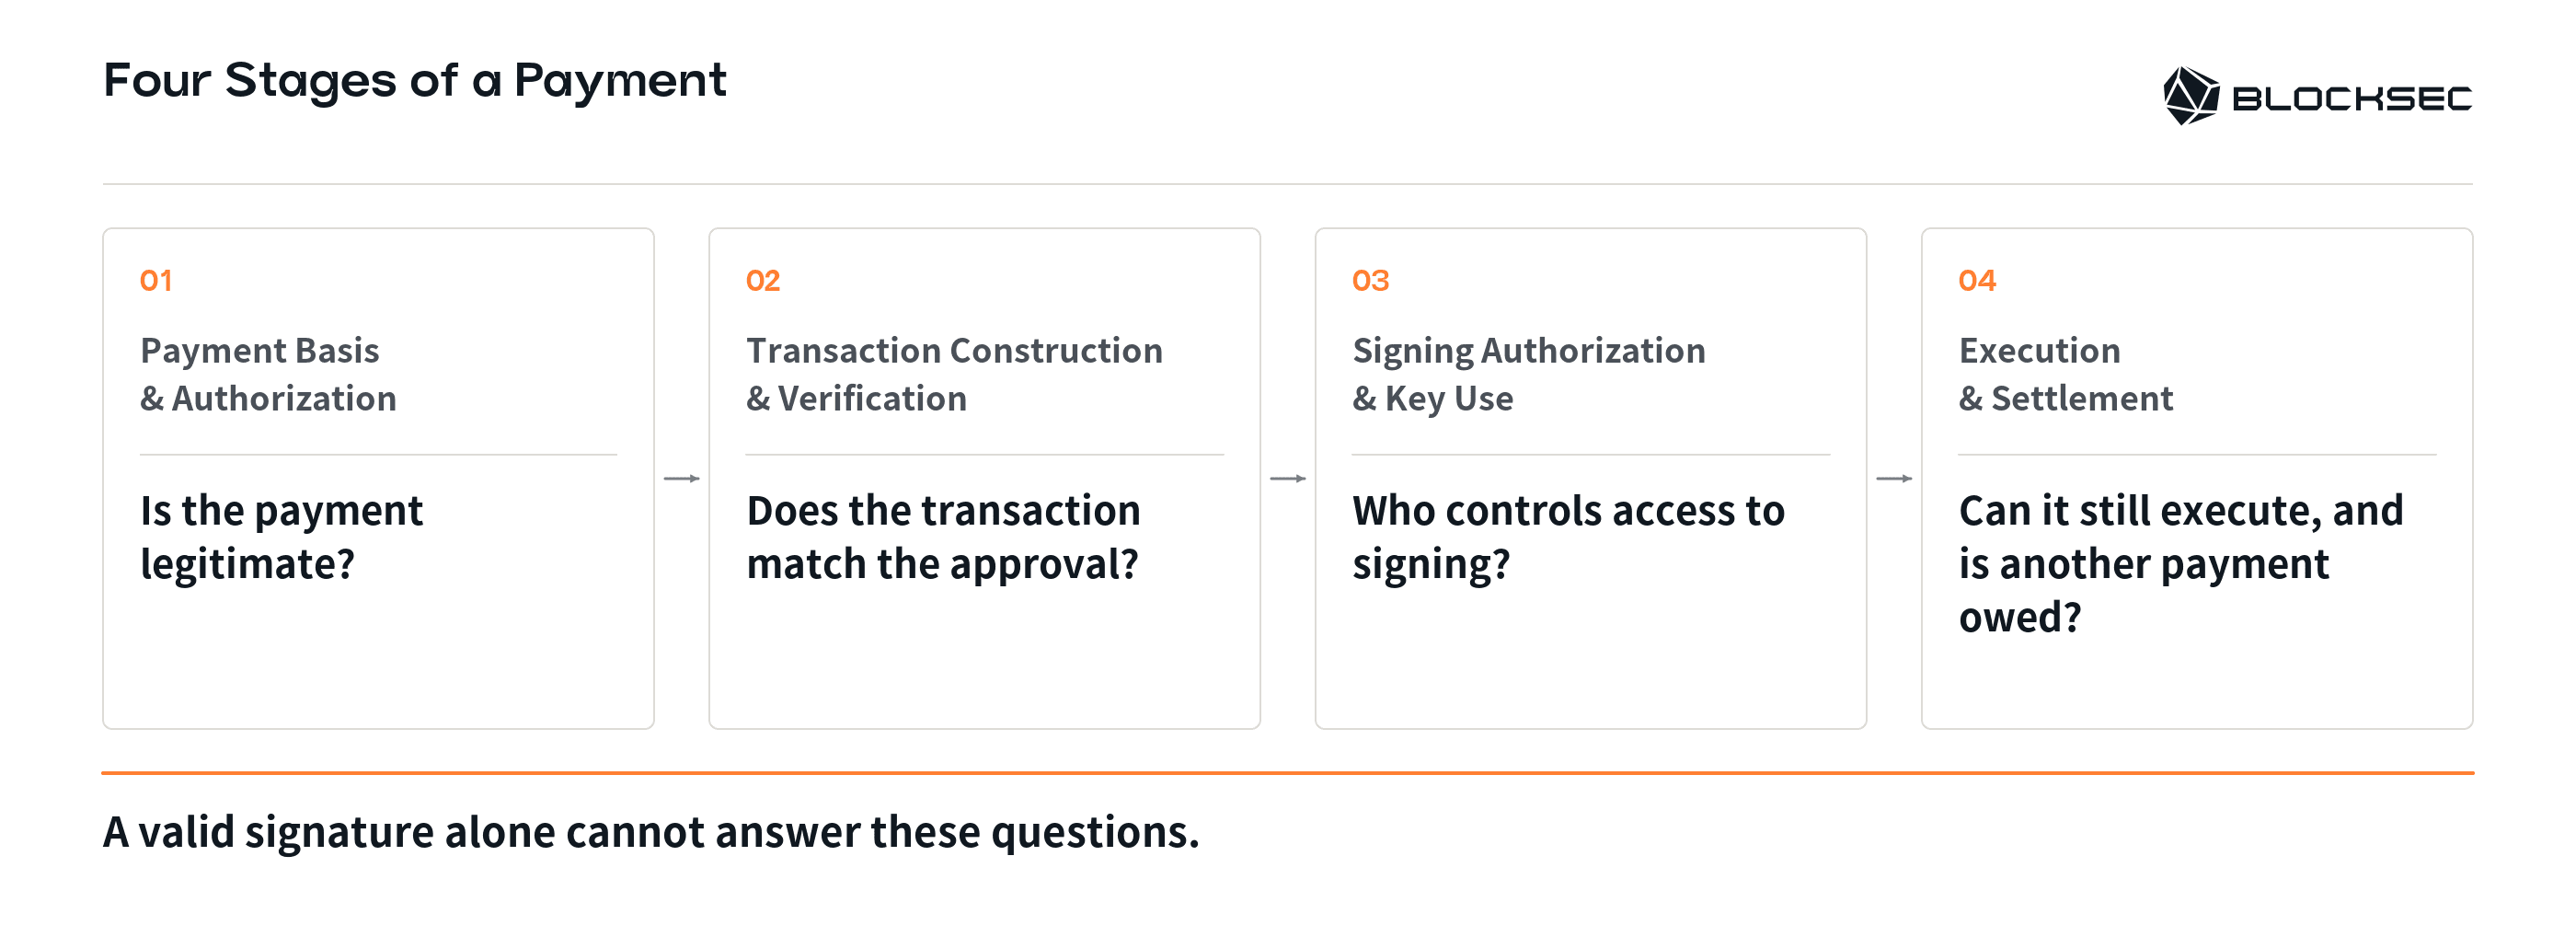
Eine über eine Wallet ausgeführte Zahlung durchläuft in der Regel vier Phasen:
-
Zahlungsgrundlage und Autorisierung.
-
Erstellung und Prüfung der Transaktion.
-
Signierberechtigung und Schlüsselnutzung.
-
Ausführung und Abwicklung.
1. Zahlungsgrundlage und Autorisierung
Bevor die Institution eine Transaktion signiert, muss sie prüfen, ob die zugrunde liegende Zahlung rechtmäßig ist:
• Bei einer Auszahlung an einen Kunden muss die Plattform die Identität des Kunden prüfen, bestätigen, dass ausreichende Mittel verfügbar sind, und kontrollieren, ob die Anfrage ihren Geschäftsregeln entspricht.
• Auch eine interne Übertragung erfordert die entsprechende Genehmigung durch das Treasury.
Ein Angreifer könnte jedoch Kontodatensätze oder die Logik der Risikokontrollen verändern. Das System könnte dann seinem normalen Ablauf folgen und eine Zahlung genehmigen, die niemals hätte erfolgen dürfen.
Am 16.07.2025 gab BigONE beispielsweise einen Sicherheitsvorfall bei einer Hot Wallet bekannt, bei dem die Verluste auf 27 Millionen USD geschätzt wurden. Laut BigONE blieben seine privaten Schlüssel sicher. Die Untersuchung von SlowMist ergab, dass der Angreifer die Serverlogik für Konten und Risikokontrollen verändert hatte und dadurch unautorisierte Übertragungen möglich wurden.
Entscheidend ist, dass die Informationen und Regeln, anhand derer die Zahlung genehmigt wurde, bereits vor dem Signieren verändert worden waren.
Für Zahlungsinstitute reicht es daher nicht aus, zu prüfen, ob eine Anfrage von einem internen Dienst stammt. Jede Zahlung sollte auf eine unabhängig überprüfbare Kundenanweisung oder Treasury-Entscheidung zurückgeführt werden können. Institutionen müssen außerdem prüfen, ob eine einzige kompromittierte Identität Anfragen fälschen, Datensätze verändern und Genehmigungsregeln ändern könnte.
2. Erstellung und Prüfung der Transaktion
Ist das, was Sie sehen, wirklich das, was Sie signieren wollen?
Sobald eine Zahlung genehmigt ist, muss das System geschäftliche Angaben wie die Empfängeradresse und den Betrag in Transaktionsdaten übersetzen, die die Wallet signieren kann.
Wird dieser Prozess kompromittiert, zeigt die Oberfläche möglicherweise eine Übertragung an, während die zum Signieren übermittelte Transaktion tatsächlich ändert, wer die Wallet kontrolliert.
Ihre Signatur könnte dann einem Angreifer die Übernahme der Wallet ermöglichen, obwohl Sie glauben, eine Übertragung zu genehmigen.
Der Bybit-Angriff im Jahr 2025 in Höhe von etwa 1,5 Milliarden USD veranschaulicht dieses Risiko. Bybit wollte ETH von einer Cold Wallet auf eine Warm Wallet übertragen. Der Angreifer kompromittierte die Safe-Oberfläche und ließ eine bösartige Transaktion wie eine gewöhnliche Übertragung aussehen. Die Unterzeichner genehmigten sie und autorisierten damit unwissentlich eine Änderung der Kontrolllogik der Wallet.
Der Angreifer nutzte die gültigen Signaturen, um die Kontrolllogik der Wallet zu ersetzen. Anschließend verwendete er die neue Logik, um Vermögenswerte zu bewegen, ohne für jede weitere Auszahlung eine erneute Genehmigung der ursprünglichen Eigentümer einzuholen. Eine detaillierte On-Chain-Analyse finden Sie in der Analyse von BlockSec zum Bybit-Hack in Höhe von 1,5 Milliarden USD.
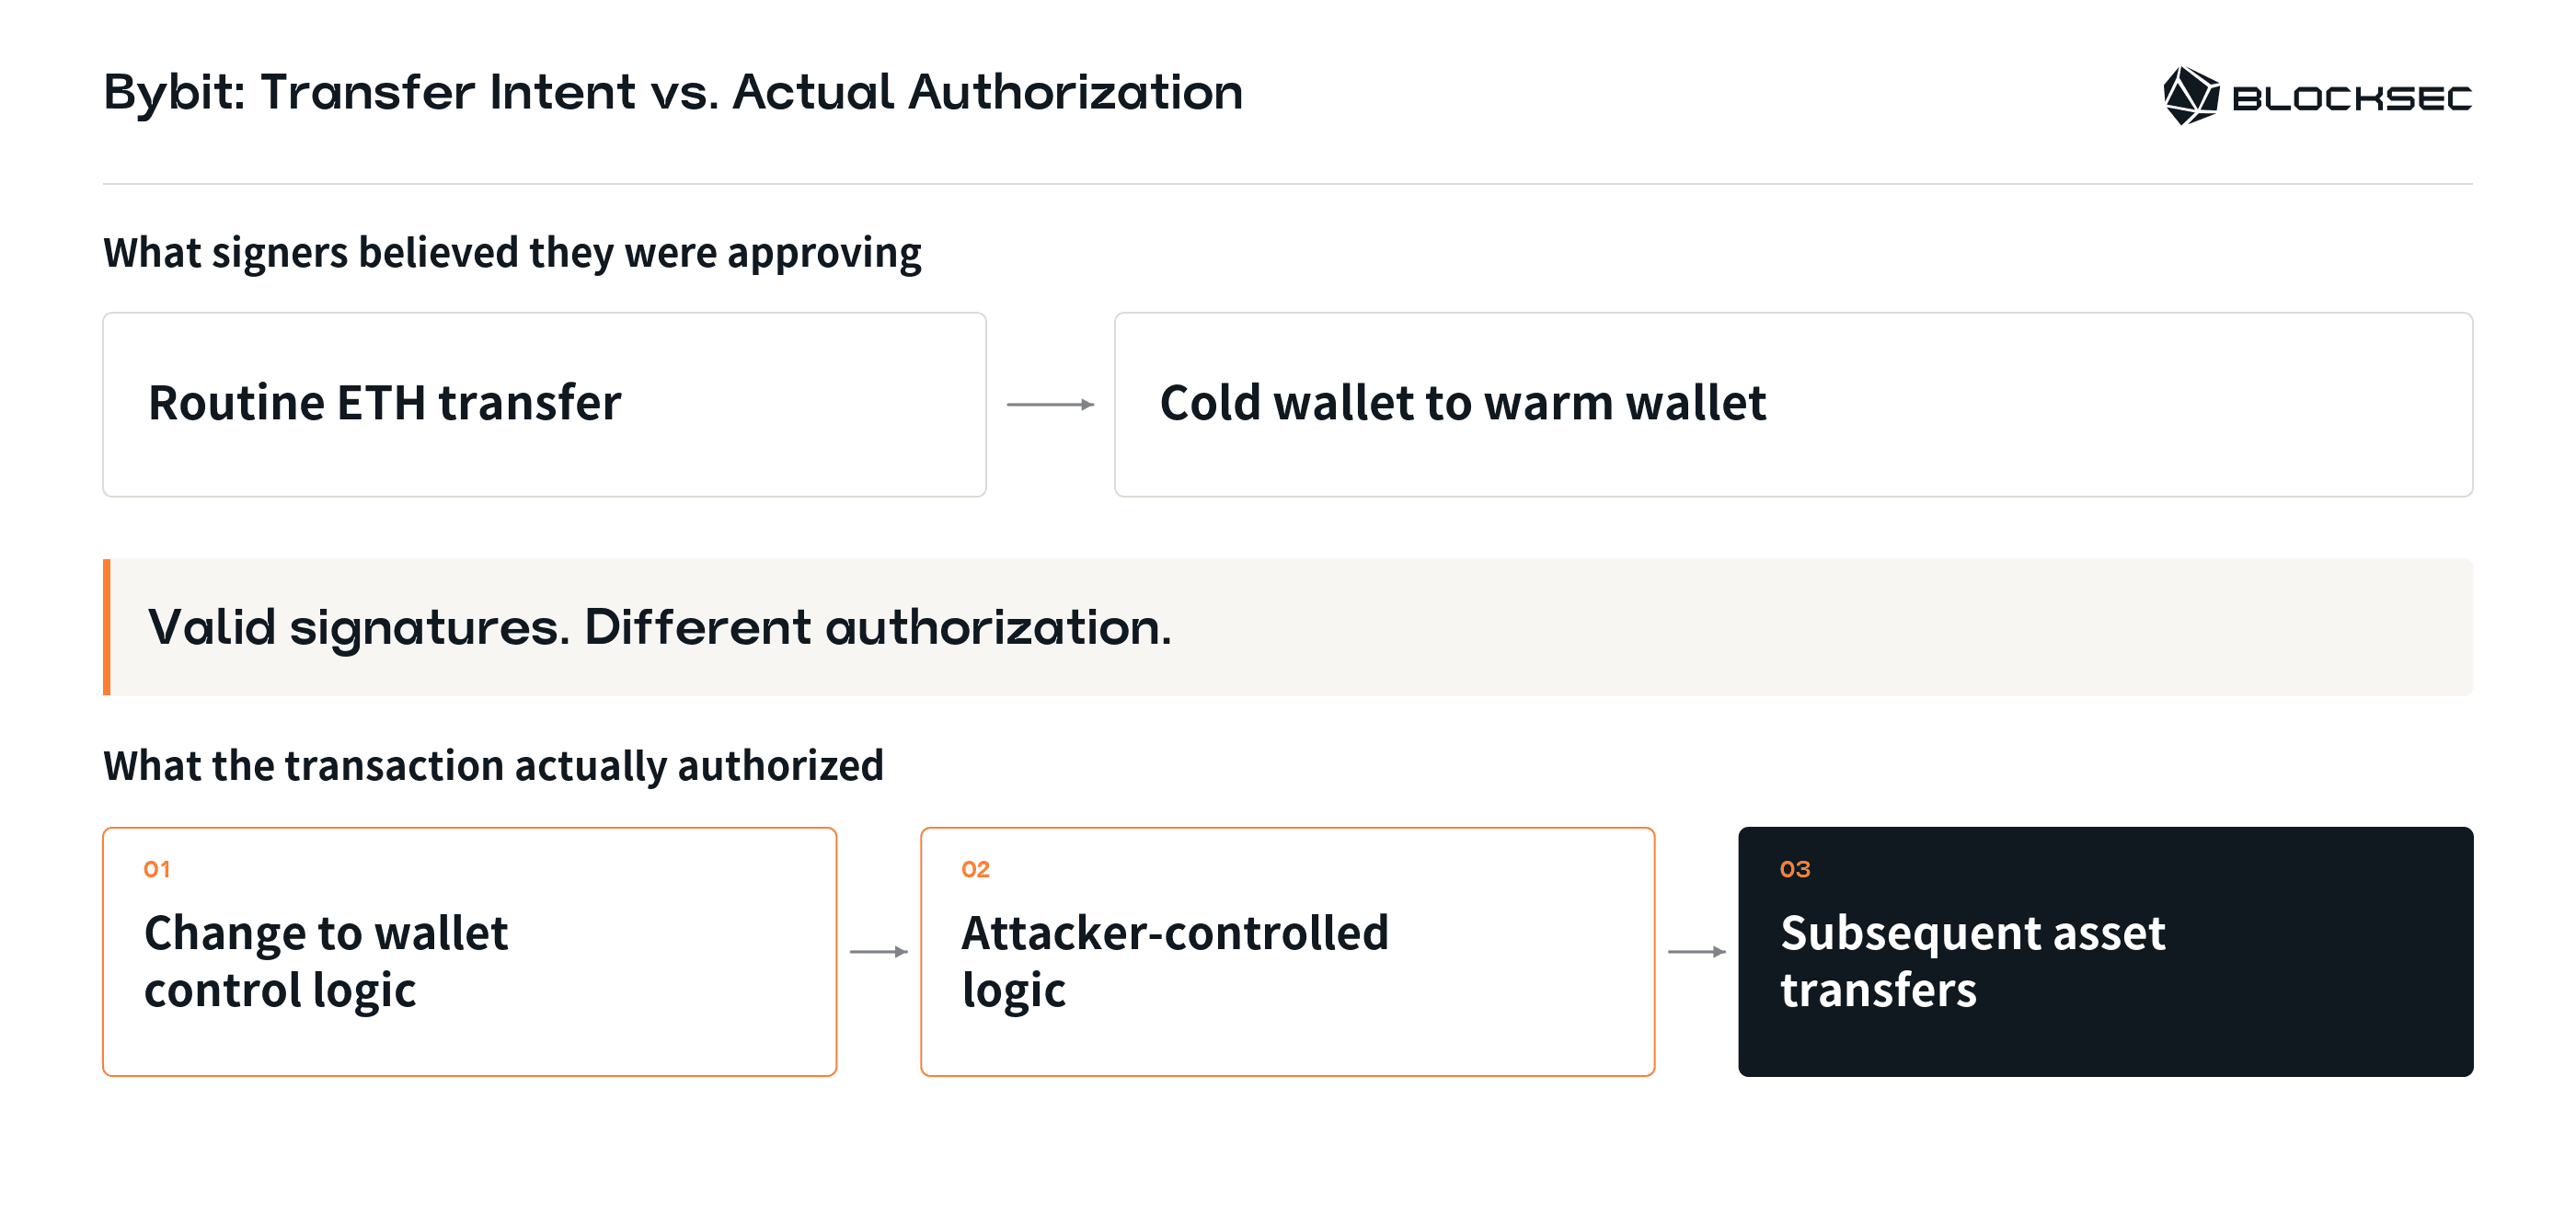
Die Lehre daraus ist klar:
Die Prüfung vor dem Signieren muss die gesamte zu signierende Transaktion und die Auswirkungen ihrer Ausführung umfassen. Sie darf sich nicht allein auf die Anzeige der Oberfläche verlassen. Selbst mehrere Unterzeichner erkennen ein Problem möglicherweise nicht, wenn sie sich alle auf dieselbe kompromittierte Ansicht stützen.
Für Übertragungen, Wallet-Upgrades und Änderungen an Auszahlungsberechtigungen sollten zudem unterschiedliche Autorisierungsanforderungen gelten. Die Genehmigung einer gewöhnlichen Übertragung darf nicht dazu verwendet werden können, die Kontrolle über die Wallet zu ändern.
3. Signierberechtigung und Schlüsselnutzung
Wer darf signieren, und wer darf die Regeln für das Signieren ändern?
Selbst wenn Angreifer Transaktionen nicht direkt signieren können, können sie eine vergleichbare Kontrolle erlangen, indem sie die Regeln ändern oder den im System ausgeführten Code ersetzen.
Administrative Berechtigungen, die den Zugriff auf Signierschlüssel regeln, müssen daher ebenso sorgfältig geprüft werden wie die Signierberechtigungen selbst.
Laut Resolv’s offiziellem Rückblick auf seinen Sicherheitsvorfall im März 2026 scheiterten die ersten Versuche des Angreifers, Zugriff zum Signieren zu erlangen. Daraufhin nutzte der Angreifer eine privilegierte Rolle, um die Zugriffsrichtlinie des Schlüssels zu ändern und sich selbst die Signierberechtigung zu erteilen. Mit dieser Berechtigung erzeugte der Angreifer durch zwei unautorisierte Transaktionen 80 million USR.
Bei einem anderen Vorfall beschreibt der erste Vorfallsbericht von Binance einen anderen Weg zum Signierzugriff. Der Angreifer nutzte ein kompromittiertes Mitarbeitergerät und ein internes KI-Tool, um auf die Geräte von Wallet-Ingenieuren zuzugreifen. Mit einem gestohlenen Token für die Container-Bereitstellung stellte der Angreifer einen Container bereit und führte ein bösartiges Skript aus. Der unautorisierte Zugriff auf den internen Wallet-Signierdienst ermöglichte es anschließend, bei Transaktionen den normalen Auszahlungsprozess zu umgehen.
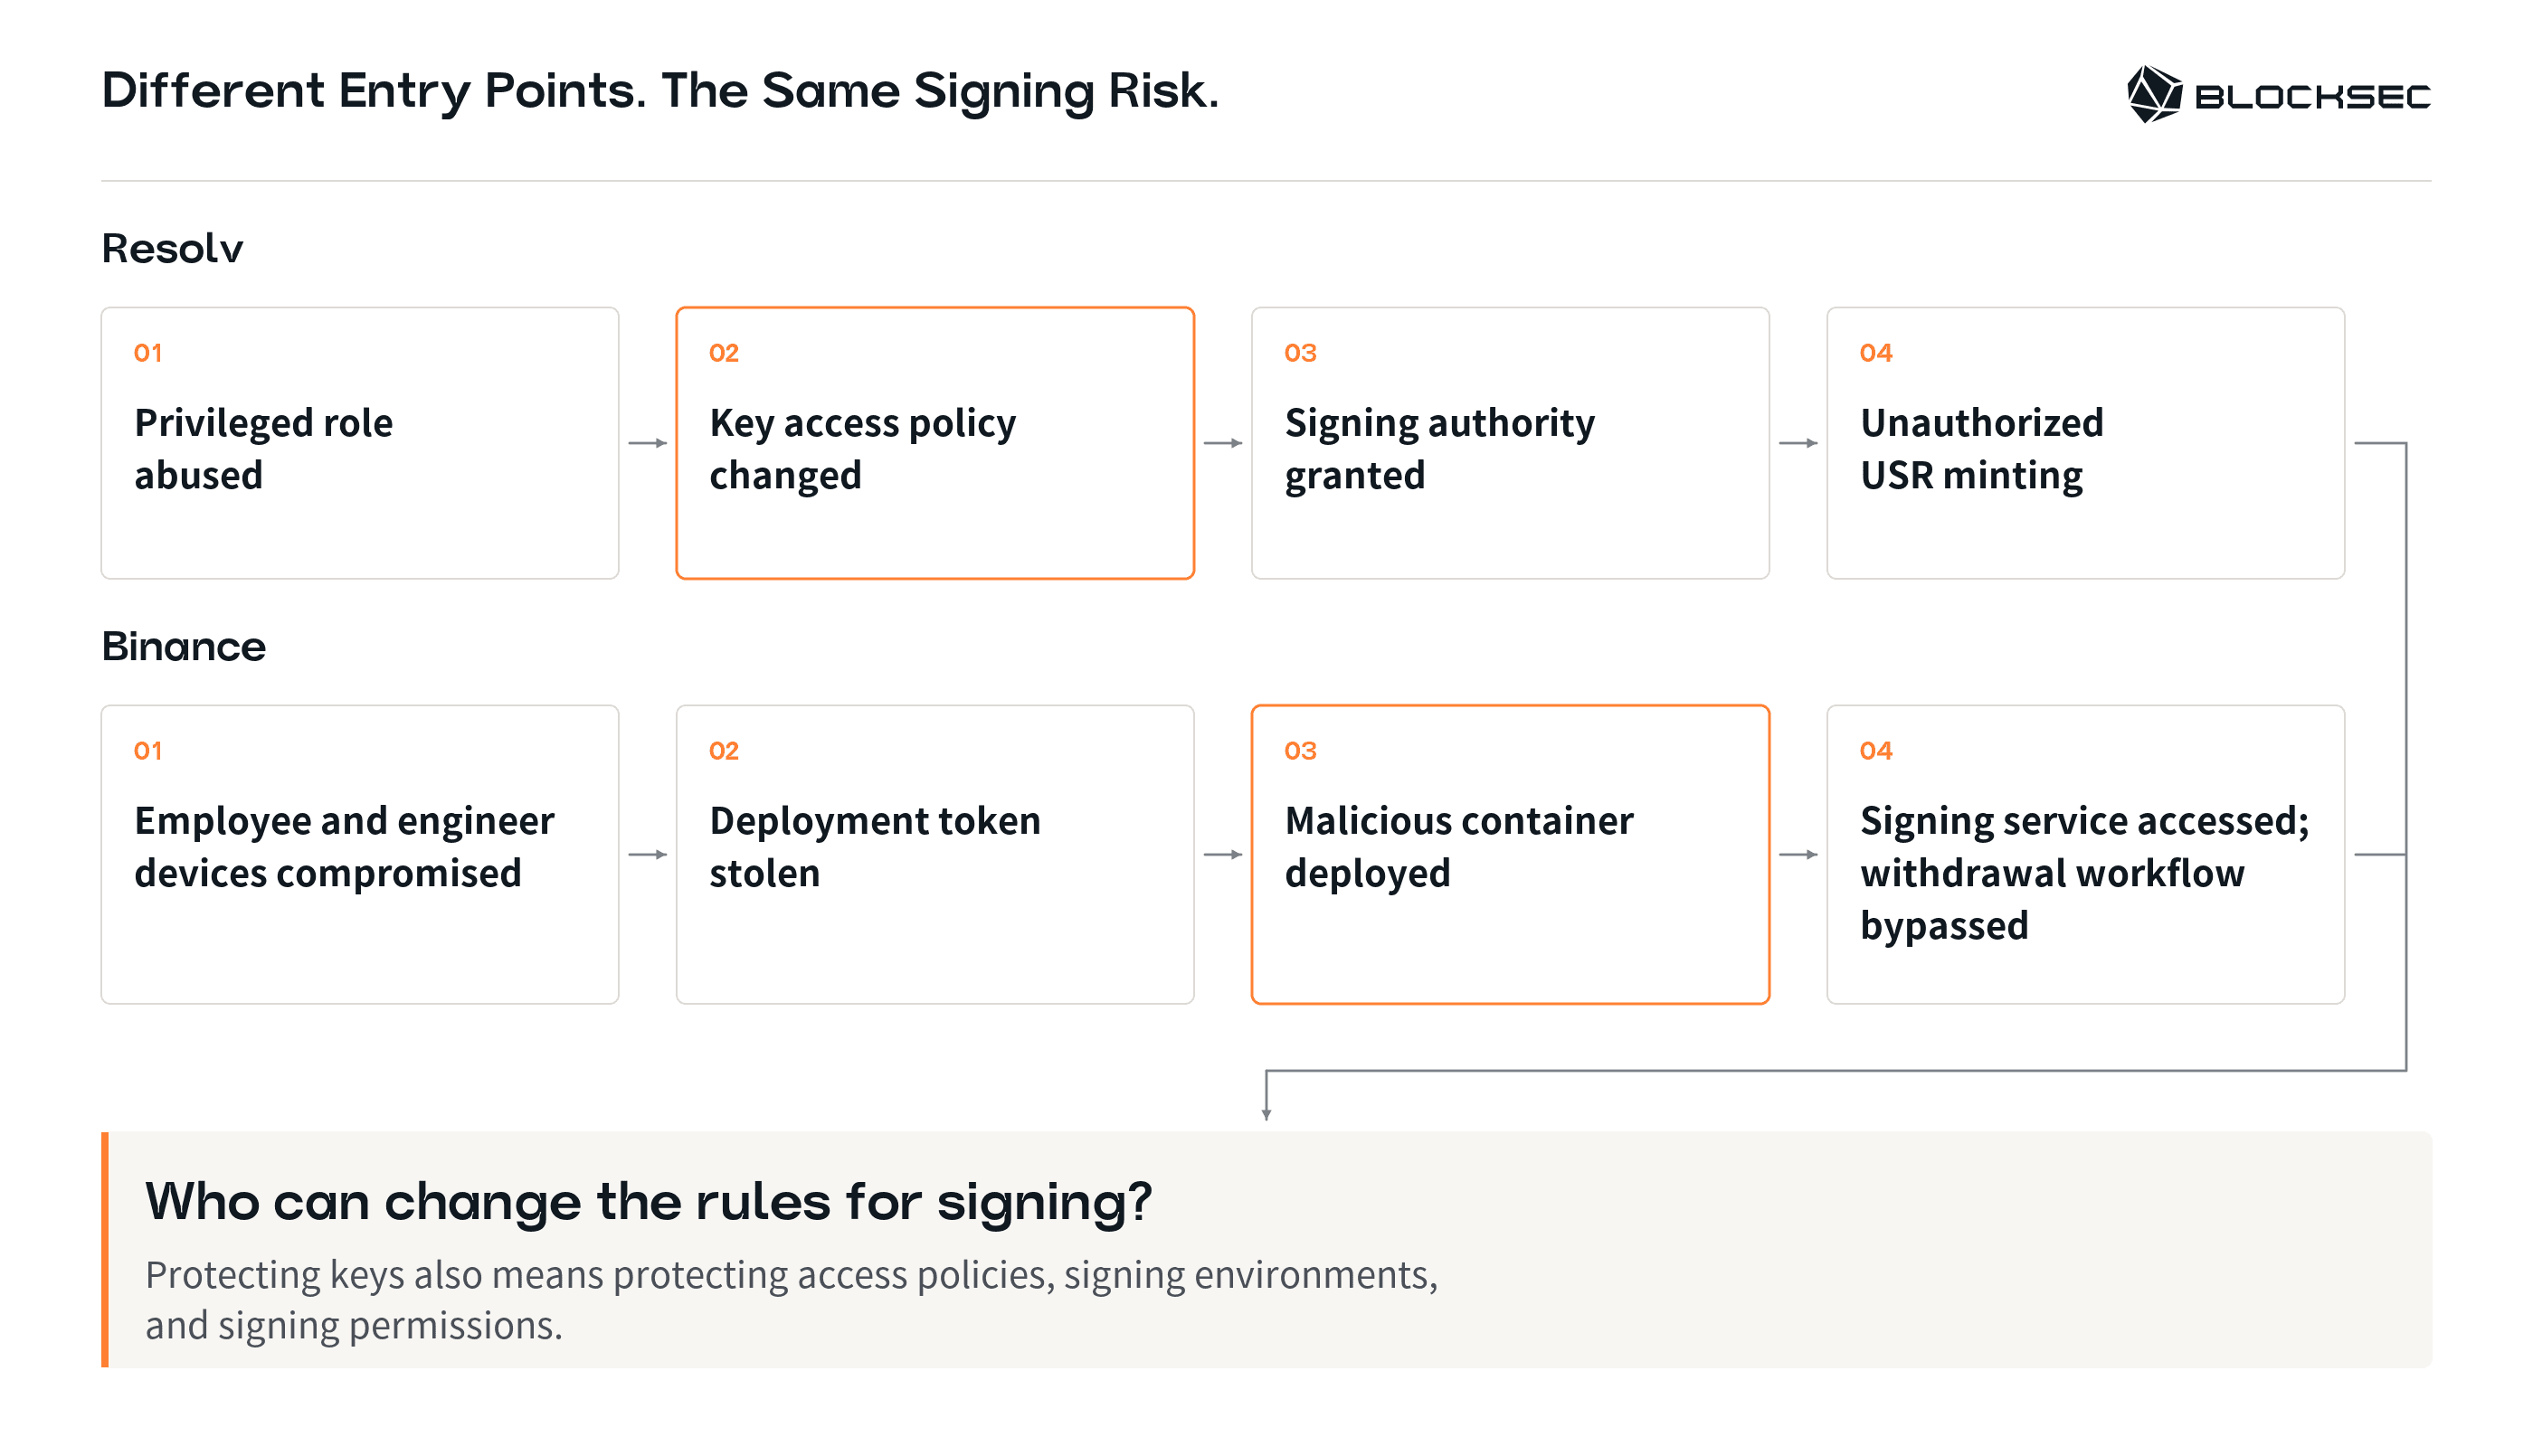
Die Einstiegspunkte waren unterschiedlich, doch beide Vorfälle offenbaren dasselbe grundlegende Problem:
Schlüssel zu schützen bedeutet auch zu kontrollieren, wer die Richtlinien für den Schlüsselzugriff ändern, die Signierumgebung verändern oder Signierberechtigungen erteilen darf.
Zahlungsinstitute müssen daher alle drei Fragen prüfen:
-
Wer darf die Signier-API aufrufen?
-
Wer darf die Berechtigung zu ihrem Aufruf erteilen?
-
Wer darf den Signierdienst bereitstellen oder verändern?
Die Aufgabentrennung zwischen geschäftlicher Genehmigung, Schlüsselnutzung und administrativen Änderungen muss auch dann wirksam bleiben, wenn eine privilegierte Identität kompromittiert wird.
4. Ausführung und Abwicklung
Endet das Risiko, sobald eine Transaktion signiert ist?
Nicht unbedingt. Institutionen müssen auch berücksichtigen, wann eine signierte Transaktion ausgeführt werden kann und wie sie ungültig gemacht werden kann.
Risiko 1: Eine signierte Transaktion kann ausführbar bleiben
Eine Transaktion wurde signiert, aber noch nicht ausgeführt. Kann sie später noch eingereicht werden?
Bei manchen Mechanismen ja. Die Stornierung der zugrunde liegenden geschäftlichen Anfrage macht eine signierte Transaktion nicht automatisch ungültig.
Beim Vorfall bei Drift Protocol am 01.04.2026 nutzte der Angreifer Solanas Durable-Nonce-Mechanismus, um vorab signierte Transaktionen über das kurze Gültigkeitsfenster gewöhnlicher Transaktionen hinaus gültig zu halten. Solange die betreffende Nonce weder verbraucht noch weitergesetzt worden war, konnten die Transaktionen später noch zur Ausführung eingereicht werden.
Wenn eine geschäftliche Anfrage storniert oder verdächtige Aktivitäten erkannt werden, benötigen Institutionen ein festgelegtes Verfahren, um signierte, aber noch nicht ausgeführte Transaktionen ungültig zu machen. Sie müssen auch bestimmen, wer dazu berechtigt ist.
Risiko 2: Eine interne Übertragung kann fehlinterpretiert werden und eine zusätzliche Rückzahlung auslösen
Am 12.09.2026 war Chainflip von einem Angriff auf Tron USDT betroffen. Der Angreifer fügte einer Transaktion, die Validatoren bereits signiert hatten, ein gezielt präpariertes Memo hinzu. Das System von Chainflip interpretierte das Memo fälschlich als separaten Swap, behandelte diesen Swap als fehlgeschlagen und veranlasste eine Rückzahlung. Chainflip meldete sechs unautorisierte Auszahlungen in Höhe von insgesamt etwa 736,4 Tausend USDT.
Eine On-Chain-Übertragung stellt nicht zwangsläufig eine neue Kundenzahlung dar oder rechtfertigt eine Rückzahlung. Bevor das System eine Zahlung oder Rückzahlung veranlasst, muss es auch die Herkunft der Gelder, die Art des Geschäftsvorgangs und die Frage prüfen, ob die entsprechende Zahlungsverpflichtung bereits erfüllt wurde.
Wie widerstandsfähig ist Ihr Zahlungssystem?
Diese Fälle zeigen, dass Gelder sowohl vor als auch nach dem Signieren verloren gehen können. Eine gültige Signatur allein belegt nicht, dass:
• Die Zahlung eine rechtmäßige geschäftliche Grundlage hat.
• Der signierte Vorgang dem genehmigten Vorgang entspricht.
• Die Zahlungsverpflichtung nicht bereits erfüllt wurde.
Eine aussagekräftige Sicherheitsbewertung für ein Zahlungsinstitut sollte daher konkrete Fragen beantworten:
• Lässt sich jede Zahlung auf eine unabhängig überprüfbare geschäftliche Grundlage zurückführen?
• Entspricht der gesamte signierte Vorgang dem genehmigten Vorgang, einschließlich etwaiger Berechtigungsänderungen oder zusätzlicher Transaktionen?
• Bleiben bei einer Kompromittierung einer operativen oder administrativen Identität unabhängige Kontrollen bestehen, die unautorisierte Mittelabflüsse verhindern oder begrenzen?
• Können bestehende Signaturen und On-Chain-Autorisierungen auch nach der Aussetzung von Auszahlungen noch zur Bewegung von Geldern genutzt werden? Wie kann die Institution bestätigen, dass die Eindämmung wirksam ist?
Eine einmalige Überprüfung der Konfiguration kann diese Fragen jedoch nicht dauerhaft beantworten.
Software-Updates, Berechtigungsänderungen und Änderungen an Geschäftsabläufen können bestehende Sicherheitsgrenzen verändern. Institutionen müssen nach solchen Änderungen erneut prüfen, ob ihre Kontrollen weiterhin wirksam sind.
Auch KI-Tools können neue Angriffsflächen schaffen. Kontinuierliche Überwachung hilft Teams, verdächtige Aktivitäten zu erkennen. Übungen zur Reaktion auf Sicherheitsvorfälle testen, ob Teams weitere Mittelabflüsse begrenzen können, nachdem eine kritische Identität oder Produktionsumgebung kompromittiert wurde.
Mehr zur Bewertung dieser Risiken erfahren Sie unter Wie die Payment Security Solution von BlockSec Institutionen hilft, im KI-Zeitalter sicher zu bleiben.
Nehmen Sie an unserem Webinar teil: Gelder im KI-Zeitalter schützen
Um diese Fragen zu vertiefen, veranstaltet BlockSec das Online-Webinar „Gelder im KI-Zeitalter schützen“. Anhand jüngster Sicherheitsvorfälle bei Börsen und Zahlungsunternehmen untersucht die Veranstaltung, wie Angreifer über Menschen, Tools und Produktionsumgebungen Zugang zu Systemen erlangen, die Gelder verwalten, und wie Institutionen die Erkennung von Bedrohungen, Autorisierungsprüfungen und die Reaktion auf Sicherheitsvorfälle verbessern können.
Mitwirkende Referenten:
• Yajin Zhou: Associate Professor an der The Chinese University of Hong Kong; Mitgründer und CEO von BlockSec
• Lei Wu: Associate Professor an der Zhejiang University; Mitgründer und CTO von BlockSec
• Muhui Jiang: CSO von BlockSec
Datum und Uhrzeit: Mittwoch, 11.11.2026, um 7:00 Uhr nachmittags, Singapur-Zeit (SGT, UTC+8)
Format: Online-Webinar
Vorteil für Teilnehmende: Während der Veranstaltung werden zwei teilnehmende Institutionen ausgewählt, die eine kostenlose vorläufige Sicherheitsbewertung erhalten.
Risiken frühzeitig zu erkennen, ist entscheidend, um jede Zahlung zu schützen.
Wir laden Führungskräfte, Sicherheitsverantwortliche und technische Teams von Zahlungsinstituten ein, gemeinsam mit uns die Sicherheitslücken im gesamten Zahlungsprozess zu untersuchen.
Kontaktieren Sie unser Vertriebsteam, um mehr über das Webinar zu erfahren.
Besuchen Sie die offizielle Website von BlockSec>>>
Folgen Sie uns auf X (Twitter)>>>
Treten Sie unserer Telegram-Gruppe bei>>>
Folgen Sie uns auf LinkedIn>>>