ABD'deki bir borsanın uyum sorumlusu, denetçinin mektubunu açar. Bulgular her döngüde tekrarlanır. İzleme yalnızca müşteri kaydı sırasında çalıştırılmıştır. Şüpheli işlem bildirimleri gecikmeli olarak yapılmıştır. Lisans yenilemesi, kayıt boşlukları nedeniyle durmuştur. Bir kripto borsası için AML uyumu tek bir görev değildir. Bir sanal varlık hizmet sağlayıcısının, yani VASP'ın, sürekli olarak yürütmesi gereken beş yükümlülükten oluşan bir yapıdır. Herhangi bir katmanın kaçırılması, lisansı, bankacılık ortaklarını veya her ikisini birden baskı altına alır.
AML Uyumu Bir Kripto Borsası İçin Ne Anlama Gelir
Bir kripto borsası için AML uyumu, bir VASP'ın yasal olarak faaliyet gösterebilmek için karşılaması gereken kara para aklamayla mücadele ve terörizmin finansmanıyla mücadele yükümlülükleri kümesidir. Bu yükümlülükler, sanal varlıklar için FATF Tavsiyeleri tarafından ve Amerika Birleşik Devletleri'nde FinCEN'in para hizmetleri işletmesi kuralları tarafından belirlenir. Borsa, sadece müşteri kaydı sırasındaki kontrolü değil, beş katmanın tamamını üstlenir.
VASP, müşteriler için sanal varlıkları değiştiren, transfer eden veya saklayan herhangi bir kuruluş için kullanılan düzenleyici bir etikettir. Bir borsa, bir token çiftini listelediği anda bu etiketi taşır. Onun AML görevleri, bir bankanın programının bir kopyası değildir. Bu görevler, saniyeler içinde, zincirler arasında ve genellikle mikser'lerden geçerek hareket eden zincir üstü adreslerin ve işlemlerin üzerinde konumlanır.
Bu hız, işin şeklini değiştirir. Bir banka, bir ödemeyi bir isim listesine ve bir karşı taraf veritabanına göre tarar. Bir borsa ise, üç sıçrama yukarıda bir mikser'den geçmiş olabilecek bir mevduatı tarar ve bu risk, ancak fon yolu izlendiğinde ortaya çıkar. Müşteri dosyası bu sinyali taşımaz. Zincir taşır. Bu nedenle beş yükümlülükten biri olan işlem izleme, bankacılık tarafında aynı hızda bir eşdeğere sahip değildir ve zincirin kendisini okumak zorundadır.
Bu makale çerçeveyi tanımlar ve "ne" sorusunda kalır. Operasyonel "nasıl yapılır" kısmı, tarama iş akışı ve rapor dışa aktarma, ayrı bir uygulama kılavuzunda yer alır. VASP etiketini ve yükümlülüklerini tanımlayan küresel standart için FATF guidance on virtual assets'e bakın.
Beş Temel VASP Yükümlülüğünün Ayrıntılı İncelemesi
Çerçeve beş yükümlülüğe sahiptir. Her biri bir FATF Tavsiyesine ve ABD borsaları için bir FinCEN kuralına karşılık gelir. Bunların yalnızca bazılarını kapsayan bir uyum programı denetimden geçemez. İlk iki yükümlülük ve son yükümlülük geleneksel uyum altyapısıdır. Ortadaki iki yükümlülük ise zincir üstü verinin ağır işi yaptığı noktalardır.
1. Kayıt ve lisanslama. Müşterilere hizmet vermeden önce, bir borsa yetkili kurumuna kayıt olmalıdır. Amerika Birleşik Devletleri'nde bu, FinCEN'e para hizmetleri işletmesi olarak kayıt olmak ve eyalet para transfer lisanslarına sahip olmak anlamına gelir. AB'nin MiCA rejimi ve New York'un BitLicense'ı kendi yetkilendirme adımlarını ekler. Kayıt olmadan faaliyet göstermek, sonraki herhangi bir AML başarısızlığından ayrı olarak, kendi başına bir ihlaldir. Temmuz 2025'te yasalaşan ve FinCEN'in düzenleme çalışmasına bağlı olarak Ocak 2027'de yürürlüğe girecek olan GENIUS Yasası (Kamu Yasası 119-27), ödeme stablecoin ihraççılarını Banka Sırrı Yasası kapsamına alır; bu nedenle stablecoin akışlarını ele alan borsalar artık ihraççıların kendileriyle aynı AML çevresi içinde yer almaktadır.
2. Müşteri özenli inceleme. Borsa, müşterilerini tanımlamalı, risklerini değerlendirmeli ve daha yüksek riskli ilişkilere gelişmiş özenli inceleme uygulamalıdır. Kimlik doğrulama bu sütunun içinde yer alır. Müşterinin iddia ettiği kişi olduğunu doğrular. İşlemi görmez. Bir müşteri, müşteri kaydını geçebilir ve buna rağmen fonları bir mikser'den kaynaklanan bir mevduat gönderebilir, çünkü kimlik ve fon akışı farklı nesnelerdir.
3. İşlem izleme. Borsa, şüpheli kalıplar için devam eden faaliyeti izlemelidir. Kriptoda bu, sadece müşteri dosyasını değil, etkileşimde bulunduğu adresleri ve cüzdanlarına dokunan işlemleri taramak anlamına gelir. Risk, müşteri kaydından sonra da hareket eder, bu nedenle izlemenin sürekli ve gerçek zamanlı olması gerekir. Pazartesi günü temiz olarak işaretlenen bir adres, Perşembe günü yasadışı faaliyetle bağlantılı olabilir ve bir Cuma mevduatı, üç sıçrama öncesinde temiz olup kaynağında kirlenmiş fonlar taşıyabilir.
4. Şüpheli işlem bildirimi. İzleme, kara para aklama veya terörizmin finansmanı gibi görünen bir faaliyeti işaretlediğinde, borsa bir rapor sunmalıdır. Amerika Birleşik Devletleri'nde bu bildirim bir şüpheli faaliyet raporudur. Diğer yargı bölgeleri buna şüpheli işlem raporu der. Amerika Birleşik Devletleri'nde, SAR bildirim penceresi 30 calendar days from initial detection'dir (şüpheli kişi belirlenemezse 60 güne kadar). Diğer yargı bölgeleri daha sıkıdır—Hong Kong 24 saat içinde bildirim yapılmasını gerektirir. Raporun, bir denetçiyi tatmin edecek yeterli kanıt taşıması gerekir.
5. Kayıt tutma. Borsa, ilk dört yükümlülüğü yerine getirdiğini kanıtlayan kayıtları saklamalıdır. ABD Banka Sırrı Yasası kapsamında bu, CDD dosyalarının, izleme günlüklerinin ve sunulan raporların beş yıl boyunca saklanması anlamına gelir. Denetçiler, eksik kayıtları eksik bir kontrol olarak değerlendirir. Saklama süresi, müşteri ilişkisinden daha uzun sürer, bu nedenle günlüklerin cüzdan artık var olmadıktan çok sonra da denetlenebilir olması gerekir.
| # | VASP Yükümlülüğü | Düzenleyici Temel | Zincir Üstü İzleme Kapsamı |
|---|---|---|---|
| 1 | Kayıt ve lisanslama | FinCEN MSB (31 CFR Ch. X), eyalet MTL, AB MiCA, NY BitLicense | Kurum (avukat) |
| 2 | Müşteri özenli incelemesi (kimlik) | FATF Rec 10 (CDD) | Kurum (CDD sağlayıcısı) |
| 3 | İşlem izleme | FATF Rec 10 (devam eden CDD) + Rec 15 (VASP'lar için RBA) + Rec 20 (STR) | Phalcon Compliance: KYA + KYT |
| 4 | Şüpheli işlem bildirimi | FinCEN SAR / STR | Phalcon Compliance: birden fazla temel yargı bölgesinde STR dışa aktarma |
| 5 | Kayıt tutma | BSA 5 yıllık saklama | Phalcon Compliance tarama günlüğü bunu besler |
Beş yükümlülük, VASP bakış açısıdır. Borsanın ne yapması gerektiğini tanımlarlar. Bunlar, politikaları, atanmış bir uyum sorumlusunu, eğitimi, bağımsız denetimi ve CDD programının kendisini kapsayan bir AML programının iç sütunlarından farklıdır. Bu program bakış açısı, ayrı bir okuma için ayrı bir sorudur. Burada mercek, borsanın yerine getirmesi gereken yükümlülüklerde kalır.
İşlem İzleme Sütununu Yerine Getirmek
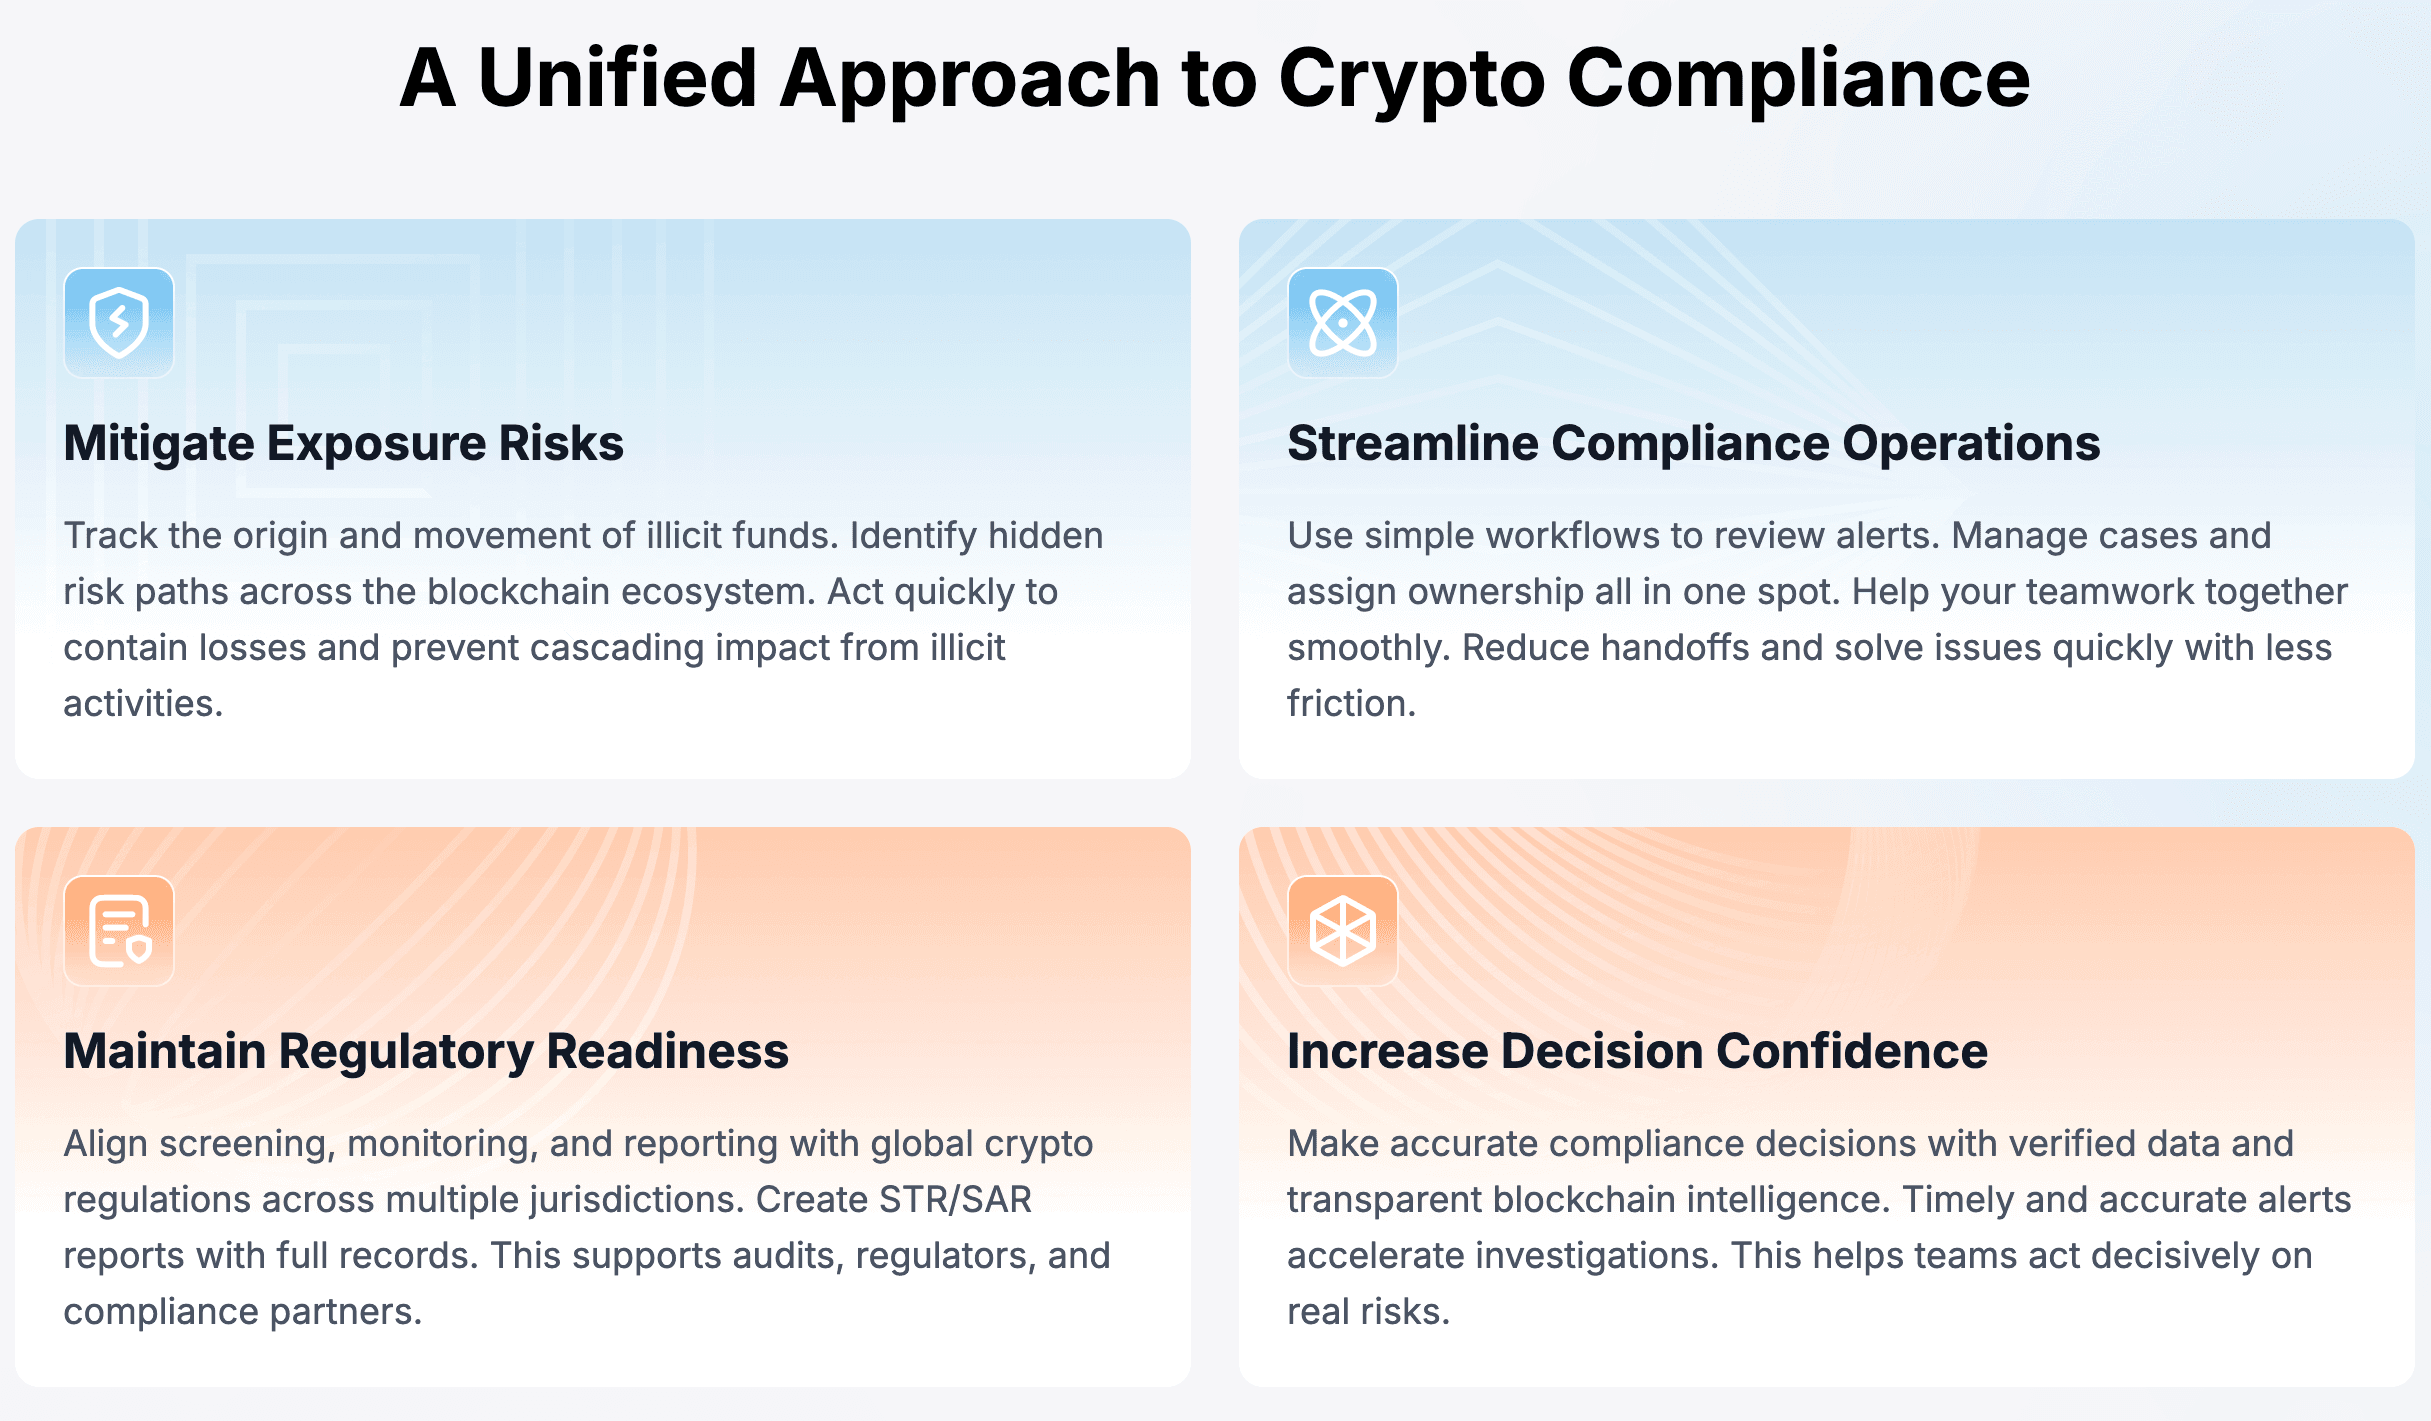
Beş yükümlülükten işlem izleme ve şüpheli işlem bildirimi, bir borsanın banka araçlarıyla okuyamayacağı zincir üstü verilere bağlı olan iki yükümlülüktür. Phalcon Compliance, bu iki sütunu KYA ve KYT ile kapsar. CDD kimlik doğrulaması, kayıt veya lisanslama tavsiyesi veya kayıt tutma altyapısı sağlamaz. Kapsamı, izleme ve tarama katmanıdır.
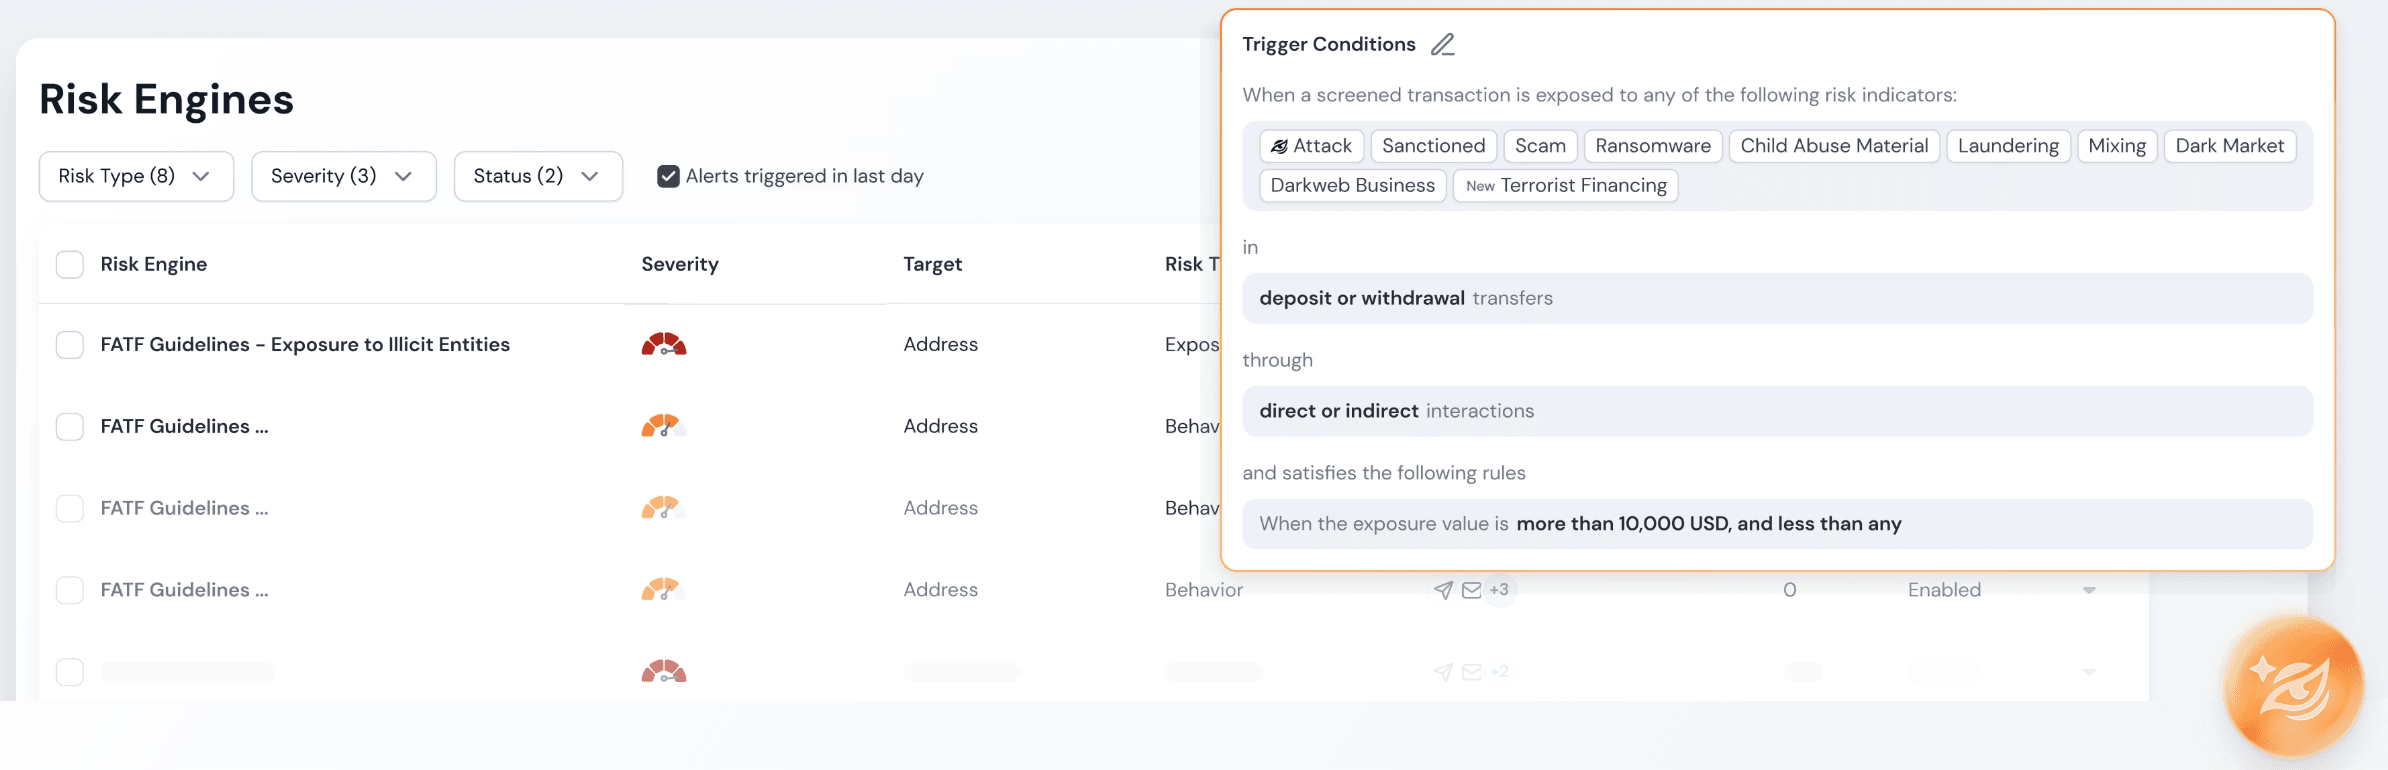
KYA, yani Know Your Address, etiketli bir adres veritabanı ve etrafındaki etkileşim grafiğini kullanarak bir cüzdan adresini AML ve CFT riski açısından tarar. KYT, yani Know Your Transaction, bir işlem içindeki her token transferini tarar, mevduat veya çekim yönünde fon yolunu izler ve bir risk seviyesi atar. Birlikte, iki farklı soruyu yanıtlarlar. KYA, adresin ne olduğunu yanıtlar. KYT, işlemin ne yaptığını yanıtlar.
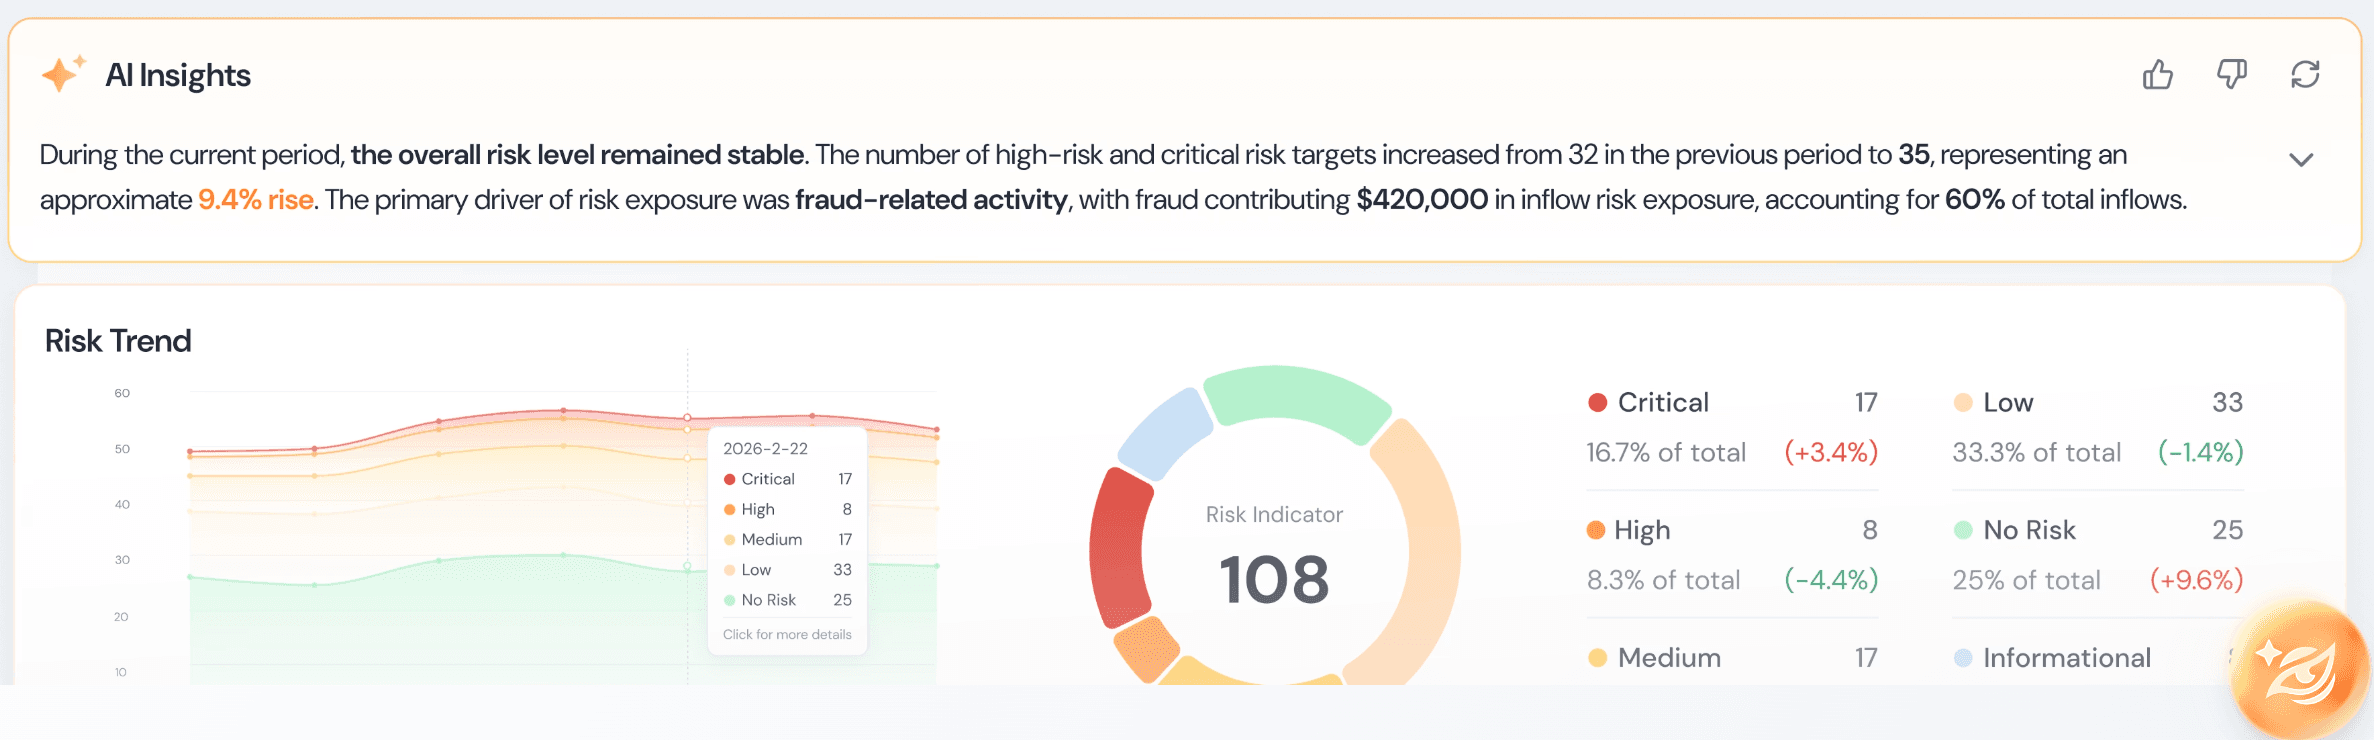
Her iki taramanın arkasındaki risk motoru, Sanctioned ve Terrorist Financing'den Mixing, Ransomware ve FATF Grey List Jurisdiction'a kadar 17 risk göstergesi kullanır. Taranan her adres veya transfer, Critical'dan High, Medium ve Low'a kadar inen ve No Risk'e kadar giden beş risk seviyesinden birine yerleşir. Seviyeler yapılandırılabilir, bu nedenle bir ekip her kademeyi kendi dahili politikasına ve risk toleransına göre eşleştirir. FATF kılavuzuna dayalı varsayılan motorlar kutudan çıktığı gibi gelir ve borsanın risk temelli yaklaşımına uyacak şekilde düzenlenebilir.
Bir tarama bir transferi işaretlediğinde, ekibin seçtiği kanallar üzerinden bir uyarı tetiklenir. Analist riski onaylar ve tarama sırasında belirtilen mevduat veya çekim yönüyle birlikte o transfer için bir şüpheli işlem raporu dışa aktarır. Bu rapor, başlıca düzenleyici yargı bölgeleriyle uyumludur ve doğrudan bildirim için bölgeye özgü bir şablon üzerinden dışa aktarılabilir. Dışa aktarılan STR, bildirim sütununun kanıtıdır. Tarama günlüğü, kayıt tutma sütununu besler. Tek bir araç iki yükümlülüğü kapatır.
BlockSec'in kapsamadığı üç sütun, geleneksel uyum altyapısıdır. Bir borsa, kaydını avukattan, kimlik doğrulamasını bir CDD sağlayıcısından ve kayıt saklamasını bir kayıt sisteminden sağlar. İzleme ve bildirim sütunları, zincir üstü yerli araçların yerini kazandığı noktalardır, çünkü bu sütunların üzerinde hareket etmesi gereken veri zincirde yaşar. KYT'nin bir borsa işlem yaşam döngüsü boyunca nasıl çalıştığına dair operasyonel kılavuz için KYT Compliance kılavuzuna bakın.
Çerçeveden Eyleme
Bir tanım, varış noktası değil, başlangıç noktasıdır. Bir uyum ekibi beş VASP yükümlülüğünü adlandırabildiğinde, sonraki adım bunları çalıştırmaktır. İki yol yardımcı olur. AML uyum çerçevesinin tamamını ve izleme sütununun arkasındaki platformu okumak için Phalcon Compliance'ı ziyaret edin. Bir borsada tanımdan dağıtıma geçmek için, kripto borsaları için KYT uyumluluğu uygulama kılavuzunu takip edin.
Kuzey Amerika borsaları, öncelikle FinCEN MSB kaydı ve eyalet para transfer lisansı katmanını değerlendirmelidir, çünkü bu olmadan faaliyet göstermek başlı başına bir ihlaldir. İzleme ve bildirim sütunları sonrasında gelir ve bunlar zincir üstü hacimle ölçeklenen sütunlardır.
Sıkça Sorulan Sorular
Bir kripto borsası için AML uyumu nedir? Bir borsanın sürekli olarak yürütmesi gereken beş VASP yükümlülüğü kümesidir: kayıt ve lisanslama, müşteri özenli inceleme, işlem izleme, şüpheli işlem bildirimi ve kayıt tutma.
Beş VASP yükümlülüğü, bir AML programının beş sütunuyla aynı şey midir? Hayır. VASP yükümlülükleri, borsanın ne yapması gerektiğidir. AML programı sütunları, uyum departmanının nasıl kurulduğudur. Bu makale yükümlülükleri kapsamaktadır.
KYC ayrı bir yükümlülük olarak sayılır mı? Hayır. Kimlik doğrulama, müşteri özenli inceleme sütununun içindeki adımdır. Müşterinin kim olduğunu doğrular. İşlemi taramaz.
Zincir üstü izleme hangi yükümlülükleri kapsar? İşlem izleme ve şüpheli işlem bildirimi. Adres ve işlem taraması zinciri okur ve dışa aktarılan STR, rapordur.
Bir ABD borsası AML kayıtlarını ne kadar süre saklamalıdır? Banka Sırrı Yasası kapsamında beş yıl. Saklama, CDD dosyalarını, izleme günlüklerini ve sunulan raporları kapsar.