Безопасность вкратце 👀
DeFi эксплойты
- Gala Game
20 мая был украден закрытый ключ администратора Gala, после чего злоумышленник выпустил 5 миллиардов токенов GALA, обменяв их на активы стоимостью $21 млн в блокчейне. В официальном отчете Gala позже сообщалось, что в инциденте был замешан сторонний подрядчик, и с тех пор внутренние процедуры были исправлены, включая удаление неавторизованных пользователей. После расследования внутренних зацепок личность злоумышленника была подтверждена, а украденные активы полностью возвращены.
Официальный отчет: Gala News
Для команд разработчиков критически важно создать систему мониторинга для операций с повышенными привилегиями. Ненадлежащее управление закрытыми ключами создает серьезные риски того, что внутренние и внешние злоумышленники могут получить права администратора или доступ к самим ключам. В данном примере использование Phalcon помогло бы избежать потерь.
- Инцидент с Sonne Finance
14 мая был взломан протокол Sonne Finance в сети Optimism, что привело к убыткам превышающим $20 миллионов. Первопричиной стала потеря точности (precision loss) в Compound V2. Хотя команда Sonne знала об этой проблеме и планировала добавить ликвидность во время развертывания рынка, чтобы избежать её, злоумышленник воспользовался уязвимостью. Несколько запланированных транзакций в timelock оставались доступными для выполнения кем угодно, и злоумышленник выполнил развертывание рынка без добавления ликвидности, завершив эксплойт.
Если бы Sonne использовала Phalcon, они бы обнаружили атаку раньше и ограничили потери 3 миллионами долларов вместо 20. Узнать больше
- TCH
17 мая TSC подвергся атаке в сети BSC, что привело к убыткам более $11 тыс. из-за проблемы повторного воспроизведения подписи (signature replay). Разработчикам следует знать как минимум о трех типах «гибкости» (malleability) подписи:
Из-за характеристик ECDSA, если (r, s, v) является валидной, то (r, secp256k1n-s, 55-v) также является валидной, так как ecrecover в Ethereum допускает оба варианта. Чтобы решить эту проблему, библиотека подписей OpenZeppelin ограничивает значение s величиной secp256k1n/2+1. (Контракты OpenZeppelin)
Что касается значения v, то 0 и 27 означают одно и то же, как и 1 и 28, при этом 27 является стандартом кодирования. Некоторые библиотеки конвертируют 0 и 1 в 27 и 28 перед проверкой, но OpenZeppelin в настоящее время поддерживает только 27 и 28.
Ранее OpenZeppelin поддерживала два типа байтовых подписей: один с v как отдельным байтом после s, и другой с v в старшем бите s. (Гибкие подписи)
- TonUP
Проект в сети TON, TonUP, объявил, что его стейкинг-контракт был взломан, и планирует выделить средства на обратный выкуп 307 264 токенов для компенсации пользователям. Хотя новые экосистемы открывают новые возможности, они также несут угрозу хакерских атак.
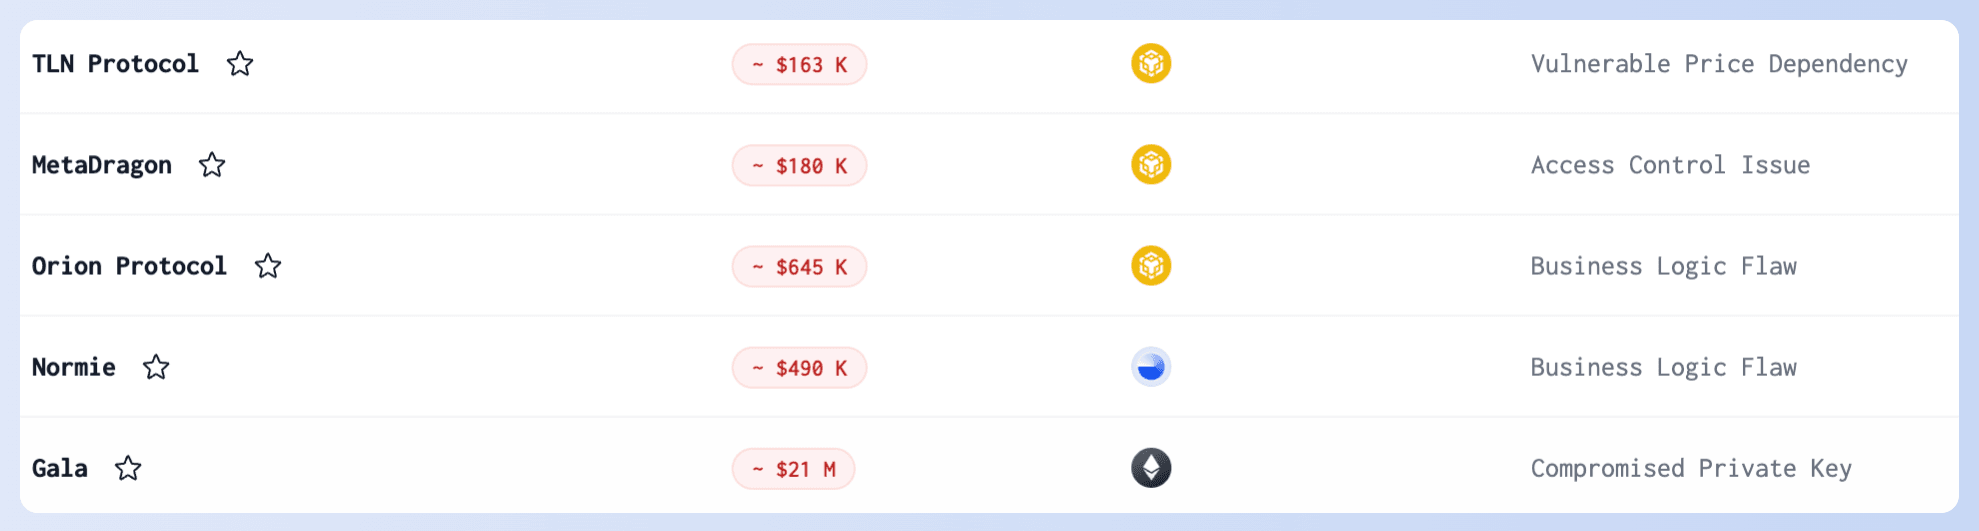
🫡 Транзакции атак, первопричины и доказательства концепции (PoC) основных атак в мае записаны в нашем списке инцидентов безопасности для ознакомления.
Фишинг
- Pink Drainer
Группа Pink Drainer объявила о своем закрытии, заявив, что заработала достаточно и планирует уйти «на пенсию». Однако уход со сцены может оказаться не таким простым, как они предполагают.
- Атака на «кита» через подмену адреса
3 мая «кит» стал жертвой атаки через отравление адреса (address poisoning), потеряв 1 155 WBTC на сумму около $70 миллионов. К счастью, после настойчивых усилий сообщества злоумышленник вернул средства. Фишинговые атаки связаны с социальной инженерией и могут быть направлены даже на самых опытных DeFi-пользователей. Будьте бдительны!
Юридические действия
15 мая Министерство юстиции США объявило об аресте двух братьев за атаку на блокчейн Ethereum и кражу криптовалюты на сумму 25 миллионов долларов. Злоумышленники использовали уязвимости в Flashbot Relay для атаки на MEV-ботов. Это была высокотехнологичная атака, и наш подробный анализ доступен здесь.
Ознакомиться с пресс-релизом Минюста можно здесь.
Статья в блоге
Путешествие в виртуальный мир Phalcon
😎 Готовы к битве НА СМЕРТЬ с хакерами?
Приглашаем вас бесплатно принять участие в «Путешествии в виртуальный мир Phalcon».
Сражайтесь с хакерами, противостоите РЕАЛЬНЫМ сетевым атакам и используйте нашу автоматизированную платформу для блокировки атак Phalcon, чтобы спасти миллионы активов! Вы готовы стать героем?
MetaSuites теперь поддерживает Solana!
Крупное обновление MetaSuites 5.0 добавляет поддержку Solana, кросс-сайтовые локальные метки, а также улучшает работу с DeBank, Arkham и Merlin Scan! Нажмите здесь, чтобы узнать больше.
🎉🎉🎉
Мы невероятно рады сообщить, что наш уважаемый партнер, DeFiHackLabs, получил грант в размере 35 000 USDT от GCC. Это финансирование послужит их первоначальным операционным капиталом, поддерживая их неустанные усилия в области безопасности Web3 и подготовку новых талантов.
Поздравляем DeFiHackLabs с этим заслуженным признанием и надеемся на новые прорывные достижения вместе! 👏