Обзор безопасности 👀
В апреле 2024 года инциденты безопасности, связанные с эксплойтами уязвимостей DeFi, привели к общим потерям на сумму около $5 млн. Большинство инцидентов безопасности были вызваны «непроверенным пользовательским вводом» и «проблемами контроля доступа», при этом значительные инциденты произошли с Hedgey Finance и SaitaChain.
Совет разработчикам: тщательно проверяйте контроль доступа критических функций и содержание пользовательского ввода, особенно для протоколов с гибким calldata. Нажмите здесь, чтобы изучить прошлые связанные инциденты.
- Инцидент с Hedgey Finance
19 апреля был атакован @hedgeyfinance в сети Ethereum, что привело к убыткам более $1,8 млн. Основная причина — непроверенный пользовательский ввод. Важно отметить, что хотя команда проекта и одна компания по безопасности заявили об убытках в размере $40 млн, фактическая прибыль злоумышленника была ограничена из-за недостаточной ликвидности токена. В конечном итоге злоумышленник, возможно, вывел лишь несколько сотен долларов, поэтому мы не доверяем этой статистике. Нажмите здесь, чтобы узнать основную причину.
- Инцидент с SaitaChain
24 апреля был атакован Xbridge SaitaChain, потеряв около $1 млн из-за проблемы контроля доступа. Злоумышленник смог перевести все токены, разместив на продажу токен всего за 0,15 Ether. Мы немедленно обнаружили атаку и уведомили команду проекта.
- Неизвестный контракт (0x80a0)
15 апреля был атакован неизвестный контракт (0x80a0) в BSC, что привело к убыткам ~$600 тыс. Основная причина — непроверенный пользовательский ввод. Проверьте уведомление.
- Инцидент с Pike Finance
26 апреля Pike Finance потеряла примерно $300 тыс. в сетях Ethereum, Arbitrum и Optimism. Основная причина — непроверенный пользовательский ввод, вызванный поддельным сообщением CCTP для вывода USDC. Мы немедленно обнаружили инцидент, но, поскольку контракт не был с открытым исходным кодом, нам пришлось дождаться подтверждения от команды проекта и принятия мер, прежде чем раскрывать транзакцию атаки.
- Первое в США дело об эксплуатации смарт-контракта
В первом в США деле, связанном с эксплуатацией смарт-контракта, обвиняемый был признан виновным в незаконном присвоении активов на сумму более $12 млн и приговорён к 3 годам тюрьмы с конфискацией доходов.
Эксплуатация затронула CremaFinance и NIRVANA FINANCE. Только из CremaFinance было незаконно присвоено более $8,8 млн. После переговоров CremaFinance согласилась выплатить $1,5 млн (45 455 SOL) в качестве вознаграждения «белому хакеру». Вот анализ движения средств инцидента с CremaFinance, который мы провели с помощью MetaSleuth.
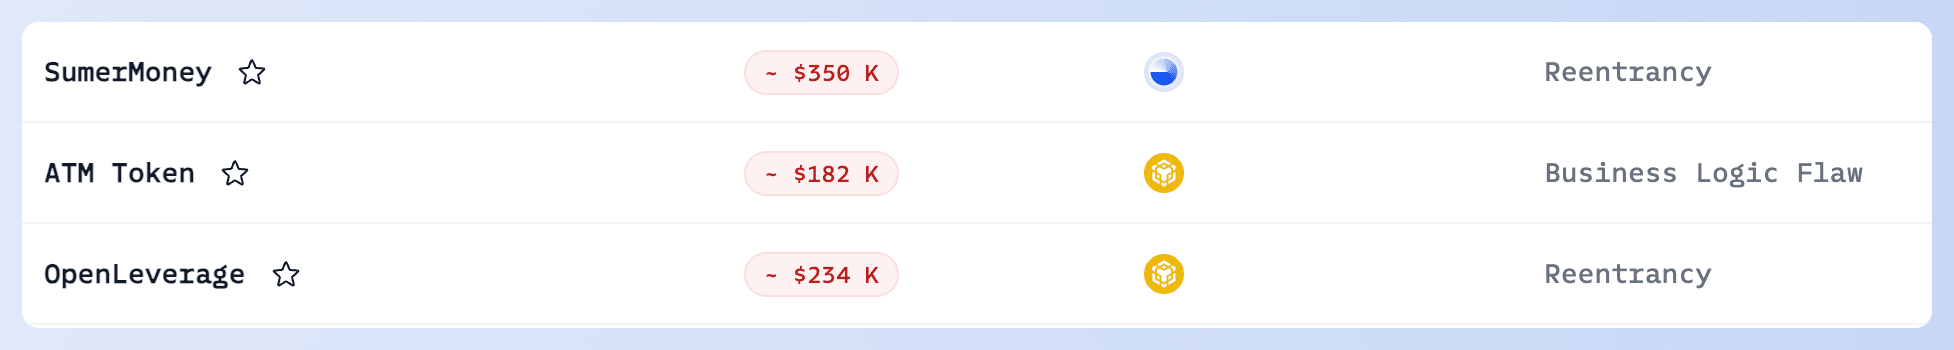
👉 Чтобы узнать больше о транзакциях атак, основных причинах и PoC для различных инцидентов безопасности, посетите наш список инцидентов безопасности.
Статьи блога
В этой статье представлена основная идея EigenLayer и описаны новые угрозы безопасности в экосистеме рестейкинга.
В этой статье мы покажем, как использовать MetaSleuth для отслеживания «умных» денег в мем-токене $TIM в Solana, который критиковали за то, что инсайдер проекта заработал миллионы долларов, покупая токены $TIM.
В статье раскрывается фишинговая афера «Inferno Drainer», которая причиняет значительные убытки, и даются советы пользователям совершать транзакции осторожно, чтобы избежать подобных мошенничеств.
В этой статье мы покажем новый тип фишинга Web3 и дадим рекомендации о том, как избежать фишинга.
В статье представлен обзор хакерских инцидентов, связанных с дренерами, направленных против пользователей Web3, освещаются методы, используемые хакерами, с целью повысить осведомлённость пользователей и защитить их от этих тактик.
Обновления продукта
- 🥳 Большое обновление Phalcon Security!
Протоколы и LP теперь могут отслеживать ключевые переменные, включая вложенные структуры, mapping-и и массивы — особенно те, что включают сложные структуры данных. Пользователи могут выбирать переменные и настраивать выражения мониторинга за 10 секунд, без написания кода! Читать далее
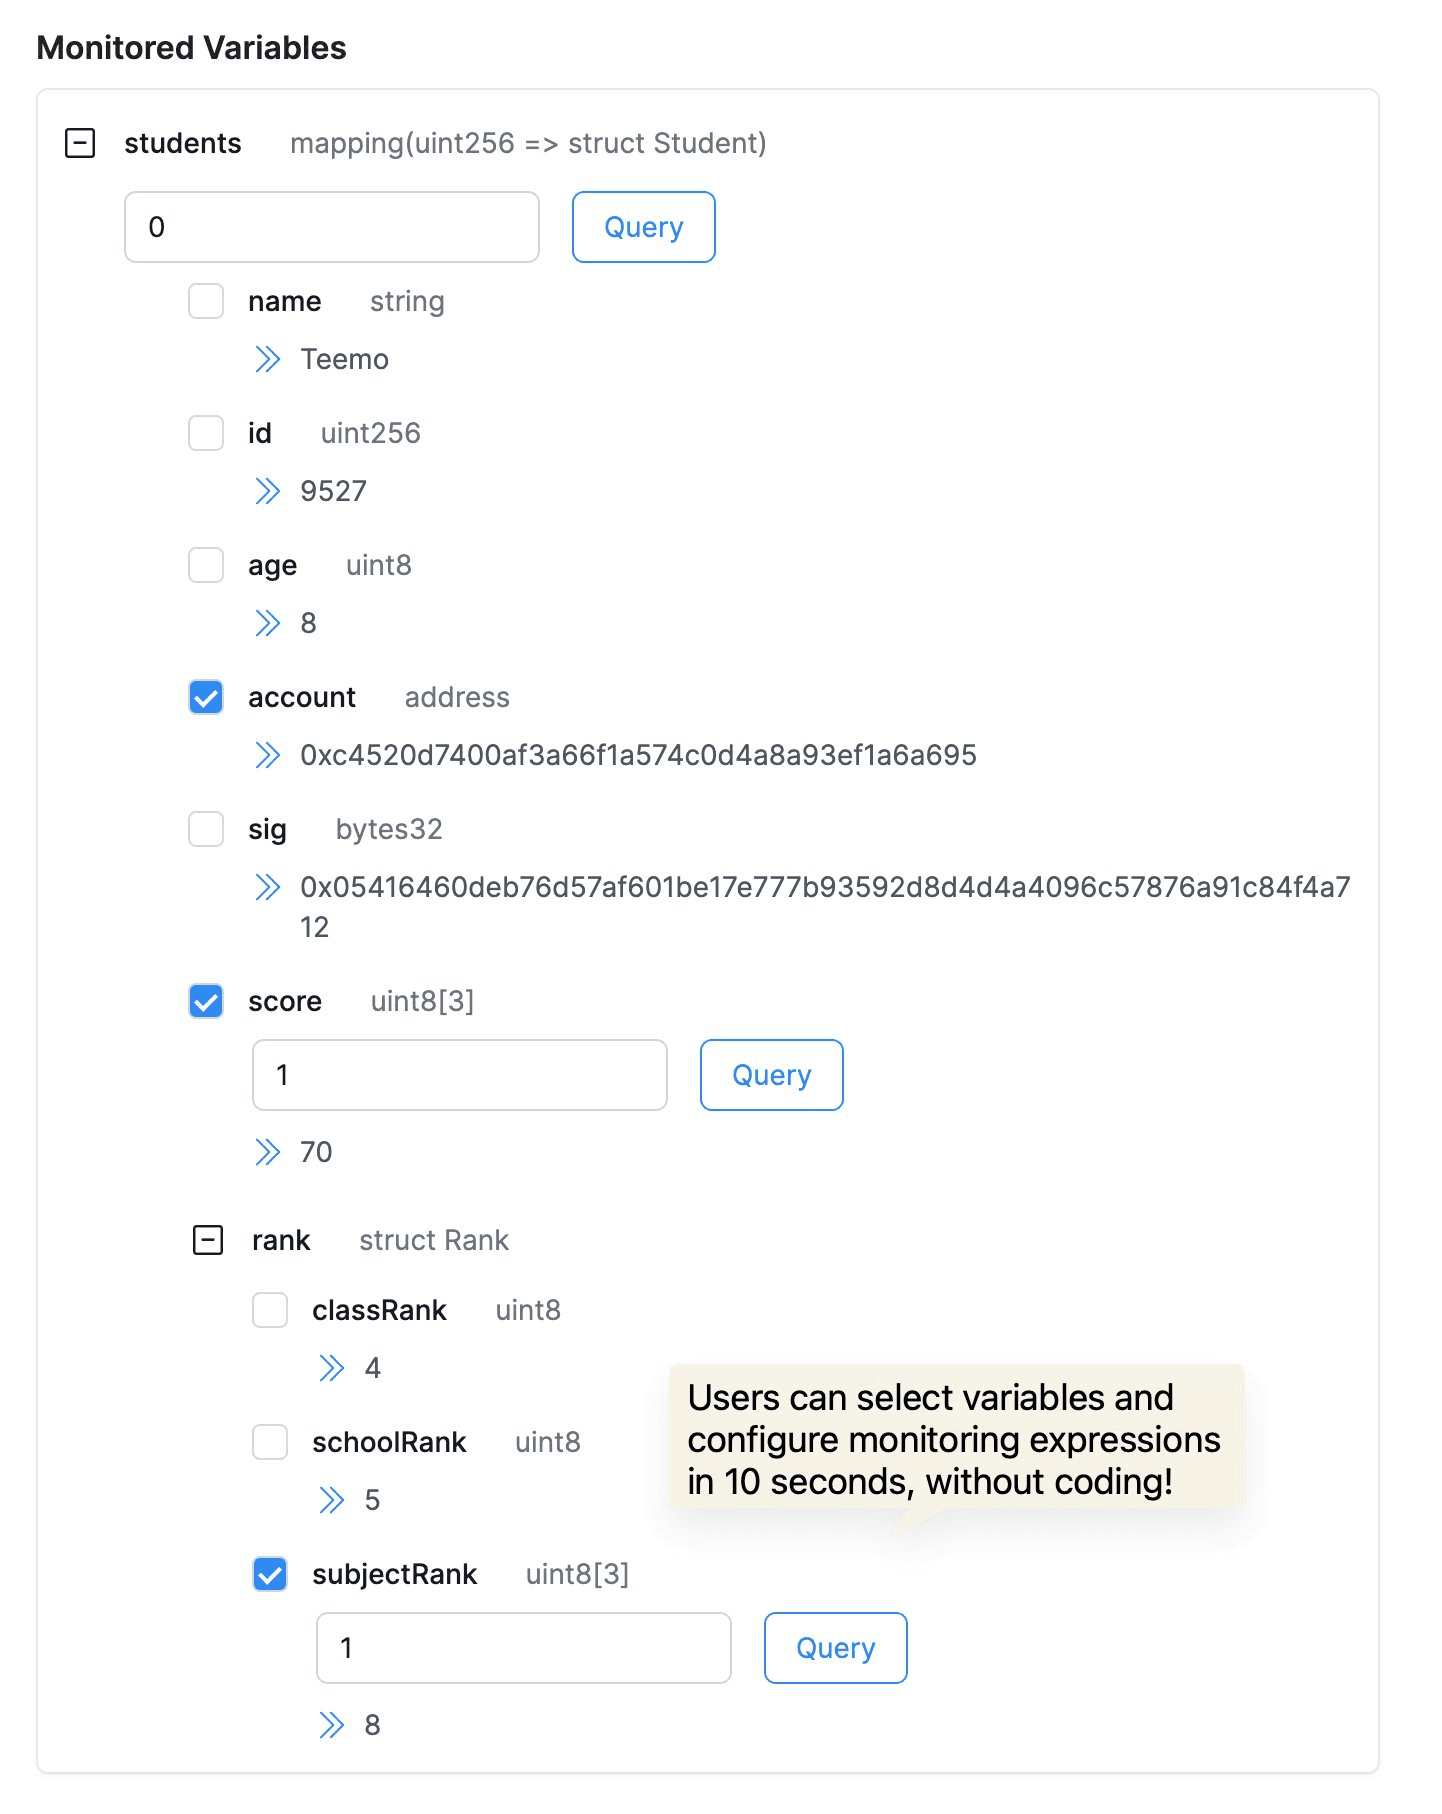
Это обновление даёт разработчикам, исследователям безопасности и LP возможность лучше понимать и отслеживать транзакции и состояния протоколов, быстро выявляя угрозы безопасности или ошибки конфигурации для поддержания стабильности протокола и безопасности средств.
- 🥳 Мы улучшили интерфейс Phalcon Explorer!
Теперь он поддерживает полноэкранный режим (сочетание клавиш Shift+F), что позволяет разработчикам и исследователям безопасности использовать его более глубоко и сосредоточиться на анализе. Попробуйте!
Full-screen support of BlockSec Phalcon Explorer @Phalcon_xyz https://t.co/w4YFhCxpjT pic.twitter.com/vshmXAW3m8
— BlockSec (@BlockSecTeam) April 12, 2024
Партнёрство
- Merlin ✖️ BlockSec
BlockSec Phalcon Security теперь полностью поддерживает Merlin, ведущий BTC L2! 🎉 После ETH, BSC и Arbitrum, Merlin стал четвёртой сетью, поддерживаемой Phalcon Security!
🛡️ BlockSec Phalcon Security активно отслеживает активность в сети Merlin Chain 24/7 и предоставляет своевременные уведомления Merlin Chain. Начиная с этого момента, команды проектов и инвесторы в Merlin Chain также могут подписаться на Phalcon Security, чтобы получить возможности мониторинга и блокировки крипто-взломов.
🚀 Phalcon Explorer также поддерживает Merlin! Легко исследуйте трассировки транзакций, изменения баланса и потоки средств. Для некоторых основных контрактов без исходного кода в The Merlin Blockchain Explorer он предоставляет доступ к верифицированным контрактам.
- Forta ✖️ BlockSec
Honored to be part of the @FortaNetwork ecosystem! Let's work together to make Web3 safer! 🙌 https://t.co/e87inYgJKN
— BlockSec (@BlockSecTeam) April 25, 2024
О компании BlockSec
BlockSec — это передовая компания в сфере блокчейн-безопасности, основанная в 2021 году группой всемирно признанных экспертов по безопасности. Компания стремится повышать безопасность и удобство использования для формирующегося мира Web3, чтобы способствовать его массовому внедрению. Для этого BlockSec предоставляет услуги аудита безопасности смарт-контрактов и EVM-сетей, платформу Phalcon Security для безопасной разработки и упреждающего блокирования угроз, платформу MetaSleuth для отслеживания средств и расследований, а также расширение MetaSuites для разработчиков web3, эффективно работающих в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и привлекла десятки миллионов долларов США в двух раундах финансирования от ведущих инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam