Segurança em Poucas Palavras 👀
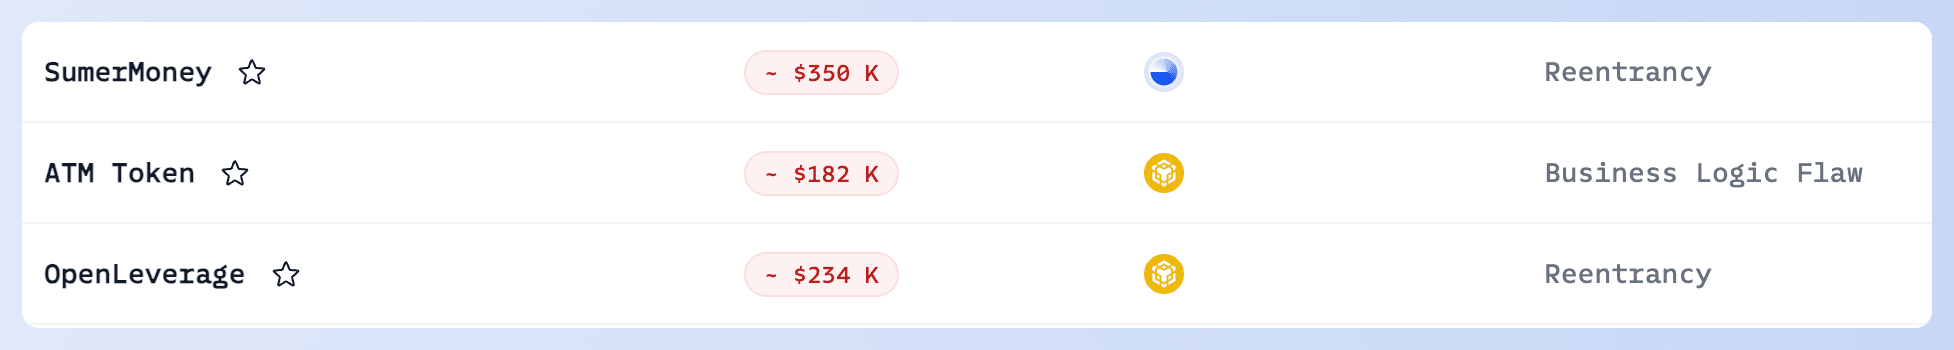
Em abril de 2024, incidentes de segurança relacionados a explorações de vulnerabilidades em DeFi resultaram em uma perda total de ~$5 milhões. A maioria dos incidentes de segurança foi causada por "Entrada de Usuário Não Verificada" e "Problemas de Controle de Acesso", com incidentes significativos envolvendo Hedgey Finance e SaitaChain.
Conselho para Desenvolvedores: Verifique cuidadosamente o controle de acesso de funções críticas e o conteúdo das entradas de usuário, especialmente para protocolos com calldata flexível. Clique aqui para revisar incidentes relacionados anteriores.
- Incidente da Hedgey Finance
Em 19 de abril, @hedgeyfinance na Ethereum foi explorada, resultando em uma perda de mais de $1,8M. A causa raiz é a Entrada de Usuário Não Verificada. É importante notar que, embora a equipe do projeto e uma empresa de segurança tenham alegado perdas de $40M, os lucros reais do atacante foram limitados devido à falta de liquidez no token. No final, o atacante pode ter sacado apenas algumas centenas de dólares, então não confiamos nessas estatísticas. Clique aqui para ver a causa raiz.
- Incidente da SaitaChain
Em 24 de abril, o Xbridge da SaitaChain foi atacado, perdendo cerca de $1M devido a um Problema de Controle de Acesso. O atacante conseguiu transferir todos os tokens ao listar um token por apenas 0,15 Ether. Detectamos o ataque imediatamente e notificamos a equipe do projeto.
- Contrato Desconhecido (0x80a0)
Em 15 de abril, um contrato desconhecido (0x80a0) na BSC foi atacado, resultando em uma perda de ~$600 mil. A causa raiz foi a Entrada de Usuário Não Verificada. Confira o alerta.
- Incidente da Pike Finance
Em 26 de abril, a Pike Finance perdeu aproximadamente $300 mil nas redes Ethereum, Arbitrum e Optimism. A causa raiz é a Entrada de Usuário Não Verificada, liderada por uma mensagem CCTP forjada para drenar USDC. Detectamos o incidente imediatamente, mas como o contrato não era de código aberto, tivemos que esperar que a equipe do projeto confirmasse e tomasse providências antes de divulgar uma transação de ataque.
- O Primeiro Caso de Exploração de Contrato Inteligente nos Estados Unidos
No primeiro caso envolvendo exploração de contrato inteligente nos Estados Unidos, o réu foi considerado culpado de se apropriar indevidamente de ativos superiores a $12M e foi condenado a 3 anos de prisão com o confisco dos lucros.
A exploração envolveu a CremaFinance e a NIRVANA FINANCE. Mais de $8,8M foram indevidamente apropriados apenas da CremaFinance. Após negociações, a CremaFinance concordou em pagar $1,5M (45.455 SOL) como recompensa de white hat. Aqui está a análise de fluxo de fundos do Incidente da CremaFinance que realizamos usando o MetaSleuth.
👉 Para saber mais sobre transações de ataque, causas raízes e PoCs de vários incidentes de segurança, visite nossa Lista de Incidentes de Segurança.
Artigos do Blog
Este blog apresenta a ideia básica do EigenLayer e ilustra as novas ameaças de segurança no ecossistema de restaking.
Neste blog, mostraremos como usar o MetaSleuth para rastrear o dinheiro "inteligente" no token meme $TIM na Solana, que foi criticado como o insider do projeto que ganhou milhões de dólares comprando tokens $TIM.
O blog expõe o esquema de phishing "Inferno Drainer" que causa perdas substanciais e aconselha os usuários a realizar transações com cautela para evitar tais fraudes.
Neste blog, mostraremos um novo tipo de phishing na Web3 e forneceremos sugestões sobre como evitar ser vítima de phishing.
O blog fornece uma visão geral dos incidentes de hacking relacionados a drainers que visam usuários da Web3, destacando os métodos empregados pelos hackers e visando aumentar a conscientização e a proteção dos usuários contra essas táticas.
Atualizações de Produtos
- 🥳 A Grande Atualização do Phalcon Security!
Protocolos e LPs agora podem monitorar variáveis-chave, incluindo structs aninhadas, mappings e arrays—especialmente aquelas envolvendo estruturas de dados complexas. Os usuários podem selecionar variáveis e configurar expressões de monitoramento em 10 segundos, sem codificação! Leia mais
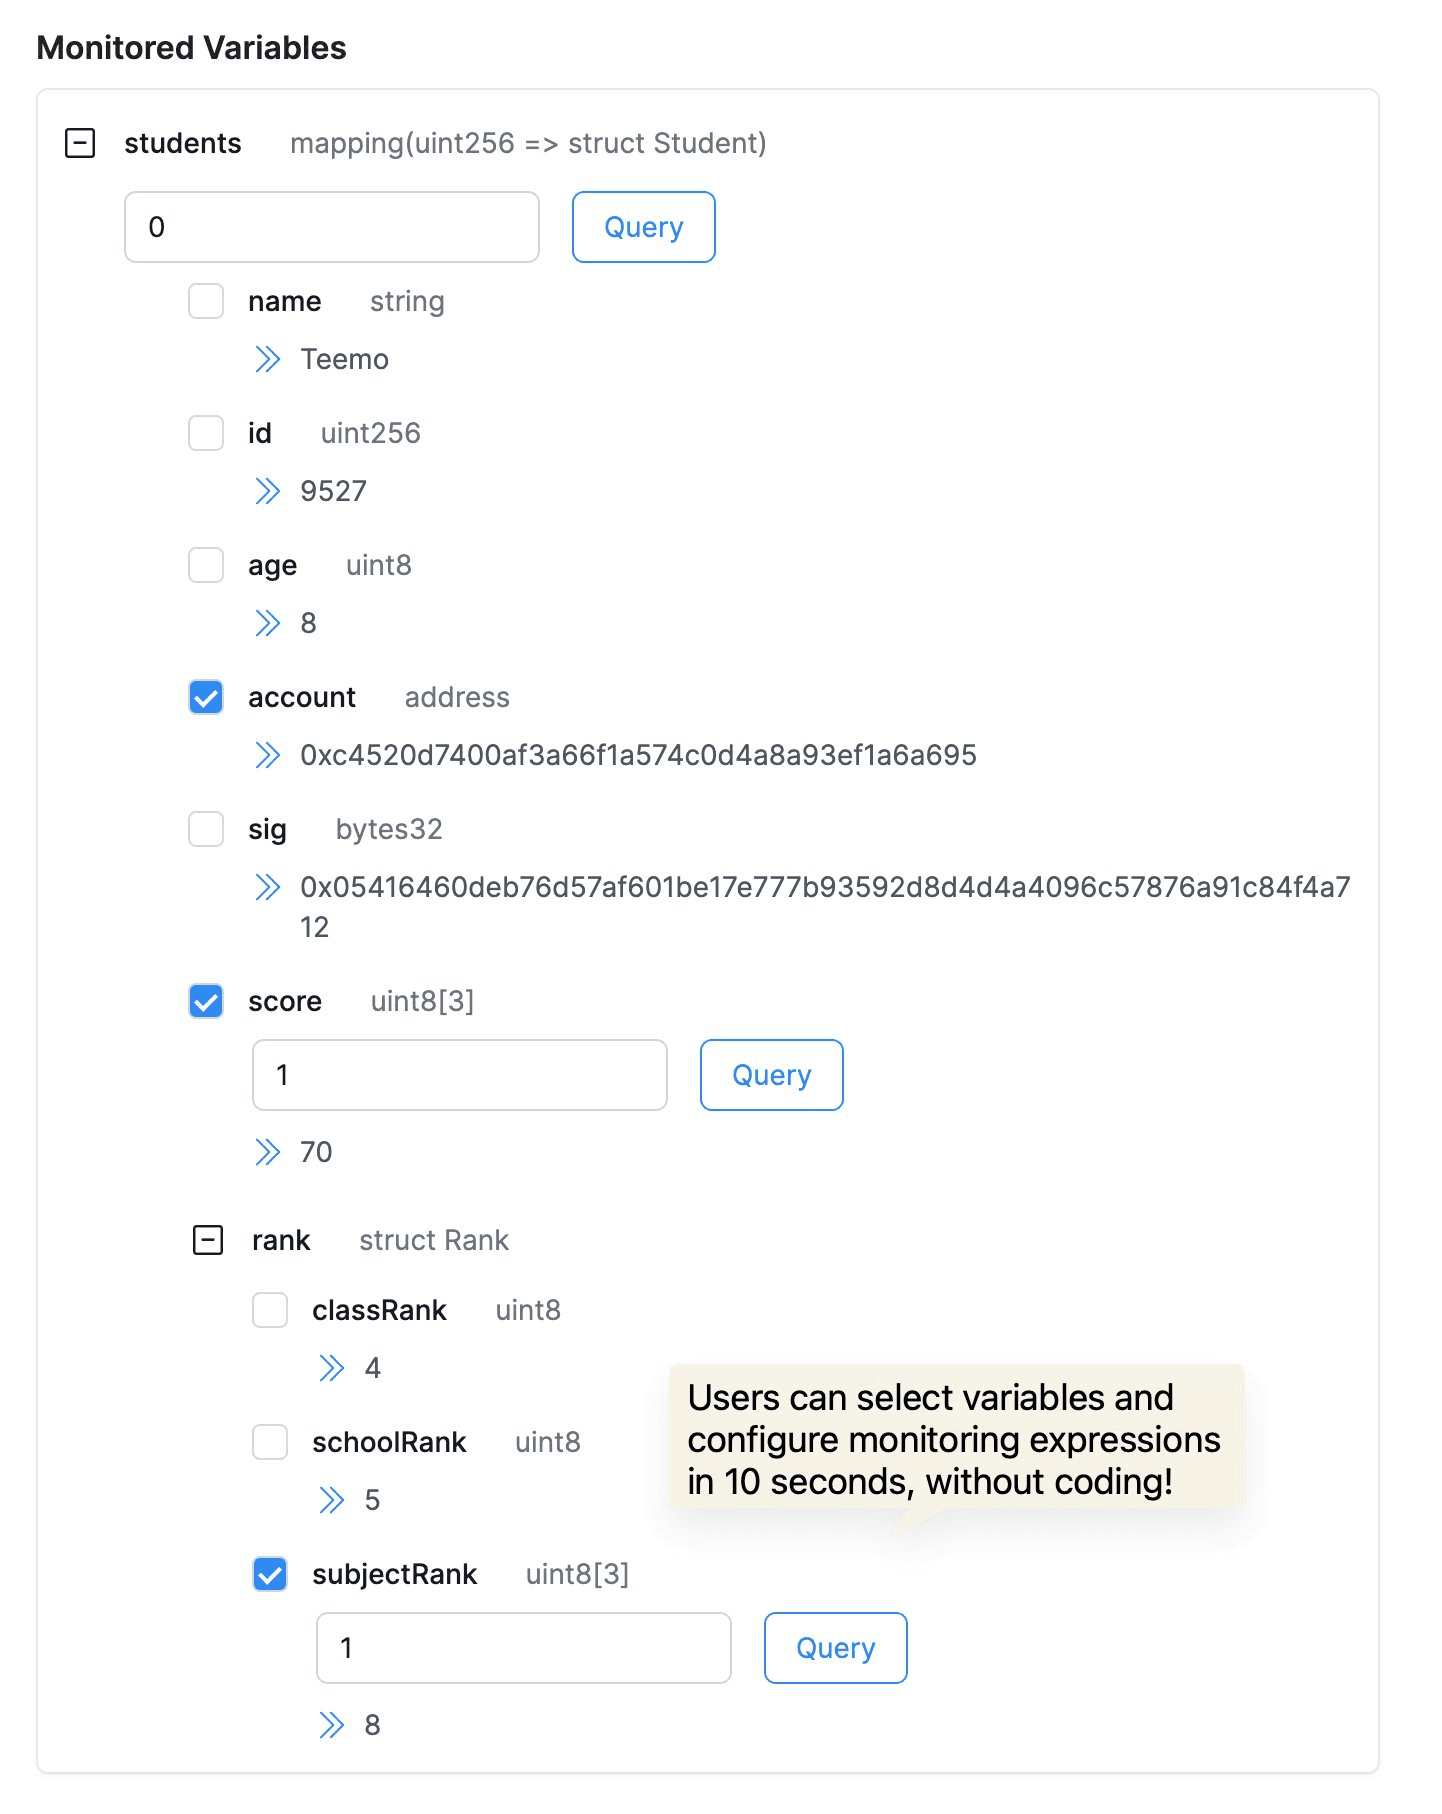
Esta atualização capacita desenvolvedores, pesquisadores de segurança e LPs a entender e monitorar melhor as transações e os status dos protocolos, identificando rapidamente ameaças de segurança ou erros de configuração para manter a estabilidade do protocolo e proteger os fundos.
- 🥳 Melhoramos a interface do usuário do Phalcon Explorer!
Agora ele suporta o modo de tela cheia (atalho Shift+F), permitindo que desenvolvedores e pesquisadores de segurança o utilizem de forma mais imersiva e foquem na análise. Experimente!
Full-screen support of BlockSec Phalcon Explorer @Phalcon_xyz https://t.co/w4YFhCxpjT pic.twitter.com/vshmXAW3m8
— BlockSec (@BlockSecTeam) April 12, 2024
Parceria
- Merlin ✖️ BlockSec
O BlockSec Phalcon Security agora oferece suporte completo à Merlin, a principal BTC L2! 🎉 Após ETH, BSC e Arbitrum, a Merlin é a quarta rede suportada pelo Phalcon Security!
🛡️ BlockSec Phalcon Security está monitorando ativamente as atividades on-chain na Merlin Chain 24 horas por dia, 7 dias por semana, e fornecendo alertas oportunos para a Merlin Chain. A partir de agora, equipes de projetos e investidores na Merlin Chain também podem se inscrever no Phalcon Security para obter capacidades de monitoramento e bloqueio de hacks de criptomoedas.
🚀 Phalcon Explorer também oferece suporte à Merlin! Explore rastros de transações, mudanças de saldo e fluxos de fundos com facilidade. Para alguns contratos populares sem código-fonte no The Merlin Blockchain Explorer, ele oferece acesso a contratos verificados.
- Forta ✖️ BlockSec
Honored to be part of the @FortaNetwork ecosystem! Let's work together to make Web3 safer! 🙌 https://t.co/e87inYgJKN
— BlockSec (@BlockSecTeam) April 25, 2024
Sobre a BlockSec
A BlockSec é uma empresa pioneira em segurança de blockchain, fundada em 2021 por um grupo de especialistas em segurança mundialmente renomados. A empresa está comprometida em aumentar a segurança e a usabilidade para o emergente mundo da Web3, a fim de facilitar sua adoção em massa. Para isso, a BlockSec oferece serviços de auditoria de segurança de contratos inteligentes e redes EVM, a plataforma Phalcon Security para desenvolvimento seguro e bloqueio proativo de ameaças, a plataforma MetaSleuth para rastreamento e investigação de fundos, e a extensão MetaSuites para que construtores da web3 naveguem com eficiência no mundo das criptomoedas.
Até o momento, a empresa já atendeu mais de 300 clientes de renome, como MetaMask, Uniswap Foundation, Compound, Forta e PancakeSwap, e recebeu dezenas de milhões de dólares em duas rodadas de financiamento de investidores de destaque, incluindo Matrix Partners, Vitalbridge Capital e Fenbushi Capital.
Site oficial: https://blocksec.com/
Conta oficial no Twitter: https://twitter.com/BlockSecTeam