

보안 한눈에 보기 👀
DeFi 섹터
- UwU Lend 해킹

6월 10일과 13일, UwU Lend는 공격을 받아 $23M 이상의 손실을 입었습니다.
첫 번째 공격의 근본 원인은 취약한 가격 의존성이었습니다. 대출 풀은 Curve의 현재(AMM) 가격 5개, Curve 오라클(EMA) 가격 5개, Uniswap(TWAP) 가격 1개를 포함하여 11개 소스에서 가격을 가져와 최종적으로 중앙값을 취했습니다. 현재 가격은 단일 트랜잭션 내에서 조작될 수 있었기 때문에, 공격자는 플래시 론을 사용하여 5개의 현재 가격을 대폭 변경했고, 그 결과 가져온 가격이 오라클 가격의 최솟값 또는 최댓값이 되었습니다. 이로 인해 약 $20M의 손실이 발생했습니다.
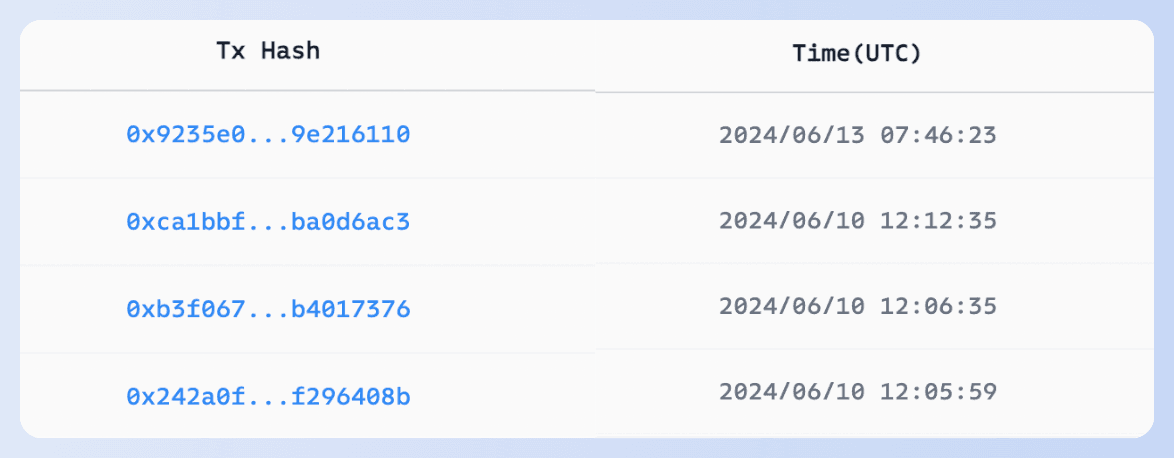
6월 13일, UwU Lend 팀은 프로토콜을 재시작했으나 다시 공격을 받았습니다. 공격자는 uSUSDe와 WETH를 담보로 추가한 후 LTV에 따라 WETH를 대출했습니다. uSUSDe는 LTV 계산에는 포함되지 않았지만 유동성 인출 시 건강 지수(health factor) 계산에는 포함되어, 공격자가 더 많은 WETH를 인출하여 이익을 얻을 수 있게 했습니다.
특히, 화이트해커 makemake_kbo는 트윗을 통해 1년 전에 이 취약점을 신고하고 프로젝트 팀에 연락했으나 응답이 없었고, 결국 트위터에 경고를 게시했다고 밝혔습니다.
- Velocore 해킹

근본 원인: effectiveFee1e9에 대한 검증 부재로 velocore__execute 함수에서 언더플로우가 발생했습니다.
공격 이후, Linea는 1시간 동안 블록 생성을 중단했습니다. L2 프로젝트의 경우, 전체 체인을 일시 중지하는 것보다 긴급 대응 메커니즘을 갖추는 것이 더 효과적입니다. 👉 세계 최초의 암호화폐 해킹 모니터링 및 차단 플랫폼에 대해 여기서 알아보세요.
- Holograph 해킹

Holograph는 전 계약자가 프로토콜을 악용하여 추가 HLG를 발행했다고 발표했습니다.
과거의 많은 공격 사례에서 프로젝트들이 편의를 위해 개인 키 관리를 소홀히 하는 경우가 많았음이 드러났습니다. 이는 관리자 권한이나 개인 키를 획득하려는 내부 및 외부 공격의 심각한 위험에 프로젝트를 노출시킵니다. Phalcon Security를 사용한 외부 모니터링을 통해 원클릭 운영 모니터링이 가능해져, 조기 발견 및 손실 최소화를 실현할 수 있습니다.
기타
- DMM Exchange 해킹
6월 초, DMM Exchange는 5월 31일(UTC) 4,502.9 BTC(3억 달러 이상)가 도난당한 보안 사고를 공개했습니다.
DMM 측의 추가 세부 정보가 없어 원인은 여전히 불명확합니다. 다만, 해커의 주소와 DMM의 정상 주소가 앞 5자리와 뒤 2자리가 동일했으며, 도난당한 BTC는 멀티시그 주소에서 나온 것이었습니다. 추측에 따르면 오프체인 공격으로 송금 주소가 바뀌어 담당자가 트랜잭션에 서명하도록 속인 것으로 보입니다. MetaSleuth를 사용하여 자금 추적 내용을 여기서 확인하세요.
- Kraken
6월 19일, Kraken의 최고보안책임자(CSO) Nick Percoco는 X를 통해 버그 바운티 프로그램을 통해 한 보안 회사로부터 "매우 심각한" 취약점 신고를 받았다고 밝혔습니다. 해당 보고서는 계정 잔액을 인위적으로 증가시킬 수 있는 취약점을 발견했다고 주장했습니다. 그러나 Kraken이 취약점을 수정한 후, 해당 보안 회사와의 협상 과정에서 300만 달러와 관련된 의심스러운 행동을 발견했습니다. Nick Percoco의 게시물: 게시물 보기
이후 CertiK는 X에서 이 사안에 대해 책임을 인정하고 더 많은 정보를 공개하며 자신들의 행동을 해명했습니다. 그들은 Kraken에 대해 며칠에 걸친 테스트를 수행했으며 이미 자금을 반환했다고 강조했습니다. 이 사건은 커뮤니티 내에서 치열한 논쟁을 불러일으켰습니다. CertiK의 게시물: 게시물 보기 근본 원인은 여기서, 샘플 트랜잭션은 여기서 확인하세요.
- CoinStats
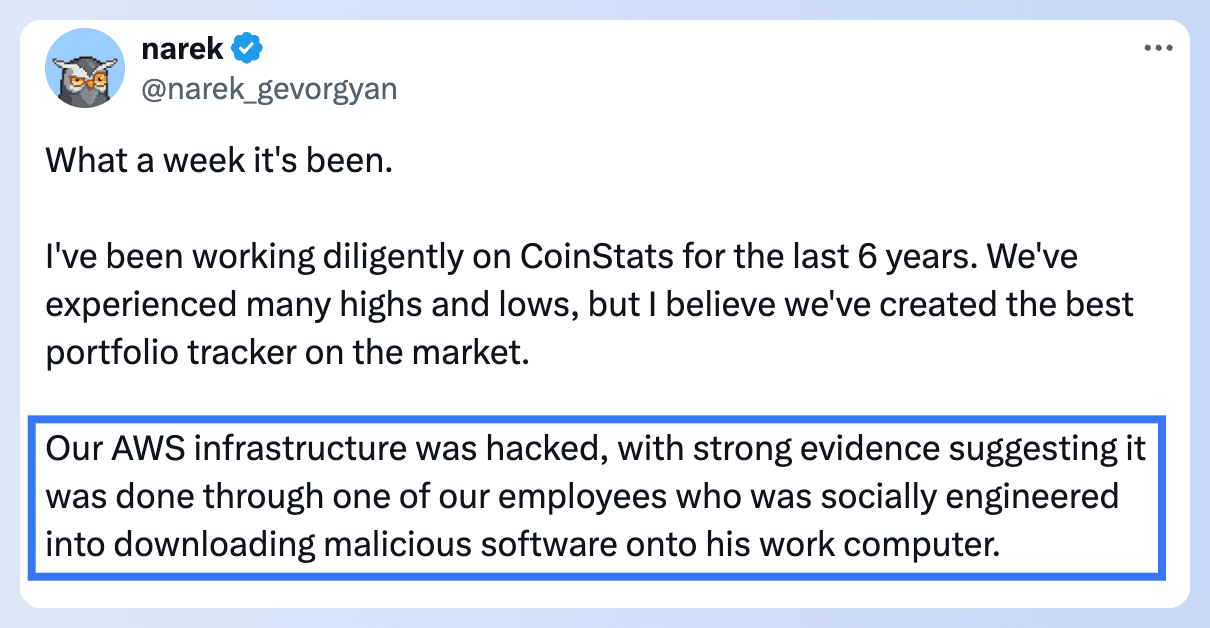
CoinStats는 공격으로 200만 달러의 손실을 입었습니다. CEO는 이번 침해가 직원을 대상으로 한 소셜 엔지니어링 공격으로 인해 AWS 인프라가 침해된 것이 원인이라고 밝혔습니다. 자세히 알아보려면 여기를 클릭하세요
블로그 아티클
BlockSec은 Solana의 기본 개념, Solana 스마트 계약 작성 튜토리얼, Solana 트랜잭션 분석 가이드를 포함하는 "Solana Simplified" 시리즈를 엄선했습니다. 이 시리즈의 목표는 독자들이 Solana 생태계를 이해하고 Solana에서 프로젝트를 개발하고 트랜잭션을 수행하는 데 필요한 필수 기술을 습득할 수 있도록 돕는 것입니다.
02: 처음부터 작성하는 첫 번째 Solana 스마트 계약
BlockSec X Solana Summit
6월 20일부터 6월 22일까지, BlockSec은 쿠알라룸푸르에서 열린 2024 Solana Summit APAC에 자랑스럽게 참여했습니다. 앞으로 더 많은 글로벌 이벤트에서 여러분을 만나 뵙기를 기대합니다!
Phalcon Explorer가 이제 Solana를 완전히 지원합니다!
Phalcon Explorer는 사용자 및 개발자 경험을 향상시키기 위해 다음과 같은 새로운 기능을 도입했습니다:
🚀 명확해진 계정 관계 및 토큰 변경 사항
🚀 MEV 트랜잭션 태깅 및 6억 개 이상의 주소 레이블
🚀 확장 가능한 레벨을 갖춘 정확하고 명확한 함수 호출 계층 구조
Phalcon Explorer를 여기서 체험해보세요
자세히 알아보려면 여기를 클릭하세요


