소개:
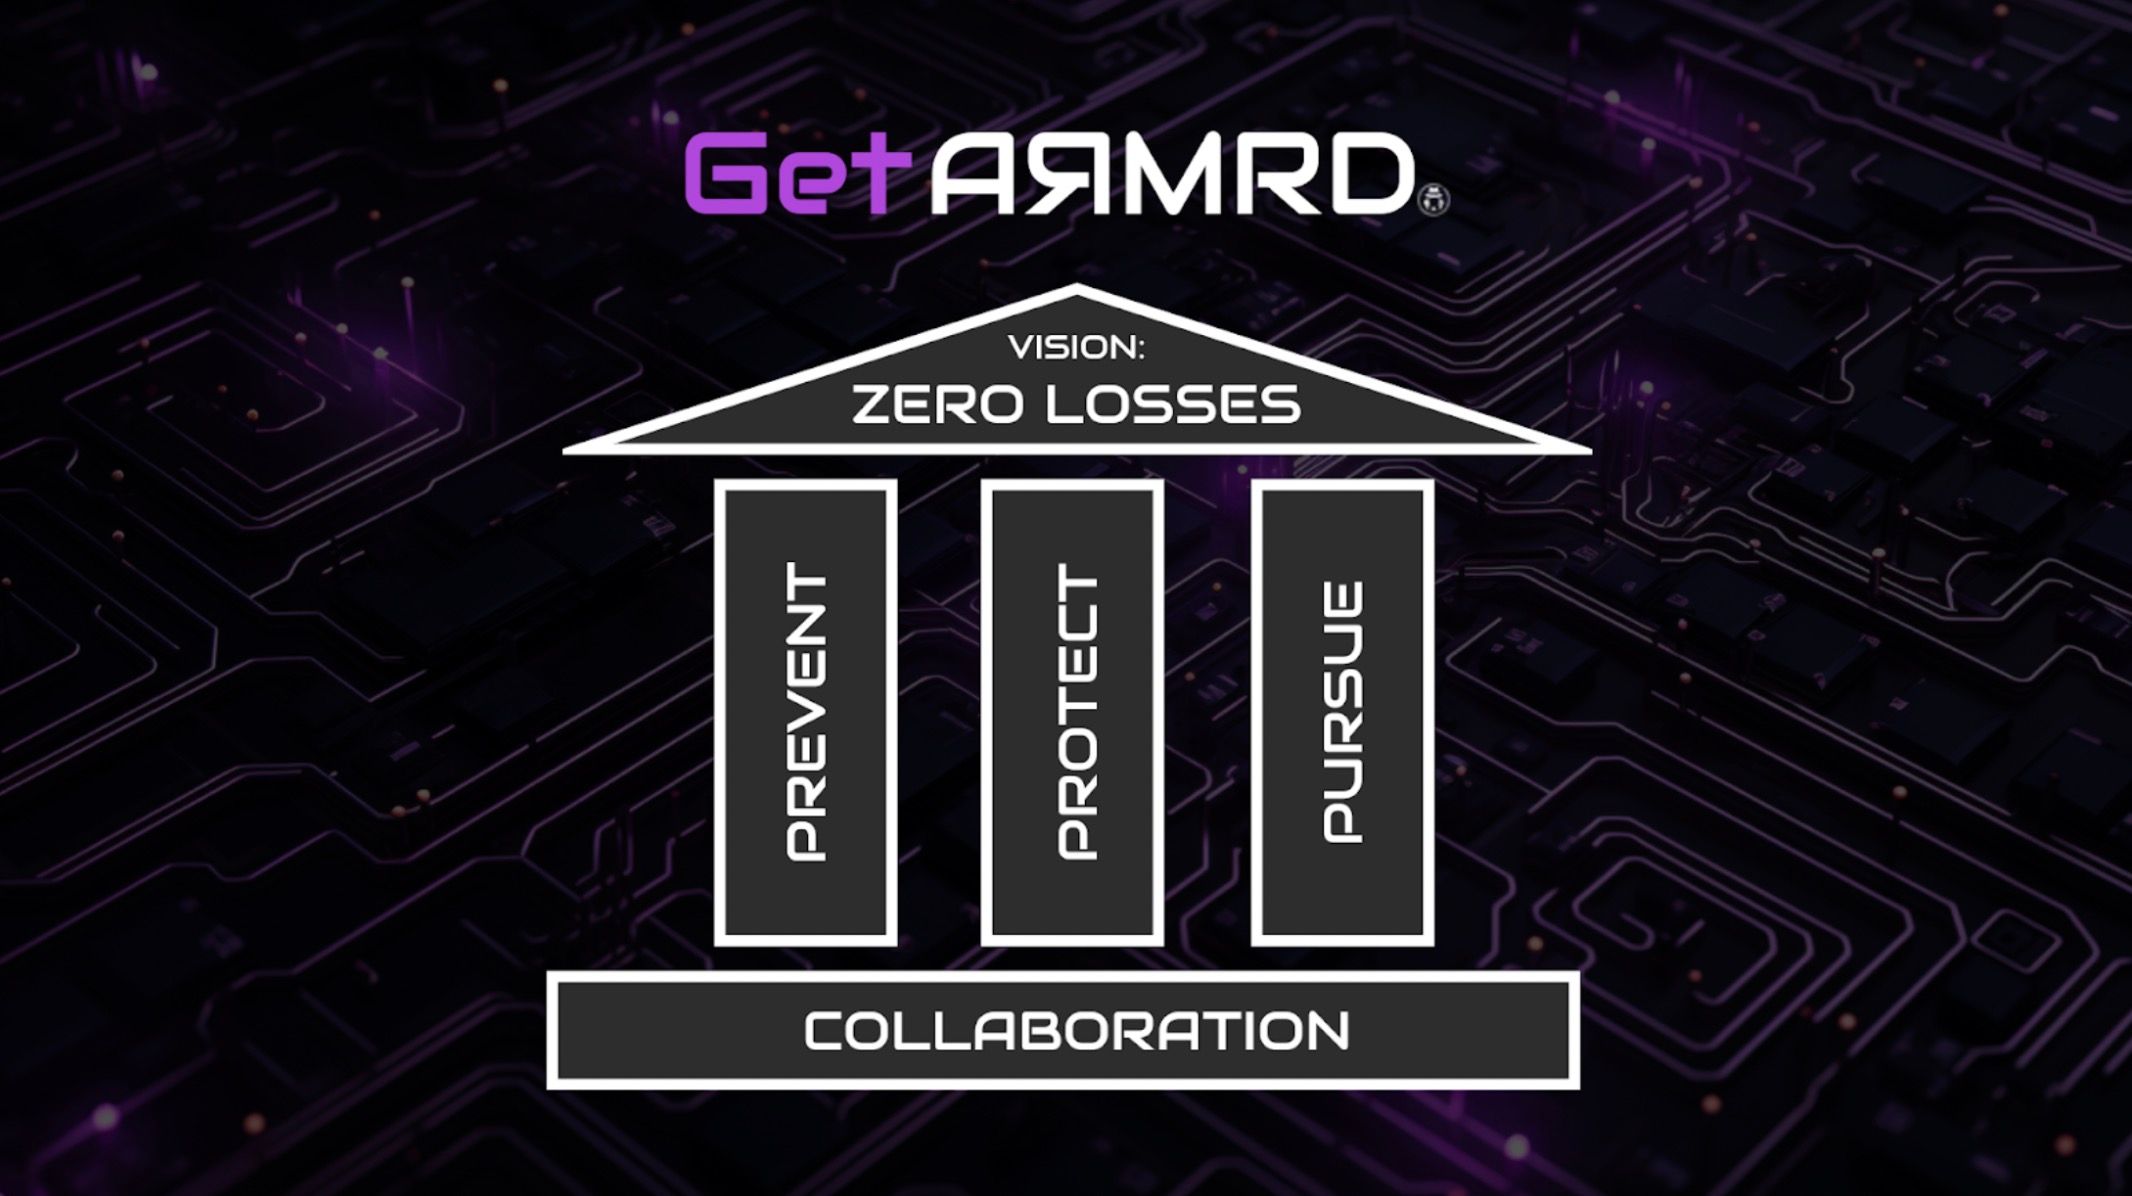
빠르게 진화하는 블록체인 기술 환경에서 보안은 여전히 가장 중요한 관심사입니다. Web 3.0의 도입이 계속해서 성장함에 따라, 강력한 보안 조치의 필요성이 더욱 절실해지고 있습니다. 이를 해결하기 위해, 최첨단 연구를 수행하고 신뢰할 수 있는 보안 서비스를 제공하며 통찰력 있는 도구를 구축하는 BlockSec이 Intelligence On Chain(IOC)의 새로운 서비스 모음인 'AЯMRD'와 공식적으로 파트너십을 체결했습니다.
IOC는 새로운 및 기존 암호화폐 프로젝트에 엔드투엔드 보안을 제공하는 전체 서비스 모음을 제공함으로써 AЯMRD를 궁극적인 Web 3.0 헬프데스크로 자리매김하고 있습니다.
BlockSec, IOC, 그리고 AЯMRD 간의 협력은 탈중앙화 애플리케이션의 기반을 강화하는 데 있어 중요한 도약을 의미합니다. 최첨단 도구와 고품질 감사 서비스를 활용함으로써, 이 파트너십은 블록체인 공간에서 보안의 새로운 기준을 세우고 Web 3.0의 더 안전하고 보안된 미래를 보장할 준비가 되어 있습니다.
파트너십:
BlockSec은 AЯMRD 생태계 내에서 향상된 보안을 위한 고급 감사 서비스를 제공하고 혁신적인 도구를 활용하기 위해 IOC 및 AЯMRD와 전략적 파트너십을 체결했습니다. 이 협력은 스마트 계약의 설계 및 라이브 단계 모두에서 공격을 사전에 방지함으로써 Web 3.0 공간을 더 안전하게 만드는 것을 목표로 합니다.
BlockSec의 스마트 계약 감사 서비스 활용:
BlockSec의 스마트 계약 감사 서비스는 스마트 계약 보안에 있어 핵심적인 역할을 합니다. 코드베이스를 철저히 검토하고 취약점을 식별함으로써, BlockSec은 스마트 계약이 잠재적인 익스플로잇에 저항할 수 있도록 보장합니다. 이러한 사전 예방적 접근 방식은 탈중앙화 애플리케이션(DApps)의 무결성을 손상시킬 수 있는 보안 침해를 방지하는 데 필수적입니다.
Phalcon: 최첨단 보안 솔루션:
이번 협력의 일환으로, BlockSec은 Web 3.0 헬프데스크인 AЯMRD의 일부로 BlockSec Phalcon을 배포하여 IOC가 패키지의 일부로 프로토콜에 대한 공격 탐지 및 자동화된 방어를 제공할 수 있도록 합니다. Phalcon은 최첨단 기술을 사용하여 공격이 블록체인에서 확인되기 전과 발생 시 잠재적인 위협을 식별하고 완화하여, 스마트 계약의 취약점으로 인한 영향을 크게 줄입니다. Phalcon은 AЯMRD 내의 다양한 서비스와 결합되어 구독 모델을 통해 제공될 예정입니다.
IOC의 MetaSleuth 독점 사용 약속:
전방위적인 포괄적 보안 패키지를 제공하기 위한 노력의 일환으로, IOC는 크로스체인 분석, 주요 경로의 지능적 표시, 플래시스왑 거래 매칭에 독보적인 장점을 가진 이더리움 가상 머신(EVM) 시각화 도구로 MetaSleuth를 독점적으로 활용하기로 합의했습니다. 클라이언트가 해킹이나 익스플로잇에 노출될 경우, IOC는 오랫동안 선호해온 도구인 MetaSleuth를 사용하여 공격자를 추적할 것입니다.
Web 3.0을 더 안전하게:
BlockSec, IOC, 그리고 AЯMRD의 공동 노력은 사용자와 개발자 모두를 위해 Web 3.0을 더 안전하게 만드는 데 있어 중요한 발걸음을 나타냅니다. 스마트 계약 감사 서비스, Phalcon과 같은 고급 보안 도구, 그리고 MetaSleuth를 통한 실시간 시각화를 통합함으로써, 이 파트너십은 잠재적인 공격에 견딜 수 있는 탄력적인 블록체인 생태계를 구축하는 것을 목표로 합니다.