

요약
Platypus Finance는 Avalanche 블록체인 상의 AMM 프로토콜입니다. 다음과 같이 세 차례 공격을 받았습니다:
- 2023년 2월 17일, 잘못된 지급능력(solvency) 검사로 인해 해킹을 당해 총 약 905만 달러의 손실이 발생했습니다. 이 중 240만 달러는 BlockSec의 도움으로 구조되었습니다. 약 38만 개의 토큰이 Aave 컨트랙트에 묶여 있었으며 이후 반환되었습니다.
- 2023년 7월 12일에도 해킹을 당해 스테이블코인 간의 가격 격차를 무시한 것으로 인해 약 5만 달러의 손실이 발생했습니다.
- 2023년 10월 12일, 가격 조작 공격을 당해 약 220만 달러의 손실이 발생했습니다. 공격자와의 협상 끝에 도난 자금의 90%가 반환되었습니다.
이 프로젝트가 이 모든 공격에서 살아남은 것은 행운이라 할 수 있습니다. 이 세 건의 익스플로잇에 대한 저희의 분석에 따르면, 신중한 감사나 보다 적극적인 보안 조치가 사용되었다면 논리적 결함을 피할 수 있었을 것입니다.
공격 1
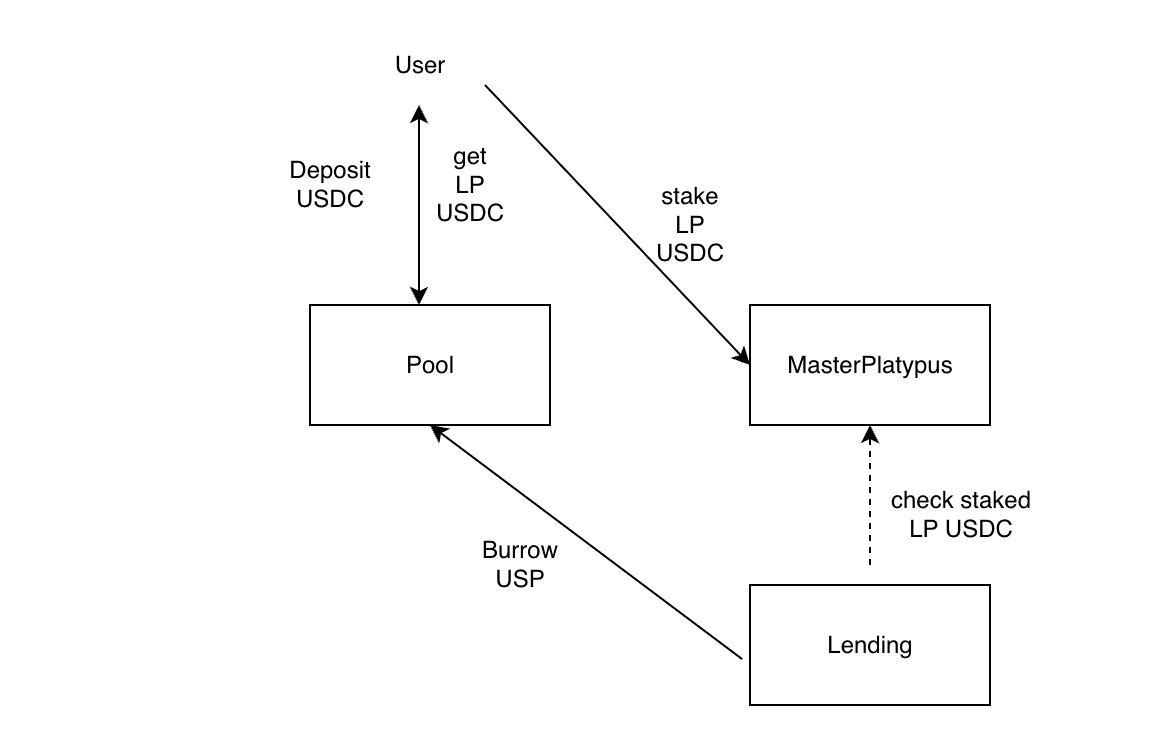
이 보안 사고를 이해하려면 여러 스마트 컨트랙트의 작동 방식을 이해해야 합니다. 대략적인 과정은 다음과 같습니다:
- 사용자는 토큰을 풀에 예치하여 LP가 되고 LP 토큰을 받을 수 있습니다.
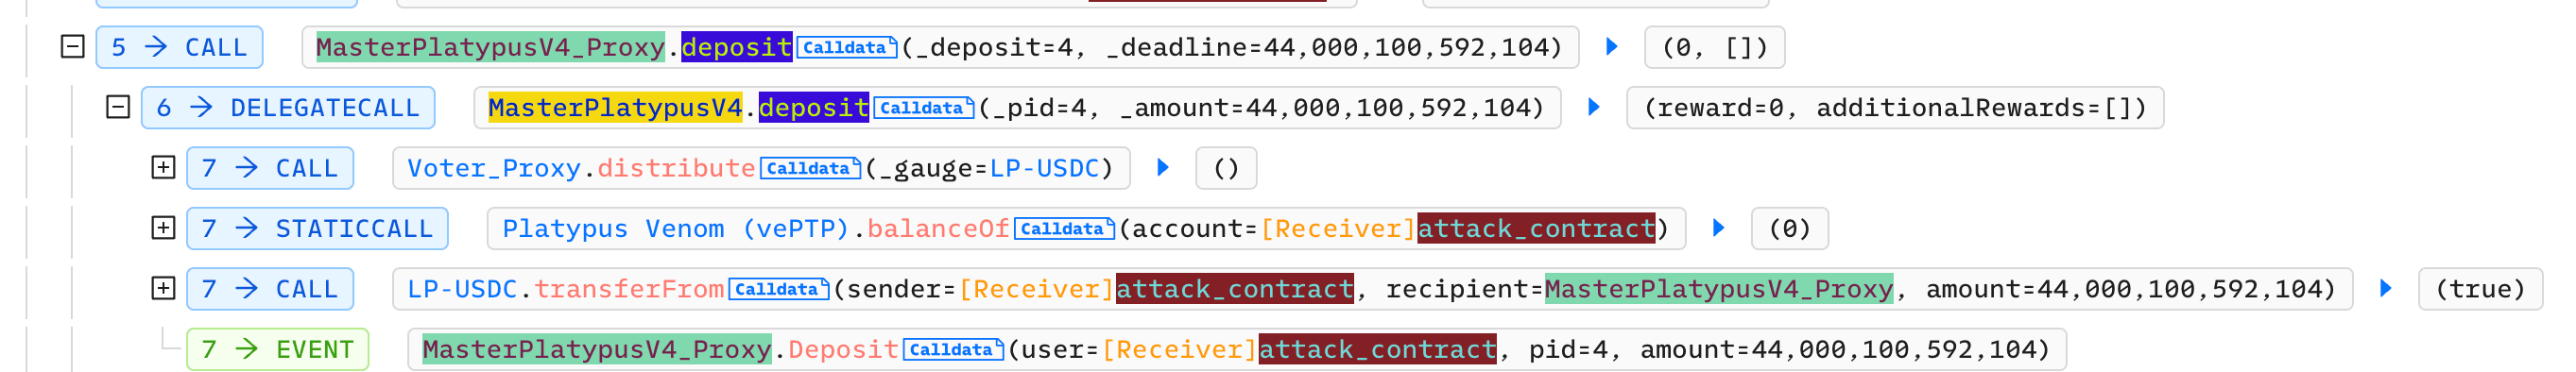
- LP 토큰은 MasterPlatypus에 스테이킹하여 보상을 받을 수 있습니다. 이 과정에서 LP 토큰은 MasterPlatypus 컨트랙트로 전송됩니다.
- LP 토큰은 자산 효율성을 높이기 위해 다른 자산을 빌리는 담보로 사용할 수 있습니다.
다음 그림은 이러한 상호작용을 보여줍니다.
취약점 분석
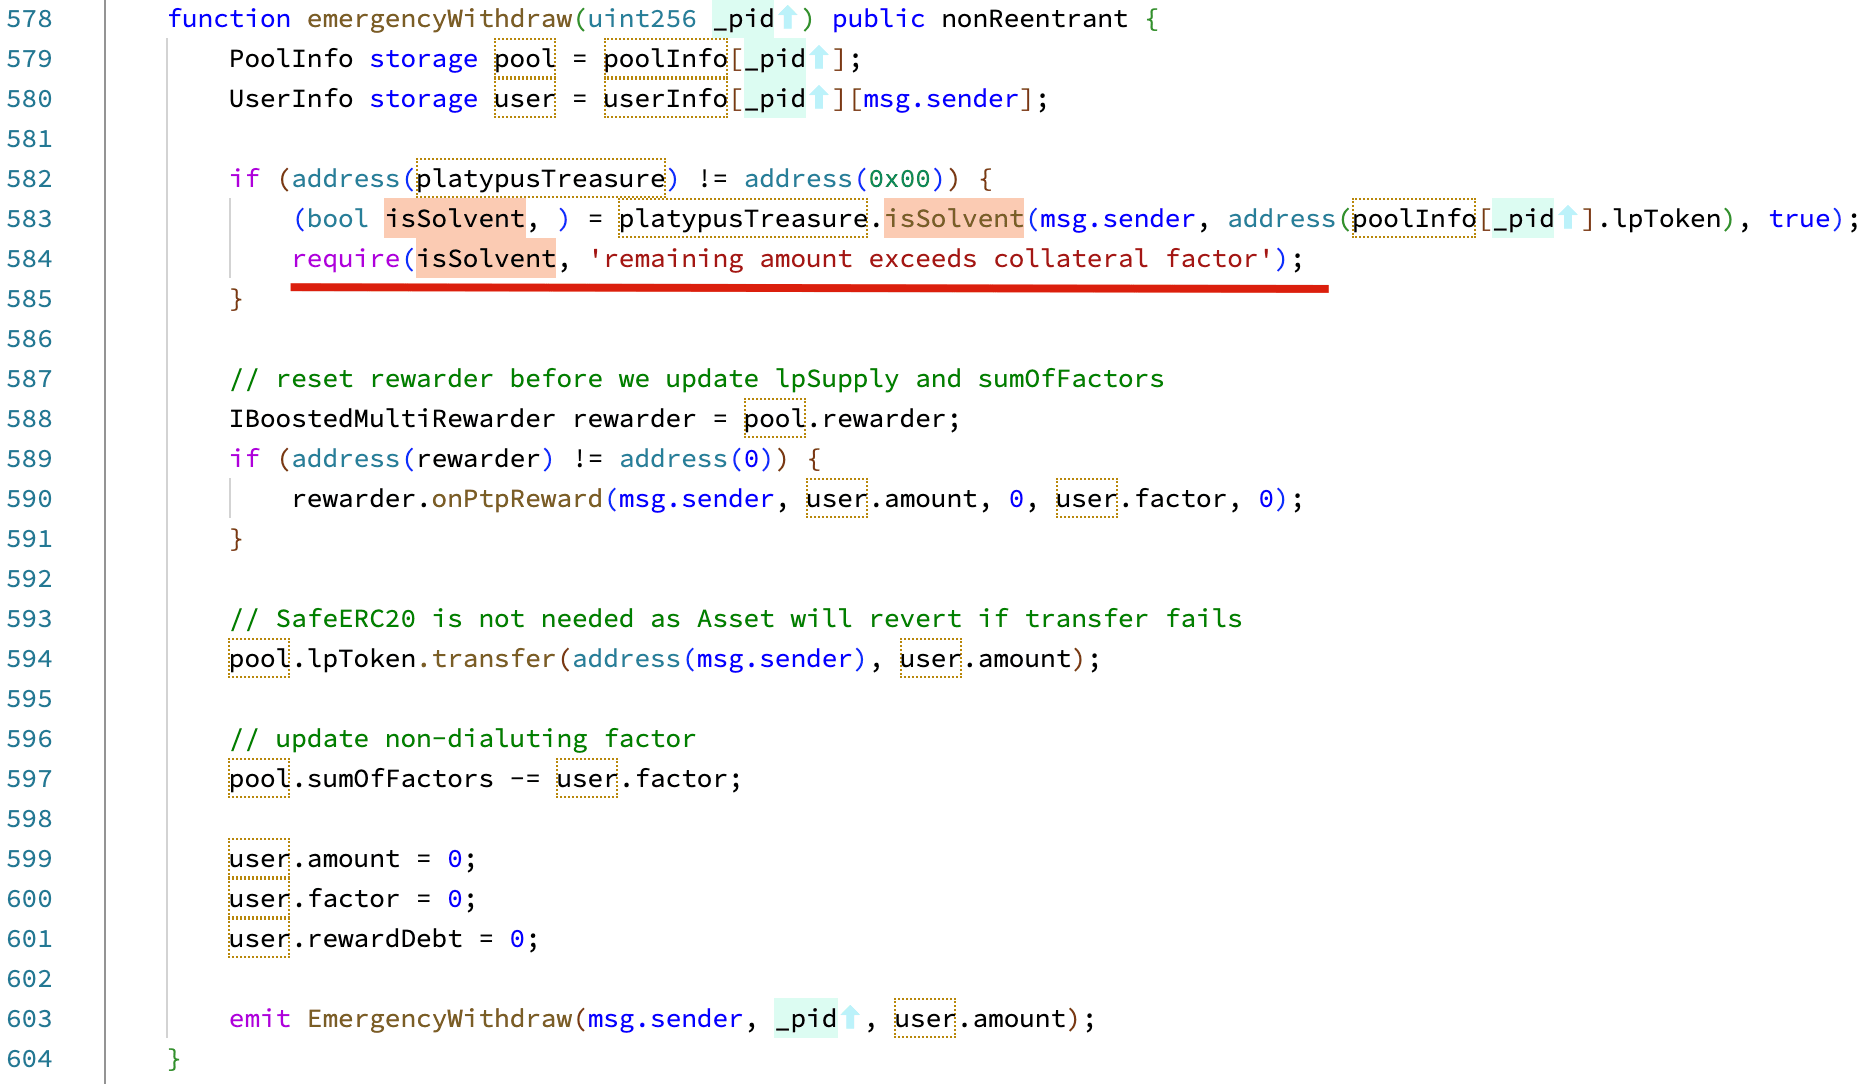
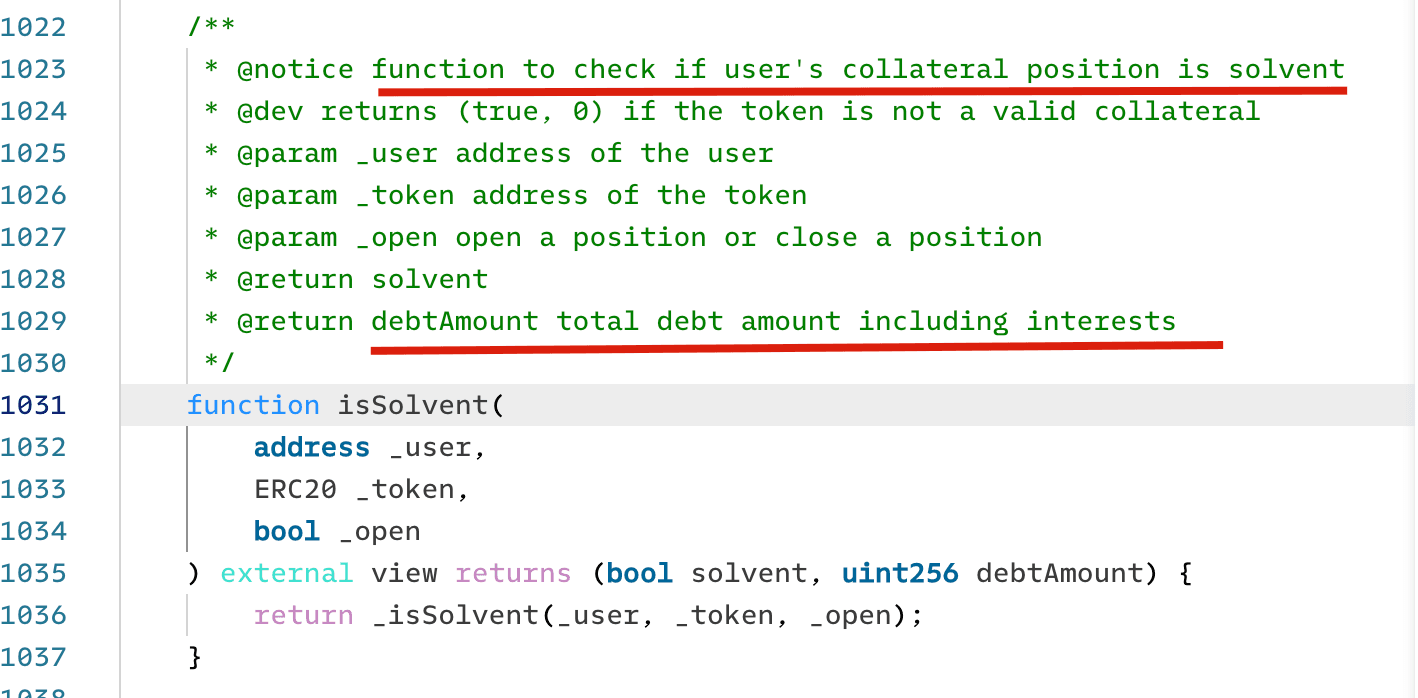
이 취약점은 MasterPlatypus 컨트랙트 내부의 emergencyWithdraw라는 함수에 존재합니다. 비상 상황에서는 이 함수를 사용하여 MasterPlatypus 컨트랙트에 스테이킹된 LP 토큰을 인출해야 합니다. 이 함수 안에서 컨트랙트는 사용자가 인출을 허용받기 위해 Solvent(지급 가능) 상태인지 확인합니다. 이 로직은 사용자가 부실 채무를 가지고 있는지(즉, 담보로 부채를 상환할 수 있는지) 확인합니다. 만약 그렇지 않다면 사용자는 스테이킹된 LP 토큰을 인출할 수 있습니다.
그러나 이 로직에는 결함이 있습니다. 사용자가 Solvent라는 것은 단지 사용자의 담보가 부채를 상환할 수 있다는 것을 의미할 뿐입니다. 하지만 스테이킹된 토큰을 긴급 인출한 이후에도 사용자가 여전히 지급 가능한 상태(Solvent)인지는 확인하지 않습니다. 공격자는 이 결함을 악용하여 자산을 빌린 다음, (부채를 상환하지 않고) 스테이킹된 LP 토큰도 긴급 인출할 수 있습니다. Immunefi 블로그의 상세 분석을 참고하세요.
공격 분석
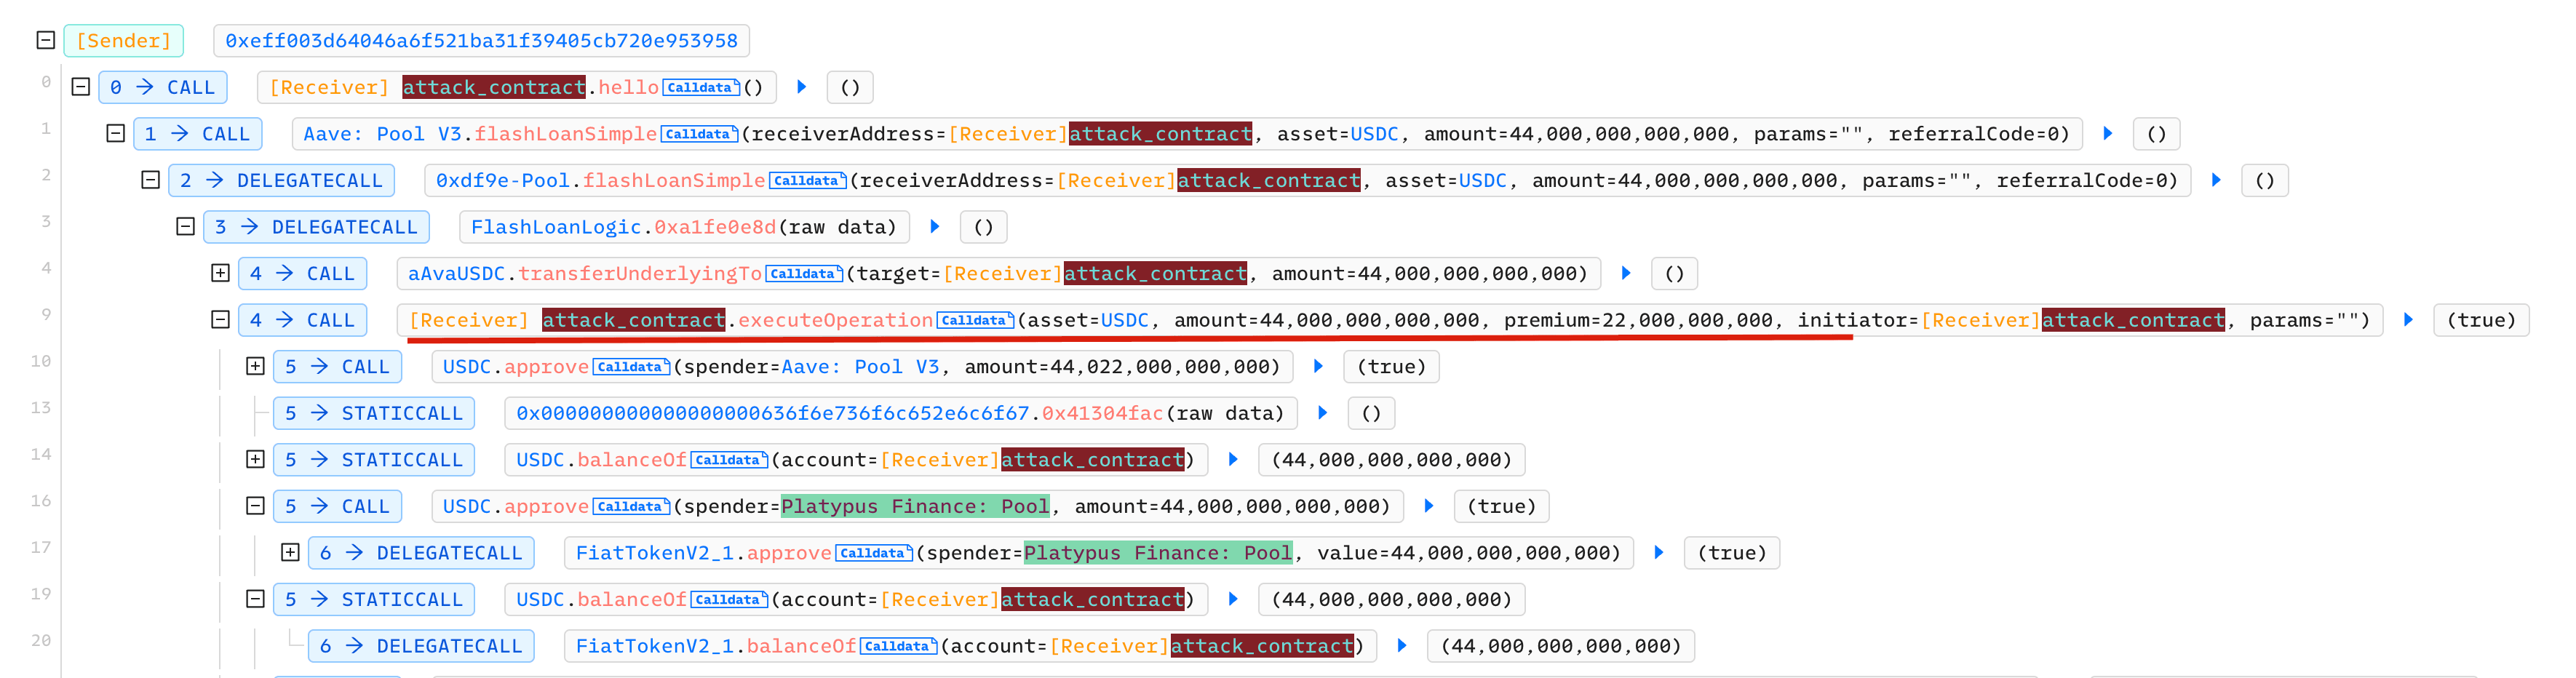
전체 공격 과정을 보여주기 위해 공격 트랜잭션 하나를 예시로 사용합니다.
1단계: AAVE에서 4,400만 USDC 플래시론 대출
2단계: 4,400만 USDC를 풀에 예치하여 LP-USDC 획득

3단계: LP-USDC를 MasterPlatypus에 예치
4단계: LP-USDC를 담보로 사용하여 USP 대출

5단계: emergencyWithdraw 함수를 실행하여 공격 개시
공격자는 USP 부채를 상환하지 않고 LP-USDC를 획득합니다.

6단계: 풀에서 LP-USDC를 인출하여 USDC 획득


7단계: USP를 매도하여 수익 실현

그러나 수익은 공격 컨트랙트 내부에 남아 있었습니다. 사실 공격자는 스왑을 위해 새로운 수취 주소를 설정하여 수익을 가져갈 수도 있었습니다.
BlockSec의 구조 작업
저희는 공격자가 수익을 공격 컨트랙트 내부에 남겨두었다는 것을 발견했습니다. 게다가 공격 컨트랙트 내부에는 자산을 인출하는 로직이 없었습니다. 하지만 저희는 공격 컨트랙트에서 취약점을 발견했으며, 이를 활용하여 역해킹함으로써 컨트랙트 내부 자산의 일부를 인출할 수 있었습니다.
구체적으로, 플래시론 콜백 함수에 대한 접근 제어가 있어 누구나 이 콜백 함수를 호출할 수 있었습니다. 이는 또한 많은 MEV 봇이 공격받는 근본 원인이기도 합니다.
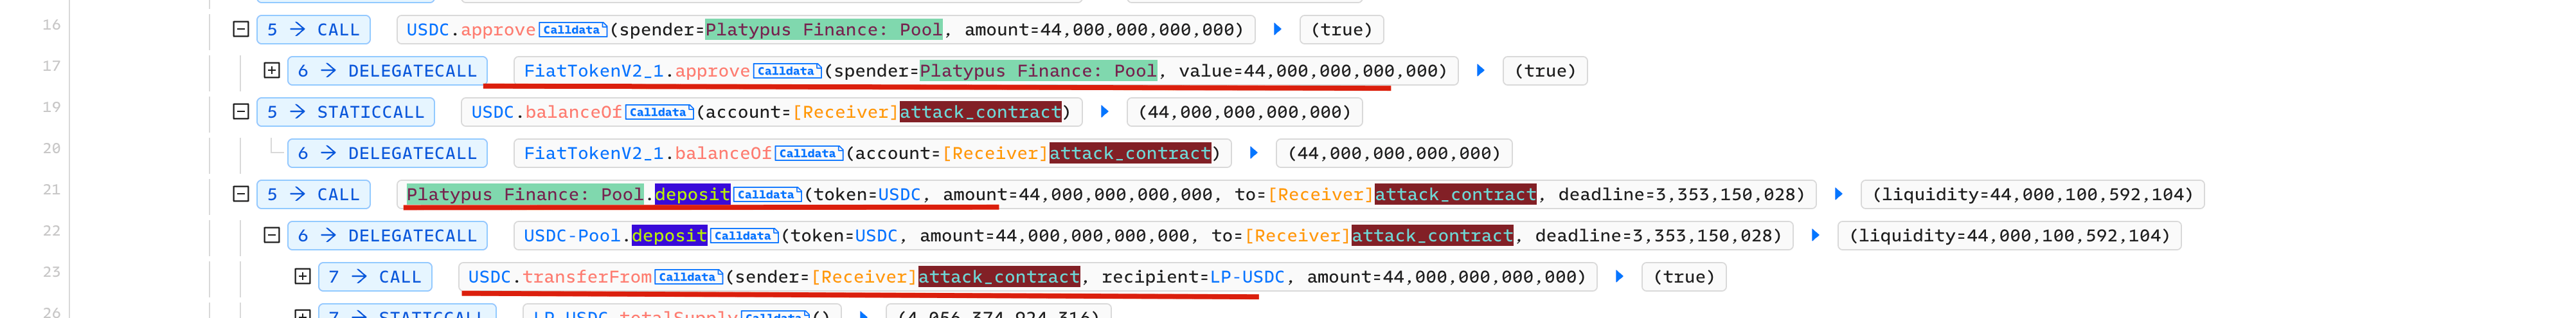
또한, 콜백 함수 내부에서 공격자 컨트랙트는 USDC 토큰을 Platypus Finance 풀 컨트랙트에 승인(approve)합니다. 그리고 이 풀 컨트랙트는 업그레이드 가능합니다!
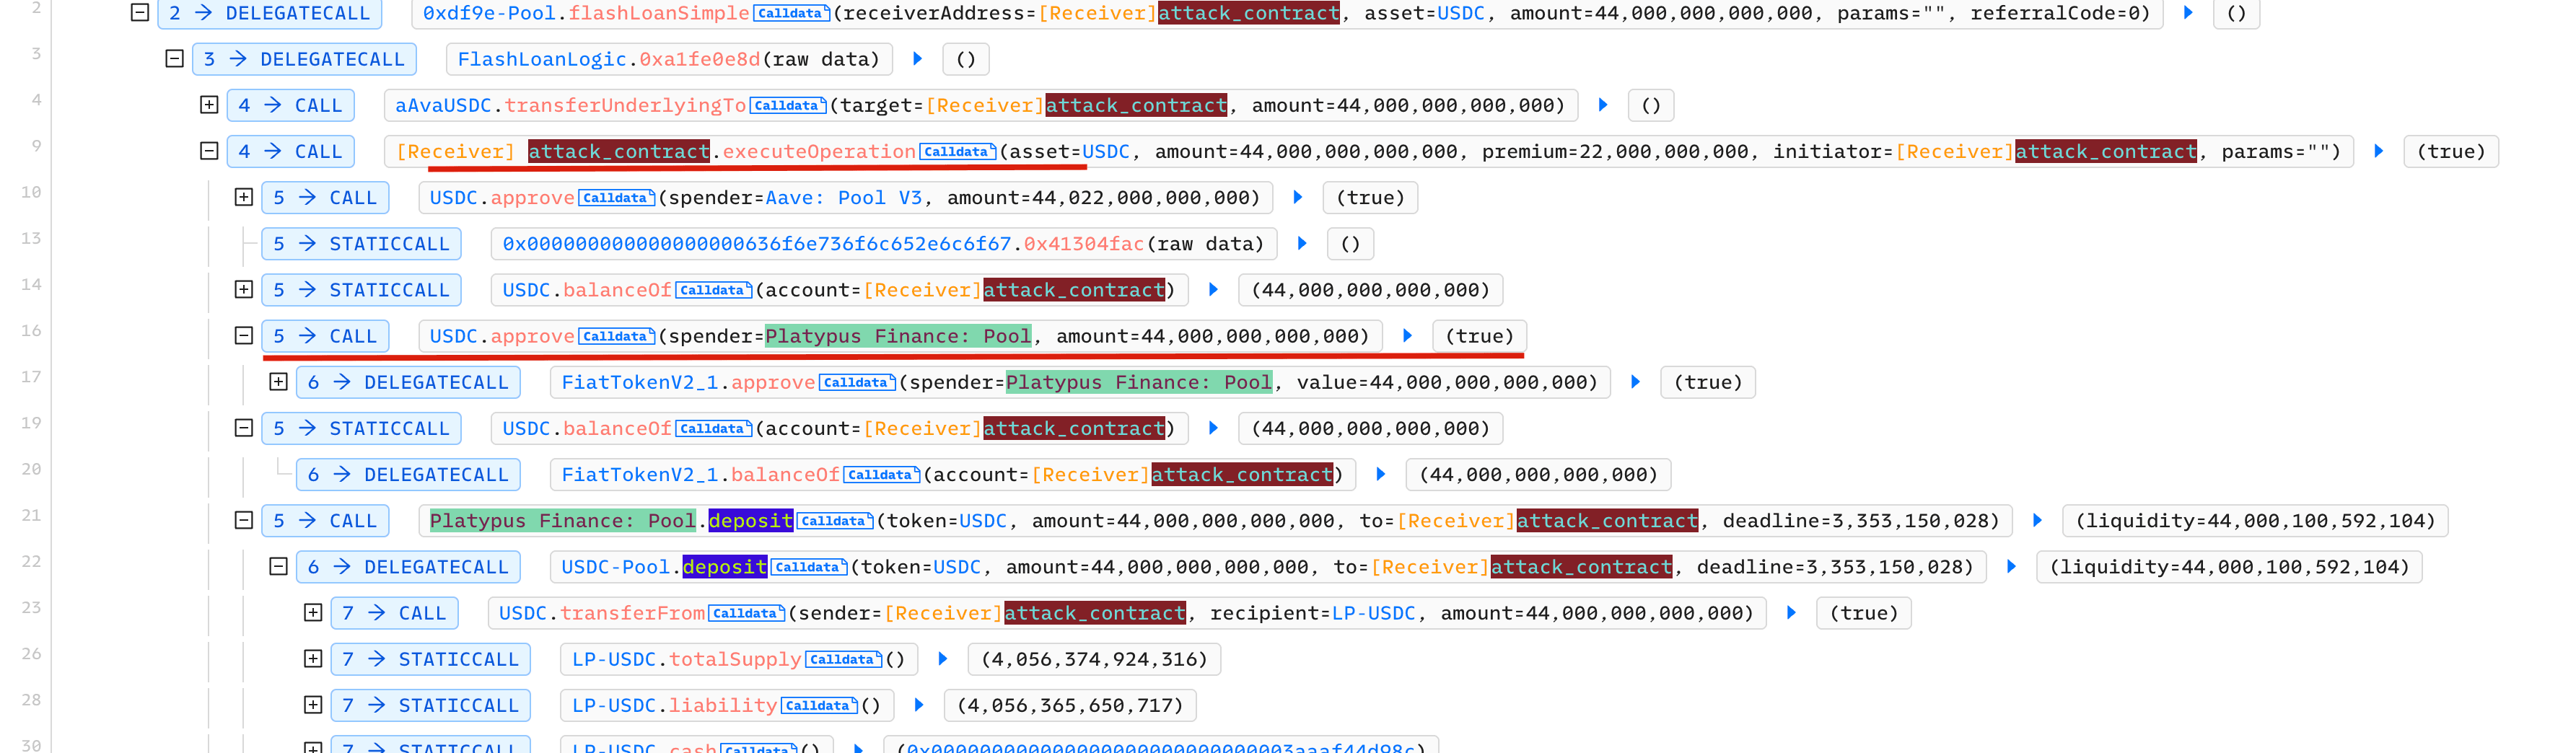
앞의 두 가지를 결합하여 저희는 다음과 같은 방법으로 공격 컨트랙트 내부의 USDC를 구조할 수 있었습니다:
- Platypus Finance 풀 컨트랙트를 업그레이드하여 컨트랙트 내부의 USDC를 인출하는 로직을 추가합니다.
- 공격 컨트랙트의 콜백을 호출하여 USDC를 풀 컨트랙트에 승인하도록 합니다.
- 풀 컨트랙트는 (공격 컨트랙트에서 승인된 USDC를 가지고 있으므로) 공격 컨트랙트로부터 USDC를 전송하기 위해 (공격 컨트랙트가 실행할) 어떤 함수든 대체할 수 있습니다.
다음은 240만 USDC를 구조한 트랜잭션입니다.

나머지 두 건의 공격
나머지 두 건의 공격에 대한 자세한 내용은 아래 링크를 참고하세요.
-
공격-II: 2023년 7월 11일, 프로토콜은 USDC와 USDT 간의 비율이 1:1이라고 가정했는데, 이는 시장 변동과 괴리가 있어 결함이 있는 인출 로직을 초래했습니다. 공격 트랜잭션 하나의 링크입니다. 이러한 트랜잭션은 여러 건 있습니다.
-
공격-III: 2023년 10월 12일, 조작된
cash와liability로 인해 스왑 가격에 영향을 미쳤습니다. [첫 번째 공격 트랜잭션 | 두 번째 공격 트랜잭션]
요약
이 세 건의 공격은 프로토콜의 서로 다른 취약점을 악용했습니다. 다른 업체들이 프로토콜을 감사했음에도 불구하고, 공격자는 여전히 허점을 찾아내어 프로토콜을 성공적으로 공격했습니다. 다행히 일부 자산은 구조되었지만, 항상 운이 따를 것이라고 기대할 수는 없습니다. 프로토콜과 사용자 자산을 보호하기 위해 공격 모니터링 및 자동 대응을 포함한 더 많은 보안 조치가 도입되어야 합니다.
이 시리즈의 다른 글도 읽어보세요:
- 도입부: 2023년 최악의 "명품" 보안 사고 톱 10
- #1: Flashbots 릴레이 취약점을 악용한 MEV 봇 수확
- #2: Euler Finance 사고: 2023년 최대 규모의 해킹
- #3: KyberSwap 사고: 극도로 미묘한 계산을 통한 반올림 오류의 절묘한 악용
- #4: Curve 사고: 컴파일러 오류가 무해한 소스 코드에서 잘못된 바이트코드를 생성하다
- #6: Hundred Finance 사고: 취약한 포크 프로토콜에서 정밀도 관련 익스플로잇 물결을 촉발하다
- #7: ParaSpace 사고: 업계 최악의 공격을 저지하기 위한 시간과의 경쟁
- #8: SushiSwap 사고: 서투른 구조 시도가 일련의 모방 공격으로 이어지다
- #9: MEV 봇 0xd61492: 기발한 익스플로잇 속에서 포식자가 먹잇감이 되다
- #10: ThirdWeb 사고: 신뢰된 모듈 간의 비호환성이 취약점을 드러내다



