

Después de investigar el informe titulado Análisis del Hackeo de Wintermute: Un Trabajo Interno publicado por James Edwards (@libreshash), creemos que la acusación al proyecto Wintermute no es tan sólida como el autor afirmó.
0x1. El privilegio de la cuenta 0x0000000fe6a514a32abdcdfcc076c85243de899b
El informe simplemente consultó el estado actual de la cuenta en la variable de mapeo _setCommonAdmin, sin embargo, esto no es razonable porque el proyecto puede haber tomado medidas para revocar el privilegio de administrador tras conocer el ataque.
La clave del slot de almacenamiento de _setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] es 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1, y hemos investigado el historial de cambios de almacenamiento en consecuencia. El resultado muestra que el valor ha sido modificado dos veces en las siguientes dos transacciones:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (en el bloque 15007314);
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (en el bloque 15575003).
La primera modificación simplemente cambió el valor de 0 a 1; mientras que la segunda cambió el valor de 1 a 0, como se muestra a continuación:
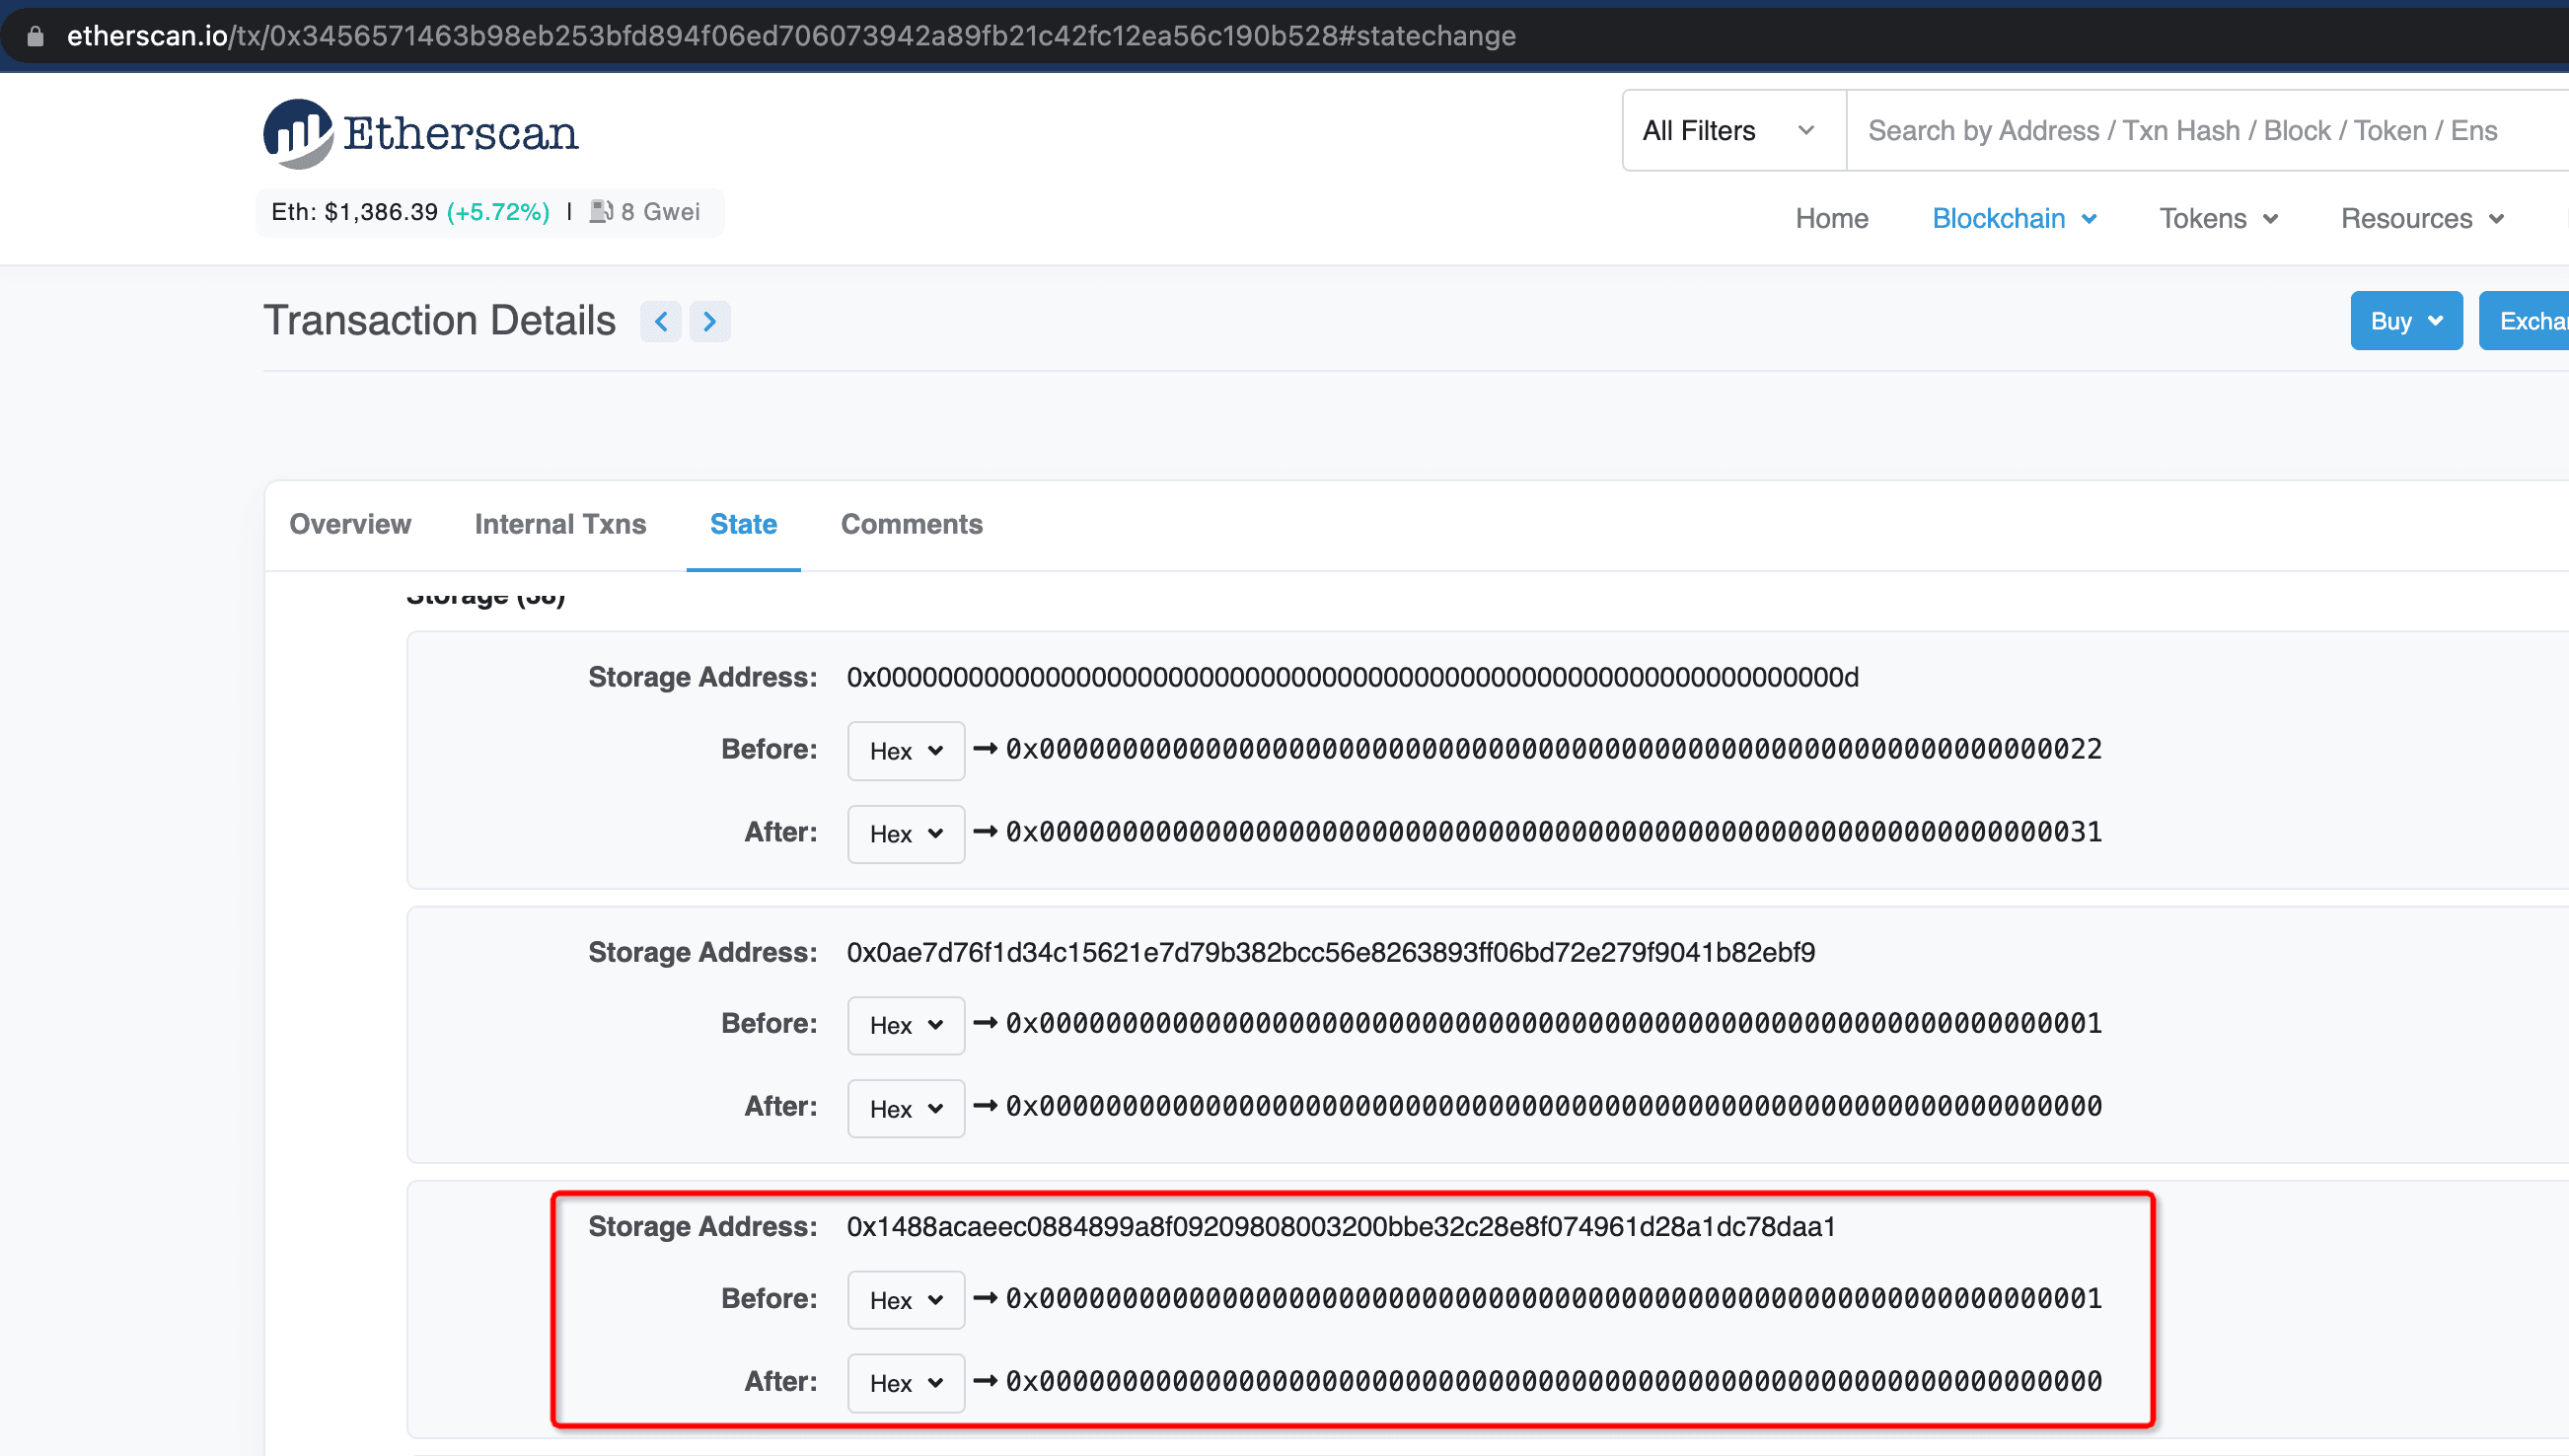
Nótese que el ataque analizado en el informe ocurrió en el bloque 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16), el cual se encuentra entre la primera modificación y la segunda.
Evidentemente, la segunda modificación del valor significa que el proyecto simplemente revocó el privilegio de administrador de la cuenta.
0x2. La actividad sospechosa
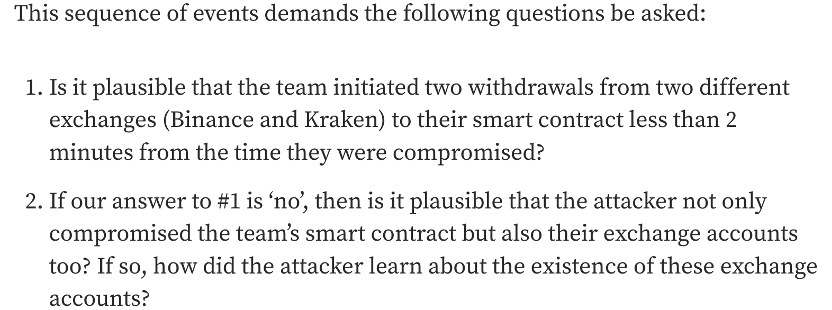
El informe consideró la siguiente actividad como sospechosa:
Sin embargo, no es tan convincente como afirma. El atacante podría monitorear la actividad de las transacciones de transferencia para lograr su objetivo. No es tan extraño desde un punto de vista técnico. Por ejemplo, existen algunos bots MEV en cadena que monitorean continuamente las transacciones para obtener ganancias.
0x3. Conclusión
En resumen, este informe no es suficientemente convincente para acusar al proyecto Wintermute.
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain fundada en 2021 por un grupo de expertos en seguridad de renombre mundial. La empresa está comprometida con mejorar la seguridad y la usabilidad del emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este propósito, BlockSec ofrece servicios de auditoría de seguridad para contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el rastreo e investigación de fondos, y la extensión MetaDock para que los constructores de web3 naveguen de manera eficiente en el mundo cripto.
Hasta la fecha, la empresa ha prestado servicios a más de 300 prestigiosos clientes como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares estadounidenses en dos rondas de financiación de destacados inversores, entre ellos Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



