

在調查了由 James Edwards (@libreshash) 發布的報告《Analysis of the Wintermute Hack: An Inside Job》之後,我們認為該作者對 Wintermute 項目的指控並不如其聲稱的那樣紮實。
0x1. 關於帳戶 0x0000000fe6a514a32abdcdfcc076c85243de899b 的權限
該報告僅僅查詢了映射變數 _setCommonAdmin 中該帳戶的當前狀態,然而這是極不合理的,因為項目方在了解攻擊事件後,很可能會採取行動撤銷其管理員權限。
_setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] 的存儲槽位鍵值為 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1,我們據此調查了歷史存儲變更記錄。 結果顯示,該數值在以下兩筆交易中被修改過兩次:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a(在區塊 15007314);
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528(在區塊 15575003)。
第一次修改將數值從 0 改為 1;而第二次修改將數值從 1 改為 0,如下所示:
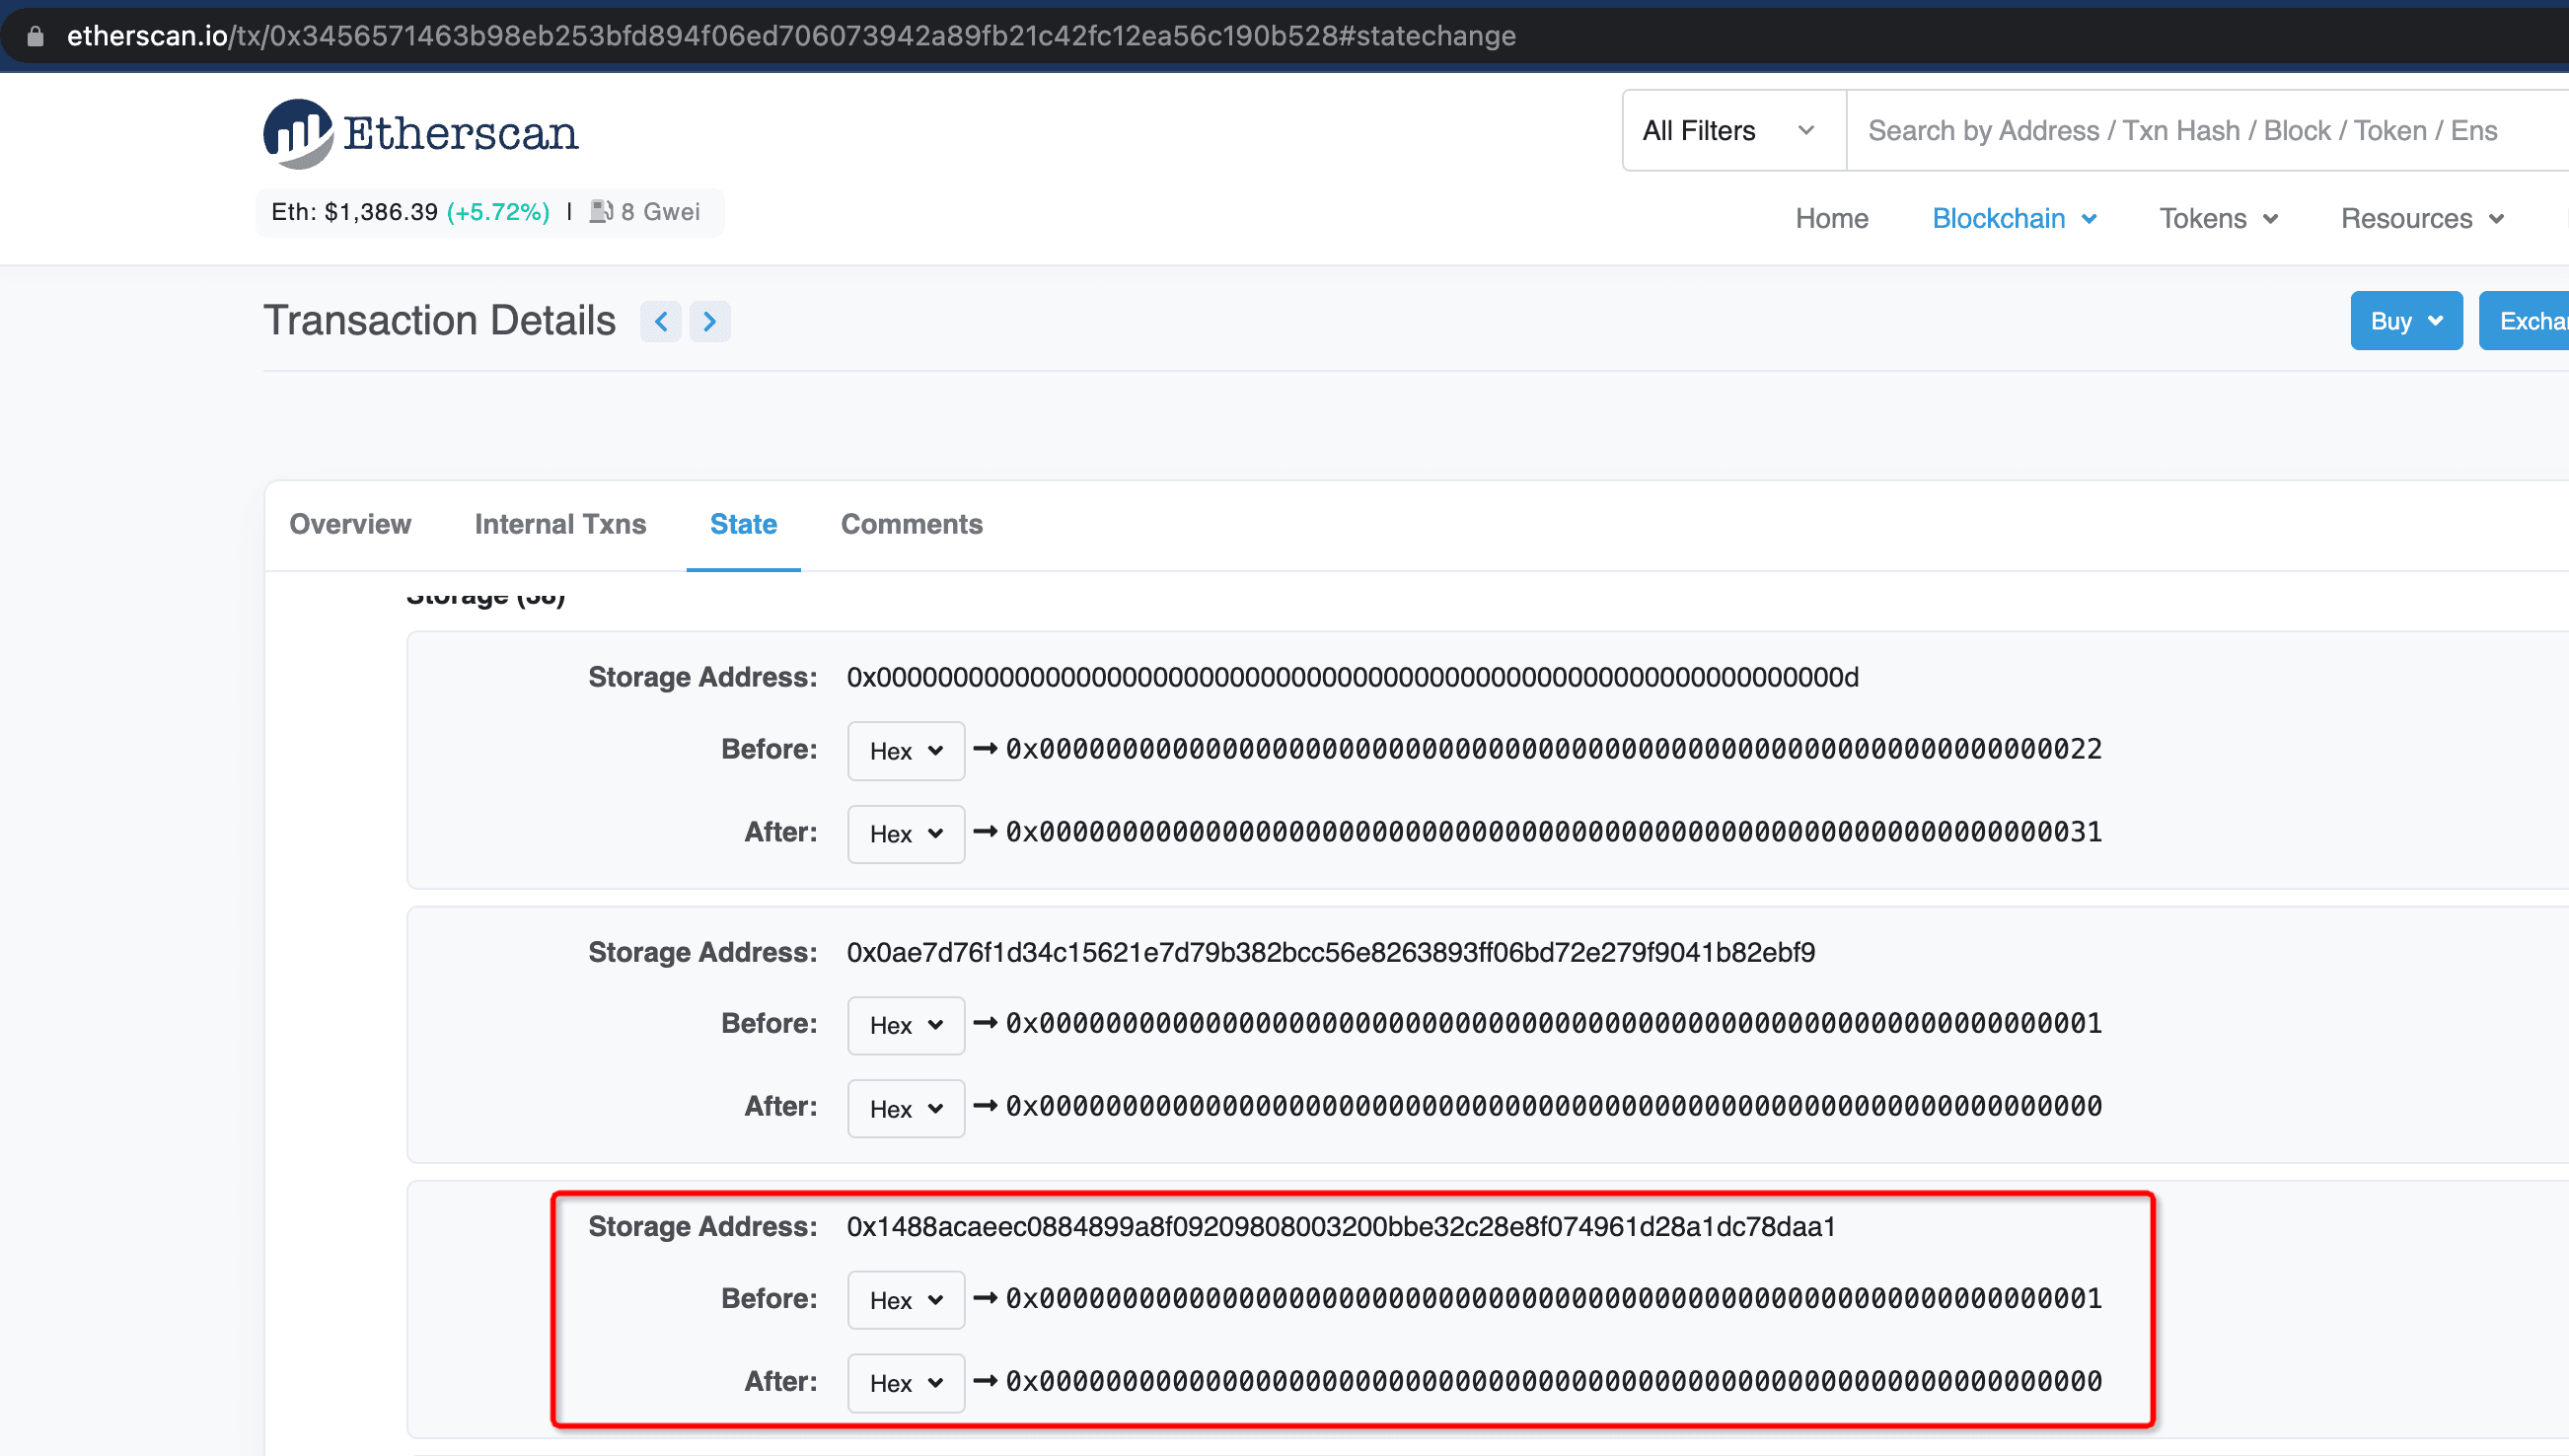
請注意,報告中分析的攻擊發生在區塊 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16),這恰好位於第一次修改和第二次修改之間。
顯然,第二次數值修改意味著項目方剛剛撤銷了該帳戶的管理員權限。
0x2. 可疑活動
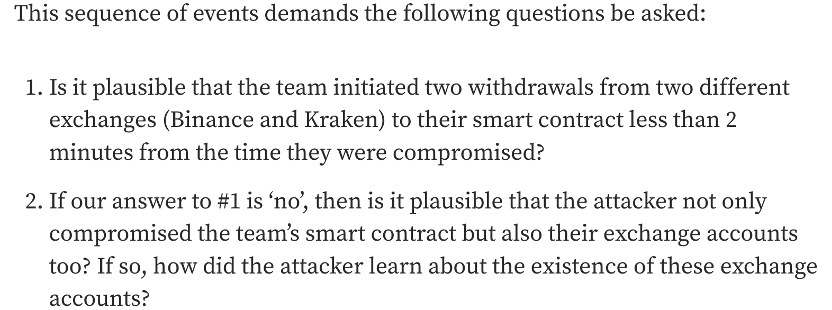
該報告將以下活動視為可疑:
然而,這一點並沒有其聲稱的那樣令人信服。攻擊者完全可以通過監控轉帳交易的活動來達到目的。從技術角度來看,這並不罕見。例如,鏈上存在許多持續監控交易以獲利的 MEV 機器人。
0x3. 結論
總而言之,這份報告不足以令人信服地指控 Wintermute 項目。
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,於 2021 年由一群全球知名的安全專家創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智能合約與 EVM 鏈安全審計服務,提供用於安全開發與主動威脅阻斷的 Phalcon 平台,用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 開發者在加密世界中高效瀏覽的 MetaDock 瀏覽器插件。
迄今為止,公司已為超過 300 家知名客戶提供服務,包括 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並獲得了包括經緯創投(Matrix Partners)、Vitalbridge Capital 和分佈式資本(Fenbushi Capital)在內的頂尖投資機構的兩輪數千萬美元融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam



