

在调查了 James Edwards (@libreshash) 发表的题为《Wintermute 攻击分析:内部作案》的文章后,我们认为该文章对 Wintermute 项目的指控并不像作者所声称的那样确凿。
0x1. 账户 0x0000000fe6a514a32abdcdfcc076c85243de899b 的权限
该报告仅仅查看了映射变量 _setCommonAdmin 中该账户的当前状态,但这是不合理的,因为该项目在意识到攻击后可能会采取措施撤销管理员权限。
_setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] 的存储槽位键是 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1,我们已据此调查了历史存储变化。 结果显示,该值在以下两次交易中被修改:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (区块 15007314);
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (区块 15575003)。
第一次修改仅仅将值从 0 改为 1;第二次则将值从 1 改为 0,如下所示:
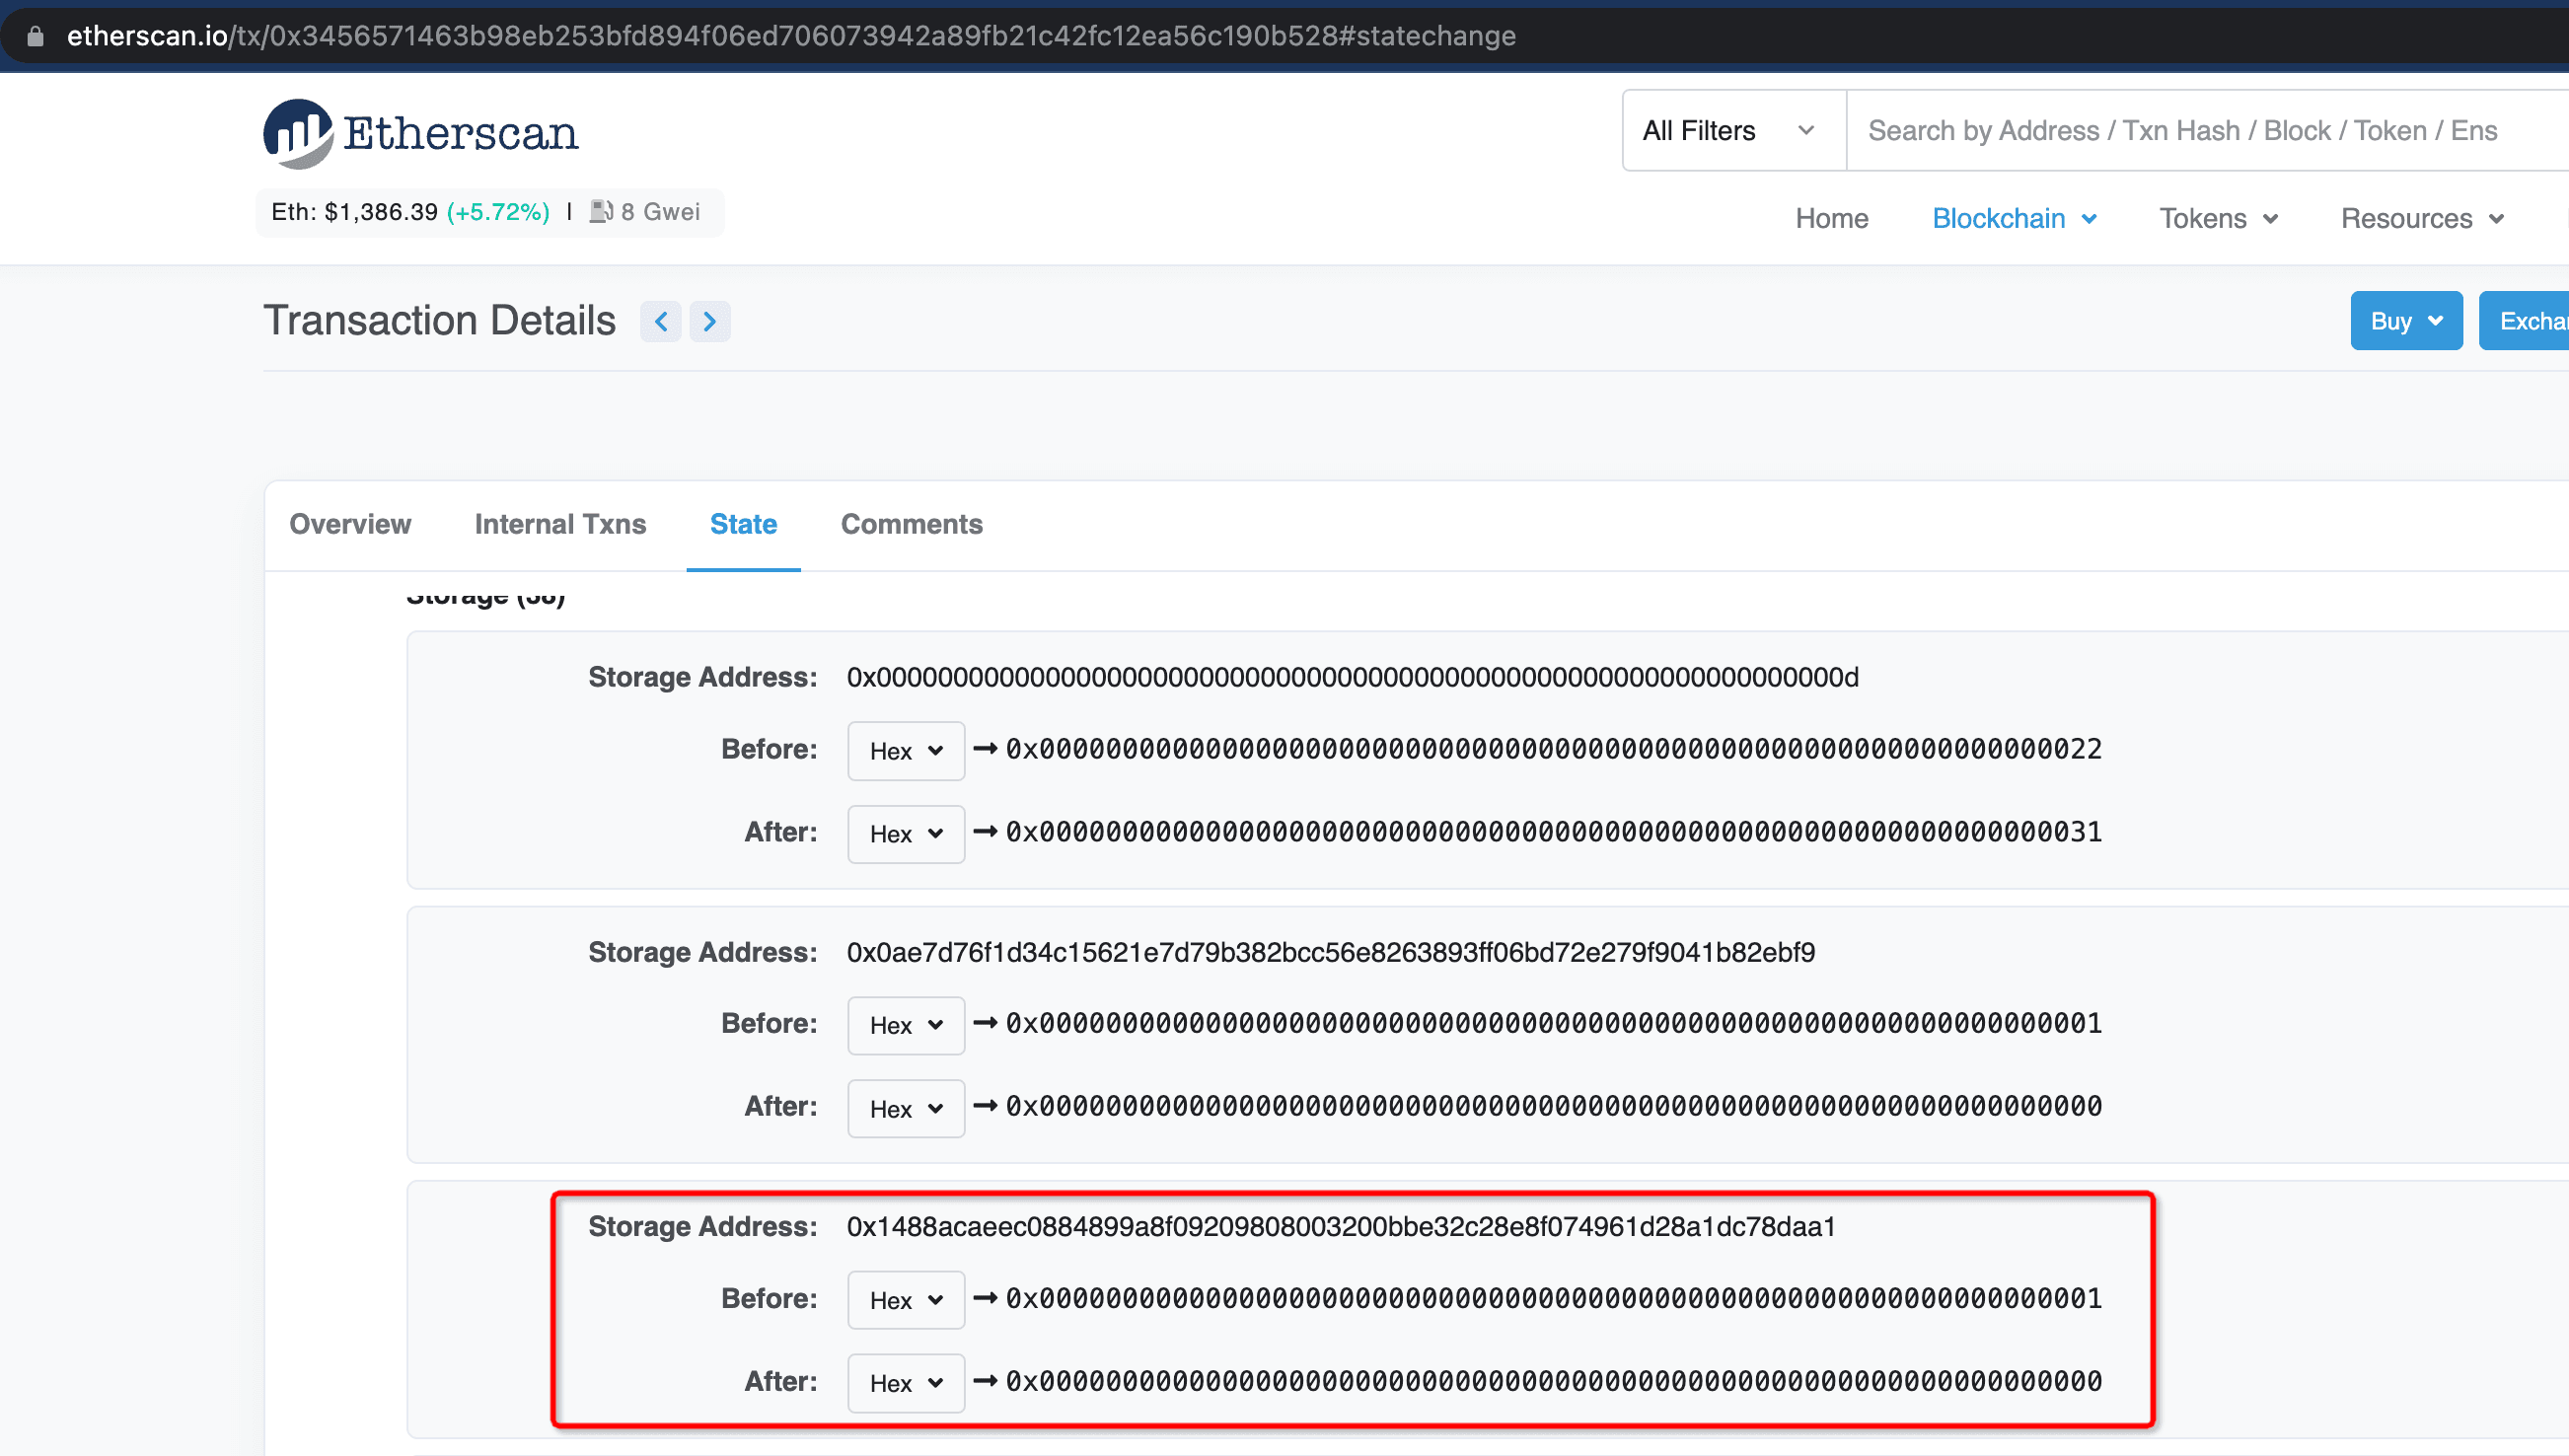
请注意,报告中分析的攻击发生在区块 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16),即第一次修改和第二次修改之间。
显然,第二次修改该值意味着该项目撤销了该账户的管理员权限。
0x2. 可疑活动
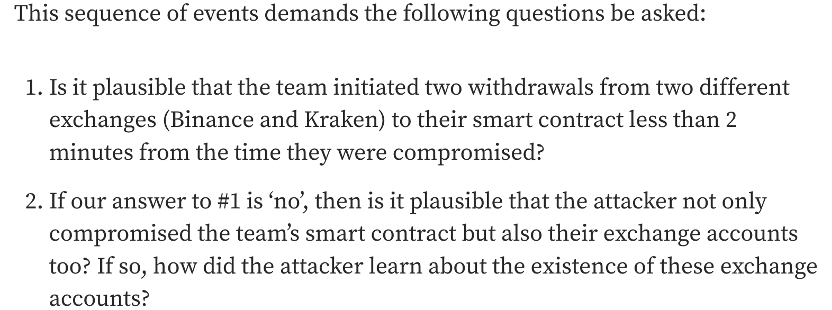
报告将以下活动视为可疑:
然而,这并没有它声称的那么可信。攻击者可以通过监控转账交易活动来实现目标。从技术角度来看,这并不奇怪。例如,存在一些链上 MEV 机器人,它们会持续监控交易以获取利润。
0x3. 结论
总之,该报告不足以令人信服地指控 Wintermute 项目。
关于 BlockSec
BlockSec 是一家开创性的区块链安全公司,由一群全球顶尖的安全专家于 2021 年创立。公司致力于提升新兴 Web3 世界的安全性和可用性,以促进其大规模采用。为此,BlockSec 提供智能合约和 EVM 链安全审计服务、用于安全开发和主动拦截威胁的 Phalcon 平台、用于资金追踪和调查的 MetaSleuth 平台,以及用于 Web3 构建者在加密世界高效冲浪的 MetaDock 扩展。
迄今为止,公司已服务于 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap 等 300 多家知名客户,并在两轮融资中从 Matrix Partners、Vitalbridge Capital 和 Fenbushi Capital 等杰出投资者那里获得了数千万美元的投资。
官方网站:https://blocksec.com/ 官方 Twitter 账号:https://twitter.com/BlockSecTeam



