

Nach der Untersuchung des Berichts mit dem Titel "Analysis of the Wintermute Hack: An Inside Job" von James Edwards (@libreshash) glauben wir, dass die Anschuldigung gegen das Wintermute-Projekt nicht so stichhaltig ist, wie der Autor behauptet hat.
0x1. Das Privileg des Accounts 0x0000000fe6a514a32abdcdfcc076c85243de899b
Der Bericht hat lediglich den aktuellen Status des Accounts in der Mapping-Variable _setCommonAdmin nachgeschlagen. Dies ist jedoch nicht stichhaltig, da das Projekt Maßnahmen ergreifen könnte, um das Admin-Privileg zu widerrufen, nachdem es den Angriff bemerkt hat.
Der Storage-Slot-Schlüssel für _setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] ist 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1, und wir haben dementsprechend die Speicheränderungen in der Historie untersucht. Das Ergebnis zeigt, dass der Wert in den folgenden beiden Transaktionen zweimal geändert wurde:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (bei Block 15007314);
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (bei Block 15575003).
Die erste Änderung hat den Wert von 0 auf 1 geändert; während die zweite Änderung den Wert von 1 auf 0 geändert hat, wie folgt:
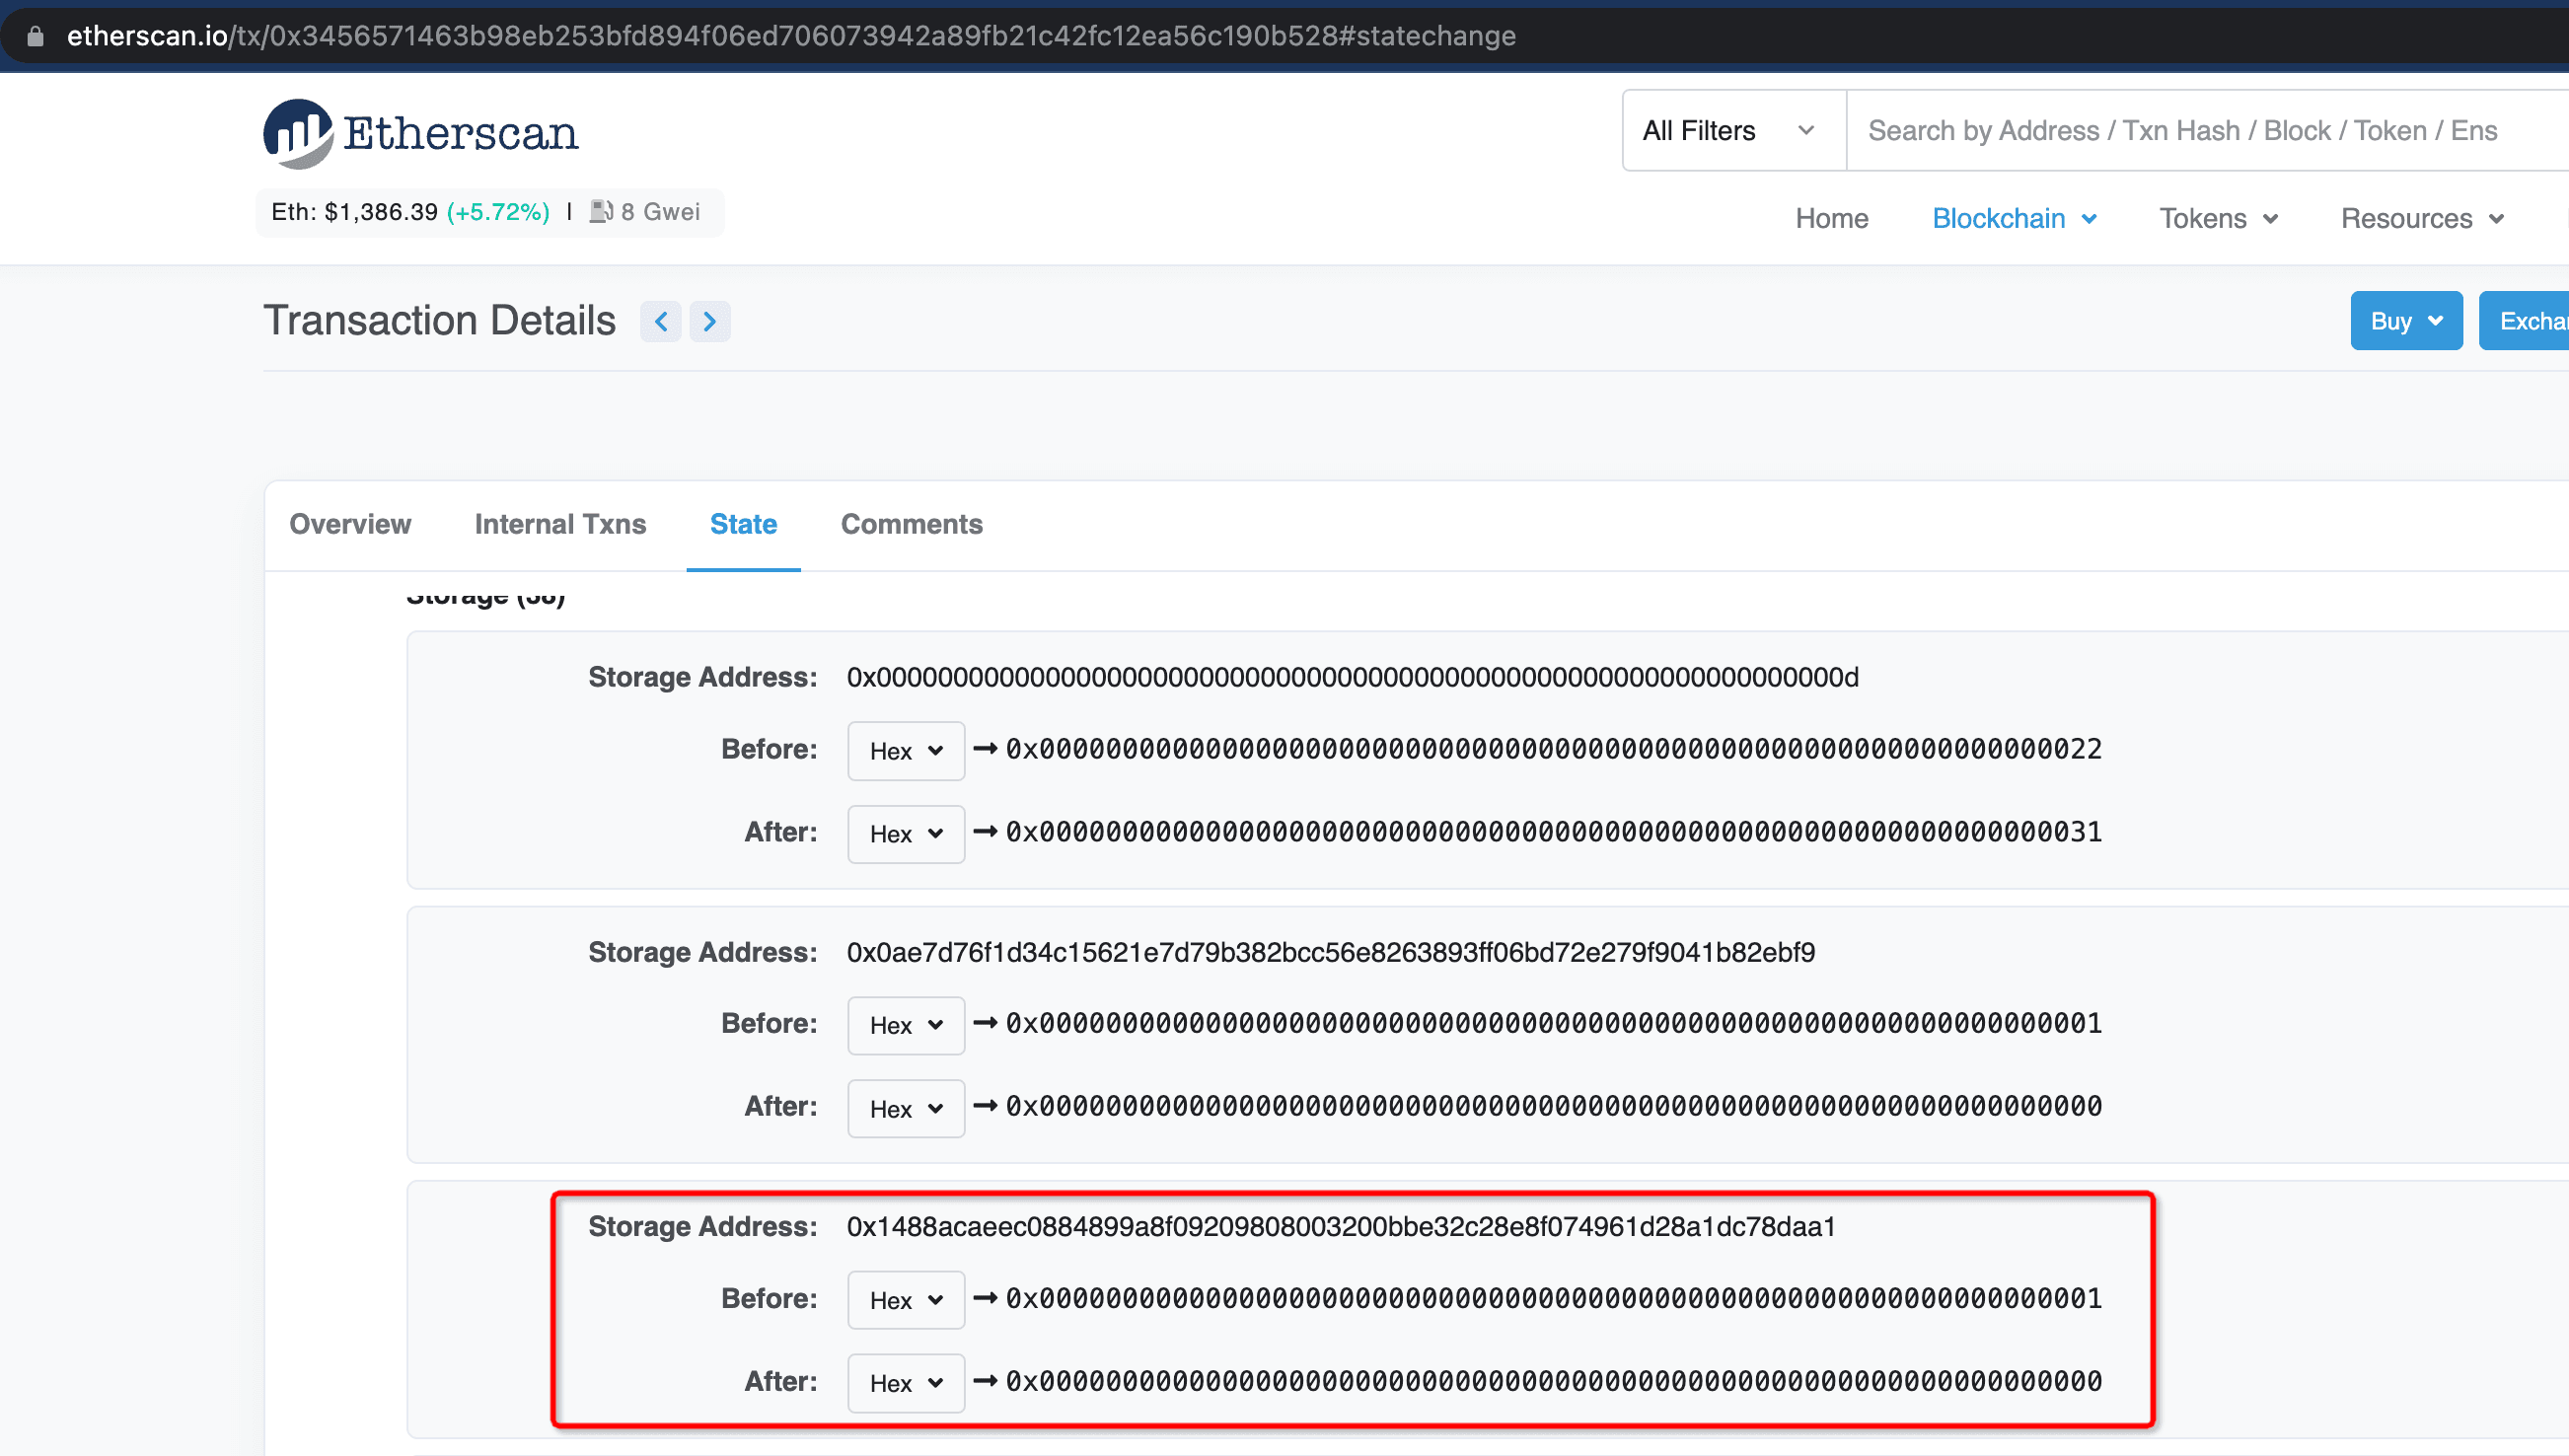
Beachten Sie, dass der im Bericht analysierte Angriff bei Block 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16) stattfand, was zwischen der ersten und der zweiten Änderung liegt.
Offensichtlich bedeutet die zweite Änderung des Wertes, dass das Projekt das Admin-Privileg des Accounts widerrufen hat.
0x2. Die verdächtige Aktivität
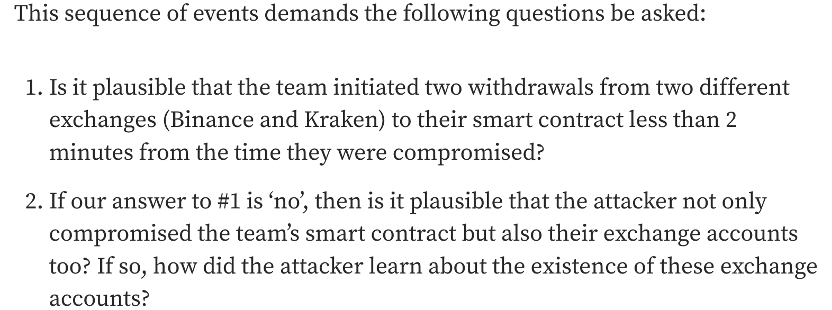
Der Bericht betrachtete die folgende Aktivität als verdächtig:
Jedoch ist dies nicht so plausibel, wie behauptet. Der Angreifer könnte die Aktivitäten der Transfer-Transaktionen überwachen, um das Ziel zu erreichen. Aus technischer Sicht ist dies nicht allzu seltsam. So gibt es beispielsweise einige On-Chain-MEV-Bots, die Transaktionen kontinuierlich überwachen, um Gewinne zu erzielen.
0x3. Schlussfolgerung
Kurz gesagt, dieser Bericht ist nicht überzeugend genug, um das Wintermute-Projekt zu beschuldigen.
Über BlockSec
BlockSec ist ein Pionierunternehmen für Blockchain-Sicherheit, das 2021 von einer Gruppe weltweit angesehener Sicherheitsexperten gegründet wurde. Das Unternehmen engagiert sich für die Verbesserung der Sicherheit und Benutzerfreundlichkeit der aufkommenden Web3-Welt, um deren Massenadaption zu fördern. Zu diesem Zweck bietet BlockSec Audit-Dienstleistungen für Smart Contracts und EVM-Chains, die Phalcon-Plattform für die Sicherheitsentwicklung und proaktive Bedrohungsabwehr, die MetaSleuth-Plattform für die Verfolgung und Untersuchung von Geldern sowie die MetaDock-Erweiterung für Web3-Entwickler, die effizient im Krypto-Bereich navigieren.
Bis heute hat das Unternehmen über 300 angesehene Kunden wie MetaMask, Uniswap Foundation, Compound, Forta und PancakeSwap betreut und in zwei Finanzierungsrunden von namhaften Investoren wie Matrix Partners, Vitalbridge Capital und Fenbushi Capital zehn Millionen US-Dollar erhalten.
Offizielle Website: https://blocksec.com/
Offizieller Twitter-Account: https://twitter.com/BlockSecTeam



