

После изучения отчета под названием Анализ взлома Wintermute: работа изнутри, опубликованного Джеймсом Эдвардсом (@libreshash), мы считаем, что обвинения в адрес проекта Wintermute не так обоснованы, как утверждал автор.
0x1. Привилегии учетной записи 0x0000000fe6a514a32abdcdfcc076c85243de899b
В отчете было проанализировано только текущее состояние учетной записи в переменной отображения _setCommonAdmin, однако это не является разумным подходом, так как проект мог предпринять действия по отзыву прав администратора уже после того, как стало известно об атаке.
Ключ слота хранилища для _setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] — это 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1, и мы соответствующим образом исследовали изменения в истории хранилища. Результат показывает, что значение было изменено дважды в следующих двух транзакциях:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (на блоке 15007314);
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (на блоке 15575003).
Первая модификация просто изменила значение с 0 на 1; вторая — изменила значение с 1 на 0, как показано ниже:
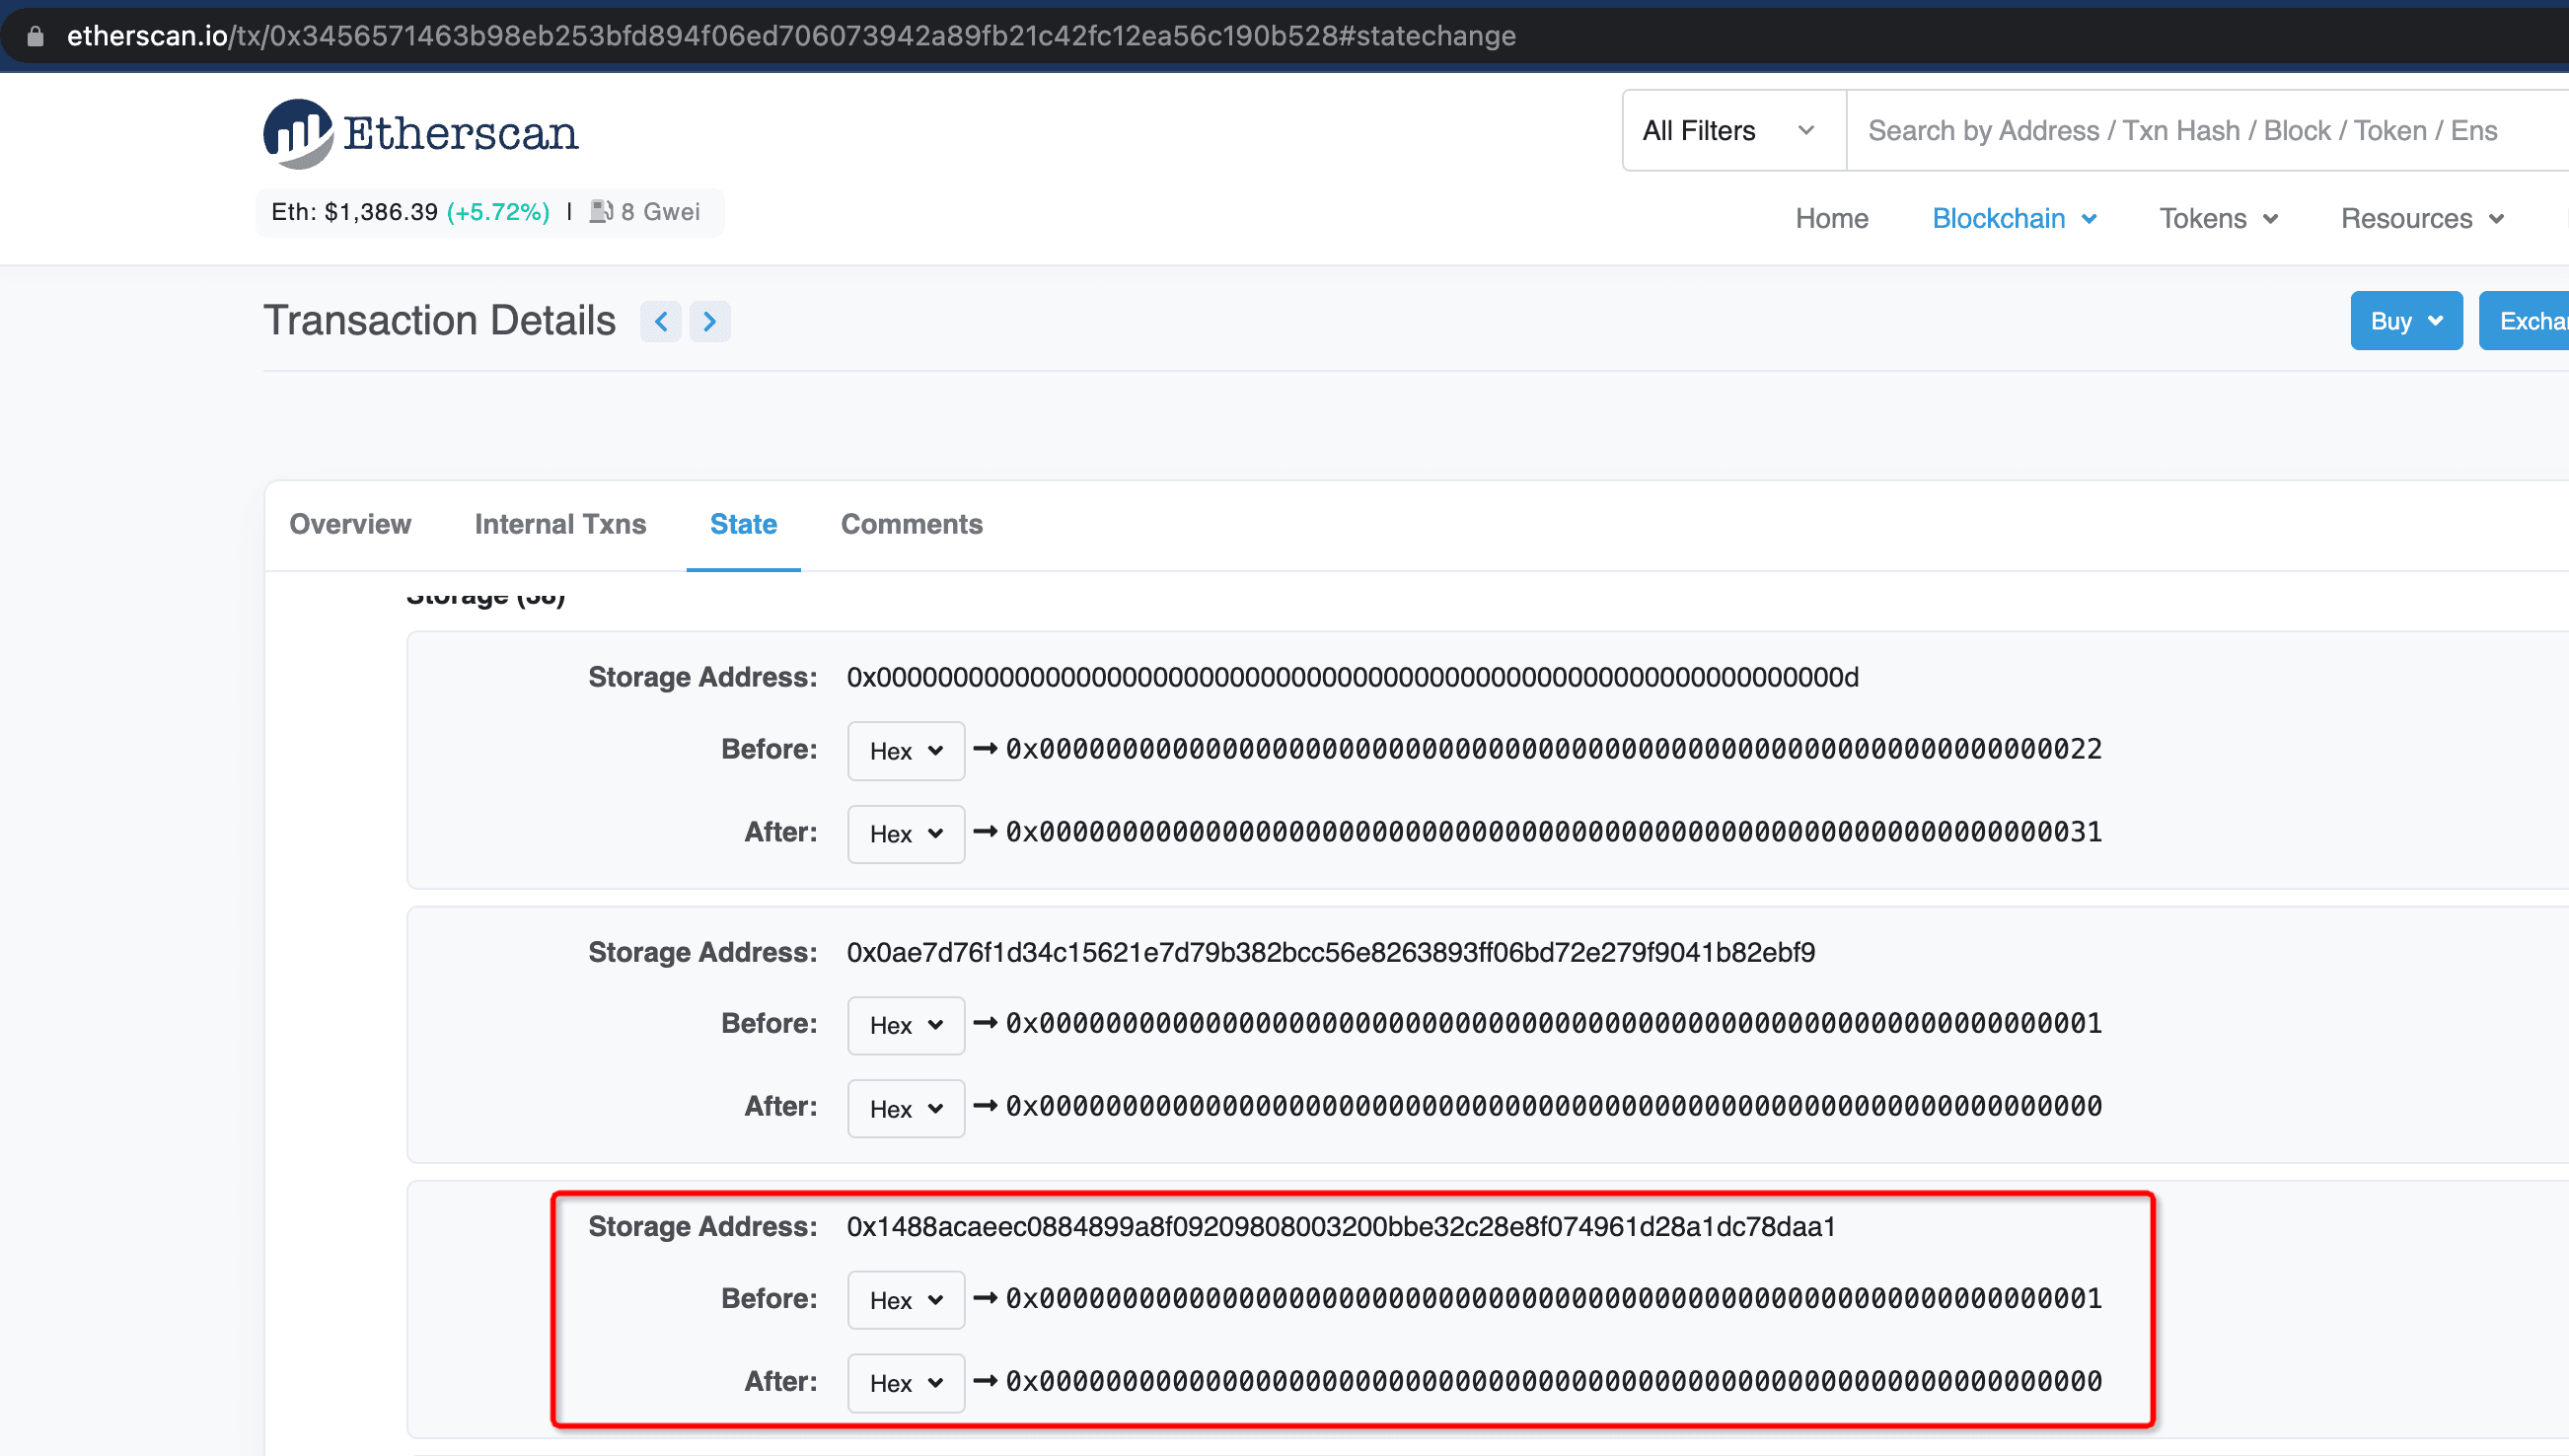
Обратите внимание, что атака, проанализированная в отчете, произошла на блоке 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16), который находится между первой и второй модификациями.
Очевидно, что вторая модификация значения означает, что проект отозвал права администратора у данной учетной записи.
0x2. Подозрительная активность
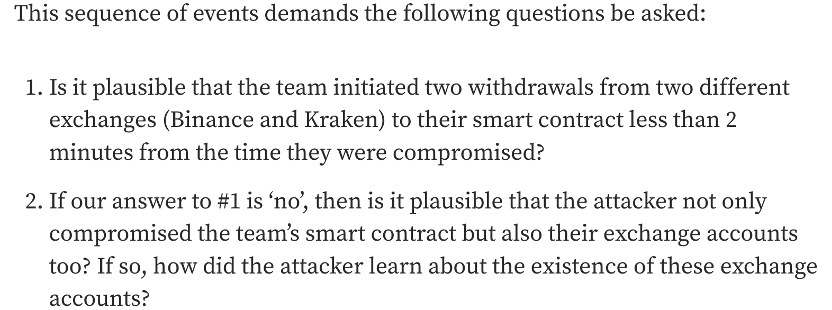
В отчете следующая активность была расценена как подозрительная:
Однако это утверждение не так убедительно, как кажется. Злоумышленник мог отслеживать активность транзакций перевода для достижения своей цели. С технической точки зрения в этом нет ничего странного. Например, существуют внутрисетевые MEV-боты, которые постоянно отслеживают транзакции для получения прибыли.
0x3. Заключение
Вкратце, данный отчет недостаточно убедителен, чтобы выдвигать обвинения против проекта Wintermute.
О компании BlockSec
BlockSec — это передовая компания в области безопасности блокчейнов, основанная в 2021 году группой всемирно известных экспертов по безопасности. Компания стремится повысить уровень безопасности и удобства использования для формирующегося мира Web3, чтобы способствовать его массовому внедрению. С этой целью BlockSec предоставляет услуги по аудиту безопасности смарт-контрактов и EVM-сетей, платформу Phalcon для разработки безопасности и проактивного блокирования угроз, платформу MetaSleuth для отслеживания и расследования средств, а также расширение MetaDock для эффективной работы разработчиков Web3 в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и привлекла десятки миллионов долларов США в ходе двух раундов финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam



